Gewusst wie

Aktivieren Sie den FIPS-Modus unter SLES 15 und überprüfen Sie den Boot-Status.

Aktivieren Sie den FIPS-Modus unter SLES 15 und überprüfen Sie den Boot-Status.

Befolgen Sie die SP7-Prozedur von SUSE, um den FIPS-Modus zu aktivieren, starten Sie das System sicher neu, überprüfen Sie die aktive Richtlinie und prüfen Sie, ob Ihre Compliance-Anforderung validierte Module erfordert.


Einrichten eines LUKS-verschlüsselten Datenvolumes auf SLES

Einrichten eines LUKS-verschlüsselten Datenvolumes auf SLES

Vergleichen Sie YaST und cryptsetup für ein neues verschlüsseltes SLES-Datenvolume, wählen Sie LUKS1 oder LUKS2 und überprüfen Sie das Verhalten beim Entsperren und Mounten.

Erstellen eines lokalen SUSE-Update-Servers mit RMT unter SLES 15

Erstellen eines lokalen SUSE-Update-Servers mit RMT unter SLES 15

Richten Sie RMT auf SLES 15 ein, spiegeln Sie berechtigte Repositories und überprüfen Sie die HTTPS-Registrierung und den Paketzugriff von einem Testclient aus.

Verbinden Sie SLES 15 mit Active Directory über SSSD in YaST

Verbinden Sie SLES 15 mit Active Directory über SSSD in YaST

Verbinden Sie SLES 15 mit AD mithilfe der SSSD-basierten Anmeldeverwaltung von YaST und überprüfen Sie anschließend die Verzeichnissuche, die Domänenanmeldung und die Kerberos-Tickets.

Aktivieren Sie SLES Live Patching und überprüfen Sie eine Kernel-Korrektur.

Aktivieren Sie SLES Live Patching und überprüfen Sie eine Kernel-Korrektur.

Richten Sie den richtigen Live-Patching-Pfad für SLES 16.0 oder 15 SP7 ein, wenden Sie geeignete Kernel-Fixes an und überprüfen Sie, was aktiv ist, ohne es mit einem Kernel-Update zu verwechseln, das einen Neustart erfordert.
Sicherstellung der Verfügbarkeit der Dienste während eines Upgrades von SLES 15 SP5 auf SP6

Sicherstellung der Verfügbarkeit der Dienste während eines Upgrades von SLES 15 SP5 auf SP6

SLES 15 SP5 kann online auf SP6 migriert werden, jedoch muss jeder Knoten neu gestartet werden. Verwenden Sie ein getestetes Rolling Upgrade oder eine Blue-Green-Umstellung, um die Erreichbarkeit der Workloads aufrechtzuerhalten.

Erstellen eines benutzerdefinierten AppArmor-Profils unter SUSE Linux

Erstellen eines benutzerdefinierten AppArmor-Profils unter SUSE Linux

Erstellen, verfeinern und überprüfen Sie ein AppArmor-Profil mit minimalen Berechtigungen unter SLES 15 SP7, mit einem deutlichen Hinweis auf den SELinux-Standard von SLES 16.

SLES 15 STIG sicher mit OpenSCAP auftragen

SLES 15 STIG sicher mit OpenSCAP auftragen

Verwenden Sie das von SUSE unterstützte STIG-Profil, um SLES 15 zu scannen, Korrekturmaßnahmen zu testen, verbleibende Ergebnisse zu überprüfen und Bewertungsnachweise zu sichern.

Wiederherstellung des Cockpit-Zugriffs auf SUSE Linux Enterprise Server

Wiederherstellung des Cockpit-Zugriffs auf SUSE Linux Enterprise Server

Verfolgen Sie eine fehlgeschlagene Cockpit-Verbindung über DNS, Port 9090, den systemd-Socket, firewalld, TLS und die Anmeldeeinstellungen anhand der aktuellen SUSE-Anleitung.

Zuverlässiges Ethernet-Failover mit SLES 15 Bonding konfigurieren

Zuverlässiges Ethernet-Failover mit SLES 15 Bonding konfigurieren

Erstellen Sie eine redundante Ethernet-Verbindung auf SLES 15 mit YaST und Wicked, konfigurieren Sie Active-Backup-Bonding und überprüfen Sie beide Ports sowie das Failover.

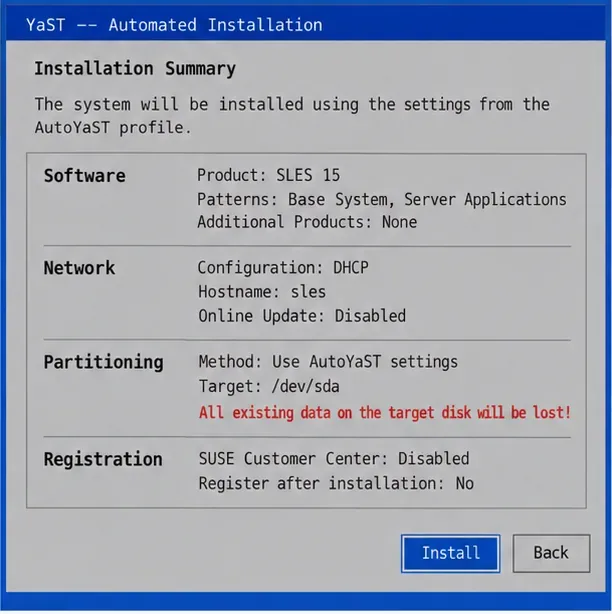
Erstellen Sie ein wiederverwendbares AutoYaST-Profil für SLES 15-Installationen

Erstellen Sie ein wiederverwendbares AutoYaST-Profil für SLES 15-Installationen

Ein bestehendes SLES 15-System wird in ein geprüftes AutoYaST-Profil umgewandelt, validiert und kann zur Bereitstellung eines Testservers mit weniger manuellen Schritten verwendet werden.

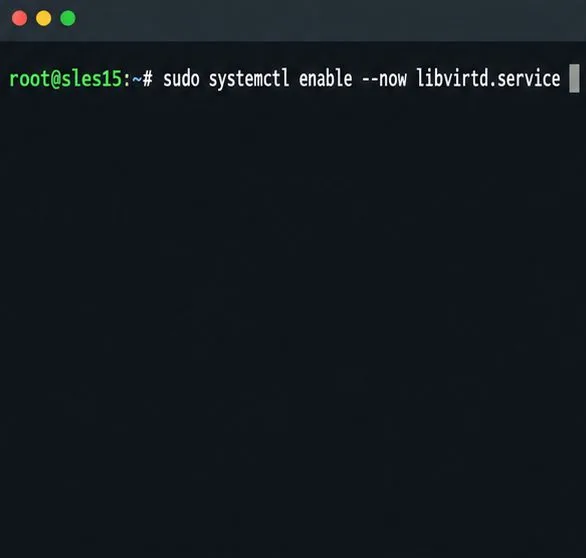
SLES 15 KVM-Setup: Ausgewählte VMs beim Systemstart starten

SLES 15 KVM-Setup: Ausgewählte VMs beim Systemstart starten

Installieren Sie die SLES 15 KVM- und libvirt-Tools, aktivieren Sie den richtigen Host-Dienst und konfigurieren Sie die ausgewählten virtuellen Maschinen so, dass sie nach einem Neustart automatisch starten.

Diagnose eines SUSE-Servers, der beim Herunterfahren mit systemd hängen bleibt

Diagnose eines SUSE-Servers, der beim Herunterfahren mit systemd hängen bleibt

Verwenden Sie systemd jobs und das vorherige Boot-Journal, um eine langsame Dienst-, Mount- oder Speicherabhängigkeit zu lokalisieren und diese dann zu beheben, ohne die Ursache zu verschleiern.

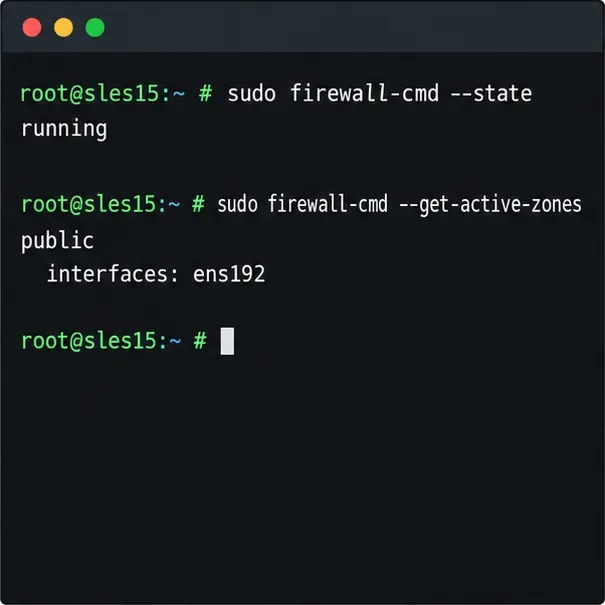
Öffnen Sie nur den Webverkehr, den Ihr SLES 15-Server benötigt.

Öffnen Sie nur den Webverkehr, den Ihr SLES 15-Server benötigt.

Verwenden Sie firewall-cmd, um die aktive Zone zu untersuchen, HTTP sicher zuzulassen, den SSH-Zugriff aufrechtzuerhalten und zu überprüfen, ob die Regel einen Neustart unter SLES 15 übersteht.

SLES PAM-Anmeldefehler diagnostizieren, ohne sich selbst auszusperren

SLES PAM-Anmeldefehler diagnostizieren, ohne sich selbst auszusperren

Ermitteln Sie, ob ein PAM-Fehler auf den zugehörigen Dienst, die Kontorichtlinie oder den Identitätsanbieter zurückzuführen ist, und beheben Sie anschließend die richtige SLES-Konfiguration, während gleichzeitig eine funktionierende Administratorsitzung erhalten bleibt.

Debian 12 auf einem VPS mit wenig RAM: So reduzieren Sie MySQL-Speicherfehler

Debian 12 auf einem VPS mit wenig RAM: So reduzieren Sie MySQL-Speicherfehler

MySQL-OOM-Fehler unter Debian 12 diagnostizieren, VPS-Speichergrenzen prüfen, Swap konfigurieren und Datenbankspeicher und Parallelität optimieren, ohne eine universelle Lösung zu versprechen.

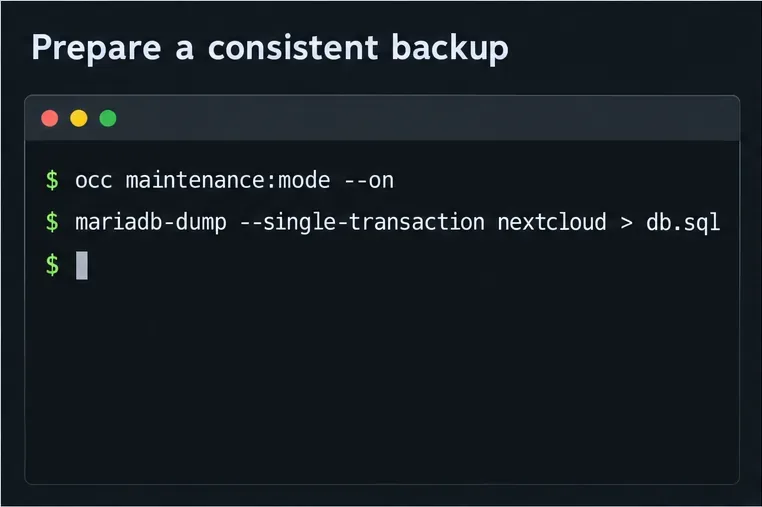
Automatisieren Sie regelmäßige Nextcloud-Backups mit Restic und Cron

Automatisieren Sie regelmäßige Nextcloud-Backups mit Restic und Cron

Sichern Sie die Dateien von Nextcloud und MariaDB gemeinsam, planen Sie verschlüsselte Restic-Snapshots mit Cron und überprüfen Sie die Wiederherstellung, ohne den laufenden Server zu gefährden.

Installation und Signierung benutzerdefinierter Kernelmodule unter SLES 15 Secure Boot

Installation und Signierung benutzerdefinierter Kernelmodule unter SLES 15 Secure Boot

Laden Sie ein benutzerdefiniertes SLES-15-Kernelmodul, ohne Secure Boot zu deaktivieren. Passen Sie es an den laufenden Kernel an, signieren Sie die .ko-Datei, registrieren Sie einen MOK-Schlüssel und überprüfen Sie das Laden.

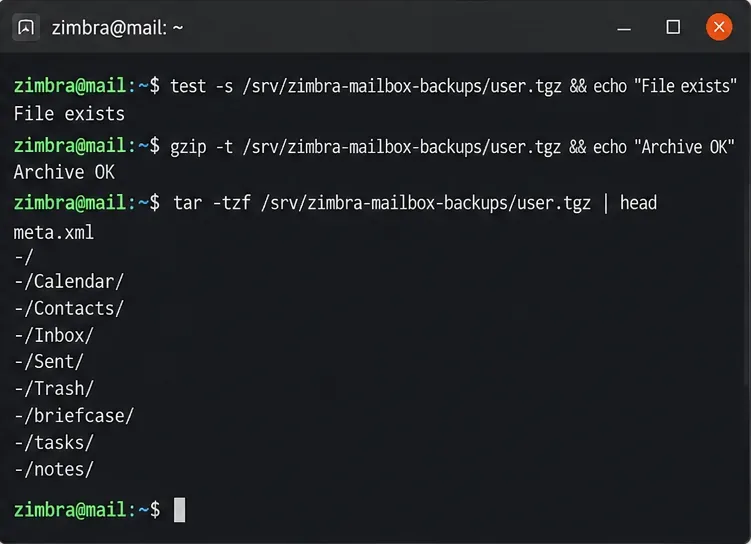
Sichern und Wiederherstellen eines Zimbra CE-Postfachs mithilfe von TGZ-Exporten

Sichern und Wiederherstellen eines Zimbra CE-Postfachs mithilfe von TGZ-Exporten

Exportieren Sie ein einzelnes Zimbra Community Edition-Postfach, überprüfen Sie dessen TGZ-Backup und stellen Sie fehlende Elemente wieder her, ohne vorhandene E-Mails zu überschreiben.

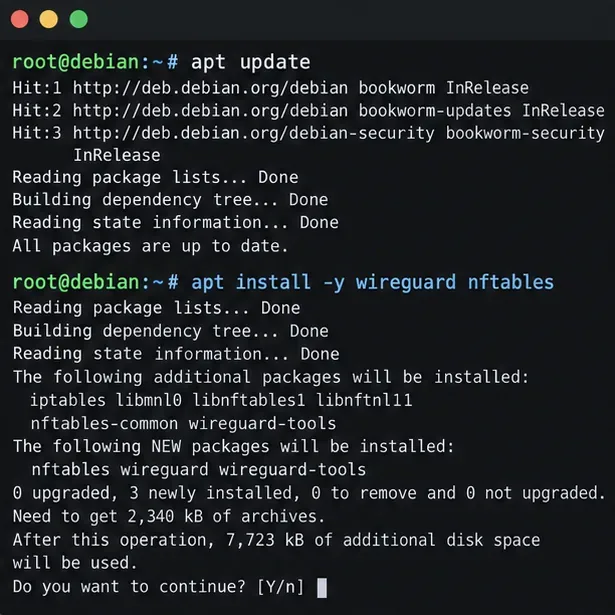
So konfigurieren Sie ein WireGuard Point-to-Site-VPN unter Debian 12

So konfigurieren Sie ein WireGuard Point-to-Site-VPN unter Debian 12

Richten Sie einen Debian 12 WireGuard VPN-Server für einen Remote-Client ein. Konfigurieren Sie Schlüssel, IPv4-Weiterleitung, nftables NAT, Firewall-Zugriff und Verbindungsprüfungen.

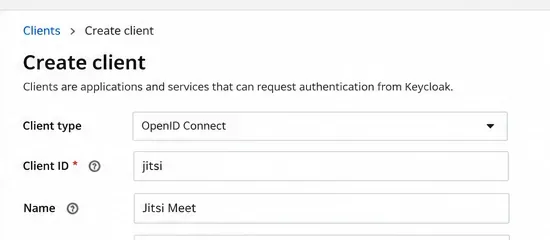
Genehmigten Benutzern die Erstellung von Jitsi-Räumen mit Keycloak-Anmeldung ermöglichen

Genehmigten Benutzern die Erstellung von Jitsi-Räumen mit Keycloak-Anmeldung ermöglichen

Nur genehmigte Konten dürfen Jitsi Meet-Räume mit Keycloak und Token-Authentifizierung starten, während die Teilnahme von Gästen bei Bedarf weiterhin möglich bleibt.

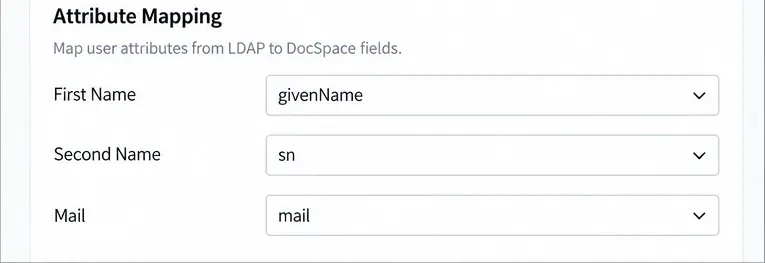
Synchronisierung von Active Directory-Benutzern mit ONLYOFFICE DocSpace über LDAP

Synchronisierung von Active Directory-Benutzern mit ONLYOFFICE DocSpace über LDAP

Verbinden Sie ONLYOFFICE DocSpace mit Active Directory oder OpenLDAP, importieren Sie Benutzer und Gruppen sicher, ordnen Sie Kontofelder zu und planen Sie eine zuverlässige Synchronisierung.

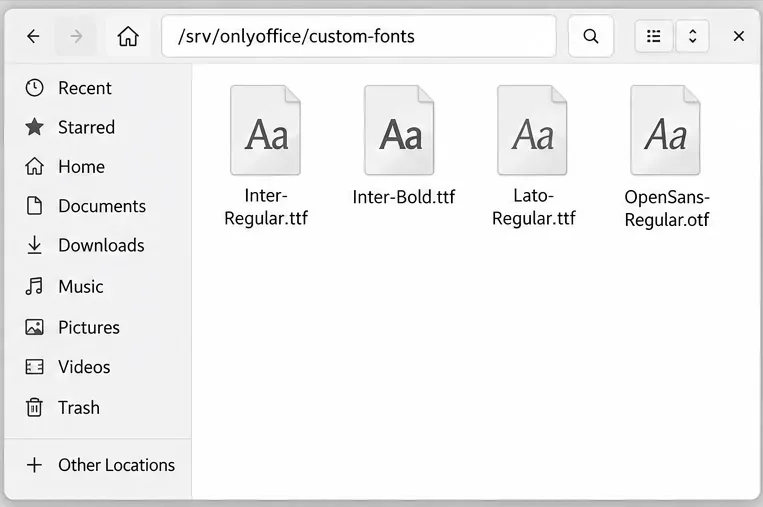
Schriftarten zum ONLYOFFICE Document Server hinzufügen: Docker vs. Linux

Schriftarten zum ONLYOFFICE Document Server hinzufügen: Docker vs. Linux

Installieren Sie benutzerdefinierte Schriftarten im ONLYOFFICE Document Server, vergleichen Sie persistente Docker-Mounts mit direkten Kopien, erstellen Sie die Schriftartenliste neu und überprüfen Sie das Ergebnis.

ONLYOFFICE Docs hinter HAProxy ablegen, ohne die Bearbeitung zu beeinträchtigen

ONLYOFFICE Docs hinter HAProxy ablegen, ohne die Bearbeitung zu beeinträchtigen

Konfigurieren Sie HAProxy HTTPS, Weiterleitungsheader, WebSocket-Timeouts und Integritätsprüfungen für ONLYOFFICE Docs und überprüfen Sie anschließend die Bearbeitung und das Speichern.

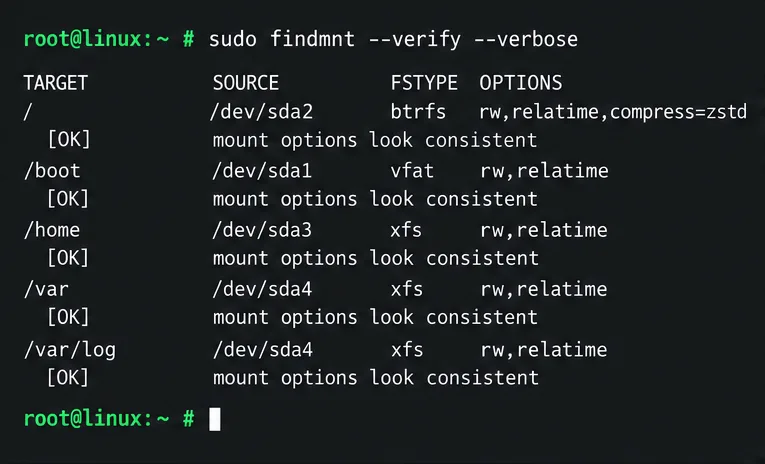
Wie man ein entferntes SSHFS-Verzeichnis beim Systemstart in Debian automatisch einbindet

Wie man ein entferntes SSHFS-Verzeichnis beim Systemstart in Debian automatisch einbindet

Konfigurieren Sie einen SSHFS-Boot-Mount in Debian mit SSH-Schlüsseln, fstab und systemd-Automount. Beinhaltet Neustartprüfungen, Berechtigungen, Timeouts und Fehlerbehebung.

Sichere SLES-Syslog-Weiterleitung mit rsyslog und Mutual TLS

Sichere SLES-Syslog-Weiterleitung mit rsyslog und Mutual TLS

Senden Sie SLES-Systemprotokolle über authentifiziertes TLS an einen entfernten rsyslog-Collector, inklusive Zertifikatsprüfungen, Ausfallpufferung und Zustellungstests.

Ubuntu Server im Notfallmodus starten: Eine Schritt-für-Schritt-Anleitung

Ubuntu Server im Notfallmodus starten: Eine Schritt-für-Schritt-Anleitung

Sichere Diagnose des Ubuntu-Server-Notfallmodus. Boot-Logs lesen, Root- und fstab-Mounts prüfen, fehlerhafte Einheiten reparieren, Dateisystemfehler beheben und einen sauberen Neustart verifizieren.

Schrittweise Anleitung zur Härtung von Debian 12 für die CIS-Konformität

Schrittweise Anleitung zur Härtung von Debian 12 für die CIS-Konformität

Härten Sie eine Debian 12-Workstation mit einem sorgfältigen CIS Benchmark-Workflow: Wählen Sie das richtige Profil aus, patchen Sie sicher, überprüfen Sie Dienste und Zugriffe, konfigurieren Sie nftables und dokumentieren Sie die Nachweise.

Wie man einen Debian-Desktop als OSTree-basiertes, unveränderliches System erstellt

Wie man einen Debian-Desktop als OSTree-basiertes, unveränderliches System erstellt

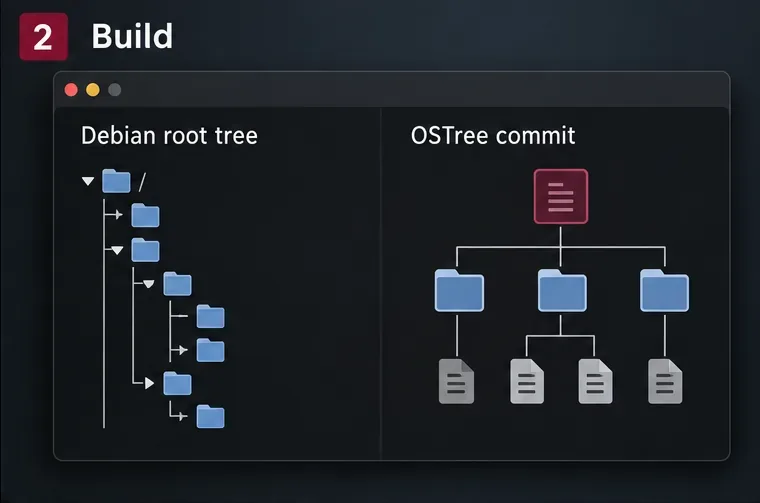
Lernen Sie, wie Sie einen auf Debian basierenden OSTree-Desktop in einer VM erstellen und testen, einschließlich Systembaumvorbereitung, Boot-Integration, Bereitstellungsprüfungen und Rollback.

Checkliste für die Hausinstandhaltung in Chicago und Illinois im Oktober 2026: Frost, Heizung, Dachrinnen und Wintervorbereitung

Checkliste für die Hausinstandhaltung in Chicago und Illinois im Oktober 2026: Frost, Heizung, Dachrinnen und Wintervorbereitung

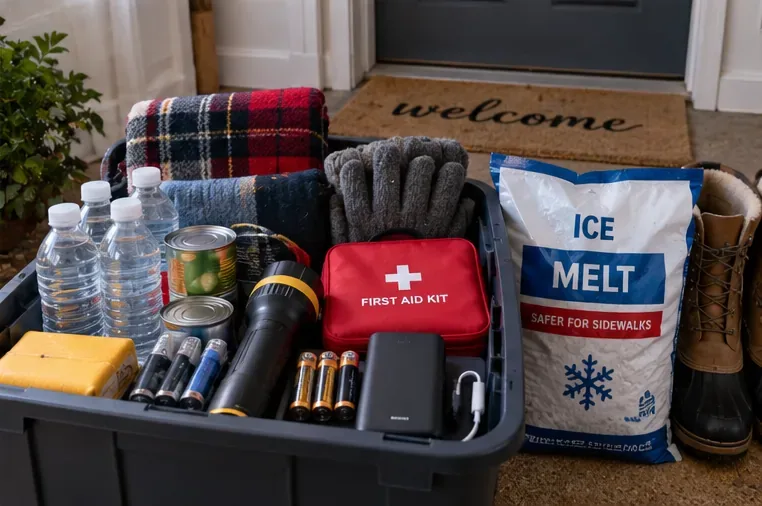
Eine praktische Checkliste für die Hausinstandhaltung in Chicago und Illinois im Oktober 2026, die den ersten Frost, die Sicherheit der Heizung, Dachrinnen, Laub, Rohre, Mieter und die Vorbereitung auf Winterstürme abdeckt.

Entdecken Sie in Gewusst wie hilfreiche Anleitungen, clevere Tipps und schnelle Fixes für Technik, Smartphones, Neuwagen und mehr. Teilen Sie Erfahrungen und meistern Sie Probleme leicht!