Startseite
» Gewusst wie
»
Verbinden Sie SLES 15 mit Active Directory über SSSD in YaST
Verbinden Sie SLES 15 mit Active Directory über SSSD in YaST
Für eine typische SLES 15-Workstation oder einen Server, der AD-basierte Benutzer und Anmeldungen benötigt, verwenden Sie das YaST- User Logon ManagementModul und wählen Sie Microsoft Active Directory für Identität und Authentifizierung aus. Dies ist der SSSD-basierte Ansatz von SUSE. In diesem Beispiel wird ein fiktiver Host mit dem Namen „<Hostname>“ linux01und die Domäne „<Domänenname>“ verwendet ad.example.com. Die Vorgehensweise ist anwendbar, wenn der Client die AD-DNS- und Zeitdienste erreichen kann und Sie über eine autorisierte Computerregistrierungsberechtigung verfügen.
Dieses Verfahren orientiert sich an der Sicherheits- und Härtungsanleitung für SLES 15 SP7 von SUSE. Ältere Service Packs können abweichende YaST-Bildschirme oder Paketdetails aufweisen. Verwenden Sie daher die Anleitung, die zu Ihrem installierten Service Pack passt. Falls Sie NTLM-Unterstützung oder Gesamtstrukturübergreifende Vertrauensstellungen benötigen, empfiehlt SUSE das separate Modul „Windows-Domänenmitgliedschaft“ auf Basis von Winbind als besser geeignete Lösung.
Vor dem Beitritt: DNS, Zeit und Hostidentität prüfen
Die AD-Erkennung basiert auf DNS-Einträgen, und die Kerberos-Authentifizierung benötigt eine genaue Uhrzeit. Konfigurieren Sie den SLES-Client so, dass er den DNS-Server verwendet, der die AD-Domäne und ihre Domänencontroller auflösen kann. In einer typischen Konfiguration bedeutet dies die Verwendung des AD-DNS-Servers anstelle eines öffentlichen Resolvers. Synchronisieren Sie den Client mit der für Ihre Domäne zugelassenen Zeitquelle.
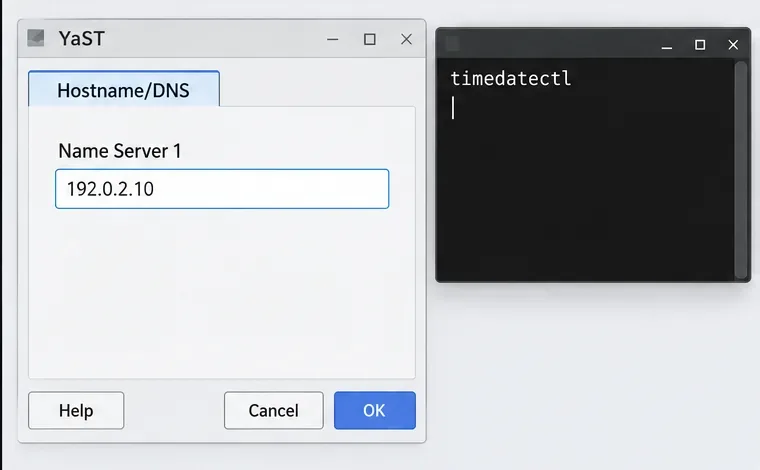
YaST Hostname/DNS zeigt das Feld „Name Server 1“ mit einer Beispieladresse neben einem Terminalfenster mit der Ausgabe von timedatectl. Dies ist eine Darstellung der Benutzeroberfläche und kein aufgezeichnetes Konfigurationsergebnis.
Öffnen Sie in YaST Network Settingsdie Option „DNS-Server“ Hostname/DNSund geben Sie Name Server 1die Adresse des AD-DNS-Servers ein. Die Adresse in der Abbildung dient nur als Platzhalter. Überprüfen Sie anschließend den lokalen Hostnamen und den Zeitstatus.
hostname
timedatectl status
Vergleichen Sie den Computernamen mit dem in Active Directory registrierten Namen. Bei Abweichungen bietet der SUSE-Eintrittsdialog ein entsprechendes AD hostnameFeld. Deaktivieren Sie die Firewall nicht als Abkürzung für die Erkennung; bitten Sie stattdessen Ihr Netzwerkteam, den erforderlichen Client-zu-Domänencontroller-Datenverkehr gemäß den Richtlinien Ihrer Organisation zuzulassen. SUSE weist außerdem darauf hin, dass Namen mit der Endung „.cd“ .localKonflikte mit Multicast-DNS verursachen können. Überprüfen Sie daher Ihre DNS-Konfiguration, falls dies Ihre Domänensuffix ist.
Wählen Sie das SSSD-Modul aus und fügen Sie die AD-Domäne hinzu.
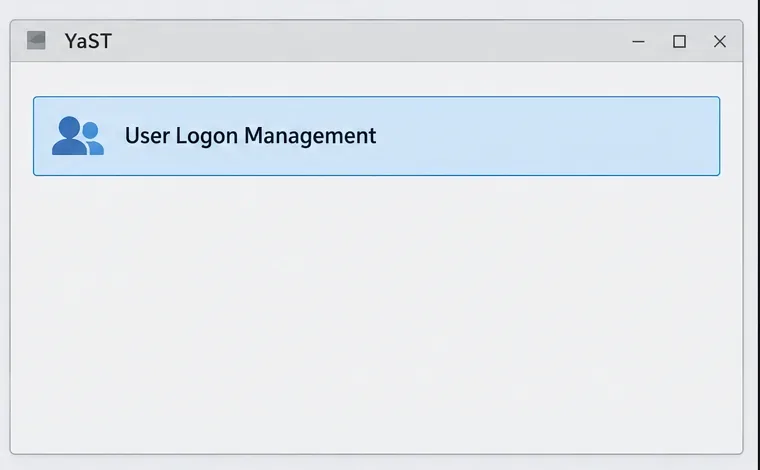
Öffnen Sie in YaST die Option „Benutzeranmeldungsverwaltung“ User Logon Management. Wählen Sie für dieses Verfahren nicht die Option „Benutzeranmeldungsverwaltung“ aus Windows Domain Membership: SUSE dokumentiert dieses Modul als Winbind-basiert, während die Benutzeranmeldungsverwaltung die auf SSSD basierende Option ist und im Allgemeinen für die AD-Authentifizierung bevorzugt wird.
Die YaST-Modulauswahl hebt die Benutzeranmeldeverwaltung hervor. Dies ist eine Darstellung der Benutzeroberfläche, nicht das Ergebnis einer erfassten Konfiguration.
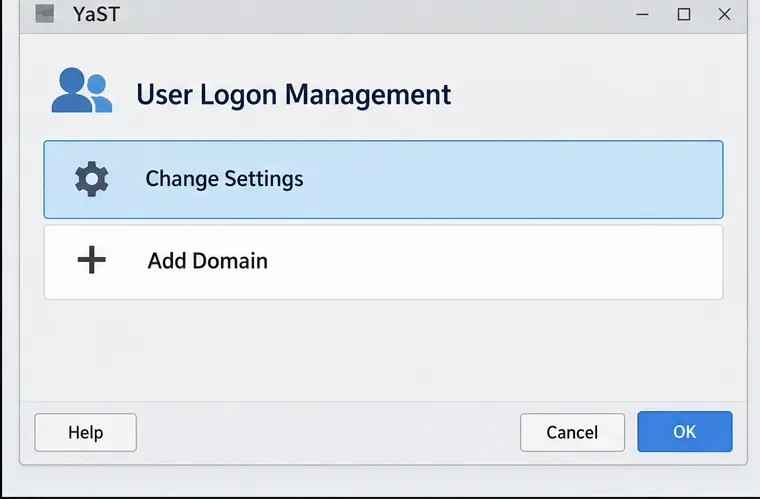
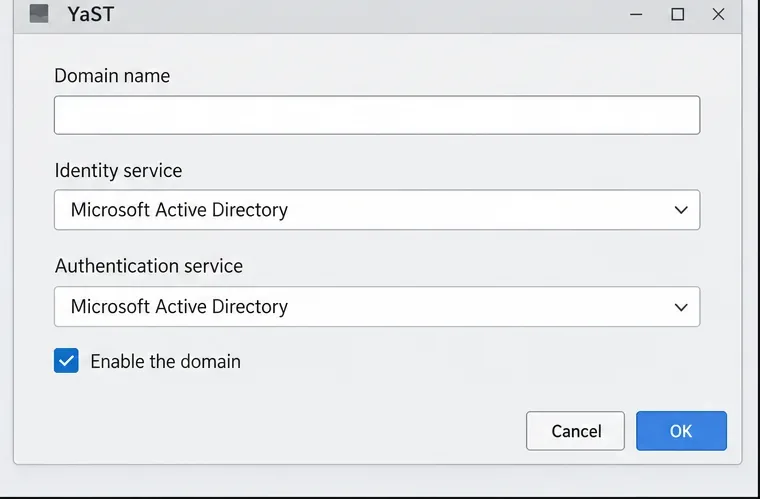
Öffnen Sie die Change SettingsEinstellungen, wählen Sie die entsprechende Option aus Add Domainund geben Sie den DNS-Namen der Domäne ein, z. B. ad.example.com. Stellen Sie sowohl den Identitätsdienst als auch den Authentifizierungsdienst auf ein Microsoft Active Directoryund stellen Sie sicher, dass Enable the domaindie Option ausgewählt ist.
Der Bildschirm „Benutzeranmeldungsverwaltung“ zeigt die Optionen „Einstellungen ändern“ und „Domäne hinzufügen“. Dies ist eine Darstellung der Benutzeroberfläche und kein erfasstes Konfigurationsergebnis.Im Dialogfeld „Domäne hinzufügen“ ist Microsoft Active Directory für Identität und Authentifizierung ausgewählt, und die Option „Domäne aktivieren“ ist aktiviert. Dies ist eine Darstellung der Benutzeroberfläche und kein erfasstes Konfigurationsergebnis.
Behalten Sie die übrigen Standardeinstellungen bei, es sei denn, Ihre Umgebung erfordert einen bestimmten AD-Hostnamen oder eine feste Liste von Domänencontrollern. Wenn die automatische DNS-Erkennung nicht geeignet ist, geben Sie die von Ihrem AD-Team bereitgestellten Domänencontroller-Hostnamen ein. Wählen Sie diese Option, OKdamit YaST fehlende Software installieren und die Erreichbarkeit eines Controllers überprüfen kann.
Host registrieren und Domänenanmeldungen aktivieren
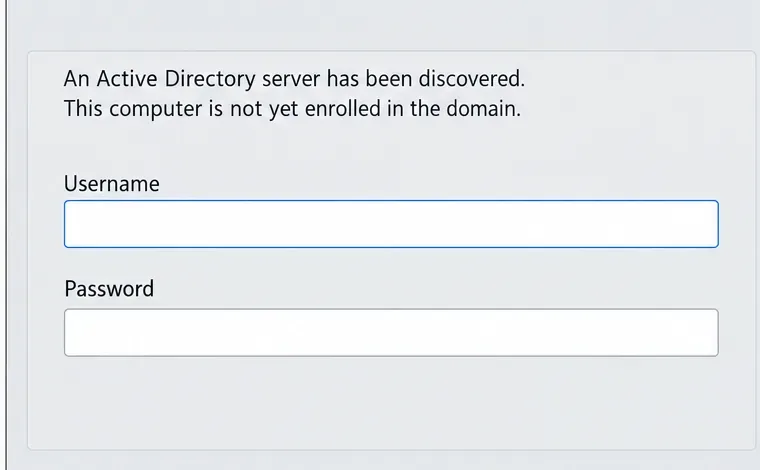
Wenn YaST meldet, dass ein AD-Server gefunden wurde, der Computer aber noch nicht registriert ist, geben Sie das autorisierte Registrierungskonto und -kennwort ein. Der von SUSE bereitgestellte Dialog verwendet ein AD-Administratorkonto. Befolgen Sie daher den von Ihrem Directory-Team genehmigten Prozess zur Computerregistrierung und geben Sie das Kennwort niemals in einem Skript oder Artikel an. Falls der Dialog keinen Server findet, führen Sie erneut DNS- und Hostnamenprüfungen durch, bevor Sie es noch einmal versuchen.
Im Registrierungsdialog wird angezeigt, dass ein Active Directory-Server gefunden wurde, die Felder für Benutzername und Kennwort sind jedoch leer. Dies ist eine Darstellung der Benutzeroberfläche und kein erfasstes Konfigurationsergebnis.
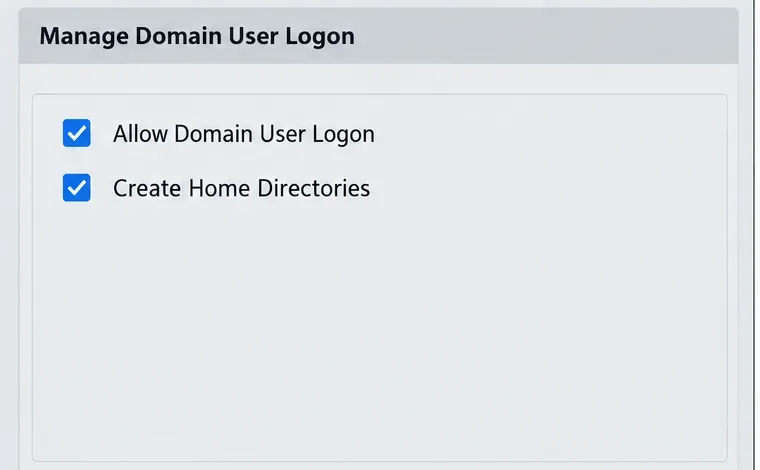
Aktivieren Sie diese Option nach der Registrierung Allow Domain User Logon. Entscheiden Sie anhand der Benutzerdatenrichtlinie des Servers, ob Sie sie aktivieren möchten Create Home Directories. Dadurch werden beim ersten Anmelden lokale Home-Verzeichnisse für AD-Benutzer erstellt. Dies ist nützlich für Rechner, die lokale Home-Daten beibehalten sollen, erstellt oder verwaltet jedoch kein Benutzerkonto in Active Directory.
Die Benutzerverwaltung für Domänenbenutzer zeigt die Optionen „Domänenbenutzeranmeldung zulassen“ und „Home-Verzeichnisse erstellen“. Dies ist eine Darstellung der Benutzeroberfläche und kein erfasstes Konfigurationsergebnis.
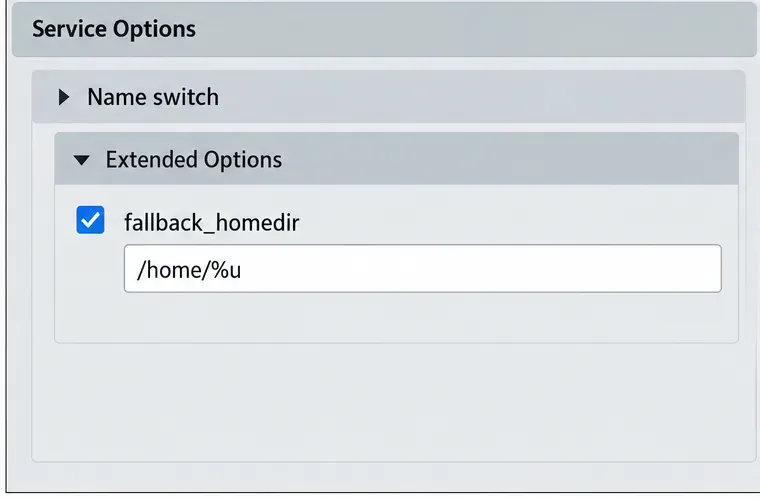
Wenn Active Directory (AD) bereits die Attribute der einzelnen Benutzer bereitstellt UnixHomeDirectory, überprüfen Sie, ob diese gemäß Ihrer Verzeichnisstruktur korrekt befüllt und verfügbar sind. Benötigt der Client einen Fallback-Pfad, konfigurieren Sie diesen beispielsweise mit dem Befehl Service Options„> Name switch>“ . SUSE dokumentiert, dass ein Fallback-Pfad verwendet wird, wenn kein AD-Pfad angegeben ist; in diesem Fall hat der Clientwert Vorrang. Wählen Sie einen Fallback-Pfad erst nach Prüfung Ihrer Home-Verzeichnisrichtlinie aus.Extended Optionsfallback_homedir/home/%uoverride_homedir
Die erweiterten Optionen des Namensschalters zeigen, dass fallback_homedir auf /home/%u gesetzt ist. Dies ist eine Darstellung der Benutzeroberfläche, kein erfasstes Konfigurationsergebnis.
Speichern Sie die Einstellungen und überprüfen Sie die resultierende Konfigurationsübersicht. Wenn das System auch Samba verwendet, wählen Sie die Option zum Überschreiben der Samba-Konfiguration nur dann aus, wenn diese Integration beabsichtigt ist; dies ist unabhängig von der Aktivierung der SSSD-basierten Benutzeranmeldung.
SSSD, Benutzerabfrage und Kerberos-Anmeldung überprüfen
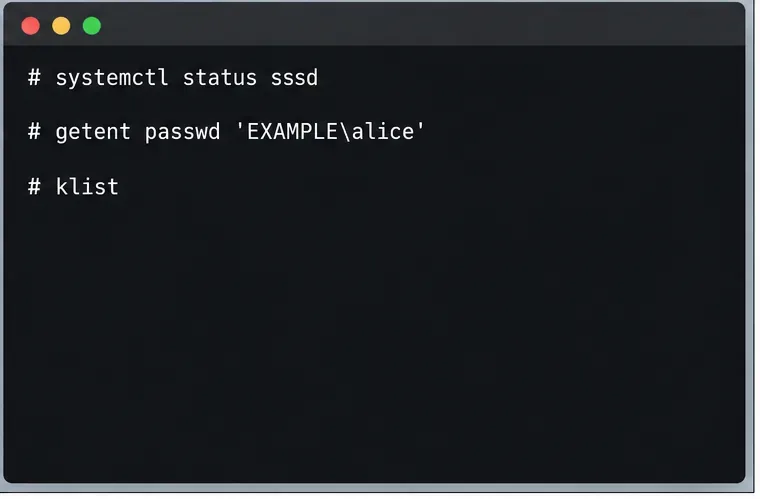
Prüfen Sie, ob SSSD aktiv ist, und fragen Sie dann ein echtes Domänenkonto mit dem für Ihre Domäne genehmigten Namensformat ab. Ersetzen Sie in diesem Beispiel < Domänenname EXAMPLE> und alice<Testkonto> durch den Kurznamen der Domäne und verwenden Sie ein vorhandenes Testkonto.
Ein Terminal listet Befehle auf, um den SSSD-Dienst zu überprüfen, einen Beispiel-Domänenbenutzer nachzuschlagen und den Kerberos-Ticket-Cache zu untersuchen. Dies ist eine Darstellung der Benutzeroberfläche, kein aufgezeichnetes Konfigurationsergebnis.
systemctl status sssd
getent passwd 'EXAMPLE\alice'
Ein zurückgegebener passwd-Eintrag bestätigt, dass NSS das Konto auflösen kann; er beweist jedoch nicht allein, dass sich der Benutzer authentifizieren oder auf Anwendungen zugreifen kann. Testen Sie eine interaktive Anmeldung mit den Domänenanmeldeinformationen mithilfe des dokumentierten Formulars DOMAIN_NAME\USER_NAMEin der Konsole oder im Display-Manager. Führen Sie nach der Anmeldung einen Befehl aus, klistum zu prüfen, ob die Sitzung über ein Kerberos-Ticket verfügt.
Wenn SSSD ausgeführt wird, die Benutzerabfrage aber fehlschlägt, überprüfen Sie den vollqualifizierten Domänennamen, den DNS-Server, den Hostnamen sowie die Identitäts- und Authentifizierungseinstellungen in YaST. Wenn die Abfrage funktioniert, die Anmeldung aber fehlschlägt, überprüfen Sie, ob das Konto aktiviert ist, das Passwort gültig ist und der Client den Domänencontroller erreichen kann. Schließen Sie den Vorgang erst ab, wenn sich ein berechtigter Testbenutzer anmelden kann, das erwartete Verhalten des Home-Verzeichnisses bestätigt wurde und die erforderlichen Serverdienste weiterhin funktionieren.