Startseite
» Gewusst wie
»
Zuverlässiges Ethernet-Failover mit SLES 15 Bonding konfigurieren
Zuverlässiges Ethernet-Failover mit SLES 15 Bonding konfigurieren
Wenn ein SUSE Linux Enterprise Server 15-Host über zwei Ethernet-Adapter verfügt, aber die Netzwerkverbindung verliert, sobald ein Kabel ausfällt, konfigurieren Sie in YaST eine Bond0- Schnittstelle, fügen Sie beide Adapter hinzu und wählen Sie „Aktiv-Backup“ . Konfigurieren miimon=100Sie die IP-Adresse des Servers auf der Bond-Schnittstelle anstatt auf einem der physischen Ports. Dadurch wird eine redundante Verbindung hergestellt, ohne dass ein LACP-fähiger Switch erforderlich ist.
Die folgenden Schritte nutzen den Wicked-Netzwerkdienst, der normalerweise für SLES-Server-Workloads verwendet wird. Das Ändern der Schnittstelle, über die eine SSH-Sitzung läuft, kann die Verbindung unterbrechen. Führen Sie die Änderung daher über eine lokale Konsole, eine Remote-Verwaltungskonsole oder ein genehmigtes Wartungsfenster mit Wiederherstellungspfad durch.
Überprüfen Sie die Adapter und wählen Sie den richtigen Bondmodus.
Zwei verfügbare Netzwerkkarten bilden nicht automatisch ein Failover-Paar. Ohne Bonding wird jede Schnittstelle separat verwaltet, und eine Anwendung, die eine bestimmte Route nutzt, kann die Verbindung verlieren, wenn diese ausfällt. Ein Linux-Bonding stellt mehrere physische Ports als eine logische Schnittstelle dar.
Bevor Sie Änderungen vornehmen, ermitteln Sie die tatsächlichen Schnittstellennamen, notieren Sie die aktuellen IPv4/IPv6-Adressen, das Gateway, die VLAN- und die DNS-Einstellungen des Hosts und vergewissern Sie sich, dass beide Switch-Ports das gewünschte Netzwerk erreichen:
ip -br link
ip -br addr
ip route
systemctl status network
In den Beispielbildschirmen heißen die beiden physischen Schnittstellen enp1s0und enp2s0. Diese Namen dienen nur der Veranschaulichung; Ihr Server kann andere Namen haben. Die Beispieladresse 192.0.2.20/24ist eine reine Dokumentationsadresse und nicht für die Bereitstellung in Ihrem Netzwerk geeignet.
Verwenden Sie Active-Backup (Modus 1) , wenn der Dienst bei einem Port- oder Kabelausfall aufrechterhalten werden soll. Ein Port sendet, während der andere für den Failover bereitsteht. Wählen Sie 802.3ad (LACP, Modus 4) nur dann, wenn der Netzwerk-Switch explizit für eine passende LACP-Aggregationsgruppe mit kompatiblen Geschwindigkeits- und Duplex-Einstellungen konfiguriert ist. LACP kann unterschiedliche Datenströme auf verschiedene Verbindungen verteilen, garantiert aber keine Verdopplung der Geschwindigkeit einer einzelnen Verbindung. SUSE rät davon ab, herkömmliche Bondings über mehrere Switches zu bündeln, es sei denn, der Switch-Hersteller unterstützt diese Konfiguration. Beachten Sie die SUSE-Richtlinien zu Netzwerk-Bonding und -Einschränkungen .
Konfigurieren Sie bond0 in YaST
1. Öffnen Sie die Netzwerkeinstellungen und ermitteln Sie die verfügbaren Ports.
Starten Sie sudo yast2YaST lokal und gehen Sie zu System > Netzwerkeinstellungen . Identifizieren Sie im Tab „Übersicht“ die beiden Ethernet-Schnittstellen, die Sie kombinieren möchten. Falls eine Schnittstelle aktuell die Verwaltungsadresse des Servers verwendet, stellen Sie den Konsolenzugriff sicher, bevor Sie die Konfiguration ändern. Verwenden Sie keine WLAN-Schnittstelle oder eine Schnittstelle, die bereits einer anderen Bridge zugewiesen ist, ohne die entsprechende Topologie vorher zu planen.
Die Übersicht der Netzwerkeinstellungen identifiziert enp1s0 und enp2s0, bevor ein gebündeltes Gerät erstellt wird.
2. Erstellen Sie eine Verbindungsschnittstelle
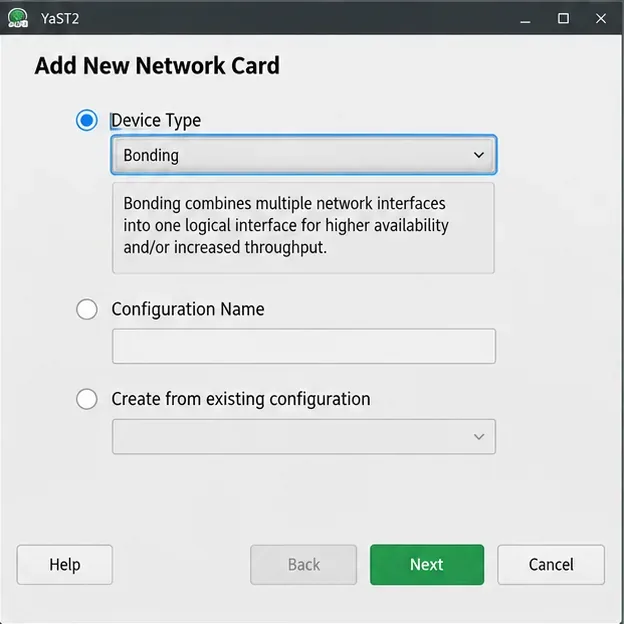
Klicken Sie auf „Hinzufügen“ , ändern Sie den Gerätetyp in „Bonding“ und klicken Sie auf „Weiter“ . YaST öffnet die Netzwerkkartenkonfiguration für das neue logische Bonding. Versuchen Sie nicht, beiden physischen Adaptern unabhängig voneinander dieselbe statische IP-Adresse zuzuweisen.
In der Ansicht „Neue Netzwerkkarte hinzufügen“ ist „Bonding“ als neuer Gerätetyp ausgewählt.
3. Weisen Sie die IP-Einstellungen des Bonds zu.
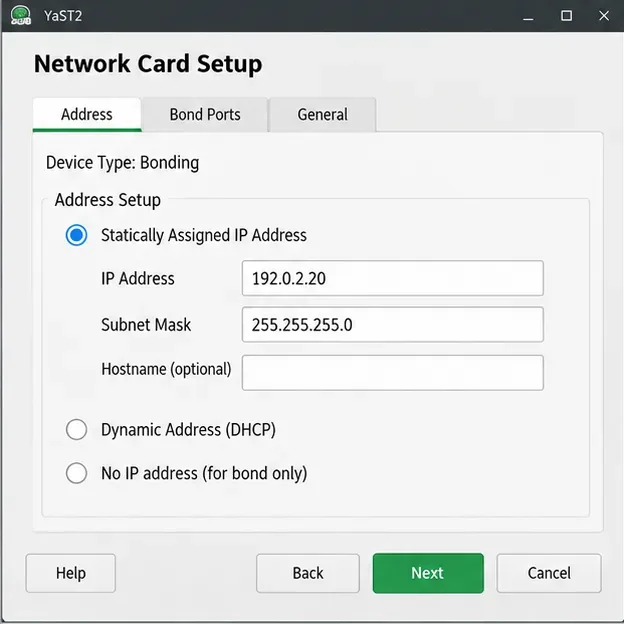
Wählen Sie auf der Registerkarte „Adresse“ die Option „Dynamische Adresse“ , wenn Ihre Infrastruktur eine entsprechende DHCP-Lease bereitstellt, oder „Statisch zugewiesene IP-Adresse“ für einen Server mit fester Adresse. Verschieben Sie bei einer statischen Bereitstellung die bisherige Management-Adresse und das Subnetz in den Bond und stellen Sie sicher, dass die alte physische Schnittstelle keine doppelte IP-Adresse behält. Überprüfen Sie das Standardgateway auf der Registerkarte „Routing“ und den DNS-Server unter „Hostname/DNS“ ; gehen Sie nicht davon aus, dass diese bei statischer Adressierung automatisch eingetragen werden.
Auf der Registerkarte „Adresse“ wird ein Beispiel für eine statische IP-Adresse und Subnetzmaske angezeigt, die dem Bond und nicht seinen Mitgliedern zugewiesen ist.
4. Wählen Sie beide Ports aus, lassen Sie die Verbindungsüberwachung aktiv und wenden Sie die Anwendung an.
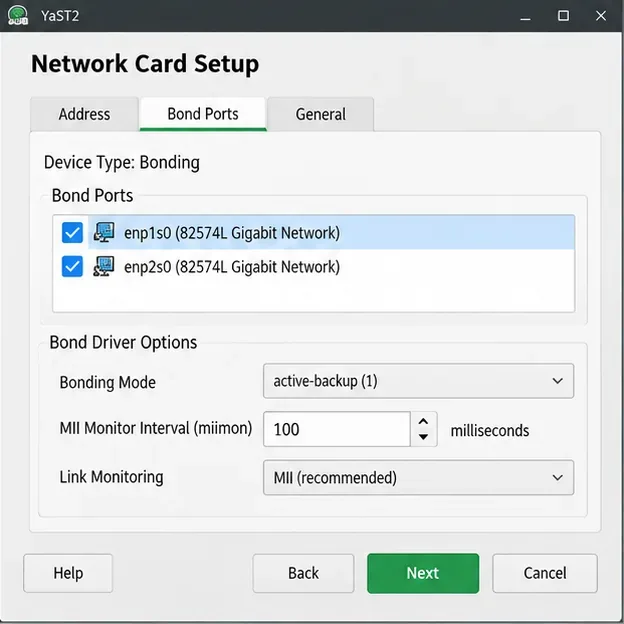
Öffnen Sie die Bond-Ports und überprüfen Sie die beiden vorgesehenen Adapter. Wählen Sie in den Bond-Treiberoptionenactive-backup die Option für einfache Redundanz und behalten Sie die Einstellungen bei miimon=100. Dadurch wird der Status der Mitgliedsverbindungen alle 100 Millisekunden überprüft; es wird jedoch nicht garantiert, dass alle Ausfälle im Upstream erkannt werden. Wählen Sie „ Weiter“ , bestätigen Sie alle Aufforderungen zur Anpassung der alten Einzelschnittstellenkonfiguration mit „ Weiter“ und klicken Sie auf „OK“ , um den neuen Bond zu übernehmen. Während die IP-Adresse auf bond0 verschoben wird, kann der Zugriff kurzzeitig unterbrochen sein.
Beide Ethernet-Ports sind ausgewählt, mit aktiver Backup-Bonding-Funktion und einem MII-Überwachungsintervall von 100 Millisekunden.
Diese Bildschirmansichten konzentrieren sich auf die in der Anleitung zur YaST-Verbindung von SUSE SLES 15 SP7 beschriebenen Steuerelemente ; das genaue Layout oder der Wortlaut können je nach installierter YaST-Version und grafischer oder textbasierter Benutzeroberfläche variieren.
Verwenden Sie ifcfg-Dateien, falls YaST nicht verfügbar ist.
Die manuelle Konfiguration dient als Ausweichmöglichkeit für Administratoren, die YaST nicht verwenden können. SUSE dokumentiert das /etc/sysconfig/network/ifcfg-*Format für von Wicked verwaltete Hosts. Sichern Sie die ursprünglichen Netzwerkdateien außerhalb des Live- /etc/sysconfig/networkVerzeichnisses und stellen Sie sicher, dass Sie Zugriff auf die Konsole haben, bevor Sie fortfahren.
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Falls eine benannte Quelldatei fehlt, überprüfen Sie das Verzeichnis und sichern Sie die tatsächliche Datei, anstatt den Namen anzunehmen. Erstellen Sie für diese beispielhafte statische IP-Konfiguration eine/etc/sysconfig/network/ifcfg-bond0 Datei mit folgendem Inhalt und ersetzen Sie dabei die Schnittstellennamen und Adressen durch Ihre tatsächlichen Werte:
Die einzelnen Mitgliedsdateien ifcfgdürfen keine eigene IP-Konfiguration mehr enthalten. Fügen Sie beispielsweise in beiden Dateien nur die folgenden Zeilen ifcfg-enp1s0ein ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Stellen Sie sicher, dass alle erforderlichen systemweiten Routen- und Resolverkonfigurationen mit der neuen Verbindung konsistent sind. Überprüfen Sie die Konfiguration und aktivieren Sie die logische Schnittstelle mit Wicked.
sudo wicked show-config
sudo wicked ifup all bond0
Verwenden Sie diese Option sudo wicked ifreload bond0nach späteren Änderungen am laufenden Bond-Verbund. Verwenden Sie sie nicht systemctlzum Starten oder Stoppen einzelner verbundener Geräte; SUSE verwendet wickeddafür spezielle Funktionen. Informationen zu den unterstützten Dateiparametern finden Sie in der SUSE-Referenz zur Bond-Konfiguration und auf der Seite zur lokalen Installation man 5 ifcfg-bonding.
Fehlerbehebung bei einer Verbindung, die nicht online geht
Der Bond existiert, hat aber keine IP-Adresse: Prüfen Sie, ob die Adresse Bond0 und nicht einem Mitglied zugewiesen wurde, und überprüfen Sie die DHCP-Server- oder statischen Adresseinstellungen. Ein fehlendes Gateway oder ein falsches VLAN können dazu führen, dass der Server nicht erreichbar ist, selbst wenn beide Ports Carrier-Status melden. Überprüfen Sie ip routeIhre Switch-Port-Konfiguration, bevor Sie das Netzwerk wiederholt neu starten.
Der Verbund meldet einen ausgefallenen Teilnehmer: Überprüfen Sie Kabel, Switch-Port-Status, Schnittstellenauswahl und Treibermeldungen. Stellen Sie sicher, dass die Teilnehmernamen übereinstimmen . BONDING_SLAVE0Die Verbindungsüberwachung erkennt relevante Schnittstellen-/Trägeränderungen, jedoch nicht jeden möglichen Fehler jenseits des direkt angeschlossenen Switches.BONDING_SLAVE1ip -br link
Wenn der Datenverkehr nach der Umstellung auf 802.3ad ausfällt: Überprüfen Sie zunächst die LACP-Gruppen- und Porteinstellungen des Switches. Ein Bond, der auf LACP konfiguriert ist, während die Switch-Ports weiterhin unabhängige Ports sind, deutet auf eine Fehlkonfiguration hin. Wenn es lediglich um Failover geht, kehren Sie zum Aktiv-Backup-Modus zurück, anstatt unnötigerweise Switch-Aggregation einzuführen.
Überprüfen Sie die Konfiguration und testen Sie den Failover.
Prüfen Sie die Live-Verbindung, ihre Schnittstellen und das Routing:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
Der Bond sollte die vorgesehene IP-Adresse haben, die Verbindung sollte aktiv sein und die Kernel-Statusdatei sollte beide Mitgliedsschnittstellen auflisten. Überprüfen Sie im Aktiv-Backup-Modus das Feld „Aktuell aktiver Slave“ und den MII-Status jedes Mitglieds . Die genaue Ausgabe hängt von Ihrem Treiber und Ihrer Konfiguration ab; die Dokumentation zum Linux-Kernel-Bonding beschreibt diese Statusschnittstelle.
Prüfen Sie abschließend die Verbindung zum tatsächlichen Standardgateway und zu den Dienstclients, die den Host erreichen müssen. Trennen oder deaktivieren Sie während eines genehmigten Wartungsfensters kurzzeitig nur die aktuell aktive Verbindung und beobachten Sie dabei den Bond-Status sowie einen kontinuierlichen Verbindungstest. Das Standby-Mitglied sollte die Verbindung übernehmen und diese wiederherstellen. Stellen Sie die Verbindung anschließend wieder her und vergewissern Sie sich, dass beide Mitglieder einen fehlerfreien Zustand aufweisen. Falls das Netzwerk weiterhin nicht erreichbar ist, verwenden Sie Ihren Konsolenzugriff, um die gesicherten Mitgliedskonfigurationen wiederherzustellen, anstatt weitere Änderungen ohne Berechtigung per SSH vorzunehmen.