Für einen neuen lokalen SUSE-Abonnement- und Update-Server installieren Sie das Repository Mirroring Tool (RMT) auf einem unterstützten SLES 15-Host, konfigurieren es mit YaST, aktivieren die von Ihrer Organisation verwendeten Produkte und spiegeln deren Repositories. Registrieren Sie einen Testclient über die HTTPS-URL des Servers, bevor Sie Produktivsysteme darauf umleiten. RMT ersetzt SMT unter SLES 15; eine ältere SMT-Installation ist nicht der richtige Ausgangspunkt für eine Neuinstallation.
Dieses Design eignet sich für Umgebungen, in denen ein Server das SUSE Customer Center (SCC) erreicht und andere SUSE-Systeme Registrierung und Pakete über einen lokalen Endpunkt erhalten. Es kann wiederholte externe Downloads reduzieren, bietet jedoch keine Abonnementberechtigung: Gültige Organisationsabonnements und SCC-Mirroring-Zugangsdaten sind weiterhin erforderlich.
Plattform bestätigen und Server planen
Laut dem Leitfaden zum Repository Mirroring Tool (RMT) für SLES 15 SP7 unterstützt RMT Clients ab SLES 12, jedoch nicht SLES 11 oder ältere Versionen. RMT unterscheidet sich von SMT auch in Funktionen wie Staging und Reporting. Eine Migration sollte als Serviceänderung und nicht als Paketaktualisierung behandelt werden. SUSE empfiehlt, RMT auf einem neuen SLES 15-Host zu installieren, wenn von SMT migriert wird.
Weisen Sie einen stabilen, vollqualifizierten Domänennamen (FQDN) wie z. B. „example.com“ rmt.example.comund eine statische IP-Adresse zu. Stellen Sie sicher, dass die DNS-Auflösung konsistent funktioniert und der Host die SCC- und SUSE-Update-Dienste über die ausgehenden Ports 80 und 443 erreichen kann. Clients benötigen Netzwerkzugriff auf den RMT-Dienst über HTTPS. Verwenden Sie denselben FQDN in der Client-URL und im Serverzertifikat.
Planen Sie den Speicherplatz anhand der Releases, Architekturen, Produkte und Repositories, die Sie spiegeln möchten. Der SUSE SP7-Leitfaden gibt als allgemeine Schätzung etwa das 1,5-fache der Gesamtgröße der aktivierten Repositories an, also ca. 200 GB pro SLES-Release inklusive Erweiterungen. Dies ist eine Schätzung, keine Kapazitätsgarantie. Überprüfen Sie die aktuellen Repository-Größen und planen Sie zusätzlichen Speicherplatz ein. RMT schreibt außerdem große temporäre Dateien in /tmpdas Dateisystem, stellen Sie daher sicher, dass dort ausreichend freier Speicherplatz vorhanden ist. Konfigurieren Sie nicht denselben Host als SLES-Installationsserver: RMT konfiguriert NGINX auf Port 80, während die Installationsserverrolle Apache auf diesem Port konfiguriert.
Installieren Sie das RMT-Paket und konfigurieren Sie YaST.
Installieren Sie RMT auf einem aktualisierten, registrierten SLES 15-Server:
sudo zypper patch
sudo zypper in rmt-server
Überprüfen Sie die Paketänderungen und schließen Sie die Installation ab. Starten Sie die Erstkonfiguration:
sudo yast2 rmt
Geben Sie die Anmeldeinformationen Ihrer SCC-Organisation für die Repository-Spiegelung ein. Dies sind die Proxy-Anmeldeinformationen Ihrer Organisation im SUSE Customer Center, kein Client-Registrierungscode. Erstellen Sie die vom Assistenten angeforderte MariaDB-Datenbank und den Benutzer. Legen Sie den allgemeinen Namen des Zertifikats auf den FQDN des Servers fest und fügen Sie alle weiteren Namen hinzu, die Clients als alternative Namen verwenden sollen. Wenn firewalld aktiviert ist, wählen Sie die erforderlichen RMT-Regeln aus und beschränken Sie diese, sofern möglich, auf die entsprechende Netzwerkschnittstelle des Servers. Schließen Sie den Assistenten ab; YaST aktiviert und startet die benötigten Dienste und Timer.
YaST speichert das RMT-CA-Zertifikat unter [Pfad einfügen] /etc/rmt/ssl/rmt-ca.crtund das Serverzertifikat mit Schlüssel unter [Pfad einfügen] /etc/rmt/ssl/. Schützen Sie den privaten Schlüssel. Verteilen Sie das Vertrauen für die Zertifizierungsstelle gemäß Ihrem genehmigten Verfahren. Ein Server, der über HTTPS antwortet, kann dennoch bei der Clientregistrierung fehlschlagen, wenn der Zertifikatsname nicht mit dem angeforderten Hostnamen übereinstimmt oder die Zertifizierungsstelle nicht als vertrauenswürdig eingestuft wird.
Metadaten synchronisieren, Produkte aktivieren und spiegeln
Aktualisieren Sie den lokalen Katalog aus SCC und prüfen Sie die verfügbaren Produkte:
sudo rmt-cli sync
sudo rmt-cli products list --all
Aktivieren Sie ein Produkt anhand seiner ID oder Produktzeichenfolge, die in dieser Ausgabe angezeigt wird. Produktzeichenfolgen variieren je nach Version und Architektur. Verwenden Sie daher einen Wert von Ihrem eigenen Server, anstatt eine vermutete Kennung zu kopieren.
sudo rmt-cli products enable PRODUCT_STRING
sudo rmt-cli products list
Durch die Aktivierung eines Produkts werden die zugehörigen Repositories ausgewählt. Beschränken Sie die Auswahl auf die Systeme, die Sie unterstützen möchten: Jede zusätzliche Version und Architektur benötigt Speicherplatz und erhöht den Synchronisierungsaufwand. Starten Sie den ersten Paket-Download mit:
sudo rmt-cli mirror
Die erste Spiegelung kann einige Zeit in Anspruch nehmen. RMT plant die Metadatensynchronisierung und die Repository-Spiegelung normalerweise mithilfe von systemd-Timern. Stellen Sie sicher, dass beide Zeitpläne aktiv sind.
systemctl status rmt-server-sync.timer
systemctl status rmt-server-mirror.timer
Verwenden Sie die entsprechenden Befehle rmt-cli products list, rmt-cli repos listum zu bestätigen, dass die gewünschten Einträge aktiviert sind und die letzten Spiegelungsaktivitäten angezeigt werden. Falls Repositories fehlen, überprüfen Sie die SCC-Anmeldeinformationen, die Abonnementberechtigung, die ausgehende Konnektivität, den Speicherplatz (einschließlich /tmp) und die Befehlsausgabe, bevor Sie die Dienste wiederholt neu starten.
Registrieren Sie einen Testclient und überprüfen Sie die Aktualisierungen.
Auf einem SLES 12- oder neueren Testsystem verbinden Sie SUSEConnect mit dem RMT-Server:
sudo SUSEConnect --url https://rmt.example.com
Ersetzen Sie „FQDN“ durch Ihren tatsächlichen FQDN und stellen Sie sicher, dass dieser im Zertifikat enthalten ist. Falls der Client Sie auffordert, der RMT-CA zu vertrauen, überprüfen Sie das Zertifikat über den von Ihrer Organisation genehmigten Kanal, bevor Sie es akzeptieren. Deaktivieren Sie die Zertifikatsprüfung nicht, um eine Namensabweichung zu umgehen. Überprüfen Sie anschließend die konfigurierten Repositories und aktualisieren Sie die Metadaten.
sudo zypper lr -u
sudo zypper refresh
Ein erfolgreiches Ergebnis zeigt an, dass die erwarteten RMT-gestützten Repositories aktiviert und die Metadatenaktualisierung abgeschlossen sind. Überprüfen Sie auf dem Server, ob der Client angezeigt wird sudo rmt-cli systems list. Falls die Registrierung fehlschlägt, prüfen Sie DNS und Routing, HTTPS-Erreichbarkeit, Zertifikatsvertrauen und Hostnamenübereinstimmung, Firewall-Bereich sowie die Aktivierung und Spiegelung des Produkts. Überprüfen Sie die Befehlsausgabe und die Dienstprotokolle, bevor Sie Änderungen an der gemeinsamen Konfiguration vornehmen.
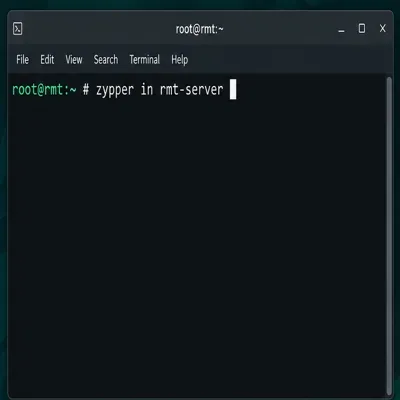
Installieren Sie das RMT-Paket auf dem vorbereiteten SLES 15-Host.
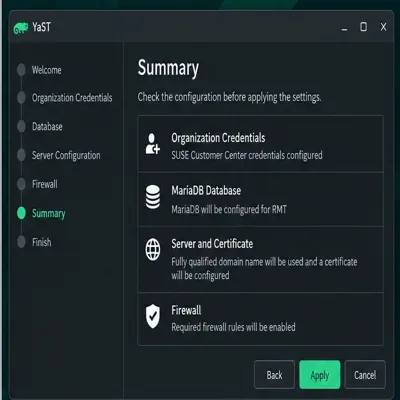
Überprüfen Sie die SCC-, Datenbank-, FQDN-Zertifikat- und Firewall-Einstellungen, bevor Sie die YaST-Konfiguration anwenden.
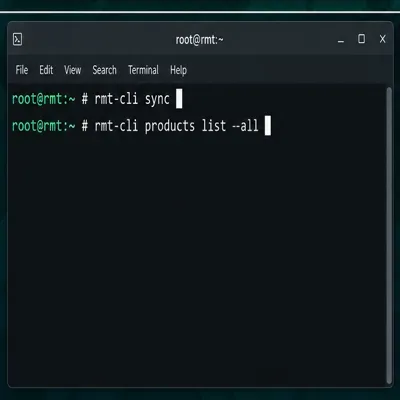
Aktualisieren Sie den Produktkatalog und prüfen Sie die für die Spiegelung verfügbaren Produktstrings.
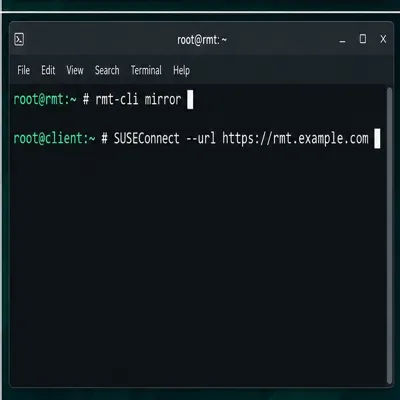
Starten Sie die Repository-Spiegelung und registrieren Sie einen Testclient mit dem HTTPS-Hostnamen des Servers.
Kenne deine Grenzen und wähle gegebenenfalls einen anderen Weg.
Verwenden Sie SUSE Multi-Linux Manager oder einen anderen unterstützten Lifecycle-Management-Dienst, wenn Sie Funktionen benötigen, die RMT nicht bietet, wie z. B. umfassendere Clientverwaltung, Berichterstellung oder Workflows für gestaffelte Inhalte. Setzen Sie SMT nur dann ein, wenn ältere SLES 11-Clients oder SMT-spezifisches Verhalten weiterhin erforderlich sind, und testen Sie die Migration separat. Ein vom Netzwerk getrenntes Netzwerk (Air-Gap) benötigt einen Datentransfer-Workflow: SUSE dokumentiert die RMT-Befehle zum Exportieren und Importieren, um Repository-Daten und Metadaten mithilfe von Wechseldatenträgern zu verschieben. RMT kann nur Produkte spiegeln, die für die Abonnements der Organisation verfügbar sind.
Offizielle Dokumentation für SLES 15 SP7: RMT-Installation und -Konfiguration ; Leitfaden zum Repository Mirroring Tool ; Migration von SMT zu RMT .





