Startseite
» Gewusst wie
»
Erstellen Sie ein wiederverwendbares AutoYaST-Profil für SLES 15-Installationen
Erstellen Sie ein wiederverwendbares AutoYaST-Profil für SLES 15-Installationen
Beispielszenario: Ein Administrator muss eine zweite virtuelle Maschine (VM) mit SLES 15 für einen Test-Webdienst bereitstellen. In diesem Beispiel wird eine Referenzmaschine verwendet, um ein AutoYaST-XML-Profil zu erstellen, dieses zu überprüfen und zu validieren. Anschließend wird eine temporäre Ziel-VM mit dem Profil gestartet. Es handelt sich um einen beispielhaften Workflow, nicht um einen Bericht über eine tatsächliche Bereitstellung.
Für diese kleine Installation erstellen Sie ein Referenzprofil sudo yast clone_system, entfernen maschinenspezifische oder sensible Einstellungen, validieren das Profil und verweisen den SLES-Installer mit dem autoyast=Bootparameter darauf. Lassen Sie die Bestätigungsseite des Installers beim ersten Test aktiviert. AutoYaST kann Speicher konfigurieren und Daten überschreiben. Verwenden Sie daher niemals ein ungeprüftes Profil auf einer Produktivfestplatte.
1. Ein geeignetes Referenzsystem vorbereiten
AutoYaST beschreibt eine Installation in einer XML-Steuerdatei, üblicherweise benannt autoinst.xml. Der SUSE SLES 15 SP7 AutoYaST-Leitfaden empfiehlt, ein Referenzprofil von einem installierten System zu erstellen oder das YaST-Modul für die automatische Installationskonfiguration zu verwenden. Die Befehlszeilenmethode ist für die fiktive Labor-VM praktisch.
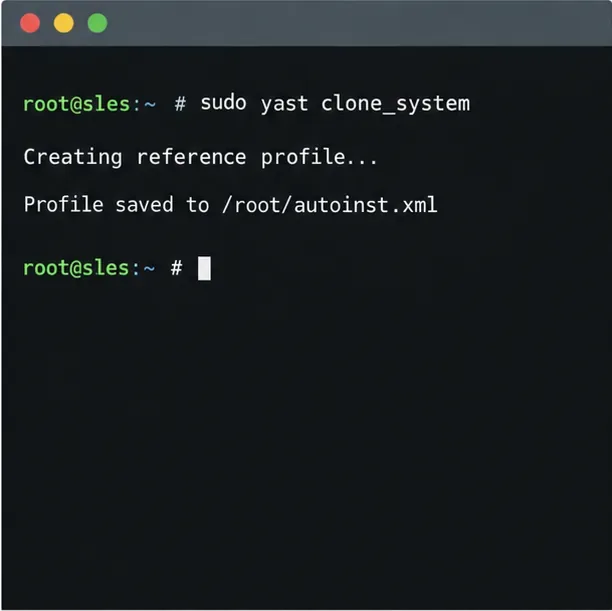
sudo yast clone_system
sudo ls -l /root/autoinst.xml
Der Klon übernimmt die Konfiguration des Referenzsystems. Betrachten Sie ihn als Ausgangspunkt, nicht als universell einsetzbare Vorlage: Überprüfen Sie Gerätenamen, Partitionsgrößen, Bootmodus, Netzwerkeinstellungen, Paketauswahl, Benutzer und Registrierungsdaten anhand des Zielsystems. Ein Quellsystem mit einem vom neuen VM abweichenden lokalen Festplattenlayout kann zu einem unsicheren Speichervorschlag führen. Falls das Quellsystem Geheimnisse oder maschinenspezifische Kennungen enthält, entfernen oder ersetzen Sie diese vor der Verteilung des Profils.
Beispielhafte Terminalansicht des Profilgenerierungsschritts; die gespeicherte Datei ist eine Vorlage zur Überprüfung, kein sofort einsatzbereites Image für jedes Ziel.
2. Überprüfen Sie sensible Einstellungen und validieren Sie das XML.
Öffnen Sie /root/autoinst.xmldie Datei in einem Texteditor und prüfen Sie die einzelnen Abschnitte, bevor Sie sie einem Installationsprogramm zur Verfügung stellen. Priorisieren Sie die Partitionierung: Ein Profil kann ein Laufwerk initialisieren und vorhandene Inhalte löschen. Stellen Sie im Laborbeispiel sicher, dass die Ziel-VM über eine temporäre virtuelle Festplatte der gewünschten Größe verfügt und dass die Geräteauswahlregeln des Profils mit dieser VM übereinstimmen. Ersetzen Sie außerdem Hostname, IP-Konfiguration, Benutzeranmeldeinformationen und Registrierungseinstellungen, falls diese vom Referenzsystem abweichen.
AutoYaST-Profile können Passwort-Hashes, Registrierungsschlüssel, Skripte oder andere vertrauliche Werte enthalten. Beschränken Sie den Dateizugriff und vermeiden Sie es, Geheimnisse in einer öffentlichen URL, im Boot-Befehlsverlauf oder in einem ungeschützten Repository zu speichern. Verwenden Sie einen zugriffsgeschützten Profilserver und, falls verfügbar, HTTPS. Stellen Sie sicher, dass das Installationsprogramm dem Serverzertifikat vertraut und den Host während des Bootvorgangs erreichen kann.
Prüfen Sie zunächst, ob es sich um wohlgeformtes XML-Dokument handelt, und weisen Sie dann AutoYaST an, es zu verarbeiten und zu importieren:
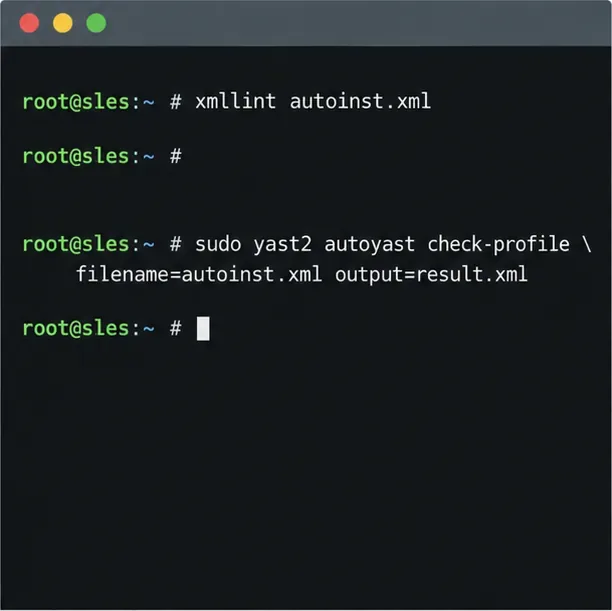
xmllintEs erkennt XML-Strukturfehler wie beispielsweise nicht geschlossene Tags; es überprüft jedoch nicht die Gültigkeit aller AutoYaST-Einstellungen. Der SLES-AutoYaST-Befehl check-profileführt zusätzliche Profilprüfungen durch. Dessen Ergebnis kann je nach Architektur, Medium und YaST-Paketversion variieren und ersetzt daher nicht die Installation auf einer repräsentativen Test-VM. Aktivieren Sie diese Option nicht run-scripts=truefür ein nicht vertrauenswürdiges Profil, da Skripte in einem solchen Profil als Root ausgeführt werden können.
Beispielhafte Validierungsbefehle: Zuerst die XML-Syntax prüfen, dann das Profil von AutoYaST verarbeiten lassen.
3. Stellen Sie das Profil dem Installateur zur Verfügung.
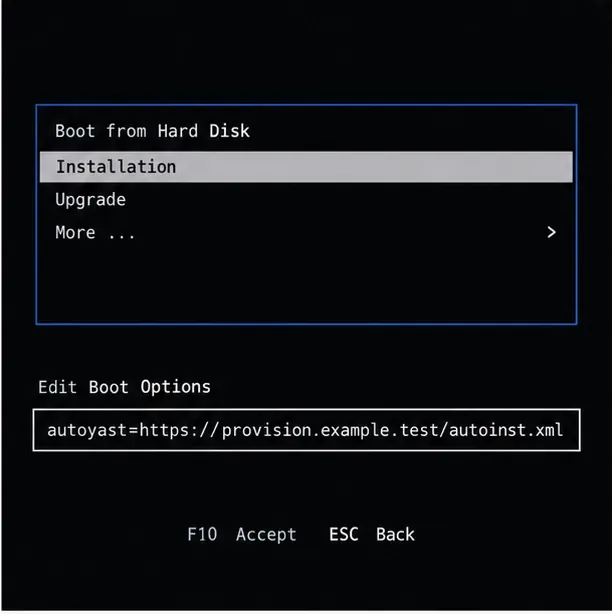
Für eine Laborinstallation platzieren Sie die Datei auf einem erreichbaren HTTPS-Server und fügen Sie dessen Adresse den Bootoptionen des SLES-Installationsmediums hinzu:
example.testist ein reservierter Beispielname; ersetzen Sie ihn durch Ihren Profilserver. SUSE dokumentiert auch andere Profilspeicherorte, darunter NFS, USB und eine Datei auf dem Bootmedium. Befindet sich das Profil auf einem entfernten Speicherort, benötigt das Installationsprogramm frühzeitig eine Netzwerkverbindung, um es abzurufen. Falls die Netzwerkkonfiguration nicht anderweitig gestartet wird, dokumentiert SUSE die Verwendung eines linuxrc-Netzwerkparameters wie z. B. ifcfg=eth0=dhcpzusammen mit der AutoYaST-Bootoption; ersetzen Sie eth0durch den tatsächlichen Schnittstellennamen des Installationsprogramms. SUSE dokumentiert außerdem ifcfg=eth*=dhcpdie Konfiguration von DHCP auf allen Schnittstellen. Statische Adressierung erfordert die entsprechende Netzwerkkonfiguration beim Systemstart für Ihre Umgebung.
Beispielhafte Boot-Optionsansicht: Der Parameter autoyast teilt dem Installationsprogramm mit, wo das XML-Profil abgerufen werden soll.
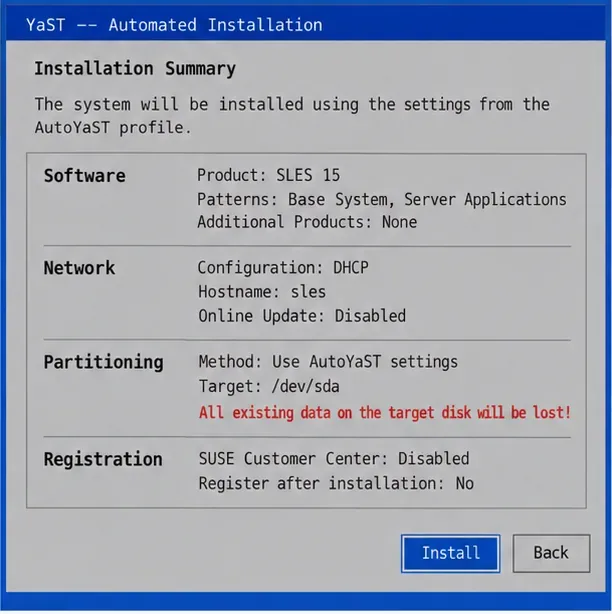
Unter SLES 15 SP7 kann das Installationsprogramm vor dem Speichern der Änderungen eine Konfigurationsübersicht anzeigen. Prüfen Sie, ob Produkt, Netzwerk, Software, Registrierung und insbesondere die Zielfestplatte mit dem Testplan übereinstimmen. Die Übersicht dient als zusätzliche Sicherheitsmaßnahme. Lassen Sie die Bestätigung während der ersten Tests aktiviert; deaktivieren Sie sie erst für unbeaufsichtigte Ausführungen, nachdem das Profil auf repräsentativen Testsystemen geprüft und validiert wurde. Das genaue Startmenü und die verfügbaren Profilquellen hängen vom Installationsmedium und der Startmethode ab.
Illustrative Installationsübersicht mit Angabe der Bereiche, die vor dem Schreiben von AutoYaST auf die Zielfestplatte überprüft werden sollten.
4. Testen Sie die Bereitstellung und verwenden Sie sie dann sorgfältig wieder.
Beginnen Sie mit einer temporären virtuellen Maschine, die der gewünschten Architektur, dem Bootmodus und dem Festplattenlayout entspricht. Starten Sie diese vom SLES 15-Installationsmedium mit dem Profilparameter, folgen Sie der Zusammenfassung des Installationsprogramms und überwachen Sie die Konsolen- oder serielle Ausgabe auf Fehler beim Abrufen, Registrieren, Speichern oder bei Paketen. AutoYaST kann nach der Installation des Basissystems einen zweiten Schritt ausführen, wenn zusätzliche Konfigurationen den Start des installierten Systems erfordern. Die Dokumentation zu SLES 15 SP7 weist darauf hin, dass für diesen Schritt die Pakete autoyast2`sudo` und ` autoyast2-installationsudo` benötigt werden.
Überprüfen Sie nach der Installation Hostname, Adresse, Speichereinbindungen, aktivierte Dienste, erwartete Pakete und Registrierungsstatus der neuen VM. Vergleichen Sie diese Ergebnisse mit dem Profil und korrigieren Sie das Profil gegebenenfalls, bevor Sie den Vorgang wiederholen. Eine erfolgreiche XML-Prüfung allein garantiert keine korrekte Installation: Verfügbare Repositories, Hardware, Festplattenauflistung, Netzwerkzugriff und Service-Pack-Medien sind ebenfalls wichtig.
Für das fiktive Labor ist das Profil erst wiederverwendbar, nachdem die Test-VM gestartet wurde und ihre geplante Konfiguration mit dem Plan übereinstimmt. Um die Anwendung auf mehr als einige wenige ähnliche Maschinen zu skalieren, empfiehlt es sich, die gemeinsame Konfiguration mithilfe von AutoYaST-Regeln und -Klassen von den maschinenspezifischen Einstellungen zu trennen. Dies führt zu zusätzlichen Dateien und einem veränderten Zusammenführungsverhalten, das separat getestet werden sollte. Beginnen Sie mit dem einfachsten Profil, das Ihre Zielgruppe sicher abdeckt.