Startseite
» Gewusst wie
»
Synchronisierung von Active Directory-Benutzern mit ONLYOFFICE DocSpace über LDAP
Synchronisierung von Active Directory-Benutzern mit ONLYOFFICE DocSpace über LDAP
Um LDAP- oder Microsoft Active Directory-Konten mit ONLYOFFICE DocSpace zu synchronisieren, aktivieren Sie die LDAP-Authentifizierung unter Einstellungen > Integration > LDAP-Einstellungen, geben Sie die Verzeichnisverbindungs- und Suchparameter ein und speichern und bestätigen Sie den Import. Aktivieren Sie anschließend die automatische Synchronisierung, damit Verzeichnisänderungen weiterhin in DocSpace übernommen werden, ohne dass die Ersteinrichtung wiederholt werden muss.
Dieses Verfahren gilt für die LDAP-Integration von DocSpace, nicht für einen eigenständigen ONLYOFFICE Docs-Dokumentenbearbeitungsserver. Die entsprechenden Einstellungen für ONLYOFFICE Workspace finden Sie unter Systemsteuerung > Portaleinstellungen > LDAP. Laut der aktuellen ONLYOFFICE-Dokumentation (Stand: Oktober 2026) ist LDAP eine kostenpflichtige Business-Funktion im DocSpace-SaaS-Angebot. Bitte prüfen Sie die Funktionen Ihrer jeweiligen selbstgehosteten Edition separat. Weitere Informationen finden Sie in der offiziellen DocSpace-LDAP-Referenz und in den Anweisungen für den Workspace-Server .
Planen Sie zunächst einen kleinen Verzeichnisimport.
Beispielszenario: Acme Corp. verfügt über eine Active Directory-Domäne namens „< acme.localDomänenname>“. Der IT-Administrator möchte für jeden Mitarbeiter in der Organisationseinheit „Mitarbeiter“ ein DocSpace-Konto erstellen und optional Sicherheitsgruppen aus einer separaten Organisationseinheit „Gruppen“ importieren. Die unten aufgeführten Namen, Pfade und Kontobeispiele sind hypothetische Konfigurationswerte und stammen nicht aus einer realen Produktionsumgebung.
Bevor Sie DocSpace verwenden, vergewissern Sie sich, dass der Server einen Domänencontroller erreichen kann, ermitteln Sie die benötigten Konten und richten Sie ein Verzeichniskonto mit Lesezugriff ein. Verwenden Sie hierfür eine dedizierte, schreibgeschützte Dienstidentität anstelle eines Domänenadministrators. Notieren Sie sich die exakten LDAP-DNs (Distinguished Names), die die Verzeichnisspeicherorte identifizieren, sowie die bereits in Active Directory verwendeten Anmelde- und E-Mail-Attribute.
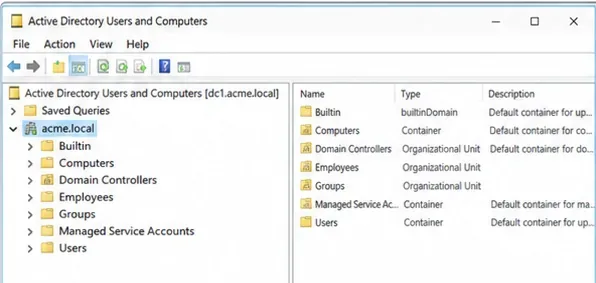
Die beispielhafte Active Directory-Struktur hilft dabei, die Suchbasen für Mitarbeiter und Gruppen vor dem Import von Konten zu identifizieren.
Die Beispiel-Suchbasis von Acme ist [ OU=Employees,DC=acme,DC=localOrganisationseinheit]. Durch den Start mit dieser Organisationseinheit wird das Risiko verringert, Dienstkonten oder nicht zugehörige Benutzer zu importieren. Erstellen Sie für ein bestehendes Portal mit Benutzern oder Dokumenten eine geeignete Sicherung und überprüfen Sie die Wiederherstellungsverfahren, bevor Sie LDAP-Filter ändern: ONLYOFFICE weist darauf hin, dass Änderungen an den Sucheinstellungen für Server, Benutzer oder Gruppen zuvor importierte Konten und deren Daten beeinträchtigen können. Lesen Sie die Dokumentation zur Sicherung und Wiederherstellung .
Verbinden Sie DocSpace mit dem Verzeichnis
1. Öffnen Sie die LDAP-Einstellungen und aktivieren Sie die Authentifizierung.
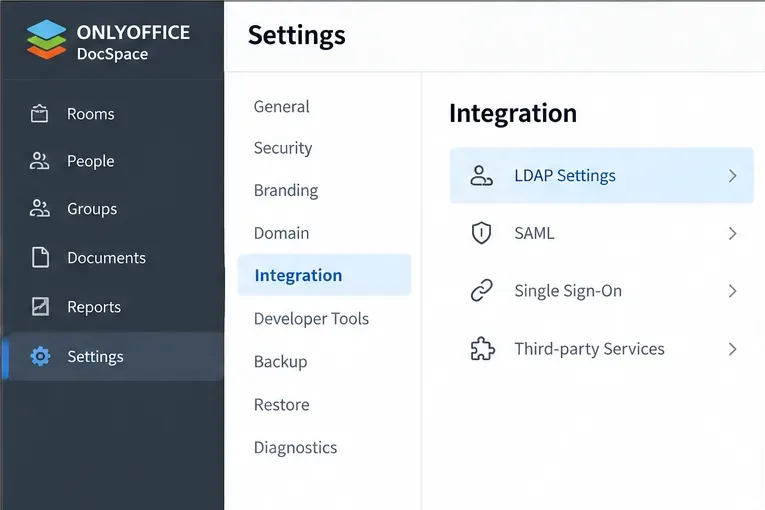
Melden Sie sich als DocSpace-Administrator an. Wählen Sie im Optionsmenü unten links „ Einstellungen“ und öffnen Sie anschließend „Integration“ > „LDAP-Einstellungen“ . Aktivieren Sie die LDAP-Authentifizierung . Falls das Konfigurationsformular ausgeblendet ist, klicken Sie auf „Anzeigen“ , um es zu erweitern. Verwechseln Sie die separate SAML-Seite für die Einmalanmeldung nicht mit der LDAP-Synchronisierung.
Öffnen Sie die Integration und wählen Sie LDAP-Einstellungen in DocSpace, bevor Sie die Verzeichnisauthentifizierung aktivieren.
2. Wählen Sie einen geschützten LDAP-Transport aus.
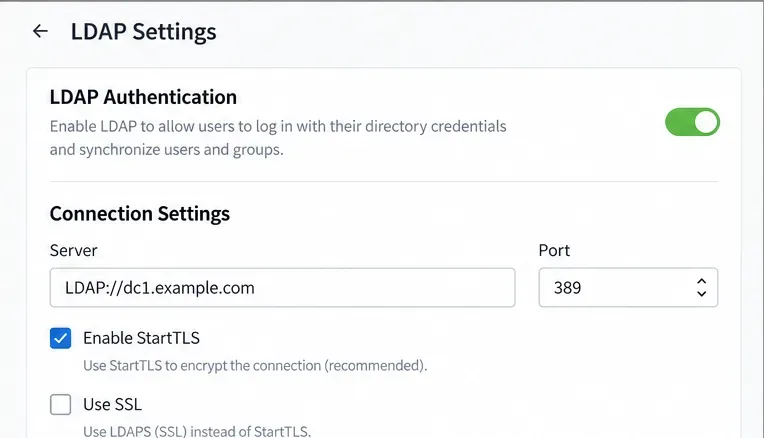
Wählen Sie „StartTLS aktivieren“ für eine auf TLS aufgerüstete LDAP-Verbindung (normalerweise über TCP-Port 808 389) oder „SSL aktivieren“ für LDAPS (normalerweise über TCP-Port 808) 636. Im Acme-Szenario gehen wir davon aus, dass der Domänencontroller für LDAPS mit einem gültigen Serverzertifikat konfiguriert ist: Verwenden Sie „ StartTLS aktivieren LDAPS://dc1.acme.local“ und „ 636SSL aktivieren“. Wählen Sie eine unterstützte sichere Methode; senden Sie keine Bind-Passwörter über ungeschütztes LDAP.
Im LDAP-Konfigurationsbereich wird die Option StartTLS und der entsprechende Standardport 389 angezeigt.
LDAPS auf einem AD-Domänencontroller erfordert ein geeignetes Zertifikat, einen passenden DNS-Namen und Netzwerkzugriff. Microsoft dokumentiert diese Anforderungen unter „ Konfigurieren von Zertifikaten für LDAP über SSL“ . Beheben Sie Zertifikatsvertrauensprobleme auf dem Server, anstatt die TLS-Validierung zu schwächen.
3. Geben Sie die Server- und Bindungszugangsdaten ein.
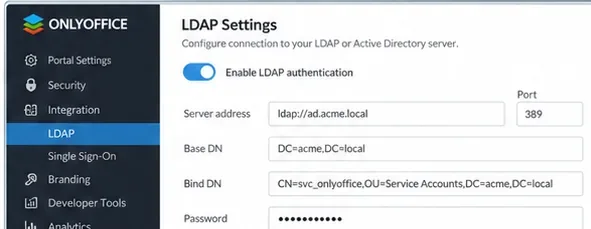
Stellen Sie den Server auf die LDAP- oder LDAPS-URL und die Portnummer auf den ausgewählten Port ein. Aktivieren Sie die Authentifizierungsoption des Formulars, wenn ein Verzeichniskonto zum Lesen von Benutzer- und Gruppendatensätzen benötigt wird, und geben Sie die Anmeldedaten (Benutzername und Passwort) ein. Die Beispiel-Dienstidentität könnte lauten svc_docspace@acme.local; verwenden Sie das tatsächliche, für Ihr Verzeichnis gültige Bind-Format. Passwörter und echte Kontonamen dürfen niemals in veröffentlichten Anleitungen oder Screenshots angegeben werden.
Überprüfen Sie die Serveradresse und die Beispiel-Bind-Anmeldeinformationen, ohne dabei das tatsächliche Dienstkontopasswort preiszugeben.
Wählen Sie genau die Benutzer aus, die importiert werden sollen.
4. Suchbasis und Filter definieren
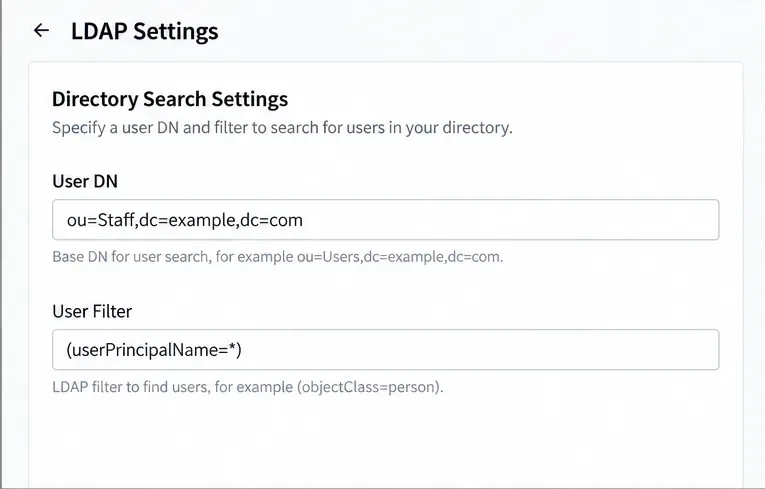
Geben Sie OU=Employees,DC=acme,DC=localden Benutzer-DN ein . Für Active Directory empfiehlt ONLYOFFICE als Startfilter den Wert „Benutzer-DN“ (userPrincipalName=*). Dieser Filter wählt Datensätze mit einem Benutzerprinzipalnamen innerhalb des ausgewählten Suchbereichs aus. Er garantiert jedoch nicht, dass jedes Ergebnis einen aktivierten Mitarbeiter darstellt. Überprüfen Sie den Inhalt der Organisationseinheit (OU) oder verwenden Sie einen sorgfältig validierten Filter, falls Ihre Organisation eine engere Mitgliederstruktur erfordert.
Legen Sie den Benutzer-Such-DN und einen Active Directory-Benutzerfilter fest, um die zu importierenden Datensätze einzuschränken.
(uid=*)In einem OpenLDAP-Verzeichnis sind die dokumentierten Standardwerte für Benutzerfilter und uidAnmeldeattribute anders . Kopieren Sie diese Standardwerte nicht unverändert in eine Active Directory-Umgebung.
5. Anmeldeattribute festlegen und Profildaten zuordnen
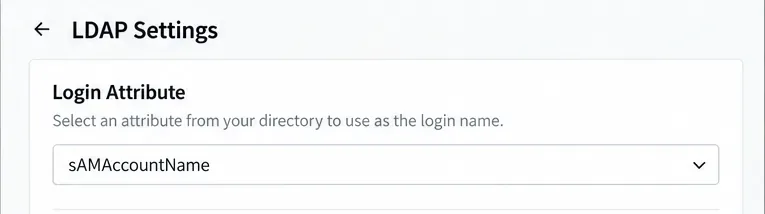
Für AD legen Sie das Anmeldeattribut gemäß sAMAccountNameden Anweisungen für ONLYOFFICE fest. Das konfigurierte Anmeldeattribut bestimmt, was Benutzer auf der DocSpace-Anmeldeseite eingeben. Unterstützte Formate sind die einfache Anmeldung, die Anmeldung mit LDAP-Domäne und die Anmeldung mit Domänen-Backslash. Testen Sie das Format nach dem Import mit einem Mitarbeiterkonto ohne Administratorrechte.
Der Wert sAMAccountName ist das dokumentierte Startanmeldeattribut für Active Directory.
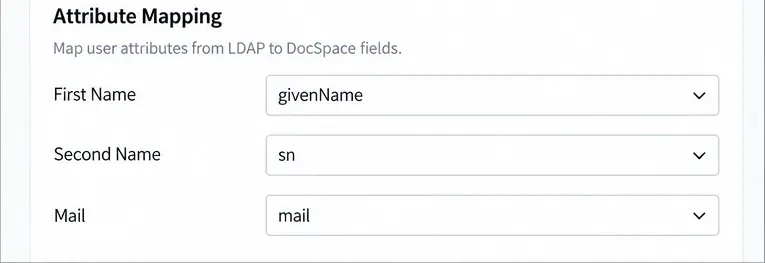
Ordnen Sie in der Attributzuordnung Vorname givenName, Nachname snund E-Mail den entsprechenden Feldern zu, mailsofern diese Felder in Ihrem AD-Schema vorhanden sind. Dies sind Beispielzuordnungen, die Sie mit Ihrem tatsächlichen Verzeichnis vergleichen sollten; es handelt sich nicht um allgemeingültige Werte. Die E-Mail-Adresse ist wichtig: ONLYOFFICE gibt an, dass die E-Mail-Zuordnung für die DocSpace-E-Mail-Adresse verwendet wird. Fehlende E-Mail-Daten können dazu führen, dass eine Adresse verwendet wird, die von der Anmelde- und LDAP-Domäne abgeleitet ist, und verhindern, dass Benachrichtigungen den Benutzer erreichen.
Ordnen Sie die Felder Vorname, Nachname und E-Mail den entsprechenden LDAP-Attributen zu.
Importieren Sie Gruppen und aktivieren Sie anschließend die fortlaufende Synchronisierung.
6. Optionale Gruppenmitgliedschaft konfigurieren
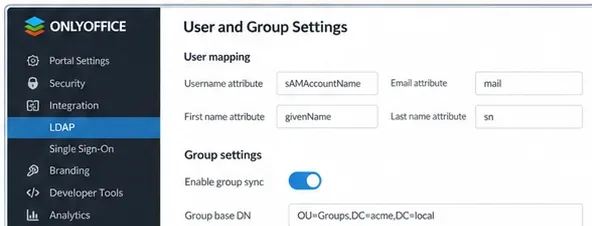
Wenn Acme auch Verzeichnisgruppen benötigt, aktivieren Sie die Gruppenmitgliedschaft . Verwenden Sie in diesem Beispiel OU=Groups,DC=acme,DC=localfür den Gruppen-DN und (objectClass=group)für den Gruppenfilter. Die von ONLYOFFICE dokumentierte AD-Zuordnung verwendet distinguishedNameals Benutzerattribut und memberals Gruppenattribut; verwenden Sie das vorhandene Gruppennamenattribut, das für das Verzeichnis geeignet ist.
Die optionale Gruppenmitgliedschaft kann erst konfiguriert werden, nachdem sichergestellt wurde, dass die vorgesehenen Benutzer den entsprechenden Gruppen angehören.
Überprüfen Sie die Mitgliedschaften vor dem Speichern: ONLYOFFICE weist ausdrücklich darauf hin, dass die Aktivierung des Gruppenimports die importierten Benutzer auf diejenigen beschränkt, die mindestens einer übereinstimmenden Gruppe angehören. Falls die Pilotmitarbeiter von Acme nicht zu den ausgewählten Gruppen gehören, deaktivieren Sie den Gruppenimport zunächst oder korrigieren Sie den Verzeichnisbereich vor dem Import. Erweitern Sie den Gruppenfilter nicht auf die gesamte Domäne, nur um die Benutzeranzahl zu erhöhen.
7. Konfiguration speichern und Import bestätigen.
Überprüfen Sie die Suchbasen, Kontozuordnungen und die beabsichtigte Verzeichnismitgliedschaft und klicken Sie dann auf „Speichern“ . Wählen Sie im Dialogfeld „Import bestätigen“ die Option „OK“ , um zu beginnen. Die Verzeichnissuche und der Import können einige Zeit in Anspruch nehmen; die Dauer hängt von der Umgebung ab. Für große AD-Bereitstellungen empfiehlt die ONLYOFFICE-Dokumentation ein Limit von 1.000 AD-Abfragen. Stimmen Sie jegliche Änderungen an Paging oder Verzeichnislimits mit dem AD-Administrator ab, anstatt Domänencontroller-Einstellungen ohne vorherige Rücksprache zu ändern.
Überprüfen Sie die importierten Konten unter „Konten“ . LDAP-verknüpfte Profile sind in der Administratoransicht mit einem LDAP-Symbol gekennzeichnet. Halten Sie den ersten Durchlauf bewusst eingeschränkt, damit fehlerhafte Filter, E-Mail-Zuordnungen oder Gruppenregeln korrigiert werden können, bevor die gesamte Organisation hinzugefügt wird. Vermeiden Sie die Annahme, dass ein erfolgreiches Speichern beweist, dass sich Benutzer authentifizieren können.
8. Planen Sie die automatische Synchronisierung und führen Sie eine manuelle Synchronisierung durch.
Zurück in den LDAP-Einstellungen aktivieren Sie die automatische Synchronisierung und wählen ein von Ihrer DocSpace-Version unterstütztes Intervall: stündlich, täglich, wöchentlich oder monatlich. Speichern Sie den Zeitplan. Für eine sofortige Aktualisierung wählen Sie unten auf der LDAP-Seite „ Benutzer synchronisieren“ . ONLYOFFICE protokolliert außerdem benutzerbezogene Aktualisierungen nach der LDAP-Anmeldung. Dieses Anmeldeverhalten ersetzt jedoch nicht die regelmäßige verzeichnisweite Synchronisierung, wenn Gruppen und Konten aktualisiert werden müssen.
Anmeldung und nächstes Update überprüfen
Melden Sie sich mit einem Pilotmitarbeiterkonto und dessen AD-Anmeldeinformationen an und überprüfen Sie, ob das DocSpace-Profil den erwarteten Namen und die E-Mail-Adresse anzeigt. Falls Gruppen aktiviert sind, prüfen Sie, ob der Mitarbeiter einer importierten Gruppe angehört und nur auf die über DocSpace-Berechtigungen gewährten Räume zugreifen kann. Ändern Sie abschließend ein nicht kritisches Verzeichnisfeld im Pilotkonto, führen Sie die Benutzersynchronisierung durch und prüfen Sie, ob das DocSpace-Profil die Änderung widerspiegelt.
Es werden keine Benutzer angezeigt: Überprüfen Sie erneut den Benutzer-DN, den Filter, die Leseberechtigung des Dienstkontos und ob die Aktivierung der Gruppenmitgliedschaft die Pilotbenutzer ausgeschlossen hat.
Authentifizierung fehlgeschlagen: Bitte überprüfen Sie das Anmeldeattribut, den Verzeichnisstatus des Kontos, den Netzwerkzugriff und die Vertrauenswürdigkeit des TLS-Zertifikats.
Namen oder E-Mail-Adressen sind falsch: Vergleichen Sie die zugeordneten LDAP-Attribute mit dem tatsächlichen Verzeichniseintrag, bevor Sie einen festgelegten Suchbereich ändern.
Spätere Änderungen werden nicht angezeigt: Überprüfen Sie, ob die automatische Synchronisierung gespeichert wurde, führen Sie die Benutzersynchronisierung manuell durch und prüfen Sie, ob das geänderte Konto weiterhin innerhalb der konfigurierten Filter liegt.
Die Einrichtung ist erst dann bestätigt, wenn die ausgewählten Benutzer importiert wurden, sich ein Pilotbenutzer mit Verzeichnisanmeldeinformationen authentifizieren kann, die beabsichtigten Gruppenbeschränkungen gelten und mindestens eine spätere Profiländerung korrekt synchronisiert wird.