Startseite
» Gewusst wie
»
Einrichten eines LUKS-verschlüsselten Datenvolumes auf SLES
Einrichten eines LUKS-verschlüsselten Datenvolumes auf SLES
Für ein neues Datenvolume auf SUSE Linux Enterprise Server verwenden Sie YaST Expert Partitioner, wenn SUSE die verschlüsselte Partition und deren Mount-Konfiguration in einem Arbeitsgang erstellen soll. Nutzen Sie YaST Expert Partitioner, cryptsetupwenn Sie eine wiederholbare Befehlszeilenkonfiguration benötigen und auch die Verwaltung von Partitionierung /etc/crypttab, /etc/fstabPartitionierung und Boot-Tests durchführen möchten. Beide Methoden verschlüsseln ein bestehendes Volume nicht ohne Risiko: Beim Erstellen einer LUKS-Verschlüsselung auf einer Partition werden deren Inhalte überschrieben.
Diese Anleitung orientiert sich an der Dokumentation zu SLES 15 SP7; ältere Service Packs können abweichen. Anwendungsbereich: eine neue Datenpartition (nicht die Root-Partition) /bootoder eine Produktionsdatenbankfestplatte ohne Änderungsplan. Sichern Sie die Daten und überprüfen Sie das Ziel sowie die Wiederherstellungskennworte, bevor Sie beginnen.
Wählen Sie die Methode und das LUKS-Format.
Auswahl
Am besten geeignet
Hauptkompromisse
YaST Expert Partitioner
Ein neues Datenvolumen auf einem SLES-Host
Weniger manuelle Konfigurationsänderungen; verfügbare Optionen und Bezeichnungen hängen vom installierten SLES-Service-Pack ab.
cryptsetup
Automatisierung oder ein Administrator, der die explizite Kontrolle wünscht
Sie müssen das Entsperr- und Mount-Verhalten selbst konfigurieren und testen, bevor Sie den Produktivbetrieb wiederaufnehmen.
LUKS1
Kompatibilität mit älteren Werkzeugen oder Systemen
Älteres Header-Format und weniger Schlüsselplätze als LUKS2.
LUKS2
Neue Implementierungen, bei denen der gesamte Software-Stack dies unterstützt.
YaST erfordert die explizite Aktivierung der LUKS2-Unterstützung; die Wahl von PBKDF beeinflusst die Kompatibilität und den Speicherverbrauch.
YaST unterstützt LUKS2 ab SLES 15 SP4, SUSE kennzeichnet den entsprechenden Selektor jedoch als experimentell und erfordert eine explizite Aktivierung. Ändern Sie daher nicht die Bootparameter des Produktionssystems, nur um LUKS2 verfügbar zu machen. Falls der Partitionierer des laufenden Systems LUKS2 nicht unterstützt, verwenden Sie die verifizierte CLI-Option oder die in YaST verfügbare Standardeinstellung. LUKS2 verfügt über einen neueren Header, unterstützt bis zu 32 Schlüssel und Labels und kann Argon2 nutzen, was mehr Speicher benötigt. Wählen Sie LUKS1 für die Kompatibilität mit älteren Tools; wählen Sie LUKS2 erst nach Tests des Service Packs, der Wiederherstellungstools und der Backups. Die genauen Optionen finden Sie in der YaST Expert Partitioner-Referenz von SUSE.
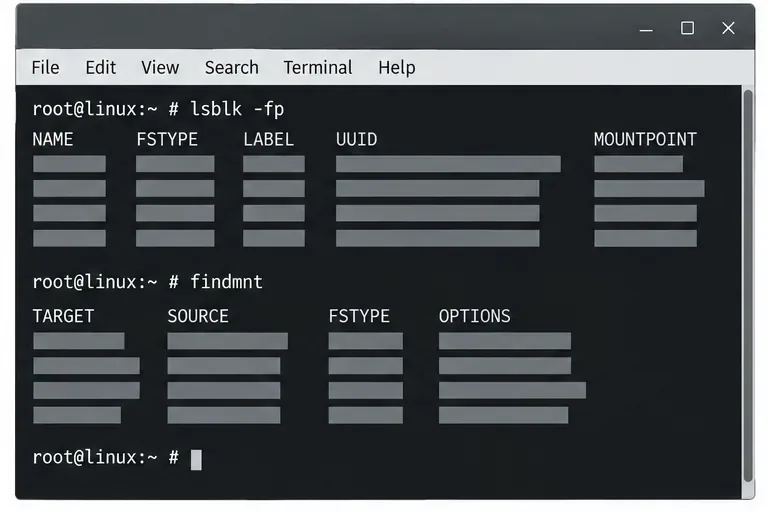
Beginnen Sie mit einer schreibgeschützten Speicherinventarisierung, um die vorgesehene Datenpartition von der Systemfestplatte zu unterscheiden. Die Terminalansicht dient nur der Veranschaulichung; sie zeigt keinen getesteten Server.
YaST: Der wartungsärmere Weg für ein einzelnes Volumen
Identifizieren Sie das Ziel. Führen Sie die Befehle lsblk -fpaus findmnt. Vergleichen Sie die Festplatte oder Partition anhand der Geräte-ID, der Größe, des aktuellen Dateisystems und des Mountpunkts. Stellen Sie sicher, dass es sich um ein dediziertes, gesichertes Ziel handelt. Falls es benötigte Daten enthält, brechen Sie den Vorgang ab; der Verschlüsselungs-Workflow von YaST formatiert die ausgewählte Partition.
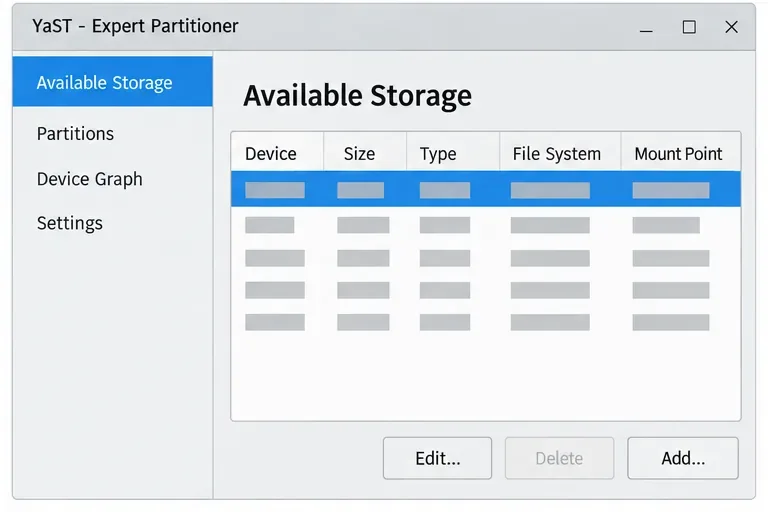
Öffnen Sie den Partitionierer. Wählen Sie im YaST Control Center „System“ > „Partitionierer“ . Wählen Sie im Expertenpartitionierer die gewünschte Festplatte aus, erstellen Sie bei Bedarf eine separate Partition oder wählen Sie die vorhandene leere Partition aus und klicken Sie auf „Bearbeiten “. Überprüfen Sie Gerät und Größe erneut, bevor Sie Änderungen vornehmen.
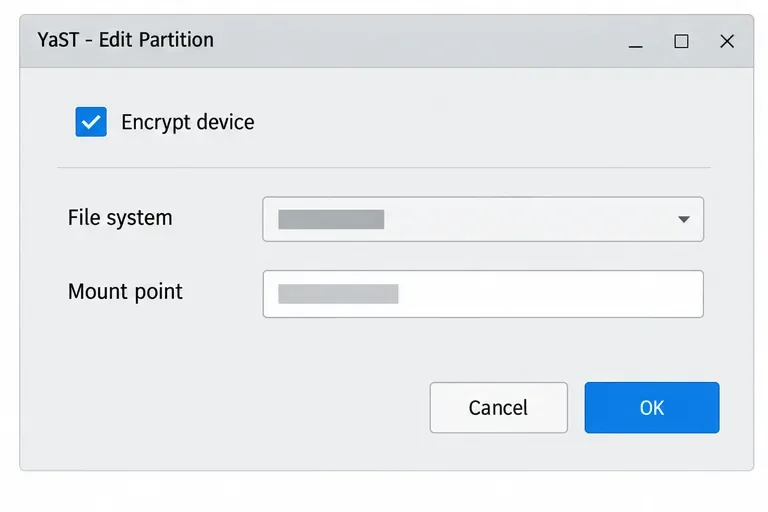
Aktivieren Sie die Verschlüsselung und legen Sie den Verwendungszweck fest. Wählen Sie „Gerät verschlüsseln“ , wählen Sie ein Dateisystem wie XFS oder ein anderes, von Ihrer Arbeitslast unterstütztes Dateisystem und legen Sie den Mountpunkt fest. Wählen Sie, ob das Volume beim /etc/fstabSystemstart automatisch gemountet werden soll oder für die manuelle Einbindung verfügbar bleiben soll. SUSE weist darauf hin, dass gegebenenfalls die erforderliche Verschlüsselungssoftware installiert werden muss.
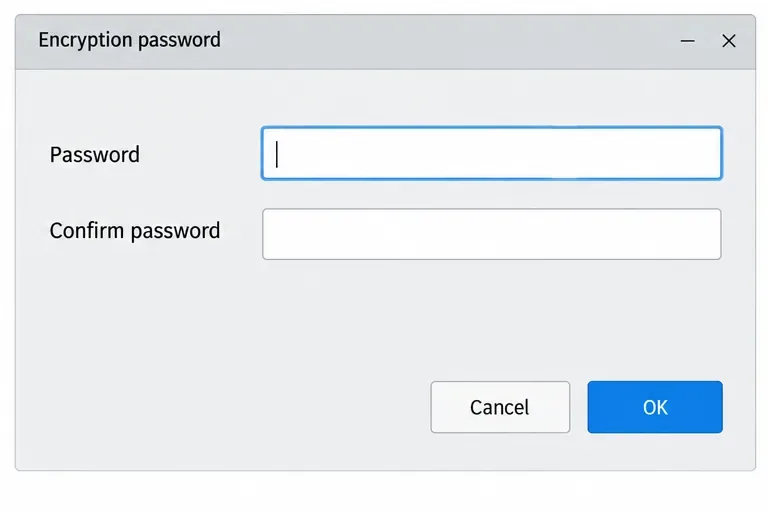
Wählen Sie LUKS und legen Sie eine Passphrase fest. Geben Sie eine sichere Passphrase ein und bestätigen Sie diese, bevor Sie die Änderungen in YaST vornehmen. Um LUKS2 in YaST auszuwählen, aktivieren Sie zunächst die dokumentierte experimentelle Unterstützung in den YaST-Einstellungen; andernfalls wird die Auswahl des Verschlüsselungsverfahrens möglicherweise nicht angezeigt. Speichern Sie die Passphrase gemäß den internen Richtlinien Ihrer Organisation. Ein Verlust der Passphrase kann zum Datenverlust führen.
Überprüfen Sie das ausgewählte Gerät in der Liste „Verfügbarer Speicher“ von YaST, bevor Sie dessen Partitionseinstellungen öffnen; die Werte werden absichtlich nicht als echte Festplattendaten angezeigt.YaST bietet im Partitionseditor Optionen für Verschlüsselung, Dateisystem und Mountpunkt. Die tatsächliche Anordnung kann je nach SLES-Version und Installationsmodus variieren.Geben Sie die Volume-Passphrase zweimal ein und speichern Sie sie über einen genehmigten Wiederherstellungsprozess; die Felder sind hier leer.
cryptsetupMehr Kontrolle, mehr manuelle Arbeit
Verwenden Sie diese Alternative nur für eine neue, nicht eingebundene Partition, die Sie überprüft und gesichert haben. Stellen Sie sicher, dass cryptsetupYaST installiert ist cryptsetup --version; falls es fehlt, verwenden Sie das autorisierte SLES-Repository und den Paketierungsprozess Ihrer Organisation. Ersetzen Sie den Platzhalter durch den bestätigten stabilen Pfad unter /dev/disk/by-id/. Der Formatierungsbefehl löscht Daten auf diesem Ziel; führen Sie ihn niemals für einen erratenen /dev/sdXNamen aus. Der SUSE- Leitfaden zur SLES 15 SP7-Verschlüsselung erläutert den YaST-Workflow und seine Einschränkungen.
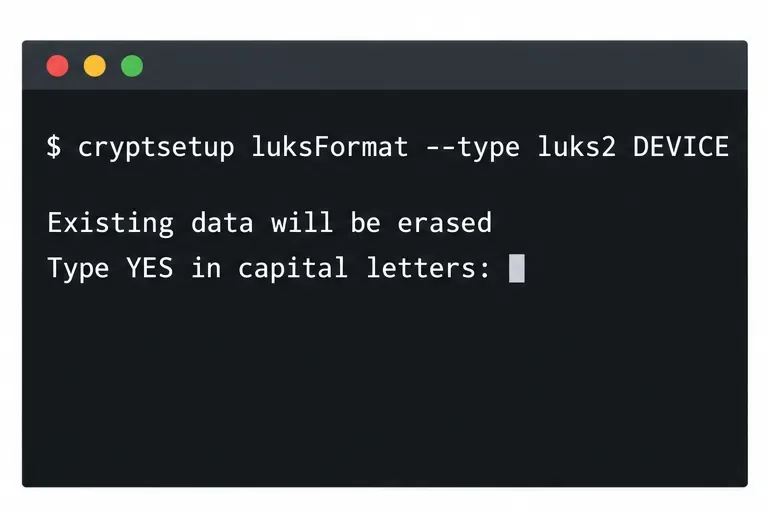
Erstellen Sie den LUKS-Container. In diesem Beispiel wird LUKS2 explizit angefordert. Der Befehl fordert eine Passphrase und eine Bestätigung an; geben Sie die Passphrase nicht in der Befehlszeile oder in einem Skript an.
luksFormatInitialisiert einen LUKS-Header und überschreibt dessen vorhandenen Inhalt. Überprüfen Sie die Geräte-ID vor der Bestätigung.
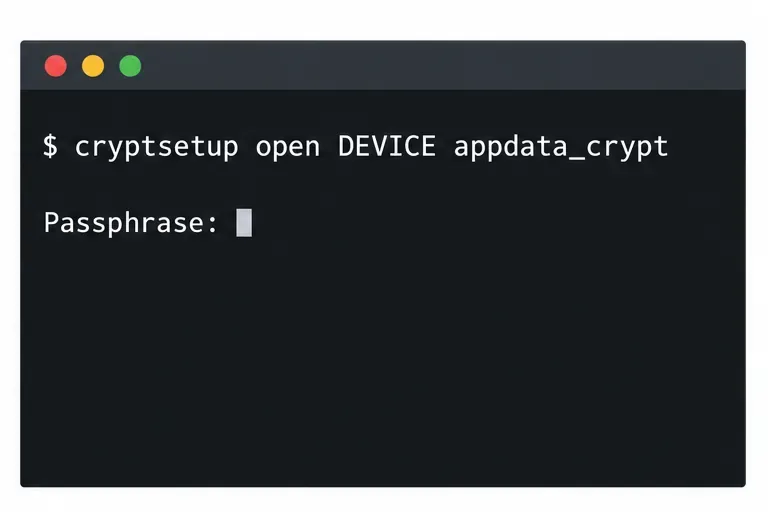
Die Zuordnung wird freigeschaltet. Der unten stehende Zuordnungsname wird /dev/mapper/appdata_cryptnach Eingabe der Passphrase erstellt.
sudo cryptsetup open "$DEVICE" appdata_crypt
Beim Öffnen des LUKS-Containers wird nach der Passphrase gefragt und ein zugeordnetes Gerät wird im entsperrten Zustand angezeigt.
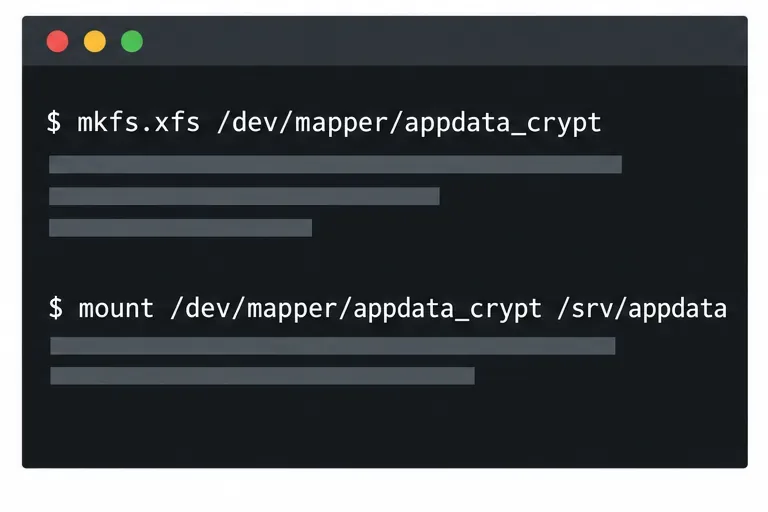
Erstellen Sie ein Dateisystem und binden Sie es ein. Dieses Beispiel verwendet XFS /srv/appdata. Beim Erstellen eines Dateisystems werden alle Daten auf dem eingebundenen Gerät gelöscht. Führen Sie den Vorgang daher nur auf der neu eingebundenen Datei aus.
Formatieren und mounten Sie das entsperrte Mapper-Gerät, niemals die darunterliegende verschlüsselte Partition.
Konfigurieren Sie das Startverhalten und überprüfen Sie es. Um beim Systemstart eine interaktive Passphrase-Abfrage zu erhalten, fügen Sie die LUKS-UUID zu /etc/crypttabund den Mapper-Mount zu hinzu /etc/fstab. Rufen Sie die LUKS-UUID mit ab sudo cryptsetup luksUUID "$DEVICE"und ersetzen Sie dann den Beispielplatzhalter in der Konfiguration.
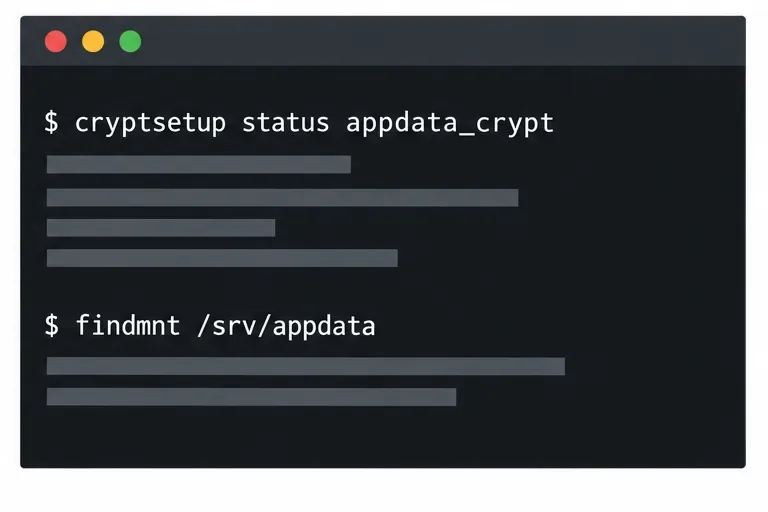
Testen Sie die Zuordnung und das Mounten vor dem Neustart. Stellen Sie sicher, dass cryptsetup status appdata_cryptdie erwartete Zuordnung gemeldet wird, findmnt /srv/appdataXFS unter dem vorgesehenen Pfad angezeigt wird und lsblk -fder verschlüsselte Container sowie das gemappte Dateisystem sichtbar sind. Bei Servern ohne grafische Benutzeroberfläche kann eine Passphrase-Abfrage beim Systemstart das unbeaufsichtigte Mounten verhindern. Speichern Sie keinen Klartextschlüssel auf demselben Host. Für zentral verwaltete Serverschlüssel beschreibt die Dokumentation zu cryptctl von SUSE ein separates Schlüsselserver-Design mit eigenen Anforderungen an Verfügbarkeit, Datensicherung und Vertrauenswürdigkeit.
Prüfen Sie, ob beide Ebenen korrekt sind: Ist die LUKS-Zuordnung geöffnet und ist das Dateisystem unter dem vom Dienst erwarteten Pfad eingebunden?
Was Verschlüsselung schützt – und was nicht.
LUKS schützt Daten auf gesperrten Geräten, beispielsweise auf Festplatten, die aus einem ausgeschalteten Server ausgebaut wurden. Nach dem Einbinden regeln die Host-Berechtigungen den Zugriff. Verschlüsseln Sie Backups separat und speichern Sie ein LUKS-Header-Backup zusammen mit den geschützten Wiederherstellungsdaten. LUKS schützt weder entsperrte Volumes noch kompromittierte Systeme.
Für ein einzelnes SLES-Datenvolume empfiehlt sich YaST, sofern das verfügbare Format Ihren Anforderungen entspricht. Nutzen Sie YaST, cryptsetupwenn die Automatisierung den zusätzlichen Konfigurationsaufwand rechtfertigt. Überprüfen Sie vor der Wiederaufnahme des Dienstes Entsperrung, Einbindung, Anwendungszugriff und Wiederherstellung.