Startseite
» Gewusst wie
»
Wiederherstellung des Cockpit-Zugriffs auf SUSE Linux Enterprise Server
Wiederherstellung des Cockpit-Zugriffs auf SUSE Linux Enterprise Server
Auf SUSE Linux Enterprise Server 16.0 bestätigt die aktuelle Cockpit-Einrichtungsanleitung vom 8. Oktober 2026 das cockpitMuster, die cockpit.socketsystemd-Unit und den Standard-HTTPS-Port 9090. Um eine Konsolenverbindung zu reparieren, die nicht hergestellt werden kann, überprüfen Sie zuerst DNS und Erreichbarkeit, dann Socket, Firewall, Zertifikat und Benutzerkonto. Diese Installationsbefehle gelten speziell für SLES 16. Bei älteren SLES-Versionen überprüfen Sie bitte die Paket- und Firewall-Anweisungen für diese Version, bevor Sie die Regeln installieren oder ändern.
Verwenden Sie durchgehend dieses rein hypothetische Beispiel: Maya, eine Systemadministratorin, öffnet die Seite https://cockpit-srv.example.net:9090von ihrem Arbeitsplatzrechner aus, und der Browser meldet einen Timeout. Der Beispielhost und alle angezeigten Adressen oder Statusmeldungen dienen lediglich der Veranschaulichung und stellen keinen Bericht über einen realen Servertest dar.
1. Trennen Sie einen Namens- oder Netzwerkfehler von einem Cockpit-Fehler.
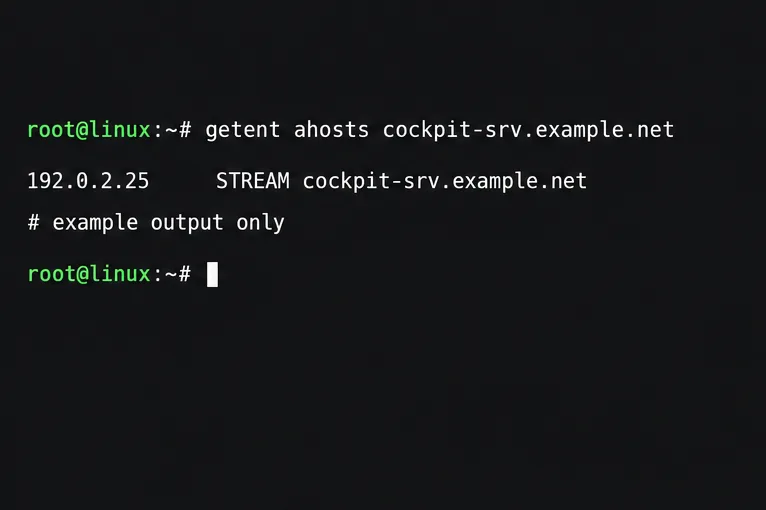
Beginnen Sie an Mayas Workstation. Bestätigen Sie die Namensauflösung und testen Sie anschließend den HTTPS-Endpunkt mit einem kurzen Timeout:
Das Beispiel-DNS-Ergebnis verwendet eine reservierte Dokumentationsadresse; überprüfen Sie den tatsächlichen Hostnamen und die Adresse in Ihrer eigenen Umgebung.
Schlägt die Namensauflösung fehl oder liefert sie eine veraltete Adresse, korrigieren Sie den DNS-Eintrag oder den Resolver des Clients, bevor Sie Cockpit verwenden. Meldet curl „Verbindung abgelehnt“, hat der Host zwar geantwortet, die Verbindung wurde jedoch an diesem Port nicht akzeptiert, oder eine Firewall hat sie aktiv blockiert. Ein Timeout deutet in der Regel auf verworfenen Datenverkehr, ein Routing-Problem oder eine vorgelagerte Firewall hin. Erreicht curl TLS und meldet eine Zertifikatswarnung, hat der Netzwerkverkehr Cockpit erreicht; untersuchen Sie das Zertifikat, anstatt weitere Ports zu öffnen.
Stellen Sie sicher, dass Maya den vorgesehenen Hostnamen und das vorgesehene Management-Netzwerk verwendet. TCP 9090 ist der Standardport, kann aber angepasst werden. Wenn der direkte Zugriff eingeschränkt ist, verwenden Sie einen autorisierten Cockpit-Primärserver, um den Sekundärhost per SSH zu erreichen, anstatt den Port allgemein freizugeben.
2. Überprüfen Sie das Paket und den Socket auf dem Server.
Verwenden Sie SSH oder eine lokale Konsole, um zu überprüfen, ob das Cockpit-Paket installiert ist, den systemd-Socket und ob etwas auf Port 9090 lauscht:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
Ein aktives Zuhören cockpit.socketwird auch dann erwartet, wenn der On-Demand-Cockpit-Dienst zwischen Browsersitzungen inaktiv ist.
Cockpit nutzt die Socket-Aktivierung über systemd: cockpit.socketEs akzeptiert die Browserverbindung und startet den Webdienst bei Bedarf. Daher cockpit.servicedeutet ein Leerlauf nicht automatisch auf einen Fehler hin. Falls Cockpit installiert ist, der Socket aber inaktiv ist, starten und aktivieren Sie ihn.
sudo systemctl enable --now cockpit.socket
Falls das Paket unter SLES 16 fehlt, dokumentiert SUSE die Installation mit [Pfad einfügen] sudo zypper in -t pattern cockpit. Gehen Sie nicht davon aus, dass dieses Muster in den für SLES 15 oder eine andere Version konfigurierten Repositories verfügbar ist. Überprüfen Sie Socket- und Servicemeldungen mit [Befehl einfügen].
Wenn der Socket lokal lauscht, Maya aber trotzdem eine Zeitüberschreitung meldet, überprüfen Sie Firewall und Routing. Falls er nicht lauscht, beheben Sie den Paket- oder Socket-Fehler im Journal.
3. Erlauben Sie den Zugriff über die richtige Firewall-Zone.
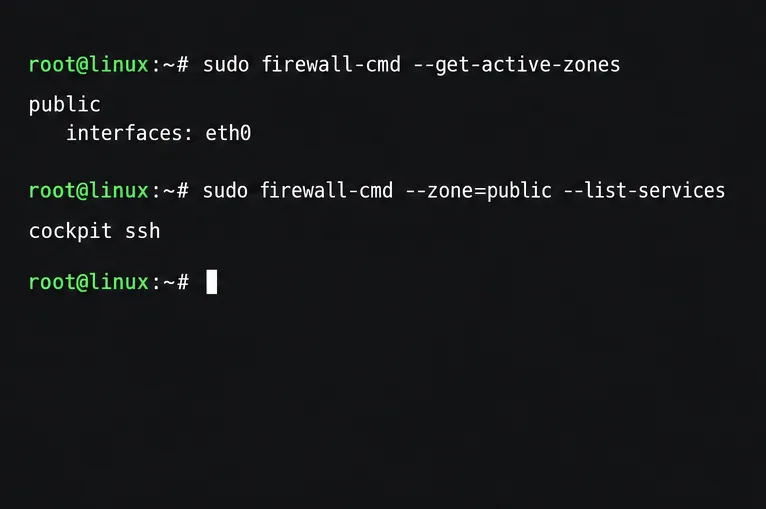
Auf SLES 16 mit aktiviertem firewalld muss zunächst die aktive Zone identifiziert und deren zulässige Dienste überprüft werden:
Prüfen Sie die tatsächlich aktive Zone und ihre Dienste, bevor Sie die Host-Firewall ändern; die angezeigte öffentliche Zone ist nur ein Beispiel.
Ersetzen Sie dies ZONEdurch die Zone, die der Verwaltungsschnittstelle zugeordnet ist. Falls Cockpit fehlt und diese Zone für vertrauenswürdigen Administrationszugriff vorgesehen ist, fügen Sie den Cockpit-Dienst hinzu und laden Sie die Regeln neu.
Die Regel betrifft alle in dieser Zone zugelassenen Quellen. Beschränken Sie daher die Verwaltungszone auf das Administratornetzwerk. Überprüfen Sie außerdem Cloud-Sicherheitsgruppen, Netzwerk-ACLs, VPN-Richtlinien und vorgelagerte Firewalls auf TCP-Port 9090.
Die SUSE-Anleitung für SLES 16 Cockpit beschreibt auch das Aktualisieren cockpit-selinux-policiesund Neustarten cockpit.socketals Teil der Firewall-Konfiguration. Falls Sie SLES 16 verwenden und die Paket-/Socket- oder SELinux-Richtlinie nach Durchführung der Firewall-Schritte inkonsistent erscheint, verwenden Sie die Befehle aus der entsprechenden SUSE-Anleitung.
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Wenden Sie diesen Paketierungsschritt nicht auf eine andere SLES-Version an, ohne vorher die zugehörige Paketdokumentation zu prüfen. Wenn der direkte Portzugriff absichtlich eingeschränkt ist, verwenden Sie einen zugelassenen Cockpit-Primärhost und stellen Sie eine Verbindung zum Zielsystem als Sekundärserver über SSH her, anstatt die Firewall des Zielsystems zu erweitern.
4. TLS-Warnungen und Anmeldeverweigerungen beheben
Cockpit über HTTPS öffnen: https://cockpit-srv.example.net:9090Unter SLES 16 generiert Cockpit ein selbstsigniertes Zertifikat, falls keines installiert ist. Eine Browserwarnung über einen unbekannten Aussteller oder einen Namenskonflikt deutet auf ein Problem mit der TLS-Vertrauensstellung oder der Identität hin, nicht auf einen Fehler der TCP-Verbindung. Deaktivieren Sie die Browser-Zertifikatprüfung nicht als dauerhafte Lösung.
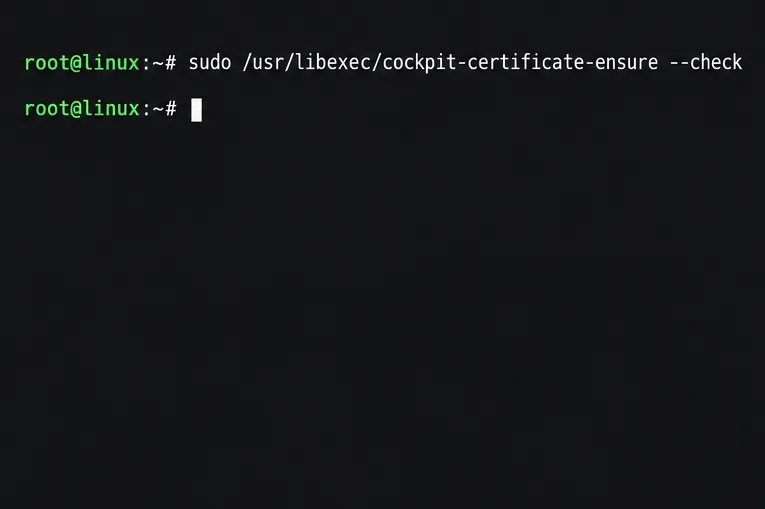
Der gezeigte Befehl prüft, welches Zertifikat Cockpit verwenden wird; diese Abbildung stellt kein Prüfergebnis dar.
Überprüfen Sie das von Cockpit ausgewählte Zertifikat mit dem in der SUSE-Dokumentation beschriebenen Befehl:
SLES 16 lädt Zertifikate von /etc/cockpit/ws-certs.d[Pfad einfügen]. Ein passender privater Schlüssel verwendet denselben Basisdateinamen mit einem .keySuffix. Installieren Sie auf verwalteten Servern ein Zertifikat, dessen alternativer Antragstellername mit dem von Maya eingegebenen Hostnamen übereinstimmt, fügen Sie die zugehörige Zwischenzertifikatskette hinzu und legen Sie fest, dass die ausstellende Zertifizierungsstelle (CA) von der Workstation als vertrauenswürdig eingestuft wird. Falls curl den Dienst erreicht, aber ein selbstsigniertes Zertifikat meldet, korrigieren Sie die Vertrauensstellung oder stellen Sie ein geeignetes Zertifikat bereit, anstatt die Firewall zu ändern.
Cockpit verwendet die normalen Anmeldedaten des Serverkontos; ein separates Cockpit-Passwort ist nicht erforderlich. Bei Neuinstallationen von SLES rootist die passwortbasierte Anmeldung standardmäßig deaktiviert. Falls Maya die Anmeldeseite erreicht, sich aber nicht als Root anmelden kann, verwenden Sie ein autorisiertes Benutzerkonto, anstatt die Root-Passwortanmeldung nur zur Fehlerbehebung in Cockpit zu aktivieren. Administrative Aktionen können dann über die entsprechenden Berechtigungen des Kontos ausgeführt werden.
Überprüfen Sie den vollständigen Pfad
Laden Sie die HTTPS-URL von Mayas Workstation neu. Überprüfen Sie, ob der DNS-Server den gewünschten Server zurückgibt, Port 9090 (TCP) erreichbar ist, das Zertifikat übereinstimmt und als vertrauenswürdig eingestuft ist und sich ein autorisiertes Konto anmelden kann. Falls das lokale Lauschen funktioniert, die Remote-Anfrage jedoch ein Timeout verursacht, geben Sie dem Netzwerkteam beide Adressen, den Port und die Testzeit an.
Die aktuellste SUSE-Referenz für Installation, Firewall, Zertifikate und Authentifizierungsdetails ist das SLES 16.0 Cockpit-Administrationshandbuch vom 8. Oktober 2026. Allgemeine Informationen zum Verhalten von HTTPS und Zertifikaten in den verschiedenen Cockpit-Versionen finden Sie im Cockpit SSL/TLS-Leitfaden . Die Verfügbarkeit der Pakete und die Firewall-Integration sind versionsspezifisch.