Startseite
» Gewusst wie
»
Schrittweise Anleitung zur Härtung von Debian 12 für die CIS-Konformität
Schrittweise Anleitung zur Härtung von Debian 12 für die CIS-Konformität
Kurz gesagt: Härten Sie Debian 12 ab, indem Sie die passende CIS-Benchmark-Version und das entsprechende Workstation-Profil auswählen, die Empfehlungen in einer wiederherstellbaren Testumgebung anwenden und anschließend für jede Kontrollmaßnahme Nachweise sammeln. Einige wenige Shell-Befehle reichen nicht aus, um einen Rechner als CIS-konform zu zertifizieren. Benchmark-Version, Profil, Geltungsbereich, Ausnahmen und Verifizierungsmethode sind entscheidend.
Beispiel: Stellen Sie sich eine Administratorin namens Maya vor, die einen Debian-12-Desktop für interne Büroarbeiten vorbereitet. Dies ist ein hypothetisches Beispiel, keine gemeldete Bereitstellung oder ein Test. Maya möchte eine verlässliche Ausgangsbasis schaffen, ohne sich versehentlich auszusperren oder Desktop-Funktionen zu beeinträchtigen. Dieselbe Vorgehensweise hilft Administratoren, den Benchmark an eine reale Workstation anzupassen.
Welchen CIS-Benchmark und welches Profil sollten Sie verwenden?
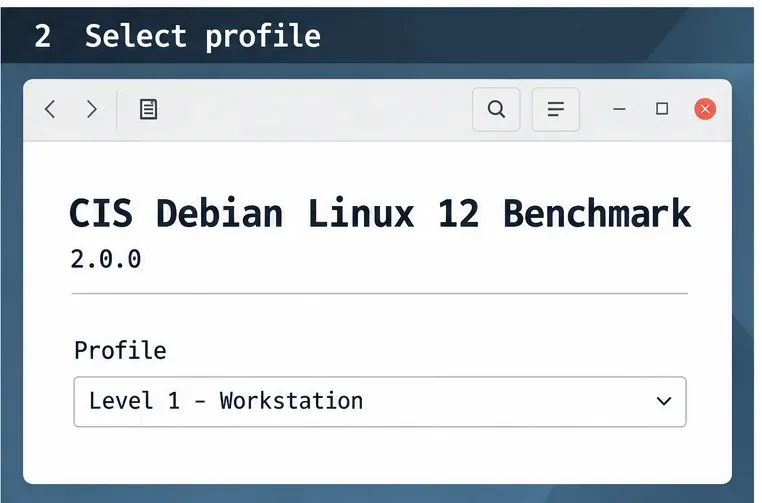
Beginnen Sie mit dem konkreten Benchmark, nicht mit einer allgemeinen Checkliste zur „Debian-Härtung“. Seit dem 9. Oktober 2026 listet CIS den CIS Debian Linux 12 Benchmark v2.0.0 auf . Laden Sie das offizielle Dokument herunter und notieren Sie sich Versions- und Veröffentlichungsdetails; zukünftige Überarbeitungen können die Empfehlungen ändern. CIS gibt an, dass die Benchmark-PDFs für nichtkommerzielle Zwecke kostenlos verfügbar sind, während für einige Bewertungstools und Build-Kits eine Mitgliedschaft erforderlich ist. Prüfen Sie die aktuelle CIS Debian Linux Benchmark-Seite, bevor Sie Ihre Bewertungsmaterialien auswählen.
Wählen Sie das Profil, das der Computernutzung und den Anforderungen entspricht. Falls der aktuelle Debian 12 Benchmark ein Workstation-Profil anbietet, prüfen Sie dieses für Desktop-PCs; gehen Sie nicht davon aus, dass Server-Steuerungen für grafische Endgeräte geeignet sind. Falls Ihre Organisation ein anderes Profil oder eine angepasste Baseline verwendet, befolgen Sie diese Vorgabe und dokumentieren Sie die Zuordnung. Maya würde in ihrem Änderungsticket zunächst die Benchmark-Version und das gewählte Workstation-Profil festhalten, anstatt jede Empfehlung wahllos anzuwenden.
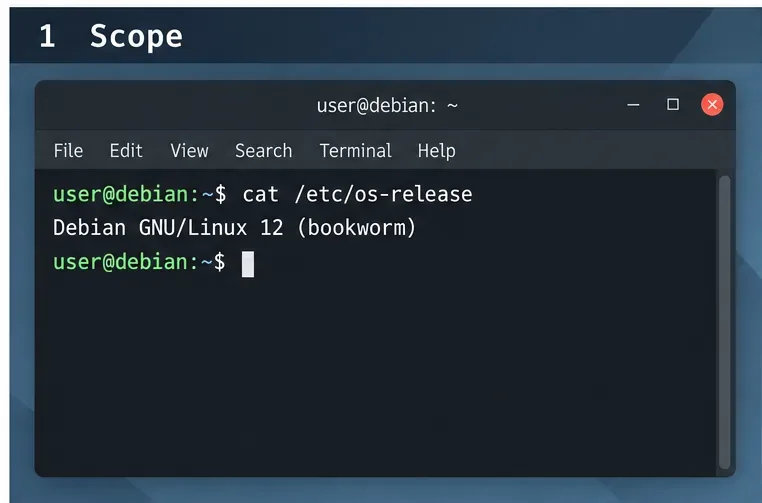
Vergewissern Sie sich, dass der Host Debian GNU/Linux 12 (bookworm) meldet, bevor Sie einen Debian 12 Benchmark anwenden.
Kann man den Desktop sicher wiederherstellen, wenn eine Härtungsänderung ihn beschädigt?
Bevor Sie Systemeinstellungen bearbeiten, erstellen Sie eine wiederherstellbare Sicherung und testen Sie diese in einer virtuellen Maschine oder einem Ersatzarbeitsplatz. Stellen Sie sicher, dass Sie über eine funktionierende lokale Konsole, Wiederherstellungsmedien und Zugriff auf die Sicherung verfügen. Erstellen Sie für eine virtuelle Maschine einen Snapshot und vergewissern Sie sich, dass Sie wissen, wie Sie diesen wiederherstellen können. Ein Snapshot ersetzt jedoch keine separate Sicherung, falls die virtuelle Festplatte oder der Host ausfallen kann.
Führen Sie ein Änderungsprotokoll mit Empfehlungsnummer, ursprünglicher und neuer Einstellung, Grund und Rollback-Befehl oder Dateikopie. Wenden Sie eine kleine Gruppe zusammengehöriger Änderungen an, starten Sie nur den relevanten Dienst neu und überprüfen Sie Anmeldung, Netzwerk, Audio, Drucken und die benötigten Anwendungen. Maya kann diesen schrittweisen Prozess nutzen, um die spezifische Änderung zu identifizieren, die eine Regression verursacht hat, anstatt eine große Menge nicht nachvollziehbarer Änderungen bearbeiten zu müssen.
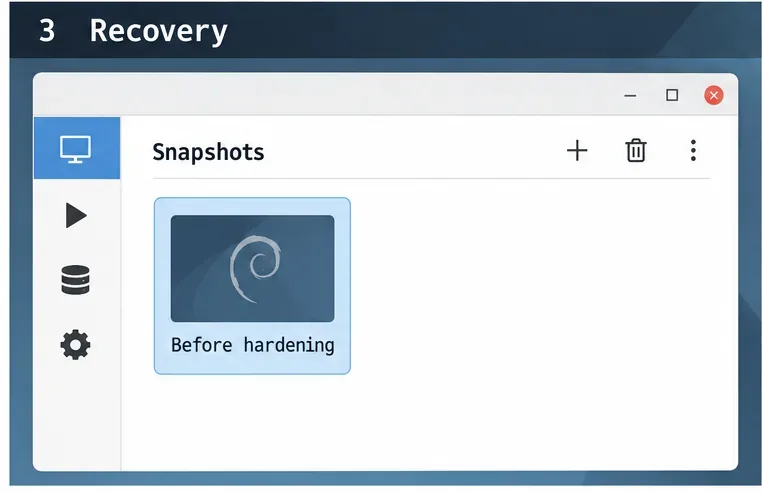
Eine Momentaufnahme vor der Änderung bietet einen sichtbaren Wiederherstellungspunkt für die hypothetische Workstation.
Welche Einstellungen waren auf dem Rechner aktiviert, bevor Sie die Änderungen vornehmen?
Erstellen Sie zunächst eine Ausgangsbasis. Überprüfen Sie die Betriebssystemversion, die installierten Pakete, die laufenden Dienste, die aktivierten Einheiten, die Listening Sockets, die lokalen Benutzer und die aktuellen Firewall-Regeln. Zum Beispiel:
Diese Befehle liefern eine Bestandsaufnahme, keine Konformitätsbewertung. Vergleichen Sie die Ausgabe mit den für das gewählte Profil geltenden Kontrollen. Untersuchen Sie unerwartete Listener oder Dienste, unterscheiden Sie aber zwischen essentiellen Desktop-Komponenten und optionaler Netzwerksoftware. Dokumentieren Sie den Grund für die Notwendigkeit eines Dienstes, bevor Sie entscheiden, ob Sie ihn beibehalten.
Führen Sie eine Bestandsaufnahme der laufenden Dienste durch und vergleichen Sie die tatsächliche Host-Ausgabe mit den von der Workstation benötigten Diensten.
Wird Debian 12 noch mit Sicherheitsupdates versorgt?
Stellen Sie sicher, dass Ihr System vor der Konfigurationsprüfung auf dem neuesten Stand ist und alle erforderlichen Patches enthält. Debian 12 Bookworm ist jetzt oldstable; laut den aktuellen Versionsinformationen von Debian endet die LTS-Phase am 30. Juni 2028. Die Abdeckung kann je nach Architektur und Paket variieren. Prüfen Sie daher, ob die Pakete auf Ihrem System unterstützt werden. Lesen Sie die Versionsinformationen zu Debian Bookworm und die Sicherheitsseite von Debian LTS, um den aktuellen Umfang und die Sicherheitshinweise einzusehen.
Befolgen Sie auf einem verwalteten System die Repository- und Wartungsverfahren Ihrer Organisation. Überprüfen Sie auf einem persönlichen Testrechner die ausstehenden Änderungen, bevor Sie sie anwenden.
sudo apt update
sudo apt full-upgrade
Starten Sie das System neu, wenn ein Update dies erfordert, und überprüfen Sie es anschließend erneut. Notieren Sie sich das Datum. Das Debian- unattended-upgradesPaket kann Updates bei entsprechender Konfiguration automatisieren. Die Automatisierung ersetzt jedoch nicht die Notwendigkeit, zu überprüfen, ob die richtigen Sicherheitsquellen aktiviert sind und die Updates tatsächlich installiert werden.
Prüfen Sie die Paketänderungen und führen Sie das geplante Upgrade durch, bevor Sie mit der Konfigurationsbewertung beginnen.
Welche Pakete und Dienstleistungen sind wirklich notwendig?
Nutzen Sie die Empfehlungen des Benchmarks zu Diensten und Paketen als Orientierungshilfe. Deaktivieren oder entfernen Sie nur Komponenten, die nicht notwendig und gefahrlos veränderbar sind. Ein Desktop-PC kann Dienste für Netzwerk, Drucken, Bluetooth, Bildschirmverwaltung, Fernzugriff oder Hardwareunterstützung benötigen. Die richtige Lösung hängt von den Aufgaben des Benutzers und den Richtlinien des Unternehmens ab.
Bevor Sie eine Einheit ändern, prüfen Sie deren Status und Abhängigkeiten. Bevorzugen Sie eine reversible Änderung auf Serviceebene gegenüber dem Entfernen von Paketen, bis Sie die Auswirkungen verstehen. Stellen Sie nach jeder Änderung sicher, dass der Desktop weiterhin startet und die genehmigten Funktionen funktionieren. Maya könnte beispielsweise dokumentieren, dass ein Remote-Administrationsdienst für ihr Support-Team erforderlich ist, und dies als genehmigte Ausnahme mit entsprechenden Kontrollmechanismen behandeln, anstatt ihn nur zu deaktivieren, um die Checkliste übersichtlicher zu gestalten.
Überprüfen Sie die aktivierten Einheiten anhand des Benchmarks und des dokumentierten Zwecks der Workstation; die Balken dienen nur der Veranschaulichung und stellen keine Host-Ausgabe dar.
Wie sollten Sie Konten und den Fernzugriff einschränken?
Überprüfen Sie die Administratorrechte, inaktive Konten, die Passwortrichtlinien und die Art und Weise, wie Administratoren remote zugreifen. Entfernen Sie Zugriffsrechte erst nach Bestätigung der Inhaberschaft und der Wiederherstellungspfade. Befolgen Sie die Empfehlungen des CIS (Community Information System) präzise, anstatt Einstellungen aus einer anderen Anleitung zu kopieren. Informationen zu SSH sshd_config(5)-Optionen finden Sie in der Debian-Dokumentation PermitRootLogin; PermitEmptyPasswordskonsultieren Sie dazu das Debian Bookworm OpenSSH-Server-Konfigurationshandbuch .
Falls der Host SSH benötigt, testen Sie eine zweite administrative Sitzung, bevor Sie die erste schließen. Überprüfen Sie die Konfiguration, sudo sshd -tbevor Sie den Dienst neu laden. Deaktivieren Sie die Passwortauthentifizierung erst, nachdem der schlüsselbasierte Zugriff für jedes benötigte Konto konfiguriert und getestet wurde. Falls kein Fernzugriff benötigt wird, befolgen Sie die Richtlinien und die Organisationsvorgaben für dessen Deaktivierung und behalten Sie die Konsolenwiederherstellung bei.
Überprüfen Sie gemeinsam den Firewall-Status und die SSH-Beschränkungen und validieren Sie anschließend die tatsächliche Konfiguration, bevor Sie sie anwenden.
Welche Netzwerkregeln können Sie durchsetzen, ohne sich selbst auszusperren?
Identifizieren Sie zunächst den erforderlichen ein- und ausgehenden Datenverkehr, einschließlich DHCP, DNS, IPv6, Fernwartung, Drucken und aller lokalen Dienste. Debian verwendet nftables als Paketfilter-Framework; siehe dazu den Abschnitt „Paketfilterung“ im Debian-Administratorhandbuch . Kopieren Sie keine generische Firewall-Regelgruppe auf eine Workstation, ohne sie an die Bedürfnisse des Hosts anzupassen.
Überprüfen Sie die aktuellen Regeln mit sudo nft list ruleset. Wenn Sie bearbeiten /etc/nftables.conf, prüfen Sie die Syntax vor dem Laden: sudo nft -c -f /etc/nftables.conf. Halten Sie eine Konsole oder einen Out-of-Band-Pfad bereit und testen Sie die Regeln, bevor Sie sie dauerhaft aktivieren. Überprüfen Sie das Verhalten von IPv4 und IPv6 sowie alle notwendigen Desktop-Funktionen. Die Befehlsoptionen sind im offiziellen Debian Bookworm nft-Handbuch dokumentiert. Eine Firewall ist eine Verteidigungsebene, kein Ersatz für Patches, Benutzerkontensteuerung oder Anwendungssicherheit.
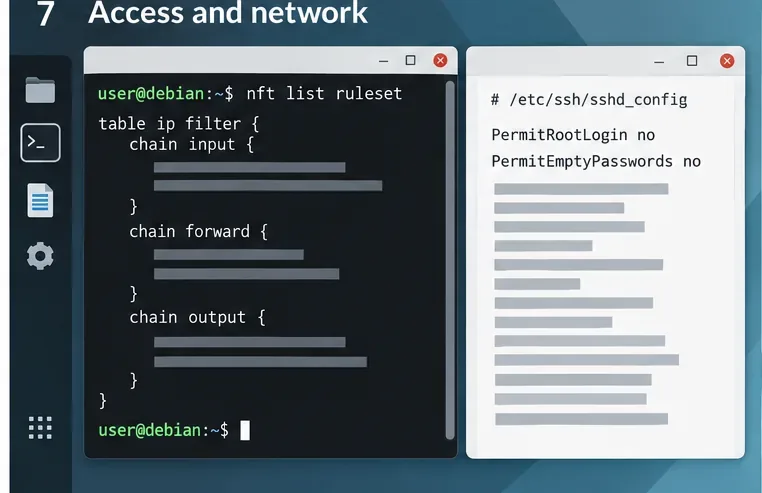
Prüfen Sie gemeinsam die aktiven nftables-Regeln und die geplanten Fernzugriffseinstellungen; der angezeigte Regelinhalt ist schematisch und stellt keine vollständige Richtlinie dar.
Wie überprüft man die Einhaltung der Vorschriften und dokumentiert Ausnahmen?
Bewerten Sie jede zutreffende Empfehlung anhand der exakten Benchmark-Version und des Profils. Dokumentieren Sie den Status (z. B. bestanden, nicht bestanden, nicht zutreffend oder Ausnahme) gemäß der Bewertungsmethode Ihrer Organisation und fügen Sie entsprechende Nachweise bei: Befehlsausgabe, Konfigurationspfad, Paketstatus oder eine genehmigte Ausnahmereferenz. Markieren Sie eine Kontrollmaßnahme nicht allein deshalb als bestanden, weil ein zugehöriger Befehl ausgeführt wurde.
Die Protokollierung von Audit-Daten kann die Untersuchung und Beweissicherung unterstützen. Das Debian- auditdPaket stellt Benutzerbereichswerkzeuge für das Linux-Kernel-Audit-System bereit; die alleinige Installation beweist jedoch nicht, dass die erforderlichen Regeln konfiguriert sind oder die Protokollaufbewahrung den Richtlinien entspricht. Nutzen Sie die spezifischen Audit-Empfehlungen des Benchmarks und überprüfen Sie die tatsächlichen Aufzeichnungen und das Verhalten des Dienstes. Auf der Benchmark-Seite von CIS werden CIS-CAT Pro und Build Kits derzeit als Mitgliedsressourcen aufgeführt; Informationen zur Verfügbarkeit und Lizenzierung der Tools finden Sie auf der aktuellen offiziellen Seite.
Wiederholen Sie die Bewertung nach der Fehlerbehebung und nach wesentlichen Systemänderungen. Bewahren Sie Ergebnisse, Ausnahmen und Nachweise in der Anlagendokumentation auf. Der Benchmark dient als Konfigurationsgrundlage; die Einhaltung der Anforderungen hängt von einer vollständigen, dokumentierten Bewertung ab. Diese Anleitung beschreibt einen sicheren Arbeitsablauf, zertifiziert jedoch weder Mayas hypothetischen Desktop noch eine reale Maschine.
Sammeln Sie aktuelle Nachweise zum Status und zur Kontrolle des Audit-Service auf dem Host; die hier gezeigte leere Tabelle enthält kein Bewertungsergebnis.