Startseite
» Gewusst wie
»
Aktivieren Sie SLES Live Patching und überprüfen Sie eine Kernel-Korrektur.
Aktivieren Sie SLES Live Patching und überprüfen Sie eine Kernel-Korrektur.
Ein SLES-Kernel-Update kann auch nach Aktivierung von Live Patching die Meldung „Neustart erforderlich“ anzeigen. Das bedeutet nicht automatisch, dass die Installation fehlgeschlagen ist: Live Patches umfassen nur Korrekturen, die SUSE sicher für den aktuell laufenden Kernel bereitstellen kann. Ein neuerer Kernel oder Korrekturen, die nicht per Live Patching installiert werden können, erfordern weiterhin einen Neustart. Der SUSE-Leitfaden für Live Patching des SLES-Kernels 16.0 vom 8. Oktober 2026 beschreibt einen neueren Installationspfad: Installieren Sie das kernel_livepatchingentsprechende Muster im Rahmen Ihres Standard-SLES-Abonnements. SLES 15 SP7 verwendet eine separate Live-Patching-Erweiterung und das lp_slesentsprechende Muster.
Führen Sie die für Ihre spezifische Version erforderliche Vorgehensweise aus, installieren Sie die Updates über den normalen SUSE-Paketworkflow und überprüfen Sie den aktiven Patch klp -v patches. Diese Schritte setzen einen registrierten SLES-Host mit Zugriff auf die unterstützten Update-Repositories voraus.
Konfigurieren Sie den Live-Patching-Pfad für Ihre SLES-Version.
Ermitteln Sie die Kernel-Version und den laufenden Kernel. Führen Sie Folgendes aus:
cat /etc/os-release
uname -r
uname -m
Illustrative Terminalansicht zur Überprüfung der Betriebssystemversion und des laufenden Kernels vor der Auswahl eines Live-Patching-Verfahrens.
Notieren Sie die SLES-Version, die Kernelversion und die Architektur. Live-Patch-Pakete sind auf eine bestimmte Kernelrevision abgestimmt; ein Paket für einen anderen laufenden Kernel beweist daher nicht, dass der aktive Kernel gepatcht ist. Die folgenden Befehle verwenden die aktuellen Anweisungen von SLES 16.0 und SLES 15 SP7; kopieren Sie kein versionsspezifisches Muster oder keinen Aktivierungspfad in eine andere Version.
Installieren Sie unter SLES 16.0 das mitgelieferte Muster. Laut der aktuellen SUSE-Anleitung ist Kernel Live Patching in der Standard-SLES-Lizenz enthalten. Installieren Sie das zugehörige Muster:
Beispielhafter Terminalbefehl aus der SLES 16.0-Prozedur zur Installation des kernel_livepatching-Musters.
Wenn Ihre Paketquellen einen passenden Live-Patch für den installierten Kernel enthalten, wählt der Paketmanager diesen während der Installation aus. SUSE dokumentiert, dass der Kernel im Rahmen dieses Prozesses live gepatcht wird. Für dieses SLES 16.0-Verfahren ist kein zusätzlicher Registrierungscode für Live-Patching erforderlich.
Unter SLES 15 SP7 muss die Erweiterung zuerst aktiviert werden. Diese Version erfordert aktive SLES- und SLES Live Patching-Abonnements. Listen Sie die verfügbaren Erweiterungen auf und verwenden Sie den exakten, architekturspezifischen Aktivierungsbefehl, der angezeigt wird:
Beispielhafte Terminalansicht zur Überprüfung der verfügbaren SUSE-Erweiterungen auf einem SLES 15 SP7-System.Beispielhafter Terminalbefehl zur Aktivierung der Live-Patching-Erweiterung; verwenden Sie den exakten, architekturspezifischen Befehl, der auf Ihrem Host angezeigt wird.
Der zweite Befehl ist ein x86_64-Beispiel. Ersetzen Sie ihn durch den exakten Produktpfad Ihrer --list-extensionsAusgabe und geben Sie den gültigen Live-Patching-Registrierungscode an. Installieren Sie anschließend das erforderliche Muster.
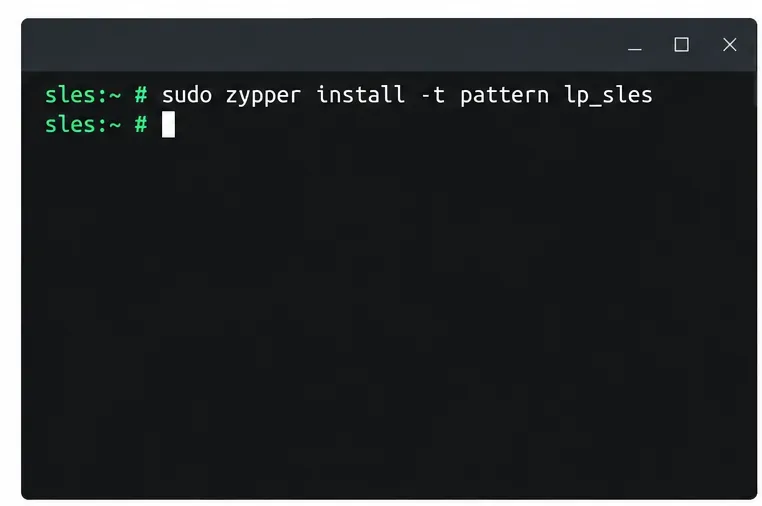
sudo zypper install -t pattern lp_sles
Beispielhafter Terminalbefehl zur Installation des Live-Patching-Musters nach Aktivierung der SLES 15 SP7-Erweiterung.
Die Aktivierung allein installiert weder die Muster noch die Pakete; führen Sie beide Schritte durch, bevor Sie Live-Patch-Pakete von den Update-Kanälen erwarten können.
Führen Sie regelmäßig Systemaktualisierungen durch. Kernel-Live-Patches werden als Pakete über den regulären Aktualisierungsmechanismus bereitgestellt. Verwenden Sie für eine manuelle Patch-Installation denselben genehmigten Wartungsworkflow wie für den Rest des Hostsystems, zum Beispiel:
sudo zypper refresh
sudo zypper patch
Beispielhafter Terminalbefehl für den regulären Workflow zum Patchen von Paketen, mit dem geeignete Kernel-Live-Patch-Pakete bereitgestellt werden können.
Prüfen Sie den Paketplan sorgfältig, bevor Sie ihn bestätigen, insbesondere auf Produktivsystemen. Ein Live-Patch-Paket kann berechtigte Korrekturen für den laufenden Kernel aktualisieren, ohne dass Workloads neu gestartet werden müssen. Derselbe Update-Vorgang kann jedoch auch ein neues Basis-Kernel-Paket bereitstellen. Die Installation dieses Kernel-Pakets kann weiterhin einen Neustart erforderlich machen. Live-Patches sind kumulativ für die jeweilige Kernel-Revision und ersetzen nicht die reguläre Kernel-Wartung.
Prüfen Sie, ob ein Live-Patch aktiv ist. Überprüfen Sie nach Abschluss des Updates die Patch-Details:
sudo klp -v patches
Beispielhafter Terminalbefehl zum Überprüfen, welche Live-Patches und behobenen Fehler mit dem laufenden Kernel verknüpft sind.
SUSE dokumentiert diesen Befehl zum Überprüfen des Patch-Status und zum Anzeigen der CVEs oder Sicherheitslücken, die durch den aktiven Live-Patch behoben werden. Stellen Sie sicher, dass der aufgelistete Patch dem in Schritt 1 erfassten Kernel entspricht. Ein initiales oder Seed-Live-Patch-Paket enthält möglicherweise keine Korrekturen; es bereitet diese Kernel-Revision für zukünftige Patches vor. Allein seine Existenz bedeutet nicht, dass eine spezifische Sicherheitskorrektur angewendet wurde.
Beheben Sie Probleme mit leeren oder nicht übereinstimmenden Statusmeldungen. Prüfen Sie, ob ein Live-Patch-Paket für den laufenden Kernel existiert und ob Lebenszyklusdaten verfügbar sind:
sudo zypper se --details 'kernel-livepatch-*'
sudo zypper lifecycle
Beispielhafter Terminalbefehl zum Anzeigen von Lebenszyklusdaten, wenn das Live Patching-Lebenszyklusdatenpaket installiert ist.
Laut SUSE muss das Paket für die Einhaltung des Lebenszyklusdatums lifecycle-data-sle-module-live-patchinginstalliert sein. Falls kein Patch-Paket für den aktuell verwendeten Kernel verfügbar ist, überprüfen Sie, ob die korrekten Live-Patching-Repositories oder -Kanäle aktiviert sind und ob der betreffende Fix für Live-Patching geeignet ist. Schließen Sie nicht aus einer leeren Patch-Liste auf einen Fehler, wenn kein passendes Update veröffentlicht wurde.
Planen Sie den Neustart, der für ein vollständiges Kernel-Update erforderlich ist. SUSE kann nicht jede Korrektur in einen Live-Patch umwandeln; manche Änderungen erfordern den Austausch von Kernel-Datenstrukturen oder können aus anderen Gründen nicht sicher zur Laufzeit angewendet werden. Halten Sie reguläre Kernel-Updates in Ihrem Wartungsplan bereit und führen Sie einen Neustart durch, wenn das Update dies erfordert. Vermeiden Sie es, Neustarthinweise durch das unbegrenzte Sperren von Kernel-Paketen auszublenden: Dadurch werden vollständige Kernel-Korrekturen lediglich verzögert, anstatt sie live anzuwenden.
Bei einem Wartungsfenster ohne Neustart fahren Sie nur fort, wenn das Update ein kompatibles Live-Patch-Paket für den laufenden Kernel enthält und Ihre Änderungsrichtlinie dies zulässt. Behandeln Sie ein vollständiges Kernel-Paket-Update als ausstehend, bis der Host den neuen Kernel gestartet hat.
Ergebnis überprüfen
Die Prüfung ist erfolgreich, wenn klp -v patchesdie aktiven Live-Patch-Informationen für den angezeigten Kernel identifiziert werden uname -rund die erwartete Korrektur in den Patch-Details erscheint. Der Host sollte weiterhin dieselbe Kernel-Version verwenden, da kein Neustart erfolgte. Falls der Update-Manager dennoch einen Neustart anfordert, prüfen Sie, ob ein neuer Basiskernel oder eine Korrektur außerhalb des Geltungsbereichs von Live Patching installiert wurde. Diese Anforderung ist eine Wartungsmaßnahme und kann nicht durch den Befehl `live-patch status` abgebrochen werden.