Startseite
» Gewusst wie
»
Legen Sie ein sicheres Passwort für die Collabora-Administrationskonsole fest.
Legen Sie ein sicheres Passwort für die Collabora-Administrationskonsole fest.
Legen Sie das Passwort für die Collabora Online-Administrationskonsole entsprechend der Serverbereitstellung fest: Konfigurieren Sie bei einem CODE-Docker-Image die entsprechenden usernameUmgebungsvariablen password; führen Sie bei einer Linux-Paketinstallation den Befehl aus coolconfig set-admin-password. Starten Sie anschließend den Dienst neu oder erstellen Sie ihn neu und melden Sie sich auf der Administrationsseite an, um die Gültigkeit der neuen Anmeldeinformationen zu überprüfen.
Die Administratorkonsole verwendet ein eigenes Anmeldeformular; ihre Anmeldeinformationen sind von Ihrem Dokumentenplattform-Konto getrennt.
Wissen Sie, welches Passwort Sie ändern?
Die Admin-Konsole ist die Service-Management-Seite von Collabora Online. Sie ist vom Administratorkonto für Nextcloud oder eine andere Speicherplattform getrennt, und eine Änderung des Passworts hat keine Auswirkungen auf die Benutzeranmeldungen oder die Anmeldeinformationen, die Ihre Plattform für die Verbindung zu Collabora verwendet. Docker- und paketbasierte Installationen nutzen zudem unterschiedliche Konfigurationsabläufe. Prüfen Sie daher Ihre Bereitstellung, bevor Sie Änderungen vornehmen.
usernameFür CODE in Docker dokumentiert Collabora passworddie Einstellungen für die Containerumgebung. Bei paketbasierten Installationen kann das Administratorpasswort interaktiv über das Collabora-Konfigurationstool festgelegt werden. Die aktuelle Konfigurationsreferenz kennzeichnet die direkte Verwendung dieser admin_console.passwordEinstellung auf den meisten Plattformen als veraltet und empfiehlt coolconfigstattdessen PAM. Weitere Informationen finden Sie in der Dokumentation zum Collabora CODE Docker-Image und in der Collabora-Konfigurationsreferenz .
Bereiten Sie sich vor, bevor Sie die Anmeldeinformationen ändern.
Bestätigen Sie den Hostnamen, Containernamen oder Dienstnamen und ob Collabora in Docker oder als Linux-Paket ausgeführt wird. Falls Sie mehrere Instanzen verwenden, notieren Sie, welche Ihre Benutzer bedienen.
Wählen Sie ein sicheres Passwort und speichern Sie es in Ihrem Passwortmanager oder im geheimen Speicher Ihrer Bereitstellung. Verwenden Sie kein Beispielpasswort aus einem Tutorial.
Wenn Sie Docker Compose verwalten, sichern oder speichern Sie die Compose-Datei, ohne dabei Geheimnisse zu speichern. Beschränken Sie den Zugriff auf die Datei, die die Geheimnisse enthält; Umgebungsvariablen sind weiterhin für Administratoren sichtbar, die den Container untersuchen können.
Halten Sie den Administrationsbereich hinter Ihren üblichen Zugriffskontrollen. Ein sicheres Passwort ist hilfreich, ersetzt aber nicht die Beschränkung des Zugriffs auf die Administrationsseite.
Legen Sie das Passwort für einen CODE-Docker-Container fest.
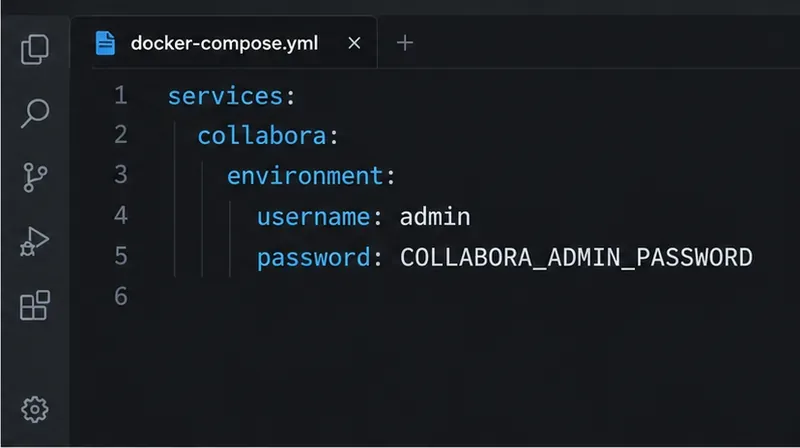
Im Compose-Dienst von Collabora müssen die dokumentierten Variablen festgelegt werden username. passwordIn diesem Beispiel wird das Passwort aus einer lokalen .envDatei gelesen, anstatt das Geheimnis direkt in die Compose-Datei einzufügen:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
Platzieren Sie das Geheimnis im selben Projektverzeichnis in .env:
Ersetzen Sie den Beispielwert durch Ihr tatsächliches Passwort und speichern Sie die Daten nicht .envin einem gemeinsamen Repository. Wenn der Compose-Dienst bereits existiert, hat eine Änderung seiner Umgebung auf der Festplatte keine Auswirkungen auf die Umgebung des laufenden Containers. Erstellen Sie den Dienst neu, damit die neue Einstellung wirksam wird.
docker compose up -d --force-recreate collabora
Verwenden Sie Ihren tatsächlichen Compose-Dienstnamen, falls dieser nicht lautet collabora. Dadurch wird der Collabora-Container neu gestartet; Ihre Dokumente bleiben erhalten, da sie von Ihrer verbundenen Plattform gespeichert werden. Wenn Ihre Bereitstellung von Kubernetes, Helm oder einer anderen Steuerungsebene verwaltet wird, ändern Sie dort das entsprechende Geheimnis oder die Werte und wenden Sie den normalen Bereitstellungsprozess dieser Bereitstellung an, anstatt einen laufenden Container manuell zu bearbeiten.
Bei einer Compose-Bereitstellung platzieren Sie die Anmeldeinformationen in der Collabora-Dienstumgebung und bewahren das Geheimnis außerhalb der gemeinsam genutzten YAML-Datei auf.
Legen Sie das Passwort für eine Linux-Paketinstallation fest
Führen Sie auf einem Server, auf dem Collabora als Systempaket installiert wurde, das Konfigurationstool auf diesem Server aus:
sudo coolconfig set-admin-password
Das Tool fordert das neue Passwort an, daher müssen Sie es nicht im Shell-Befehl angeben. Geben Sie es an der Eingabeaufforderung ein und wiederholen Sie es gegebenenfalls. Starten Sie anschließend den Dienst neu, damit die aktualisierte Konfiguration geladen wird.
sudo systemctl restart coolwsd
Das aktuelle Installationsbeispiel von Nextcloud unter Ubuntu verwendet ebenfalls Collabora coolconfig set-admin-passwordund startet coolwsdnach der Konfiguration neu. Das genaue Paket und der Dienstmanager können sich auf anderen Distributionen unterscheiden; konsultieren Sie die Collabora-Installationsanleitung Ihrer Distribution, falls der Befehl oder der Dienstname nicht verfügbar ist. Das Nextcloud-Beispiel ist in der Installationsanleitung für Ubuntu 24.04 dokumentiert .
Der paketbasierte Workflow fordert das neue Passwort an, ohne es in den Befehl selbst einzufügen.
Melden Sie sich an und überprüfen Sie das Ergebnis.
Öffnen Sie die Administrationskonsole Ihres Collabora-Hosts (üblicherweise unter [URL einfügen]), wobei https://collabora.example.com/browser/dist/admin/admin.htmlSie die Beispieladresse durch die öffentliche URL Ihres Servers ersetzen. Melden Sie sich mit dem konfigurierten Benutzernamen und dem neuen Passwort an. Eine erfolgreiche Anmeldung bestätigt, dass die Konsole die Anmeldeinformationen akzeptiert; sie überprüft jedoch nicht automatisch, ob die Dokumentbearbeitung oder die WOPI-Verbindung einwandfrei funktioniert.
Falls die Anmeldung bei Docker fehlschlägt, überprüfen Sie, ob Sie das Compose-Projekt, das diese URL bereitstellt, bearbeitet haben, ob der Variablenname exakt usernameoder lautet passwordund ob Sie den Container nach der Änderung neu erstellt haben.
Falls die Anmeldung nach einem Paketupdate fehlschlägt, überprüfen Sie, ob der coolwsdNeustart erfolgreich war und der Browser den vorgesehenen Server erreicht. Prüfen Sie die Dienstprotokolle auf Konfigurationsfehler, ohne dabei sensible Daten in einem Support-Beitrag preiszugeben.
Wenn Sie die PAM-Authentifizierung aktiviert haben, werden die konfigurierten Werte ignoriert. Verwenden Sie stattdessen das für den Host konfigurierte PAM-Konto admin_console.usernameund admin_console.password-Passwort; Änderungen an den CODE-Docker-Umgebungsvariablen überschreiben PAM nicht.
Wenn die Anmeldung funktioniert, die Admin-Seite aber nicht geladen wird, überprüfen Sie die Collabora-Routen und die Zugriffsrichtlinie des Reverse-Proxys. Ein Proxy- oder Netzwerkproblem ist etwas anderes als ein abgelehntes Passwort.
Nach dem Neustart oder der Neuerstellung des Containers testen Sie die neuen Anmeldeinformationen in der Administrationskonsole auf dem richtigen Collabora-Host.
Häufige Fehler, die es zu vermeiden gilt
Verwechseln Sie das Passwort der Admin-Konsole nicht mit dem Nextcloud-Administratorpasswort und fügen Sie das Geheimnis nicht in einen Befehl ein, wenn docker run -e password=...es durch Shell-Verlauf oder Prozessinspektion offengelegt werden könnte. Bei einer Compose-Bereitstellung speichern Sie das Geheimnis in einer geschützten Umgebungsdatei oder einem verfügbaren Geheimnismanager und beschränken Sie den Zugriff auf den Docker-Host. Vermeiden Sie außerdem coolwsd.xmlnach Möglichkeit die direkte Bearbeitung: Collabora kennzeichnet die veraltete Passworteinstellung auf den meisten Plattformen als nicht mehr unterstützt.
Sollten Sie sich nach Befolgung der korrekten Schritte nicht anmelden können, überprüfen Sie zunächst die Instanz und den Authentifizierungsmodus und stellen Sie anschließend sicher, dass die neue Konfiguration tatsächlich angewendet wurde. Diese Vorgehensweise hilft, einen veralteten Container oder einen falschen Host von einem Tippfehler im Passwort zu unterscheiden und gibt Ihnen einen klaren Anhaltspunkt für die weitere Fehlersuche.