Startseite
» Gewusst wie
»
Beheben Sie WOPI-Nachweisfehler durch Überprüfung von Schlüsseln, Erkennung und URLs
Beheben Sie WOPI-Nachweisfehler durch Überprüfung von Schlüsseln, Erkennung und URLs
Wenn ein WOPI-Host „Nachweisvalidierung fehlgeschlagen“ oder „Ungültiger WOPI-Nachweis“ meldet, prüfen Sie zunächst, welches System die Ablehnung protokolliert hat. Falls der Speicherhost die signierte Anfrage von Collabora ablehnt, überprüfen Sie das Schlüsselpaar und die Discovery-Antwort, bevor Sie die Zulassungslisten der WOPI-Hosts ändern oder die Nachweisprüfungen deaktivieren. Bei Paketinstallationen generiert Collabora normalerweise das Schlüsselpaar; bei Docker-, Kubernetes- und Multi-Replica-Bereitstellungen muss das Paar bereitgestellt und konsistent gespeichert werden.
Identifizieren Sie die fehlerhafte Prüfung, bevor Sie die Schlüssel wechseln.
Die WOPI-Beweisvalidierung verwendet eine signierte Anfrage und den vom WOPI-Client in seinen Discovery-Metadaten angegebenen öffentlichen Schlüssel. Sie ist unabhängig von Collaboras Liste vertrauenswürdiger WOPI-Hosts, der TLS-Zertifikatvalidierung und der Zugriffstokenprüfung des Speicherhosts. Eine Schlüsselregeneration kann helfen, wenn der private Schlüssel fehlt oder nicht mit dem angegebenen öffentlichen Schlüssel übereinstimmt. Sie kann jedoch eine neue Diskrepanz erzeugen, wenn sich nur eine Replik ändert oder ein Host noch zwischengespeicherte Discovery-Daten enthält.
Eine Meldung vom Host-seitigen Ungültigkeitsnachweis verweist zunächst auf die Schlüsselfindung, die Signaturerstellung oder den Zeitpunkt der Anfrage.
Beweise im Protokoll
Wahrscheinlicher Bereich, den es zu überprüfen gilt
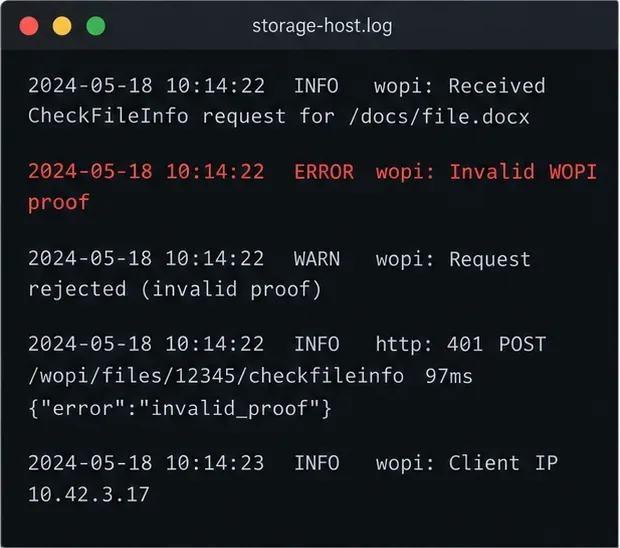
Der Speicherhost meldet „Ungültiger WOPI-Nachweis“ beim Empfang einer CheckFileInfo- oder einer anderen WOPI-Anfrage.
Collaboras Beweisschlüssel, die Erkennungsdaten des Hosts, die URL-Rekonstruktion oder der Zeitstempel
Collabora meldet „Nicht autorisierter WOPI-Host“ oder „Keine akzeptablen WOPI-Hosts“.
Die WOPI-Host-Zulassungsliste / Domänenkonfiguration, nicht der Beweisschlüssel
Token ungültig, abgelaufen oder Zugriff ohne Nachweis verweigert
Vom Host ausgestelltes Zugriffstoken, Berechtigungen oder Tokenablauf
Prüfen Sie, ob in den Protokollen von Collabora und dem Speicherhost eine Anfrage fehlgeschlagen ist; ein Ladekreis im Browser allein weist nicht auf einen Fehler beim Nachweisschlüssel hin.
Wählen Sie die Reparaturmethode, die zum Einsatz passt.
Beginnen Sie mit der schonendsten Option. Überprüfen Sie bei einer paketbasierten Installation zunächst die vorhandenen Schlüsseldateien und Dienstprotokolle. Laut aktueller Collabora-Dokumentation generieren RPM- und Debian-Paketinstallationen automatisch ein WOPI-Prüfschlüsselpaar. Sind diese Dateien vorhanden und stabil, ist deren Rotation in der Regel nicht erforderlich.
Collabora verwendet einen privaten Beweisschlüssel und veröffentlicht den dazugehörigen öffentlichen Schlüssel über WOPI Discovery.
Bereitstellung
Empfohlene Aktion
Abwägung
Einzelner paketverwalteter Server
Behalten Sie das generierte Schlüsselpaar bei; reparieren oder generieren Sie Berechtigungen nur dann neu, wenn diese fehlen oder nicht übereinstimmen.
Minimale Änderung, aber überprüfen Sie Ihre Paketversion und die konfigurierten Pfade.
Einzelner Docker-Container
Erzeugen Sie einmalig ein Paar und binden Sie es dauerhaft in den Container ein.
Erfordert ein persistentes Volume und korrekte Leseberechtigungen für coolwsd
Kubernetes oder mehrere Replikate
In jeder Collabora-Instanz muss ein gemeinsames Geheimnis/Schlüsselpaar hinterlegt werden.
Einheitliche Signaturen auf allen Replikaten; die Rotation muss auch die Erkennungsansicht des Hosts aktualisieren.
Die Host-URL wurde hinter einem Proxy geändert.
Überprüfen Sie das öffentliche Schema, den Host, den Pfad und die Abfragezeichenfolge, die für die Signaturvalidierung verwendet werden.
Aufwändiger als das Rotieren von Schlüsseln, vermeidet aber unnötige Änderungen der Zugangsdaten.
Laut Collabora-Handbuch 24.04 enthält das öffentliche Docker-Image kein Proof-Key-Paar. Generieren Sie daher ein solches und binden Sie es dauerhaft ein. Das offizielle Helm-Chart unterstützt Proof-Key-Secrets. Generieren Sie niemals für jede Replik ein separates Paar, da dies beim Load Balancing zu sporadischen Ausfällen führen kann.
Überprüfen und reparieren Sie das Schlüsselpaar sicher.
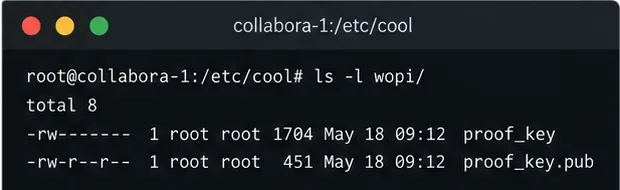
Suchen Sie die konfigurierten Schlüsselpfade. Überprüfen Sie auf dem Collabora-Host oder im Container die coolwsd.xmlEinstellungen für den Pfad zum Beweisschlüssel und stellen Sie sicher, dass sowohl der private als auch der öffentliche Schlüssel verfügbar sind. Üblicherweise befinden sie sich unter `/etc/properties` /etc/coolwsd/, die Paket- und Containerstruktur kann jedoch abweichen. Fügen Sie den privaten Schlüssel niemals in Protokolle, Tickets oder Chats ein.
Prüfen Sie, ob die Schlüssel übereinstimmen. Vergleichen Sie für die üblichen Standardpfade die Fingerabdrücke, ohne den privaten Schlüssel anzuzeigen: sudo openssl pkey -in /etc/coolwsd/proof_key -pubout -outform DER | sha256sumund openssl pkey -pubin -in /etc/coolwsd/proof_key.pub -outform DER | sha256sum. Die resultierenden Hashwerte sollten übereinstimmen. Falls Ihre Pfade abweichen, ersetzen Sie sie durch die tatsächlich konfigurierten Pfade. Wenn der private Schlüssel nicht lesbar ist, korrigieren Sie dessen Besitzverhältnisse und Berechtigungen gemäß dem Sicherheitsmodell des Dienstes; stellen Sie sicher, dass er nicht für alle lesbar ist.
Generieren Sie den Schlüssel nur bei Bedarf neu. Falls der private Schlüssel fehlt oder das Schlüsselpaar nicht übereinstimmt, verwenden Sie sudo coolconfig generate-proof-keydas entsprechende Hilfsprogramm. Generieren Sie für Docker das Schlüsselpaar an einem geeigneten, persistenten Speicherort, binden Sie anschließend beide Dateien dort ein, wo Collabora sie erwartet, und stellen Sie sicher, dass der coolwsd-Prozess den privaten Schlüssel lesen kann. Verwenden Sie auf einer verwalteten Plattform den unterstützten Secret-Mechanismus, anstatt einen laufenden Pod manuell zu bearbeiten.
Stellen Sie sicher, dass alle Instanzen konsistent sind. Verwenden Sie für Replikate dasselbe Schlüsselpaar auf jeder Instanz und starten Sie Collabora neu oder stellen Sie es bereit, damit die Dateien gelesen werden können. Aktualisieren oder laden Sie anschließend die WOPI-Erkennung auf dem Speicherhost mithilfe des vom Host unterstützten Mechanismus neu. Durch die Schlüsselrotation ändert sich der öffentliche Schlüssel; Caches oder ein anderes Replikat, das noch den vorherigen Schlüssel verwendet, können Ausfälle kompensieren.
Die Replikate sollten ein gemeinsames, dauerhaftes Beweisschlüsselpaar verwenden, damit jede Instanz Anfragen konsistent signiert.
Wenn der Schlüssel übereinstimmt, die Beweisvalidierung aber trotzdem fehlschlägt
Prüfen Sie die Zeitsynchronisation beider Systeme. WOPI-Proof-Anfragen enthalten einen Zeitstempel; ein Host kann einen veralteten oder außerhalb des Zeitfensters liegenden Zeitstempel ablehnen. Stellen Sie sicher, dass NTP oder der Zeitdienst der Plattform einwandfrei funktioniert und die Server plausible UTC-Zeiten melden. Lockern Sie die Zeitstempelprüfungen nicht, um ein Uhrenproblem zu umgehen.
Prüfen Sie als Nächstes die öffentliche URL, die der Host zur Rekonstruktion der signierten Anfrage verwendet. Der Nachweis ist an die Anfrage-URL einschließlich der relevanten Abfrageparameter gebunden, und die WOPI-Spezifikation verlangt, dass die für die Validierung verwendete URL-Darstellung mit der signierten Form übereinstimmt. Ein Reverse-Proxy, der HTTPS beendet, kann dazu führen, dass die Anwendung eine interne HTTP-URL sieht, obwohl Collabora die öffentliche HTTPS-URL signiert hat. Konfigurieren Sie die vertrauenswürdigen Proxy-Header und die externen URL-Einstellungen der Anwendung gemäß den offiziellen Richtlinien des WOPI-Hosts; ändern Sie nicht die Nachweislogik und entfernen Sie keine Abfrageparameter.
Schlägt der Nachweis erst nach einer Schlüsselrotation fehl, aktualisieren Sie die Erkennung und überprüfen Sie, ob alle Collabora-Replikate denselben öffentlichen Schlüssel verwenden. Schlagen nur Anfragen fehl, die über einen bestimmten Proxy oder ein bestimmtes Replikat geleitet werden, vergleichen Sie die Protokolle und die Konfiguration dieses Pfades, anstatt den Schlüssel erneut zu rotieren. Das Deaktivieren der Nachweisvalidierung kann die Sicherheitsprüfung schwächen und sollte nicht als Lösung für den Produktivbetrieb verwendet werden.
Überprüfen Sie die Reparatur
Rufen Sie den Collabora-Discovery-Endpunkt aus dem Netzwerk des Speicherhosts ab und vergewissern Sie sich, dass er aktuelle Proof-Key-Metadaten zurückgibt.
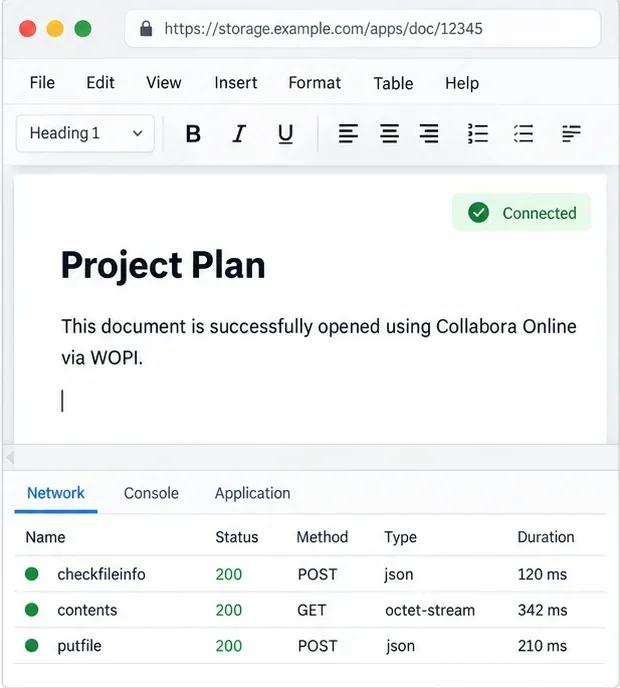
Öffnen Sie ein Testdokument und vergewissern Sie sich, dass der Speicherhost die CheckFileInfo-Anfrage und nachfolgende Dokumentanfragen ohne Ungültigkeitsprüfungsfehler akzeptiert.
Wiederholen Sie den Vorgang für jede Proxy-Route oder Replik und überprüfen Sie anschließend, ob das Schlüsselpaar nach einem Neustart des Containers oder dem Austausch des Pods weiterhin eingebunden ist.
Bestätigen Sie die Reparatur, indem Sie ein Dokument öffnen und überprüfen, ob der Host seine WOPI-Anfragen akzeptiert.
Eine erfolgreiche Dokumentenöffnung verifiziert nur diesen Pfad; wiederholen Sie die Prüfung für jeden WOPI-Host und jede Proxy-Route, die Sie betreiben.