Startseite
» Wiki
»
So versuchen Sie selbst, ein Passwort zu knacken, um seine Stärke zu testen
So versuchen Sie selbst, ein Passwort zu knacken, um seine Stärke zu testen
Der Artikel testete 3 verschiedene Passwörter mit einem Open-Source-Tool zum Knacken von Passwörtern, um herauszufinden, welche Methode in Sachen Passwortsicherheit wirklich funktioniert.
Wenn Sie ein Konto bei einem Onlinedienst erstellen, verschlüsselt der Anbieter Ihre Anmeldedaten in der Regel auf seinen Servern. Dies geschieht mithilfe eines Algorithmus, der einen „Hash“ erstellt – eine scheinbar einzigartige, zufällige Buchstaben- und Zahlenfolge für Ihr Passwort. Natürlich ist dieser Hash nicht zufällig, sondern eine ganz bestimmte Zeichenfolge, die nur Ihr Passwort generieren kann. Für das ungeübte Auge sieht er jedoch wie ein wirres Durcheinander aus.
Es ist viel schneller und einfacher, ein Wort in einen Hash umzuwandeln, als den Hash wieder in ein Wort zu „entschlüsseln“. Wenn Sie also ein Passwort einrichten, führt der Dienst, bei dem Sie sich anmelden, Ihr Passwort durch den Hash und speichert das Ergebnis auf seinen Servern.
Sollte diese Passwortdatei geleakt werden, versuchen Hacker, deren Inhalt durch Knacken der Passwörter herauszufinden. Da das Verschlüsseln von Passwörtern schneller ist als das Entschlüsseln, richten Hacker ein System ein, das potenzielle Passwörter als Eingabe akzeptiert, sie mit derselben Methode wie der Server verschlüsselt und die Ergebnisse anschließend mit der Passwortdatenbank abgleicht.
Wenn der Hash eines potenziellen Passworts mit einem beliebigen Eintrag in der Datenbank übereinstimmt, weiß der Hacker, dass jeder Versuch mit dem versuchten potenziellen Passwort übereinstimmt.
So knacken Sie Ihre eigenen Passwörter mit HashCat
Versuchen wir, einige der in diesem Artikel generierten Passwörter zu knacken, um zu sehen, wie einfach es ist. Dazu verwenden wir Hashcat , ein kostenloses und quelloffenes Tool zum Knacken von Passwörtern , das jeder nutzen kann.
Für diese Tests knackt das Beispiel die folgenden Passwörter:
123456 : Ein klassisches Passwort und ein Albtraum für die Cybersicherheit. 123456 ist das am häufigsten verwendete Passwort der Welt . NordPass hat berechnet, dass 3 Millionen Konten das Passwort 123456 verwenden, wobei 1,2 Millionen davon Unternehmenskonten schützen.
Susan48!: Ein Passwort, das den Mustern folgt, die die meisten Benutzer zur Erstellung sicherer Passwörter verwenden würden. Es erfüllt im Allgemeinen die Kriterien für grundlegenden Passwortschutz, weist aber, wie wir später noch erläutern werden, einige wichtige Schwachstellen auf, die ausgenutzt werden können.
t9^kJ$2q9a : Ein mit dem Tool von Bitwarden generiertes Passwort. Es ist so eingestellt, dass ein 10 Zeichen langes Passwort mit Groß- und Kleinbuchstaben, Sonderzeichen und Zahlen generiert wird.
Verschlüsseln wir nun die Passwörter mit MD5. So würden die Passwörter aussehen, wenn sie in einer gespeicherten Passwortdatei wären:
123456 : e10adc3949ba59abbe56e057f20f883e
Susan48! : df1ce7227606805745ee6cbc644ecbe4
t9^kJ$2q9a : 450e4e0ad3ed8766cb2ba83081c0a625
Jetzt ist es Zeit, sie zu knacken.
Führen Sie einen einfachen Jailbreak mit der Dictionary Attack-Methode durch
Führen wir zunächst einen Wörterbuchangriff durch, eine der gängigsten Methoden für Passwortangriffe. Dabei handelt es sich um einen einfachen Angriff, bei dem ein Hacker eine Liste potenzieller Passwörter erstellt, Hashcat anweist, diese in MD5 zu konvertieren, und prüft, ob eines davon mit den drei obigen Einträgen übereinstimmt. Für diesen Test verwenden wir die Datei „rockyou.txt“ als Wörterbuch, die zu den größten Passwortlecks der Geschichte zählte.
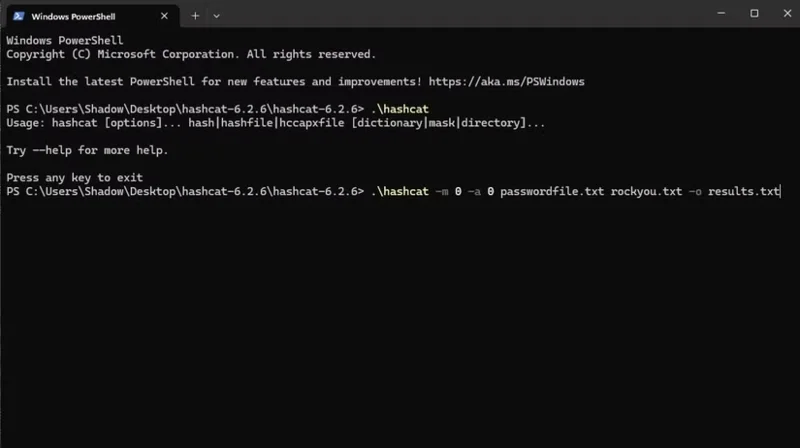
Um mit dem Knacken zu beginnen, öffnete der Autor des Artikels den Hashcat-Ordner, klickte mit der rechten Maustaste auf eine leere Stelle und wählte „ Im Terminal öffnen“ . Nachdem das Terminal geöffnet und auf den Hashcat-Ordner eingestellt war, rief er die Hashcat-Anwendung mit dem folgenden Befehl auf:
.\hashcat -m 0 -a 0 passwordfile.txt rockyou.txt -o results.txt
Der Befehl bewirkt Folgendes:
.\hashcat ruft Hashcat auf.
-m 0 : Gibt den zu verwendenden Verschlüsselungstyp an. In diesem Fall verwenden wir MD5, das in der Hashcat-Hilfedokumentation als 0 aufgeführt ist.
-a 0 : Gibt den auszuführenden Angriff an. In der Hashcat-Hilfedokumentation wird „Dictionary Attack“ als 0 aufgeführt, daher wird dieser hier verwendet.
passwordfile.txt rockyou.txt : Die erste Datei enthält die drei verschlüsselten Passwörter, die wir zuvor eingerichtet haben. Die zweite Datei ist die gesamte Rockyou-Passwortdatenbank.
-o results.txt : Diese Variable bestimmt, wo die Ergebnisse abgelegt werden. Im Befehl werden die geknackten Passwörter in eine TXT-Datei mit dem Namen „results“ geschrieben.
Trotz der Größe von rockyou verarbeitete Hashcat alle Passwörter in nur 6 Sekunden. In der resultierenden Datei gibt Hashcat an, das Passwort 123456 geknackt zu haben, die Passwörter Susan und Bitwarden jedoch nicht. Dies liegt daran, dass 123456 in der Datei rockyou.txt von jemand anderem verwendet wurde, die Passwörter Susan und Bitwarden jedoch von niemand anderem. Diese Passwörter waren daher sicher genug, um diesen Angriff zu überstehen.
Führen Sie einen komplexeren Jailbreak mit versteckten Brute-Force-Angriffen durch
Führen Sie einen Brute-Force-Angriff mit Hashcat durch
Wörterbuchangriffe sind effektiv, wenn jemand dasselbe Passwort verwendet, das in einer großen Passwortliste steht. Sie sind schnell und einfach durchzuführen, können aber keine Passwörter knacken, die nicht im Wörterbuch stehen. Wenn Sie Ihr Passwort also wirklich testen möchten, müssen Sie Brute-Force-Angriffe einsetzen.
Während Wörterbuchangriffe lediglich eine vordefinierte Liste verwenden und diese nacheinander austauschen, geschieht dies bei Brute-Force-Angriffen mit allen erdenklichen Kombinationen. Sie sind schwieriger auszuführen und dauern länger, knacken aber letztendlich jedes Passwort. Wie wir gleich sehen werden, kann das manchmal sehr lange dauern.
Hier ist der Befehl, der für einen „echten“ Brute-Force-Angriff verwendet wird:
.\hashcat -m 0 -a 3 target.txt --increment ?a?a?a?a?a?a?a?a?a?a -o output.txt
Der Befehl bewirkt Folgendes:
-a 3 : Diese Variable definiert den Angriff, den wir durchführen möchten. In der Hashcat-Hilfedokumentation werden Brute-Force-Angriffe mit der Nummer 3 aufgeführt, daher wird hier dieser Angriff aufgerufen.
target.txt : Datei mit dem verschlüsselten Passwort, das wir knacken möchten.
--increment : Dieser Befehl weist Hashcat an, alle Passwörter mit einem Zeichen Länge auszuprobieren, dann zwei, dann drei usw., bis eine Übereinstimmung gefunden wird.
?a?a?a?a?a?a?a?a?a?a?a : Dies nennt man eine „Maske“. Mit der Maske können wir Hashcat mitteilen, welche Zeichen an welchen Positionen verwendet werden sollen. Jedes Fragezeichen gibt eine Zeichenposition im Passwort an, und der Buchstabe gibt an, was an jeder Position versucht wird. Der Buchstabe „a“ steht für Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Daher bedeutet diese Maske: „Alles an jeder Position ausprobieren“. Das ist eine furchtbare Maske, aber wir werden sie später sinnvoll einsetzen.
-o output.txt : Diese Variable bestimmt, wo die Ergebnisse abgelegt werden. Der Beispielbefehl speichert die geknackten Passwörter in einer TXT-Datei mit dem Namen „output“.
Selbst mit dieser schrecklichen Maske ist das Passwort 123456 in 15 Sekunden geknackt. Obwohl es das am häufigsten verwendete Passwort ist, ist es eines der schwächsten.
Das Passwort „Susan48!“ ist deutlich besser – der Computer sagt, es dauert vier Tage, es zu knacken. Allerdings gibt es ein Problem. Erinnern Sie sich noch an den Artikel, in dem Susans Passwort gravierende Mängel aufwies? Der größte Fehler ist die vorhersehbare Konstruktion des Passworts.
Beim Erstellen von Passwörtern platzieren wir oft bestimmte Elemente an bestimmten Stellen. Stellen Sie sich vor, Susan, die Passwort-Erstellerin, versuchte es zunächst mit „susan“, wurde aber gebeten, einen Großbuchstaben und eine Zahl hinzuzufügen. Um das Passwort leichter zu merken, schrieb sie den ersten Buchstaben groß und fügte die Zahlen am Ende hinzu. Vielleicht verlangte ein Anmeldedienst dann ein Symbol, also hängte die Passwort-Erstellerin es am Ende an.
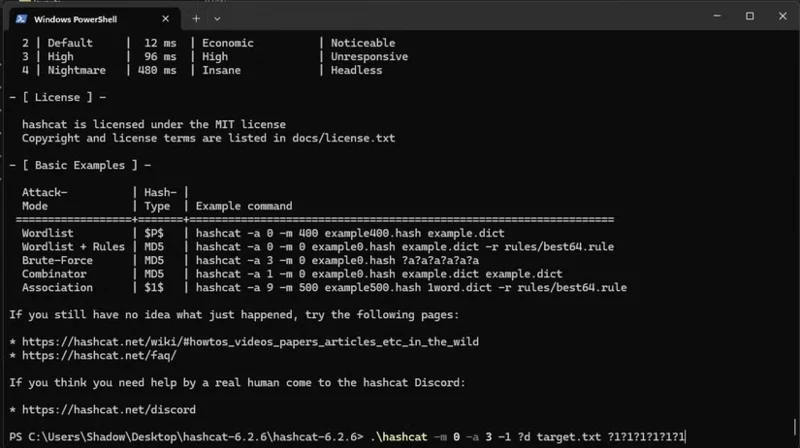
Wir können Hashcat mithilfe einer Maske anweisen, nur bestimmte Zeichen an bestimmten Stellen auszuprobieren, um die einfache Erraten von Passwörtern auszunutzen. In dieser Maske verwendet „?u“ an dieser Stelle nur Großbuchstaben, „?l“ nur Kleinbuchstaben und „?a“ steht für ein beliebiges Zeichen:
Mit dieser Maske hat Hashcat das Passwort in 3 Minuten und 10 Sekunden geknackt, viel schneller als in 4 Tagen.
Das Bitwarden-Passwort ist 10 Zeichen lang und verwendet keine vorhersehbaren Muster. Daher war ein Brute-Force-Angriff ohne Masken erforderlich, um es zu knacken. Leider gab Hashcat bei der entsprechenden Aufforderung eine Fehlermeldung aus, die besagte, dass die Anzahl der möglichen Kombinationen das Integer-Limit überschritten habe. Der IT-Sicherheitsexperte sagte, dass das Knacken des Bitwarden-Passworts drei Jahre dauern würde, also war das ausreichend.
So schützen Sie Ihr Konto vor Passwort-Hacking
Die Hauptfaktoren, die das Knacken eines Bitwarden-Passworts verhindern, sind dessen Länge (10 Zeichen) und seine Unvorhersehbarkeit. Achten Sie daher bei der Erstellung eines Passworts darauf, es so lang wie möglich zu gestalten und Symbole, Zahlen und Großbuchstaben gleichmäßig im Passwort zu verteilen. Dies verhindert, dass Hacker mithilfe von Masken die Position jedes Elements vorhersagen können, und erschwert ihnen das Knacken erheblich.
Sie kennen wahrscheinlich die alten Passwort-Sprüche wie „Verwenden Sie eine Zeichenreihe“ und „Machen Sie Ihr Passwort so lang wie möglich“. Hoffentlich wissen Sie, warum diese hilfreichen Tipps empfohlen werden – sie machen den entscheidenden Unterschied zwischen einem leicht zu knackenden und einem sicheren Passwort aus.