1. Bleiben Sie über die neuesten E-Mail-Betrugsfälle auf dem Laufenden
Wissen ist Macht, wenn es darum geht, Ihr Unternehmen vor Cyberkriminalität zu schützen. Wenn Sie wissen, worauf Sie achten müssen, genügt ein Blick auf eine verdächtige E-Mail oder SMS, um Ihre Alarmglocken schrillen zu lassen.
Klassische E-Mail-Betrugsmaschen, bei denen sich jemand als Ihre Bank ausgibt, um Ihre Daten zu stehlen, sind relativ leicht zu erkennen. Wahrscheinlich sind Sie bereits mehrfach durch eine der vielen Schrotflintenmethoden ins Visier geraten.
Als Remote-Mitarbeiter müssen Sie jedoch auch gezielten E-Mail-Betrug erkennen. Diese sind viel schwieriger zu erkennen, da sie oft spezifische Informationen über Sie oder Ihr Unternehmen enthalten. Mit anderen Worten: Der Hacker hat sich gut informiert und wirkt daher überzeugender.
Neben Spear-Phishing können Sie auch Opfer von E-Mail-Betrug werden, bei dem Sie Kopien legitimer Nachrichten mit gefährlichen Anhängen oder Links erhalten.
Leider hat KI die Dinge deutlich gefährlicher gemacht, darunter auch Vishing . Früher riefen Betrüger Sie an und gaben sich als jemand anderes aus. Heute können sie tatsächlich die Stimme (und das Bild per Deepfake-Video) einer Person in Ihrem Unternehmen kopieren.
Sie sollten mit all diesen Techniken vertraut sein, da sie dafür sorgen können, dass Sie es sich zweimal überlegen, bevor Sie auf einen Link in einer scheinbar sicheren E-Mail Ihres Kollegen klicken.
2. Erfahren Sie, wie Sie Phishing erkennen
Phishing zu erkennen ist relativ einfach. Achten Sie zunächst auf die E-Mail-Adresse des Absenders. In den meisten Fällen werden Sie feststellen, dass diese zwar der einer offiziellen Organisation (oder eines Gruppenmitglieds) sehr ähnlich sieht, einige Buchstaben jedoch durch ein ähnliches Symbol ersetzt sind oder ein Buchstabe ganz fehlt.
Das offensichtlichste Anzeichen für einen Betrug ist oft eine Sprache, die ein Gefühl der Dringlichkeit erzeugt. Cyberkriminelle versuchen, Menschen auszunutzen, die möglicherweise nicht erfahren genug sind, um Betrug zu erkennen, und schaffen so Situationen, die schnelles, unüberlegtes Handeln erfordern.
Früher waren Phishing-E-Mails oft voller Grammatik- und Tippfehler. Heute nutzen Cyberkriminelle häufig KI-Sprachmodelle, um ausgefeiltere Texte zu erstellen, die selbst ahnungslose Personen täuschen.
Sie erkennen KI-Phishing-Angriffe an ihrem unnatürlichen Satzbau. E-Mail-Texte sind zudem oft übermäßig formell oder perfekt und lassen die menschliche Note vermissen, die für die meisten arbeitsbezogenen Kommunikationsmittel typisch ist.
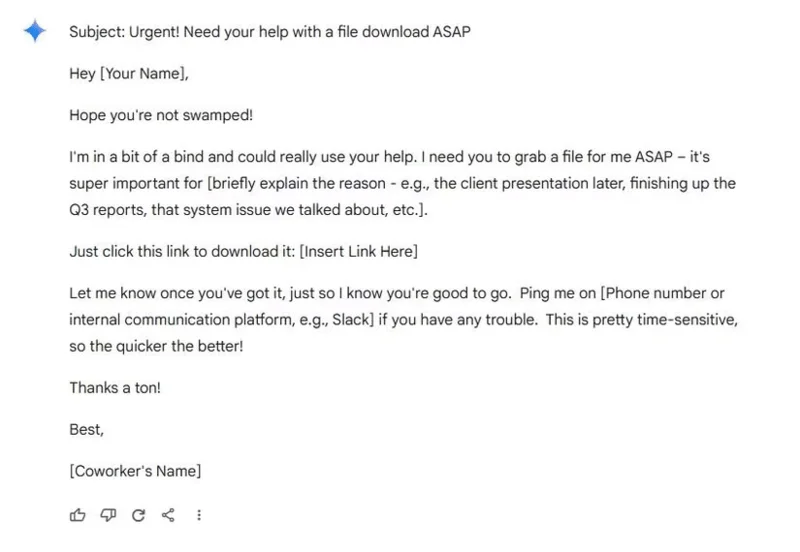
Hier ist ein Beispiel für eine E-Mail, die mit Google Gemini erstellt wurde:
Es mag auf den ersten Blick gut aussehen, doch bei genauerem Hinsehen entpuppt es sich als sehr problematisch. Sollten Sie jemals eine ähnliche E-Mail erhalten, kontaktieren Sie den mutmaßlichen Absender direkt, um eventuelle Unklarheiten zu beseitigen, anstatt Risiken einzugehen.
Beim Stimmenklonen und Deepfakes wird es etwas komplizierter. Die gute Nachricht ist, dass die meisten Cyberkriminellen auf schnelles Geld aus sind, daher kann das Klonen der Stimme und des Bildes eines Managers zu aufwendig sein. Daher werden die meisten von uns nie mit dieser Art von Betrug konfrontiert. Obwohl die Wahrscheinlichkeit gering ist, kann es passieren, daher lohnt es sich auf jeden Fall, die Grundlagen zu kennen.
So kann beispielsweise das Klonen von Stimmen überzeugend klingen, doch auch heute noch können digitale Artefakte erkennbar sein, die den Sprecher roboterhaft klingen lassen. Die Kadenz und kleine Modulationen der Stimme sind fehlerhaft, obwohl die Klangfarbe perfekt ist.
Dasselbe gilt für das Erkennen von Deepfakes, bei denen Ihnen möglicherweise Unvollkommenheiten wie ruckartige Bewegungen oder eine gestörte Lippensynchronisation auffallen. Sie kennen Ihre Kollegen in jedem Fall gut genug, um mit ihren Gesten vertraut zu sein. Alles, was Ihnen ungewöhnlich erscheint, ist daher ein großes Warnsignal für Sie.
3. Überlegen Sie gut, bevor Sie klicken
Wenn Sie einen Link in einer E-Mail erhalten (auch von einer bekannten Adresse), überprüfen Sie ihn immer, indem Sie mit dem Cursor darüber fahren. Überprüfen Sie zunächst den Domänennamen (den ersten Teil des Links). Betrüger versuchen, E-Mail-Adressen echt aussehen zu lassen, und tun dies auch mit den Domänennamen in den Links, die sie Ihnen senden.
Achten Sie auf Rechtschreibfehler, Bindestriche und fehlende oder zusätzliche Buchstaben.
Der Zweck des Betrugs besteht darin, Ihre Anmeldeinformationen zu stehlen oder Sie zum Herunterladen von Malware zu bewegen. Daher wird versucht, den Link als legitimen Dienst darzustellen.
Ebenso sollten Sie bei Dateianhängen vorsichtig sein. Dazu gehören ausführbare Dateien (.exe) und komprimierte Dateien (.zip, .rar), die bei Cyberkriminellen beliebt sind, da sie Malware leicht verbergen können, sowie Microsoft Office-Dokumente, die es Hackern ermöglichen, Skripte und Makros zu erstellen, die ähnlich wie .exe-Dateien funktionieren.
4. Achten Sie mehr auf öffentliches WLAN
Das Tolle an der Fernarbeit ist, dass Sie Ihre Arbeit überallhin mitnehmen können. Das ist zwar gut für die psychische Gesundheit, birgt aber auch Risiken für die Cybersicherheit, vor allem durch WLAN-Phishing oder WLAN-Spoofing.
In diesem Szenario (oft als Man-in-the-Middle-Angriff bezeichnet ) erstellt der Hacker ein „Zwillingsnetzwerk“ eines realen WLAN-Hotspots an einem öffentlichen Ort. Anschließend wartet er einfach darauf, dass das Opfer eine Verbindung aufbaut, um alles zu sehen, was das Opfer online tut, einschließlich seiner Anmeldeinformationen.
Wenn Sie in Cafés und anderen öffentlichen Orten wie Bibliotheken arbeiten, sollten Sie sich auf einige Dinge vorbereiten, vor allem auf die Cybersicherheit. Um nicht Opfer von WLAN-Spoofing zu werden, sollten Sie öffentliche WLANs am besten vollständig meiden, insbesondere wenn Sie mit sensiblen Unternehmensdaten arbeiten. Nutzen Sie immer einen mobilen Hotspot oder eine 4G/5G-Verbindung, um das Risiko zu minimieren und Verkehrsstaus zu vermeiden.
Wenn Sie unbedingt öffentliche Netzwerke nutzen möchten, sollten Sie sicherheitshalber vorher ein VPN installieren.
5. Verwenden Sie Software, um Phishing-Versuche zu minimieren
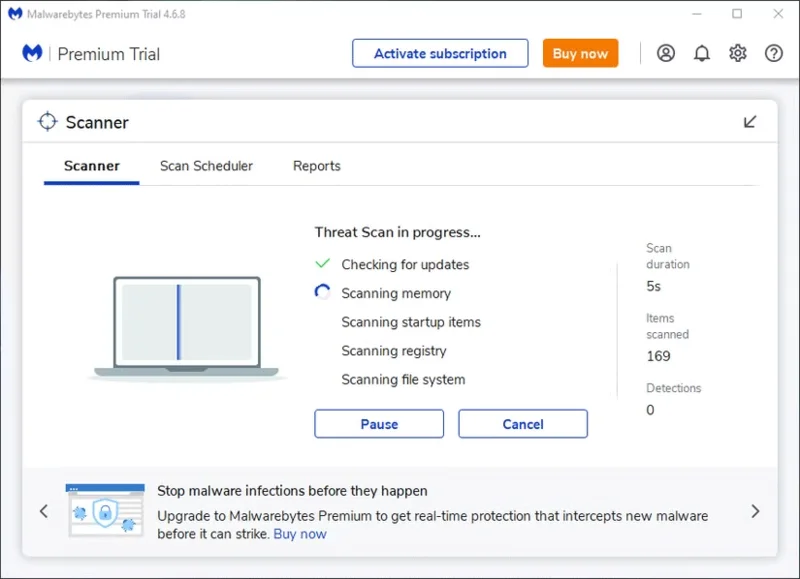
Warum selbst Hand anlegen, wenn es Software gibt, die Ihnen hilft? Beispielsweise kann die Premium-Version von Malwarebytes Ihre Online-Sicherheit deutlich erhöhen und Sie nicht nur vor Malware, sondern auch vor Betrug schützen.
Malwarebytes analysiert eingehende E-Mails in Echtzeit und blockiert sie automatisch, wenn Phishing-Nachrichten erkannt werden. Malwarebytes analysiert außerdem Links in E-Mails auf ihre Sicherheit und prüft den Inhalt der Nachrichten selbst. Malwarebytes kann außerdem die Authentizität des Absenders überprüfen, indem es dessen Daten mit verfügbaren Informationen abgleicht. Dies macht es zu einem leistungsstarken Tool gegen E-Mail-Spoofing.
Obwohl dieser Schritt optional ist, bietet er eine zusätzliche Schutzebene gegen die wachsende Zahl von Betrügereien und reduziert zudem Ihren „Phishing“-Arbeitsaufwand.
Indem Sie sorgfältig vorgehen und Links und Anhänge in E-Mails analysieren, vermeiden Sie Betrug. Zwar hilft die Hinzunahme von KI nicht weiter, aber es gelten die gleichen Regeln: Bleiben Sie wachsam, lassen Sie sich nicht unter Druck setzen, hinterfragen Sie alles, dann hat die KI nichts gegen Sie in der Hand!