Verbinden Sie ownCloud Infinite Scale mit LDAP für die Benutzeranmeldung.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Der kontrollierte Ordnerzugriff ist eine Funktion der Desktop-Antivirenanwendung Windows Security von Microsoft. Sie verhindert Ransomware, indem sie die Änderung von Dateien in geschützten Ordnern verhindert. Durch die Aktivierung des kontrollierten Ordnerzugriffs wird verhindert, dass nicht vertrauenswürdige Anwendungen, Malware oder andere Mittel Dateien in geschützten Ordnern ändern.
Der kontrollierte Ordnerzugriff ist eine zusätzliche Sicherheitsfunktion in Windows 10 und 11, die manche Benutzer schätzen. Ransomware ist nicht auf die leichte Schulter zu nehmen, und die Aktivierung dieser Funktion schützt Ihr System und Ihre Benutzerdateien zusätzlich. Hier sind vier Möglichkeiten, den kontrollierten Ordnerzugriff in Windows zu aktivieren.
So aktivieren Sie den kontrollierten Ordnerzugriff in der Windows-Sicherheit
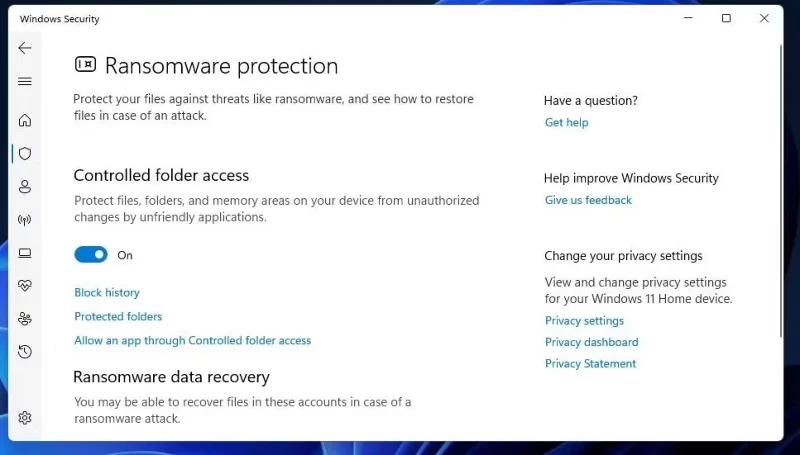
Die Einstellung für den kontrollierten Ordnerzugriff befindet sich unter „Ransomware-Schutz“ in der Windows-Sicherheits-App. Sobald Sie wissen, wo sie sich befindet, können Sie sie leicht finden und aktivieren/deaktivieren. So aktivieren Sie den kontrollierten Ordnerzugriff in der Windows-Sicherheits-App.
1. Um die Windows-Sicherheitsanwendung zu öffnen , doppelklicken Sie auf das entsprechende Symbol in der Taskleiste.
2. Wählen Sie die Registerkarte Viren- und Bedrohungsschutz der Windows-Sicherheit.
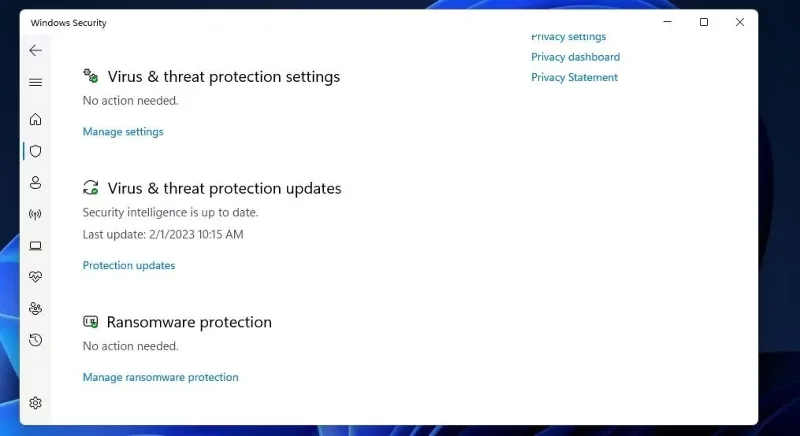
3. Klicken Sie auf „Ransomware-Schutz verwalten“, um zu den Einstellungen für den kontrollierten Ordnerzugriff zu gelangen.
4. Aktivieren Sie nun die Option „Kontrollierter Ordnerzugriff“, um diese Funktion zu aktivieren.
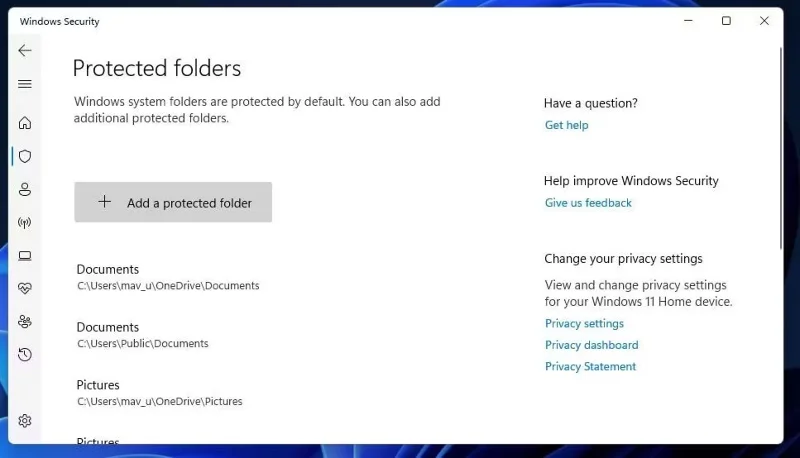
Der kontrollierte Ordnerzugriff schützt die Benutzerordner „Dokumente“, „Videos“, „Bilder“ und „Musik“, wenn er aktiviert ist. Klicken Sie auf „ Geschützter Ordner“, um eine Liste der geschützten Benutzerordner anzuzeigen. Sie können der Liste weitere Ordner hinzufügen, indem Sie auf die Schaltfläche „Geschützten Ordner hinzufügen“ klicken , einen Ordner auswählen und dann auf „Ordner auswählen“ klicken.
So aktivieren Sie den kontrollierten Ordnerzugriff mit PowerShell
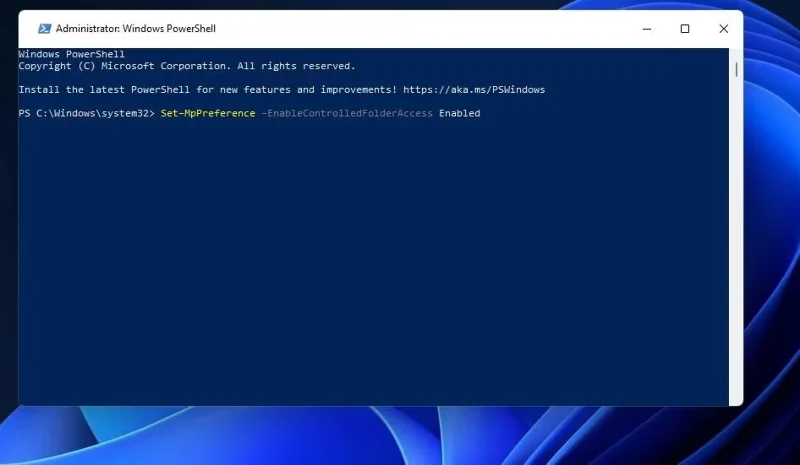
Windows PowerShell bietet Ihnen eine alternative Methode zum Aktivieren und Deaktivieren des kontrollierten Ordnerzugriffs durch Ausführen von Befehlen. Sie können den kontrollierten Ordnerzugriff mit PowerShell wie folgt aktivieren:
1. Um das Dateisuchtool zu aktivieren, drücken Sie Win + S.
2. Geben Sie PowerShell in das aktivierte Suchprogramm ein.
3. Öffnen Sie PowerShell mit Administratorrechten , indem Sie Als Administrator ausführen auswählen .
4. Um den kontrollierten Ordnerzugriff zu aktivieren, geben Sie diesen Befehlstext ein und drücken Sie die Eingabetaste :
Set-MpPreference -EnableControlledFolderAccess Enabled5. Sie können den kontrollierten Ordnerzugriff deaktivieren, indem Sie diesen Befehl ausführen:
Set-MpPreference -EnableControlledFolderAccess DisabledSo aktivieren Sie den kontrollierten Ordnerzugriff mit dem Gruppenrichtlinien-Editor
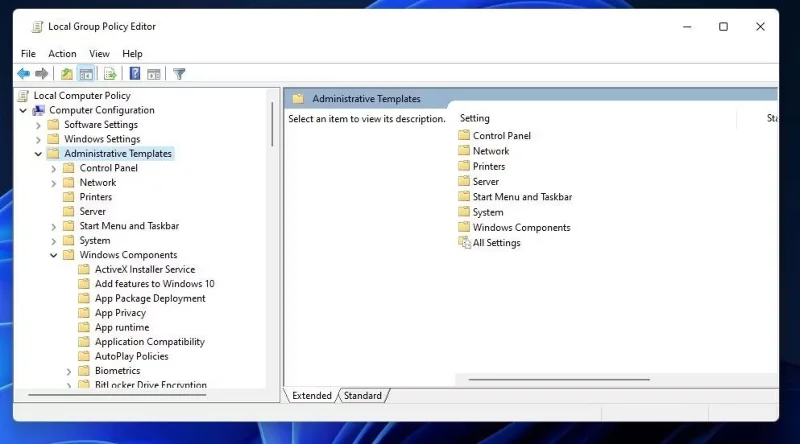
Wenn Sie Windows 11 Pro oder Enterprise verwenden, können Sie den kontrollierten Ordnerzugriff über den Gruppenrichtlinien-Editor aktivieren. Der Gruppenrichtlinien-Editor enthält außerdem einige zusätzliche Konfigurationseinstellungen für den kontrollierten Ordnerzugriff. So aktivieren Sie den kontrollierten Ordnerzugriff über GPE.
Hinweis : Wenn Sie Windows Home verwenden, wird der Gruppenrichtlinien-Editor standardmäßig nicht angezeigt.
1. Öffnen Sie das Windows-Suchtool und geben Sie gpedit.msc ein.
2. Wählen Sie gpedit.msc , um den Gruppenrichtlinien-Editor anzuzeigen.
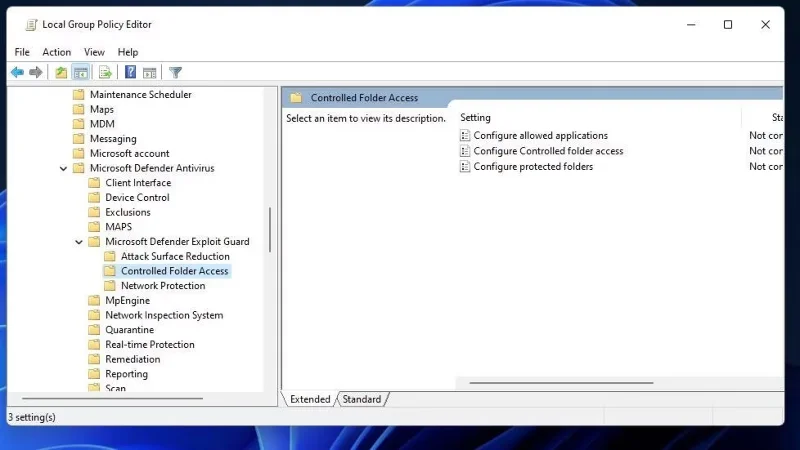
3. Klicken Sie im linken Bereich des Gruppenrichtlinien-Editors auf Computerkonfiguration > Administrative Vorlagen .
4. Doppelklicken Sie auf „Windows-Komponenten“ , um es zu erweitern.
5. Klicken Sie auf die Pfeile, um Microsoft Defender Antivirus und Microsoft Defender Exploit Guard zu erweitern .
6. Wählen Sie „Kontrollierter Ordnerzugriff“ , um die Richtlinieneinstellungen für diese Funktion anzuzeigen.
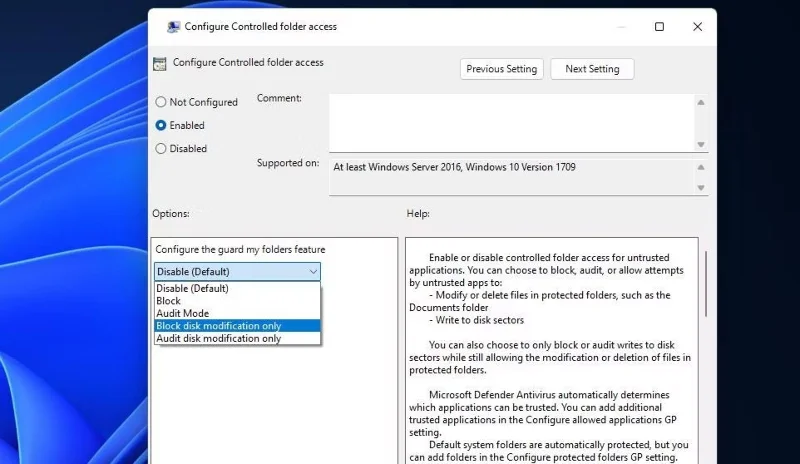
7. Doppelklicken Sie dann auf „Kontrollierten Ordnerzugriff konfigurieren“, um das Einstellungsfenster anzuzeigen.
8. Wählen Sie „Aktiviert“ für das Fenster „Kontrollierten Ordnerzugriff konfigurieren“ aus.
9. Klicken Sie im Dropdown-Menü auf „Blockieren“, um den strengsten CFA-Modus auszuwählen. Sie können jedoch auch die Optionen „Überwachungsmodus“, „Nur Datenträgerbenachrichtigung blockieren“ und „Nur Datenträgerbenachrichtigung prüfen“ auswählen , um den kontrollierten Ordnerzugriff zuzulassen.
10. Wählen Sie im Fenster „Kontrollierten Ordnerzugriff konfigurieren“ die Option „Übernehmen“ aus .
11. Klicken Sie im Fenster „Kontrollierten Ordnerzugriff konfigurieren“ auf die Schaltfläche „OK“ .
So aktivieren Sie den kontrollierten Ordnerzugriff über das Windows-Kontextmenü
Alternativ können Sie eine Kontextmenüverknüpfung erstellen, um den kontrollierten Ordnerzugriff zu aktivieren/deaktivieren. Anschließend können Sie vom Windows-Desktop aus auf die Einstellung „Kontrollierten Ordnerzugriff aktivieren“ zugreifen . Sie können eine solche CFA-Option zum Rechtsklickmenü hinzufügen, indem Sie ein Registrierungsskript wie folgt einrichten und ausführen:
1. Öffnen Sie den Editor.
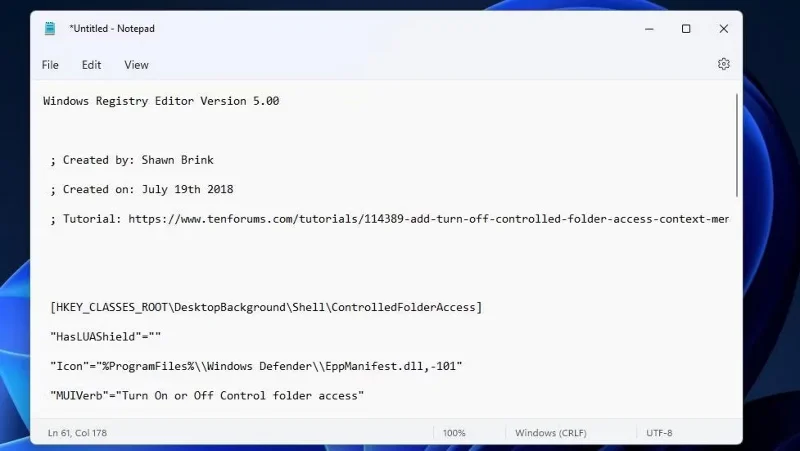
2. Wählen Sie dann diesen Skripttext aus und drücken Sie Strg + C :
Windows Registry Editor Version 5.00


 ; Created by: Shawn Brink

 ; Created on: July 19th 2018

 ; Tutorial: https://www.tenforums.com/tutorials/114389-add-turn-off-controlled-folder-access-context-menu-windows-10-a.html


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess]

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"

 "MUIVerb"="Turn On or Off Control folder access"

 "Position"="Bottom"

 "SubCommands"=""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout]

 "MUIVerb"="Turn on Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Enabled' -Verb RunAs\""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout]

 "MUIVerb"="Turn off Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Disabled' -Verb RunAs\""
3. Fügen Sie das Skript in den Editor ein, indem Sie auf das Anwendungsfenster klicken und Strg + V drücken .
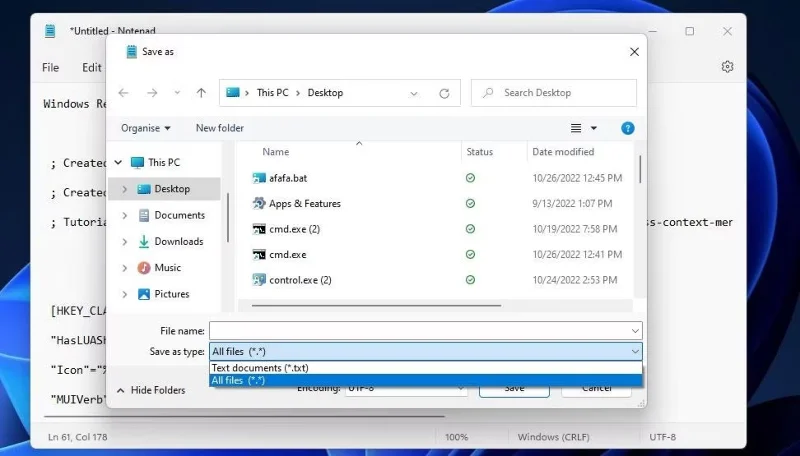
4. Drücken Sie anschließend Strg + Umschalt + S, um das Fenster „Speichern unter “ des Editors anzuzeigen .
5. Legen Sie die Option „Speichern unter“ auf „Alle Dateien“ fest .
6. Geben Sie „ Turn on Control folder access.reg“ in das Dateinamenfeld ein.
7. Wählen Sie, ob das Skript am Desktop-Speicherort gespeichert werden soll.
8. Klicken Sie auf Speichern , um die Registrierungsdatei „Ordnerzugriff aktivieren“ zum Desktop hinzuzufügen .
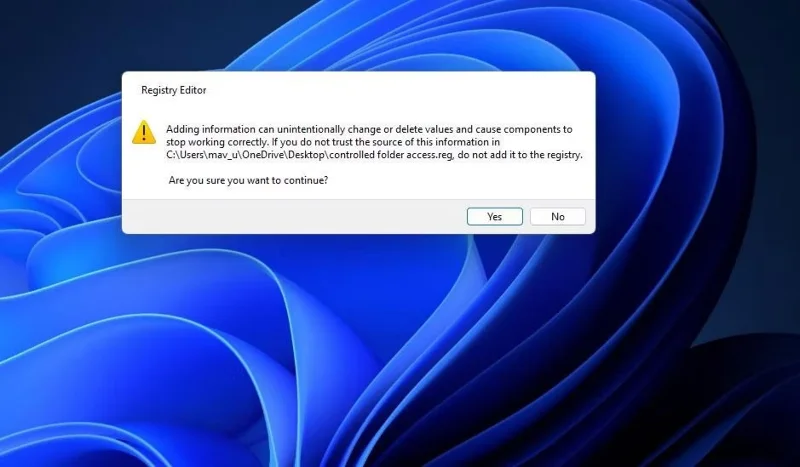
9. Schließen Sie den Editor und doppelklicken Sie auf dem Desktop auf die Datei „Ordner „Control Access.reg“ aktivieren“ .
10. Wählen Sie „Ja“, um zu bestätigen, dass Sie dem Skript vertrauen.
Sie können den kontrollierten Ordnerzugriff jetzt über das Windows-Kontextmenü aktivieren.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.
Richten Sie den S3NG-Treiber, die Bucket-Berechtigungen, die persistente Metadatenspeicherung und die Upload-Größe so ein, dass ownCloud Infinite Scale Dateiinhalte zuverlässig speichern kann.




