Startseite
» Wiki
»
Best Practices für die Multi-Faktor-Authentifizierung
Best Practices für die Multi-Faktor-Authentifizierung
Schwerwiegende Datenlecks, die Ihre Daten potenziell in die Hände von Kriminellen geraten lassen, sind an der Tagesordnung. Der einfachste Schutz, selbst bei einem kompromittierten Passwort, ist die Zwei-Faktor-Authentifizierung . Allerdings sind nicht alle Multi-Faktor-Authentifizierungsmethoden gleich.
Die 3 besten MFA-Methoden
Nur weil MFA eine zusätzliche Sicherheitsebene bietet, heißt das nicht, dass Cyberkriminelle MFA nicht umgehen und auf Ihre Daten zugreifen können. Wenn Sie jedoch eine dieser Methoden verwenden, ist die Wahrscheinlichkeit, dass sie den Code knacken, sehr gering.
Physischer Sicherheitsschlüssel
Im Computer ist ein physischer Sicherheitsschlüssel installiert.
Stellen Sie sich vor, Sie könnten auf Ihren Computer wie auf Ihr Haus zugreifen – nur mit einem Schlüssel. Ein physischer Sicherheitsschlüssel ermöglicht Ihnen den Zugriff auf Ihren Computer, wenn er in einen USB-Anschluss gesteckt wird . Der größte Nachteil eines physischen Sicherheitsschlüssels ist jedoch, dass der Zugriff auf Ihr Gerät bei Verlust erschwert wird.
Es ist wichtig zu beachten, dass es zwei Arten von Sicherheitsschlüsseln gibt: Bluetooth und USB. Beide sind extrem sicher, doch physische Sicherheitsschlüssel mit Bluetooth-Funktion sind anfällig für Angriffe, bei denen das über Bluetooth gesendete Passwort gestohlen wird. Mit einem USB-Sicherheitsschlüssel ist ein solcher Angriff nicht möglich.
Biometrische Authentifizierung
Biometrische Anmeldung
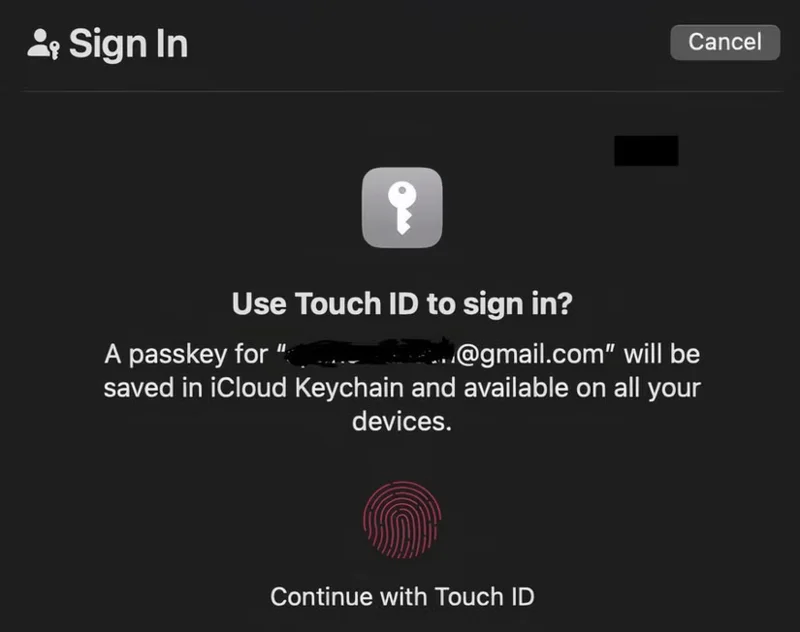
Was wäre, wenn Sie statt eines Schlüssels in der Tasche selbst der Schlüssel wären? Bei der biometrischen Authentifizierung wird ein Körperteil zur Authentifizierung verwendet. Gängige biometrische Methoden sind Gesicht, Fingerabdruck, Stimme, Handschrift und Venenmuster einer Person.
Die biometrische Authentifizierung hat in den letzten Jahren seit der Einführung von Touch ID durch Apple im Jahr 2013 immer mehr an Bedeutung gewonnen (Android-Geräte erhielten 2014 mit Android 4.4 auch die Fingerabdruck-Biometrie). Viele Menschen nutzen die Biometrie zur Authentifizierung, weil sie einfach anzuwenden und extrem sicher ist. Im Gegensatz zu physischen Schlüsseln, die verloren gehen oder gestohlen werden können, vergisst man seinen Finger im Restaurant nie, oder?
Einmalpasswort (Authenticator-App)
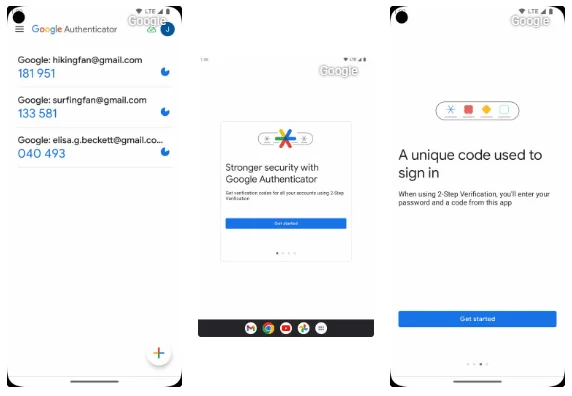
Ein Einmalkennwort (OTP) ist ein einmaliges Passwort, das innerhalb eines bestimmten Zeitraums verwendet werden muss, bevor es abläuft. Es gibt verschiedene Möglichkeiten, ein OTP zu erhalten. Die sicherste Methode ist jedoch die Verwendung einer Authentifizierungs-App wie Google Authenticator .
Mit Google Authenticator haben Sie bis zu 60 Sekunden Zeit, ein OTP einzugeben, bevor ein neues generiert wird. Nicht alle OTP-Methoden sind gleich sicher. Per SMS und E-Mail gesendete OTPs sind nicht so sicher.
Andere MFA-Methoden
Die Verwendung einer MFA-Methode ist besser als gar keine. Einige Methoden sind jedoch besser als andere. Hier sind die Besten der Besten.
Push-Benachrichtigungen
Push-Benachrichtigungen informieren Sie nicht nur über den Erhalt einer neuen Instagram-Nachricht oder eines Werbeangebots, sondern dienen auch der Sicherheit. Wenn diese Option aktiviert ist, werden Push-Benachrichtigungen über die App Ihrer Wahl gesendet und müssen genehmigt oder abgelehnt werden. Das Schöne an Push-Benachrichtigungen ist, dass sie keine Eingabe von Zeichen erfordern, wie dies beispielsweise bei einer Authentifizierungs-App der Fall ist.
Push-Benachrichtigungen sind benutzerfreundlich und bieten starke und schnelle Sicherheit. Die größte Schwachstelle besteht darin, dass der Dieb bei Verlust oder Diebstahl Ihres Geräts lediglich Zugriff auf Ihr entsperrtes Telefon benötigt, um sich mit Push-Benachrichtigungen zu authentifizieren.
Telefon
Angenommen, Sie haben sich in Ihr Bankkonto eingeloggt, aber die Zwei-Faktor-Authentifizierung per Telefonanruf aktiviert. Sobald Sie den korrekten Benutzernamen und das Passwort eingegeben haben, werden Sie an die hinterlegte Nummer angerufen und erhalten ein zweites Passwort. Diese Methode ist ausreichend sicher, sofern Sie Zugriff auf Ihr Telefon haben. Allerdings können Telefone leicht gestohlen werden oder verloren gehen. Ganz zu schweigen davon, dass die meisten Telefongespräche unverschlüsselt sind. Ein geschickter Hacker kann Ihre Gespräche abhören. Da er gerade ein unverschlüsseltes Passwort erhalten hat, kann er Ihr Passwort problemlos stehlen und auf Ihr Konto zugreifen.
Einmalpasswort (SMS oder E-Mail)
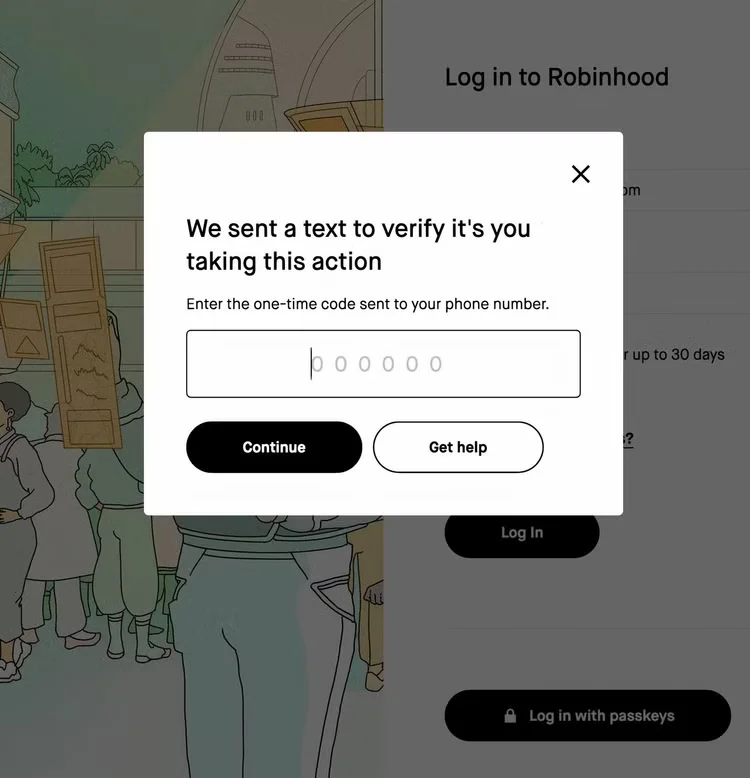
Per SMS oder E-Mail versendete OTPs sind nicht grundsätzlich unsicher; sie gehören jedoch zu den unsichersten Methoden der Benutzerauthentifizierung. SMS- und E-Mail-OTPs sind attraktiv, da sie einfach und leicht zu implementieren sind. Weniger technisch versierte Benutzer möchten möglicherweise keine Authentifizierungs-App einrichten, wissen nicht, wie (oder möchten) sie die biometrische Authentifizierung aktivieren, oder wissen möglicherweise nicht einmal, was ein physischer Sicherheitsschlüssel ist.
Das Problem ist, dass SMS und sogar E-Mails kompromittiert werden können. 2FA nützt wenig, wenn das zweite Passwort an einen Cyberkriminellen gesendet wird. SMS-Nachrichten können zudem unverschlüsselt gesendet und abgefangen werden.
Sicherheitsfrage
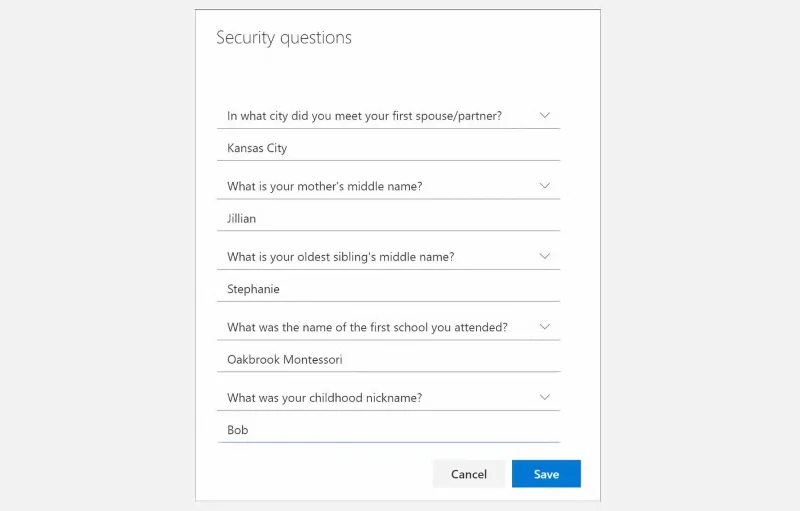
Wir alle haben schon Sicherheitsfragen ausgefüllt. Häufige Sicherheitsfragen sind der Mädchenname Ihrer Mutter, der Name Ihres Haustiers und Ihr Geburtsort.
Das Problem mit diesen Fragen ist, dass jeder, der Ihr Facebook-Konto besucht, diese Informationen herausfinden kann. Ein weiteres großes Problem ist, dass diese Antworten vergessen werden können. Passwörter und Benutzernamen werden oft gespeichert, sei es in einem Passwort-Manager oder anderswo. Die Antworten auf Sicherheitsfragen hingegen nicht. Wenn Sie die Antworten vergessen, können Cyberkriminelle nicht auf Ihr Konto zugreifen, Sie aber auch nicht.
Beispiel für eine Microsoft-Sicherheitsfrage
Sie haben die Wahl zwischen verschiedenen Multi-Faktor-Authentifizierungsmethoden. Da Sie nun wissen, welche Methode die sicherste ist, können Sie fundiertere Entscheidungen zum optimalen Schutz Ihrer Daten treffen. Egal für welche Methode Sie sich entscheiden: Jede 2FA ist besser als gar keine.