Startseite
» PC-Tipps
»
Verbinden Sie einen Pardus-Client mit Active Directory mithilfe von realmd
Verbinden Sie einen Pardus-Client mit Active Directory mithilfe von realmd
Für Pardus 25 beginnen Sie mit der Anwendung „Pardus Domain Joiner“, sofern diese in Ihrem Unternehmen eingesetzt und deren Einstellungen dokumentiert sind. Pardus listet dieses Tool als grafische Option zum Hinzufügen oder Entfernen eines Computers aus einer Domäne auf. Falls Sie eine reproduzierbare Vorgehensweise benötigen, verwenden Sie den folgenden Terminal-Workflow: Konfigurieren Sie DNS und Zeit, installieren Sie die für Ihre Pardus-Version verfügbaren realmd/SSSD-Pakete, ermitteln Sie die Domäne und fügen Sie sie anschließend mit einem autorisierten Konto hinzu. In diesem Beispiel werden die fiktive DNS-Domäne ad.example.comund ein Konto mit dem Namen „<Kontoname>“ verwendet joinadmin. Ersetzen Sie beides durch die Werte Ihres Unternehmens. Die Vorgehensweise eignet sich für einen Pardus-Client, der einen vorhandenen Windows Active Directory-Domänencontroller erreichen kann; sie erstellt keine Domäne und wendet nicht automatisch alle Windows-Gruppenrichtlinien an.
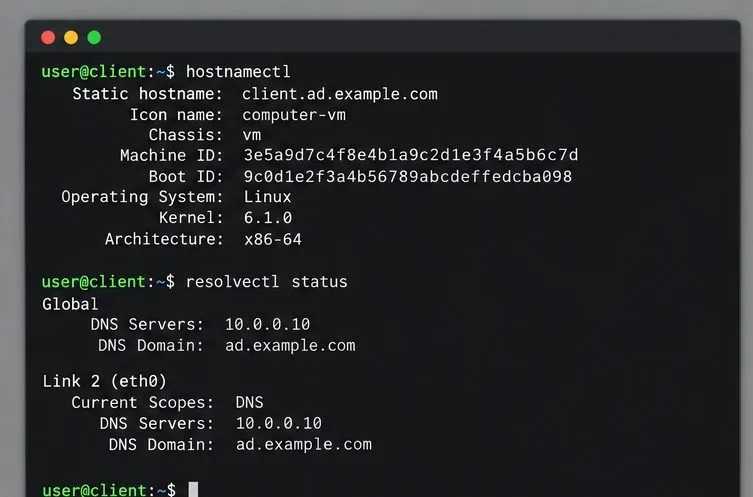
Eine beispielhafte Terminalansicht der Hostnamen- und Resolverprüfungen vor dem Beitritt zur Beispieldomäne.
Überprüfen Sie, ob Pardus die Domäne finden kann.
Bevor Sie die Identitätskonfiguration des Computers ändern, vergewissern Sie sich bei Ihrem Administrator, dass Sie die Berechtigung zum Hinzufügen von Computern zu einer Domäne haben und dass der Gerätename und die Zielorganisationseinheit (OU) den Richtlinien Ihrer Organisation entsprechen. Beim Hinzufügen einer Domäne wird ein Computerkonto in Active Directory erstellt oder verwendet. Verwenden Sie zunächst einen Testrechner, falls es sich um eine verwaltete Produktionsworkstation handelt.
Verbinden Sie den Client mit dem Netzwerk oder VPN der Organisation, das die Domänencontroller erreichen kann. Konfigurieren Sie den Client für die Verwendung der Active Directory-DNS-Server der Organisation. Öffentliche DNS-Server können zwar gängige Websites auflösen, aber interne LDAP- und Kerberos-Dienste nicht finden. Ein Internetzugang allein reicht daher nicht aus. Überprüfen Sie Systemname, Resolver und Systemuhrzeit.
hostnamectl
resolvectl status
timedatectl status
Ein Client mit dem Namen könnte beispielsweise als DNS-Server clientverwenden und als Suchdomäne empfangen. Fragen Sie die IT-Abteilung nach den korrekten Werten, anstatt diese Beispiele zu kopieren. Stellen Sie sicher, dass die Systemuhr mit der Zeitquelle Ihrer Organisation synchronisiert ist; die Kerberos-Authentifizierung kann fehlschlagen, wenn die Uhren von Client und Domänencontroller voneinander abweichen. Vermeiden Sie die manuelle Bearbeitung generierter Resolverdateien, wenn diese von NetworkManager oder den Pardus-Netzwerkeinstellungen verwaltet werden.10.0.0.10ad.example.com
Installieren Sie die Domänenbeitrittstools
Die Versionshinweise zu Pardus 25 führen Pardus Domain Joiner als Anwendung zur Integration mit Windows Active Directory auf. Der Pardus-Anwendungskatalog beschreibt ein grafisches Tool zum Hinzufügen und Entfernen von Domänen. Wenn Sie die grafische Benutzeroberfläche verwenden, öffnen Sie das Pardus Software Center, suchen Sie nach Pardus Domain Joiner und folgen Sie den Anweisungen Ihrer Organisation. Die öffentlichen Dokumentationen bestätigen den Zweck des Tools, beschreiben jedoch weder die genauen Feldnamen noch die Benutzeroberfläche jeder Version. Gehen Sie daher nicht davon aus, dass die Optionen in allen Versionen identisch sind.
Die CLI-Route dient realmdder Erkennung und Registrierung des Rechners adclifür Domänenoperationen und verwendet SSSD (System Security Services Daemon) zur Identitätssuche und Authentifizierung. Diese Paketnamen sind für Systeme der Debian-Familie dokumentiert, die Paketverfügbarkeit kann jedoch je nach Pardus-Version und Repository variieren. Aktualisieren Sie unter Pardus zunächst den Paketindex und prüfen Sie, ob die Pakete in Ihren konfigurierten Repositories verfügbar sind.
Falls die Pakete verfügbar sind, installieren Sie sie:
sudo apt install realmd sssd-ad sssd-tools adcli
Prüfen Sie die vom Paketmanager vorgeschlagenen Änderungen, bevor Sie die Installation bestätigen. Falls ein Paket nicht verfügbar ist, prüfen Sie die Pardus-Repositories und die zugehörige Dokumentation oder wenden Sie sich an Ihren Systemadministrator. Fügen Sie kein Repository einer fremden Distribution hinzu, um eine Installation zu erzwingen.
Der Paketierungsschritt installiert die Discovery- und SSSD-Komponenten, sofern diese in den konfigurierten Pardus-Repositories vorhanden sind.
Active Directory-Domäne entdecken und beitreten
Führen Sie die Domänenermittlung durch, bevor Sie die Registrierung versuchen:
sudo realm -v discover ad.example.com
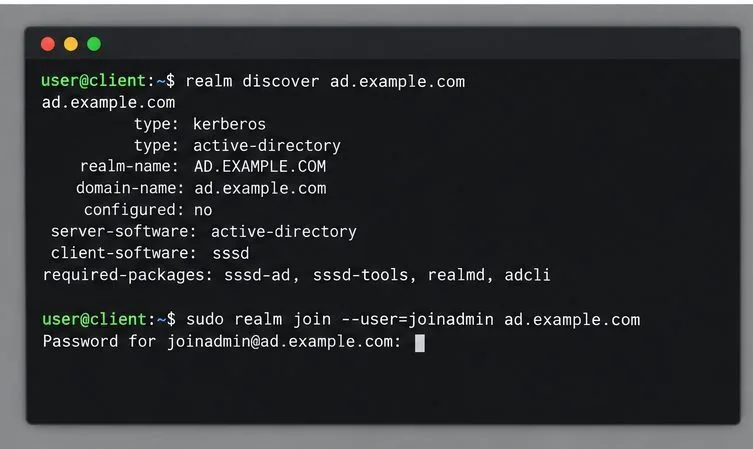
Bei erfolgreicher Erkennung wird die Domäne als Active Directory identifiziert, der Kerberos-Realm (üblicherweise in Großbuchstaben, z. B. „/ AD.EXAMPLE.COM“) angezeigt und SSSD möglicherweise als Clientsoftware angegeben. Schlägt die Erkennung fehl, brechen Sie den Vorgang hier ab. Überprüfen Sie die DNS-Einträge und die Verbindung mit Ihrem Administrator, anstatt zufällige Domänenschreibweisen auszuprobieren oder die IP-Adresse eines Domänencontrollers fest zu codieren.
Wenn die Erkennung erfolgreich war, treten Sie mit einem Konto bei, das über die Berechtigung zum Hinzufügen dieses Computers verfügt. Der Befehl fordert das Passwort an, ohne es im Shell-Verlauf zu speichern.
sudo realm join --user=joinadmin ad.example.com
Geben Sie das Kontopasswort nur bei Aufforderung ein. Fügen Sie danach kein Passwort hinzu --passwordund fügen Sie es nicht in einen Befehl, ein Ticket oder einen Screenshot ein. Nach erfolgreichem Beitritt werden Sie in der Regel ohne Erfolgsmeldung zur Shell zurückgeleitet. Falls Ihr Administrator eine bestimmte Organisationseinheit (OU) oder einen bestimmten Computernamen benötigt, fragen Sie realm joinvor dem Beitritt nach den genehmigten Optionen; die Standardeinstellung entspricht möglicherweise nicht den Unternehmensrichtlinien.
Discovery sollte Active Directory identifizieren, bevor der Join-Befehl nach dem Kennwort des autorisierten Kontos fragt.
Überprüfen Sie den Computer und testen Sie die AD-Anmeldung.
Überprüfen Sie zuerst die Mitgliedschaft:
realm list
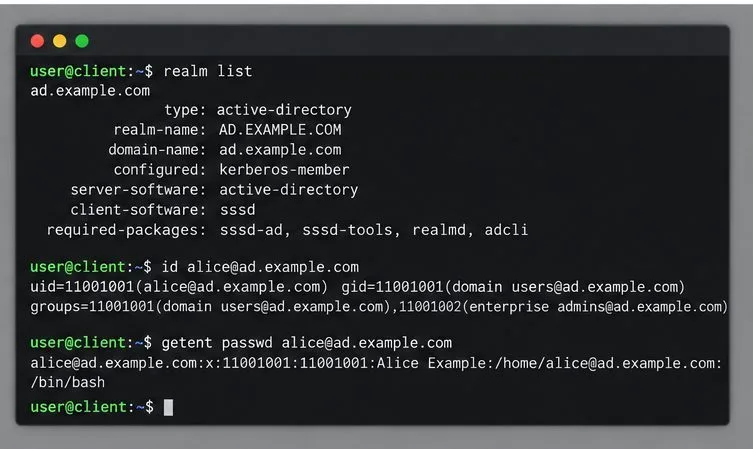
Die Domäne sollte wie konfiguriert angezeigt werden, mit Active Directory als Serversoftware. Anschließend fordern Sie SSSD auf, einen bekannten Testbenutzer anhand seines vollqualifizierten Namens zu suchen:
id alice@ad.example.com
getent passwd alice@ad.example.com
Ersetzen Sie dies alicedurch ein gültiges Konto mit Anmeldeberechtigung. Die zurückgegebene Benutzer-ID (UID), Gruppenliste und der Passworteintrag zeigen zwar, dass das System das Konto auflösen kann, beweisen aber allein nicht, dass die Desktop-Anmeldung oder die Zugriffsrichtlinie funktioniert. Testen Sie eine interaktive Anmeldung mit dem vom Administrator vorgegebenen Kontoformat (üblicherweise .NET) username@ad.example.com. Halten Sie ein lokales Administratorkonto bereit, bis Sie die Domänenanmeldung und den Wiederherstellungszugriff bestätigt haben.
Die Erstellung des Home-Verzeichnisses und das Anmeldeverhalten auf dem Desktop hängen von der Pardus-Version, dem Display-Manager und der PAM/SSSD-Konfiguration ab. Gehen Sie nicht davon aus, dass das Home-Verzeichnis eines AD-Benutzers automatisch erstellt wird: Überprüfen Sie dies mit einem kontrollierten Testkonto oder lassen Sie den Administrator das erforderliche Sitzungsmodul konfigurieren und testen. Ebenso gewährt die Domänenmitgliedschaft nicht automatisch lokale Administratorrechte sudo.
Diese Prüfungen bestätigen die Domänenzugehörigkeit und die Verzeichnissuche; ein tatsächlicher Anmeldetest ist jedoch weiterhin erforderlich, um die Arbeitsplatzrichtlinie zu überprüfen.
Wenn der Join fehlschlägt
„Realm nicht gefunden“ oder Zeitüberschreitung bei der Suche: Prüfen Sie, ob Pardus den internen AD-DNS-Server verwendet, ob der Domänenname mit dem DNS-Namen übereinstimmt und ob der Client den Domänencontroller erreichen kann. Bitten Sie die IT-Abteilung, die erforderlichen DNS-Einträge und den Firewall-Zugriff zu bestätigen.
Kerberos- oder Uhrzeitfehler: Vergleichen Sie timedatectl statusdie Zeit mit der Zeitquelle der Organisation und korrigieren Sie die Zeitsynchronisierung, bevor Sie es erneut versuchen.
Authentifizierung oder Zugriff verweigert: Bitte überprüfen Sie, ob das beitretende Konto autorisiert ist und ob das beabsichtigte Computerobjekt nicht mit einem vorhandenen Objekt oder einer OU-Beschränkung in Konflikt steht.
Der Beitritt war erfolgreich, aber die Suche/Anmeldung schlug fehl: Überprüfen Sie realm listden SSSD-Status mit systemctl status sssd; verwenden Sie dies journalctl -u sssdfür Diagnosemeldungen. Beachten Sie die lokalen IT-Richtlinien, bevor Sie SSSD-Zugriffsregeln, PAM oder zwischengespeicherte Anmeldeinformationen ändern.