Startseite
» PC-Tipps
»
S/MIME-Zertifikate in Thunderbird für sichere E-Mails einrichten
S/MIME-Zertifikate in Thunderbird für sichere E-Mails einrichten
Um S/MIME in Mozilla Thunderbird zu konfigurieren, installieren Sie ein persönliches E-Mail-Zertifikat mit dem zugehörigen privaten Schlüssel und wählen Sie dieses Zertifikat anschließend unter Kontoeinstellungen → Ende-zu-Ende-Verschlüsselung für die digitale Signatur und Verschlüsselung aus . Falls Sie noch kein Zertifikat besitzen, kann Thunderbird ab Version 128 eine Zertifikatsignieranforderung (CSR) generieren, die Sie an eine Zertifizierungsstelle senden.
Das folgende Verfahren deckt beide Situationen ab und endet mit einer signierten, verschlüsselten Testnachricht. Die Menünamen orientieren sich an der Dokumentation von Mozilla Thunderbird für Desktop-Computer; die genaue Positionierung kann je nach Version und Betriebssystem leicht variieren.
Bevor Sie beginnen: Ermitteln Sie, welches Zertifikat Sie benötigen.
S/MIME (Secure/Multipurpose Internet Mail Extensions) ist ein Standard zum Signieren und Verschlüsseln von E-Mails. Eine digitale Signatur hilft dem Empfänger, den Absender zu überprüfen und festzustellen, ob die Nachricht manipuliert wurde. Die Verschlüsselung schützt den Nachrichtentext, sodass nur die berechtigten Inhaber der entsprechenden privaten Schlüssel ihn lesen können. Es handelt sich dabei um zwei separate Vorgänge: Das Signieren verbirgt den Inhalt einer Nachricht nicht automatisch.
Eine Zertifizierungsstelle (CA) überprüft eine Identität oder E-Mail-Adresse und stellt ein Zertifikat aus, das diese Identität mit einem öffentlichen Schlüssel verknüpft . Der zugehörige private Schlüssel muss unter Ihrer Kontrolle bleiben. Sie benötigen das Zertifikat, das mit der E-Mail-Adresse oder Identität verknüpft ist, die Sie in Thunderbird konfigurieren.
Besitzen Sie bereits eine .p12- oder .pfx-Datei? Diese PKCS#12-Dateien enthalten üblicherweise Ihr Zertifikat und Ihren privaten Schlüssel. Halten Sie das Importpasswort bereit, überspringen Sie die CSR-Schritte und verwenden Sie in Schritt 5 den Pfad zum vorhandenen Zertifikat.
Besitzen Sie nur ein .cer-, .crt- oder PEM-Zertifikat? Das Zertifikat allein ersetzt nicht den zugehörigen privaten Schlüssel. Verwenden Sie es zusammen mit einem Schlüssel, der bereits in Thunderbird vorhanden ist, oder fragen Sie den Aussteller, wie der Schlüssel generiert wurde.
Benötigen Sie ein neues Zertifikat? Nutzen Sie den unten beschriebenen CSR-Weg in Thunderbird 128 oder höher. Fragen Sie gegebenenfalls Ihr IT-Team, welche Zertifizierungsstelle und welche Zertifikatsrichtlinie Sie verwenden sollten.
Erstellen Sie eine Zertifikatsanforderung in Thunderbird
Schritt 1: Öffnen Sie die Verschlüsselungseinstellungen des richtigen Kontos.
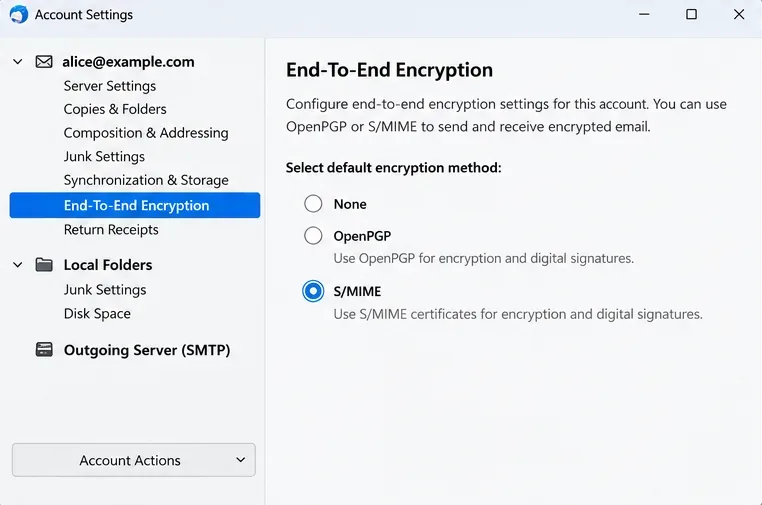
Öffnen Sie Thunderbird, wählen Sie im Anwendungsmenü ≡ → Kontoeinstellungen und wählen Sie die E-Mail-Adresse aus, die Sie schützen möchten. Klicken Sie in der linken Navigationsleiste des Kontos auf Ende-zu-Ende-Verschlüsselung . Stellen Sie bei einem Alias oder einer anderen Identität sicher, dass Sie die gewünschte Identität und nicht eine andere Absenderadresse konfigurieren.
Die Seite zur Ende-zu-Ende-Verschlüsselung des ausgewählten Kontos ist der Ausgangspunkt für die S/MIME-Einrichtung.
Schritt 2: Generieren Sie einen S/MIME-CSR
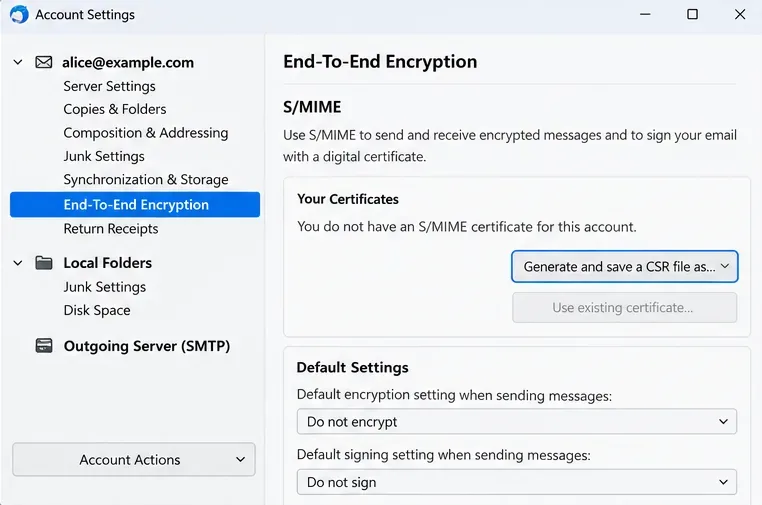
Scrollen Sie zu S/MIME und wählen Sie „CSR-Datei generieren und speichern unter…“ . Eine Zertifikatsignierungsanforderung (CSR) ist eine Datei, die Ihren öffentlichen Schlüssel und Informationen für eine Zertifizierungsstelle (CA) zur Ausstellung Ihres Zertifikats enthält. Thunderbird erstellt das Schlüsselpaar lokal und speichert den privaten Schlüssel im Zertifikatsspeicher.
Mozilla dokumentiert die integrierte CSR-Funktion für Thunderbird 128 und neuere Versionen . Ältere Hilfeseiten, die besagen, dass stets ein externes Schlüsselgenerierungstool erforderlich ist, gelten für diesen neueren Workflow nicht. Verwenden Sie die standardmäßigen kryptografischen Einstellungen auf dem Bildschirm, sofern Ihre Zertifizierungsstelle oder Ihr Administrator keine unterstützte Alternative vorschreibt.
Verwenden Sie den Abschnitt S/MIME, um beim Anfordern eines neuen persönlichen Zertifikats eine CSR zu generieren.
Schritt 3: Speichern Sie die Anfrage, ohne den Schlüssel zu verlieren.
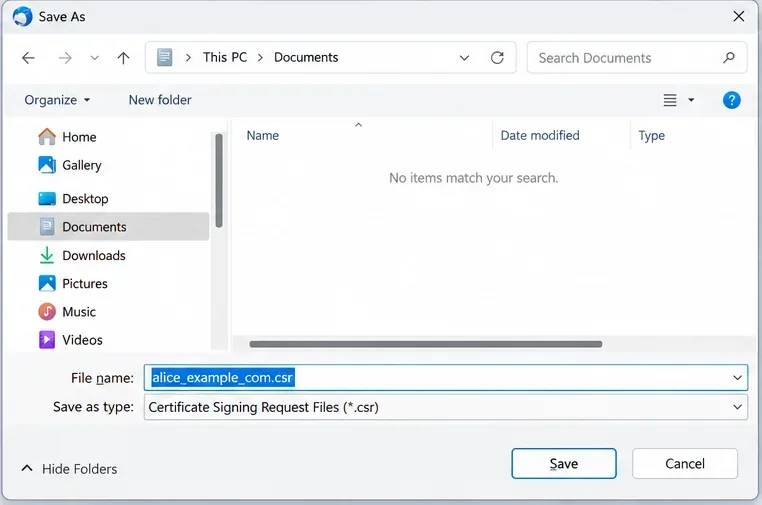
Wählen Sie einen eindeutigen Dateinamen und Speicherort für die CSR, z. B. alice_example_com.csr , und lassen Sie Ihr Thunderbird-Profil während der Zertifikatsausstellung unverändert. Die gespeicherte CSR ist keine Sicherung Ihres privaten Schlüssels. Erstellen Sie kein zweites Schlüsselpaar, wenn Sie noch auf das Zertifikat der ersten Anfrage warten.
Speichern Sie die Zertifikatsignierungsanforderungsdatei, damit sie an die Zertifizierungsstelle übermittelt werden kann.
Schritt 4: Besorgen Sie sich das ausgestellte Zertifikat von einer Zertifizierungsstelle.
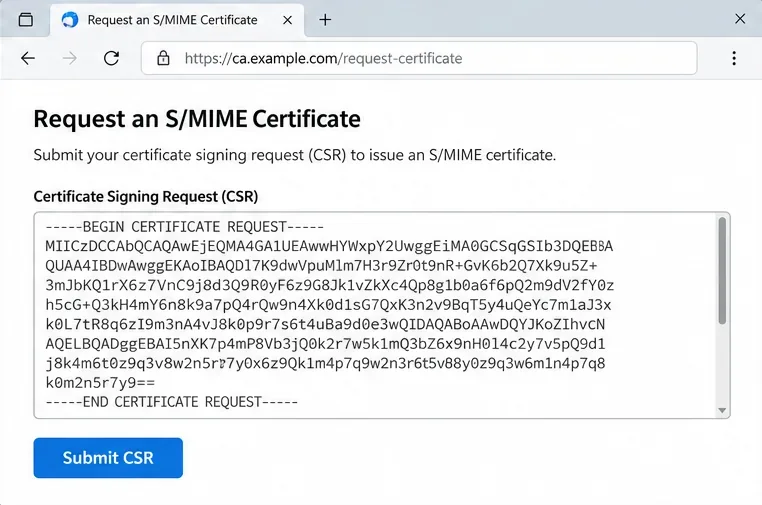
Befolgen Sie die Anweisungen der Zertifizierungsstelle (CA) zum Nachweis der Kontrolle über Ihre E-Mail-Adresse und zur Einreichung des Zertifikatsanforderungsberichts (CSR). Falls Sie nach Text gefragt werden, öffnen Sie den CSR und kopieren Sie dessen gesamten Inhalt, einschließlich der Zeilen „BEGIN CERTIFICATE REQUEST“ und „END CERTIFICATE REQUEST “. Laden Sie das ausgestellte Zertifikat sowie alle vom Aussteller bereitgestellten Zwischenzertifikate herunter.
Prüfen Sie, ob die Zertifizierungsstelle (CA) Ihre CSR akzeptiert hat und nicht unerwartet einen separaten privaten Schlüssel erstellt hat. Wie Mozilla anmerkt, kann der Erhalt einer .p12- oder .pfx-Datei nach dem Einreichen einer CSR bedeuten, dass der Aussteller ein weiteres Schlüsselpaar generiert hat. Klären Sie dies mit dem Aussteller, bevor Sie den Schlüssel importieren. Die unten gezeigte Website der Zertifizierungsstelle verwendet eine Beispieladresse; das tatsächliche Format variiert je nach Anbieter.
Das Einreichungsformular einer Zertifizierungsstelle akzeptiert den vollständigen CSR-Text einschließlich seiner Anfangs- und Endmarkierungen.
Importieren Sie Ihr Zertifikat und schützen Sie den privaten Schlüssel.
Schritt 5: Importieren Sie das ausgestellte Zertifikat oder eine vorhandene .p12/.pfx-Datei.
Zurück zu Kontoeinstellungen → Ende-zu-Ende-Verschlüsselung → S/MIME-Zertifikate verwalten (die Bezeichnung „Zertifikatmanager“ kann in einigen Versionen abgekürzt sein).
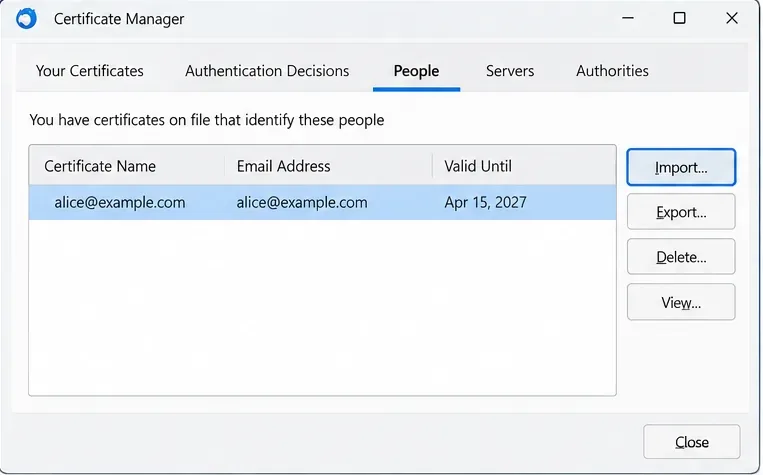
Wenn Sie die CSR in Thunderbird erstellt haben: Öffnen Sie den Tab „Personen“ , wählen Sie „Importieren“ und anschließend das von der Zertifizierungsstelle erhaltene Zertifikat. Da Thunderbird bereits den zugehörigen privaten Schlüssel besitzt, sollte das ausgestellte Zertifikat Ihrer Identität zugeordnet werden. Falls der Aussteller Zwischenzertifikate bereitgestellt hat, importieren Sie diese unter „ Zertifizierungsstellen“ . Mozilla empfiehlt ausdrücklich, die Kontrollkästchen für explizites Vertrauen beim Importieren von Zwischenzertifikaten deaktiviert zu lassen ; das Importieren der Zertifikatskette ist kein Grund, einen neuen Vertrauensanker zu vergeben.
Falls Sie bereits eine .p12- oder .pfx-Datei besitzen: Verwenden Sie den Tab „Ihre Zertifikate“ und die Option „Importieren“ , wählen Sie die Datei aus und geben Sie das Exportkennwort ein, wenn Sie dazu aufgefordert werden. Ein Zertifikat ohne den zugehörigen privaten Schlüssel kann keine Nachrichten signieren oder entschlüsseln.
Die Registerkarte „Personen“ enthält die Importsteuerung für ein Zertifikat, das vom Thunderbird-CSR ausgestellt wurde.
Schritt 6: Erstellen Sie eine geschützte Sicherungskopie, bevor Sie verschlüsselte E-Mails versenden.
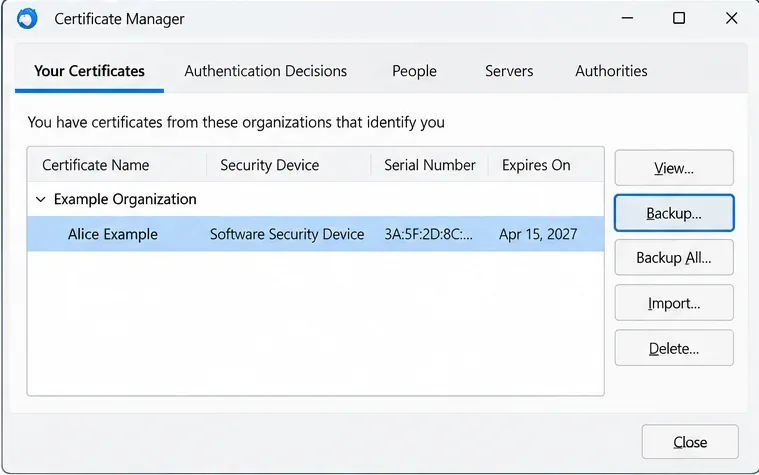
Öffnen Sie Ihre Zertifikate und vergewissern Sie sich, dass das neue persönliche Zertifikat angezeigt wird. Wählen Sie es aus, klicken Sie auf „Sichern“ und wählen Sie einen sicheren, separaten Speicherort. Schützen Sie die exportierte Sicherung mit einem starken, einzigartigen Passwort, das Sie in einem Passwort-Manager speichern. Senden Sie sich niemals eine ungeschützte Datei mit dem privaten Schlüssel per E-Mail.
Dies ist nicht nur bei einer Neuinstallation wichtig: Wenn Sie den privaten Schlüssel verlieren, sind zuvor empfangene verschlüsselte Nachrichten möglicherweise unlesbar, selbst wenn die zugehörigen Dateien noch vorhanden sind. Wenn Sie verschlüsselte E-Mails auf mehreren Computern lesen, importieren Sie auf jedem Gerät eine sicher übertragene Kopie desselben persönlichen Zertifikats und des zugehörigen privaten Schlüssels, anstatt unabhängige Benutzerkonten zu erstellen.
Sichern Sie das persönliche Zertifikat und seinen privaten Schlüssel aus „Ihre Zertifikate“ in einem geschützten Speicher.
Wählen Sie S/MIME für Signierung und Verschlüsselung.
Schritt 7: Weisen Sie das Zertifikat dem Konto zu.
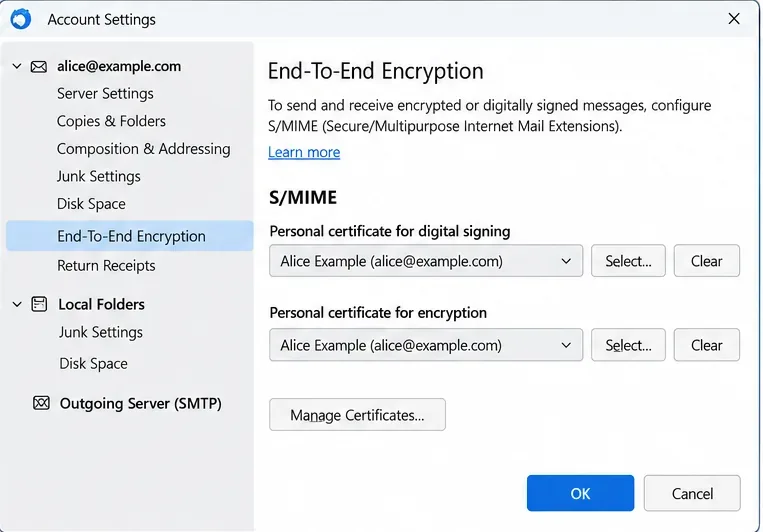
Zurück in den Einstellungen für Ende-zu-Ende-Verschlüsselung finden Sie die S/MIME-Optionen „ Persönliches Zertifikat für digitale Signatur“ und „Persönliches Zertifikat für Verschlüsselung“ . Klicken Sie jeweils auf „Auswählen…“ und wählen Sie das neue Zertifikat aus. Thunderbird bietet möglicherweise an, dasselbe Zertifikat für beide Funktionen zu verwenden. Akzeptieren Sie dies, wenn das Zertifikat beides unterstützt und die Richtlinien Ihrer Organisation dies zulassen.
Für erste Tests aktivieren Sie die digitale Signatur zunächst nur für eine Nachricht und legen Sie die Verschlüsselung gezielt fest, anstatt sie für jede ausgehende Nachricht zu erzwingen. Die Verschlüsselung an andere Personen erfordert für jeden Empfänger ein gültiges, vertrauenswürdiges S/MIME-Zertifikat. Wenn sowohl OpenPGP als auch S/MIME konfiguriert sind, überprüfen Sie die ausgewählte Sicherheitstechnologie im Nachrichteneditor vor dem Senden.
Wählen Sie in den Kontoeinstellungen das passende persönliche Zertifikat sowohl für die digitale Signatur als auch für die Verschlüsselung aus.
Senden Sie eine Testnachricht und beheben Sie häufige Probleme.
Schritt 8: Überprüfen Sie, ob Signierung und Verschlüsselung funktionieren
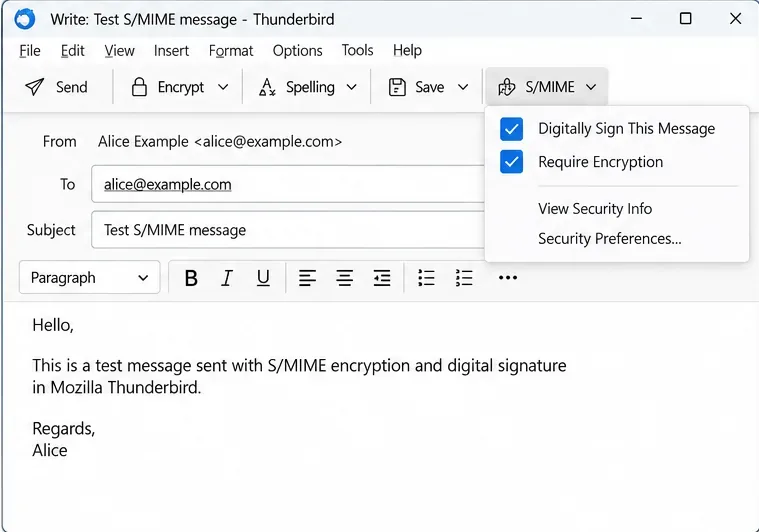
Verfassen Sie eine neue E-Mail mit der konfigurierten Identität an Ihre eigene Adresse. Aktivieren Sie die digitale Signatur über die Sicherheits- oder S/MIME-Steuerelemente im E-Mail-Fenster. Senden Sie die E-Mail, öffnen Sie die empfangene Kopie und überprüfen Sie, ob Thunderbird eine gültige Signatur meldet.
Verfassen Sie eine zweite Nachricht an sich selbst, aktivieren Sie Verschlüsselung und Signierung und senden Sie diese ab. Öffnen Sie die empfangene Nachricht und prüfen Sie, ob Thunderbird die Entschlüsselung und eine gültige Signatur meldet. Mozilla empfiehlt diesen Test an sich selbst nach der Kontoerstellung.
Bitten Sie einen S/MIME-fähigen Empfänger, Ihnen eine signierte Nachricht zu senden. Sobald Thunderbird über ein gültiges Zertifikat verfügt und die Identität bestätigt ist, testen Sie eine kurze verschlüsselte Antwort, bevor Sie sensible Daten versenden.
Eine an dasselbe Konto adressierte Nachricht kann sowohl die S/MIME-Signatur als auch die Verschlüsselung testen, bevor sie andere kontaktiert.
Wenn ein Test fehlschlägt, verwenden Sie das Symptom, um die nächste Prüfung auszuwählen, anstatt Zertifikate wiederholt zu importieren:
Was Sie sehen
Zuerst prüfen
Zertifikat wird in Select nicht angeboten…
Überprüfen Sie die Absenderadresse, das Ablaufdatum des Zertifikats, die Schlüsselverwendung, den passenden privaten Schlüssel und die erforderliche CA-Kette.
Der Import von .p12- oder .pfx-Dateien schlägt fehl.
Bestätigen Sie die Datei und das Exportpasswort; fordern Sie gegebenenfalls beim Aussteller einen neuen, vollständigen PKCS#12-Export an.
Signieren funktioniert; Verschlüsselung zum Kontakt schlägt fehl.
Besorgen und überprüfen Sie das S/MIME-Zertifikat dieses Kontakts. Ihr eigenes Zertifikat allein reicht nicht aus.
Eine Nachricht kann auf einem anderen Gerät nicht entschlüsselt werden.
Vergewissern Sie sich, dass dort derselbe persönliche private Schlüssel installiert ist; lösen Sie dieses Problem nicht durch die Erstellung eines neuen Zertifikats.
Beachten Sie, dass E-Mail-Header und Routing-Informationen nicht vollständig durch Ende-zu-Ende-Verschlüsselung geschützt sind. Eine digitale Signatur ist zwar eine nützliche Identitätsprüfung, dennoch sollten Sie ein unbekanntes Zertifikat oder einen unbekannten Absender vor dem Versenden sensibler Daten über einen vertrauenswürdigen Kanal überprüfen.
Abschließende Überprüfung
Die Einrichtung ist abgeschlossen, wenn Thunderbird Ihr persönliches Zertifikat unter „ Ihre Zertifikate“ auflistet , es für S/MIME-Funktionen anbietet und eine signierte, verschlüsselte Test-E-Mail an Sie selbst korrekt verifiziert und entschlüsselt. Bewahren Sie die passwortgeschützte Sicherungskopie Ihres privaten Schlüssels wiederherstellbar auf und erneuern Sie das Zertifikat vor dessen Ablauf.