Startseite
» PC-Tipps
»
Legen Sie die Gooroom-Browserisolation über die Richtlinien Ihrer Organisation fest.
Legen Sie die Gooroom-Browserisolation über die Richtlinien Ihrer Organisation fest.
Wenn sich ein internes Portal im falschen Gooroom-Browser öffnet oder eine externe Website blockiert wird, liegt das in der Regel an einer Browser-Vertrauensrichtlinie und nicht an einer normalen Browsereinstellung. Der Browserschutz von Gooroom leitet Websites über vertrauenswürdige oder nicht vertrauenswürdige Browserprozesse. Bei Hancom Gooroom-Installationen beschreibt der Hersteller GPMS als zentrale Plattform zur Einstellungsverwaltung und gibt an, dass der Gooroom Browser je nach Ziel unterschiedliche Richtlinien anwendet (siehe Hancom Gooroom-Produktseite) . Normale Benutzer benötigen unter Umständen einen Administrator, um die Klassifizierung einer Website zu ändern. Da die öffentlichen Herstellerunterlagen vom 9. Oktober 2026 keine detaillierte Menüführung zu GPMS enthalten, verwenden Sie bitte das Handbuch für Ihre spezifische Installation, anstatt zu raten.
Was steuert die Browserisolierung von Gooroom?
Gooroom Browser ist ein Chromium-basierter Browser mit separaten Prozessen und Richtlinien für vertrauenswürdiges und nicht vertrauenswürdiges Surfen, die je nach Ziel variieren können. Diese Unterscheidung ist Teil des Sicherheitskonzepts von Gooroom und nicht mit der Auswahl eines Datenschutzmodus oder der Änderung von Website-Berechtigungen wie dem Kamerazugriff gleichzusetzen. Hancom beschreibt diesen Browserschutz als Anwendung von Richtlinien basierend auf dem Zugriffsziel, einschließlich unterschiedlicher Behandlung von vertrauenswürdigem und nicht vertrauenswürdigem Surfen. Auf der Produktseite wird GPMS zudem als Möglichkeit zur zentralen Verwaltung von Geräteeinstellungen beschrieben.
„Gooroom OS“ kann sich auf verschiedene Editionen oder Bereitstellungen beziehen. Hancom Gooroom und das Gooroom-basierte Image einer Organisation bieten möglicherweise nicht dieselben Verwaltungstools oder Menüs. Die öffentlichen Produktinformationen bestätigen das Richtlinienmodell, veröffentlichen jedoch weder die aktuelle GPMS-Navigation noch die Namen der Richtlinienfelder oder eine universelle Endbenutzer-Umschaltfläche. Die folgenden Schritte konzentrieren sich daher auf einen sicheren Konfigurationsablauf und nicht auf erfundene Schaltflächennamen.
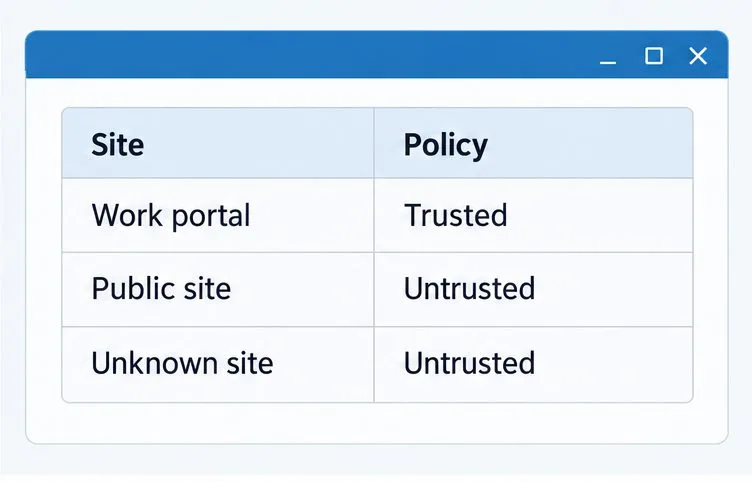
Die vier unten abgebildeten Benutzeroberflächen dienen der Veranschaulichung und sind keine Screenshots aus einer bestimmten Gooroom-Version. Die beispielhaften Standortklassifizierungen entsprechen nicht den Standardeinstellungen Ihrer Organisation.
Notieren Sie sich die auf Ihrem Gerät angezeigte Edition und Version, bevor Sie eine Richtlinienänderung beantragen.Ein Planungsarbeitsblatt hilft dem Administrator, vorgeschlagene Standortklassifizierungen zu überprüfen, bevor er sie anwendet.Verwenden Sie die GPMS-Dokumentation der Organisation, um die korrekten Steuerelemente in der eingesetzten Version zu ermitteln.Der Browserschutz von Gooroom dient dazu, vertrauenswürdige und nicht vertrauenswürdige Browsing-Prozesse zu trennen.
Bevor Sie eine Browserrichtlinie ändern
Ermitteln Sie zunächst die installierte Edition und Version sowie, ob der Computer von der Organisation verwaltet wird. Notieren Sie sich diese Informationen aus der Systeminformationsansicht oder dem Info-Fenster des Systems, sofern verfügbar. Falls GPMS nicht vorhanden ist oder Sie keine Administratorrechte besitzen, bitten Sie den Geräteadministrator, den unterstützten Richtlinienweg zu bestätigen. Bearbeiten Sie nicht alternativ Browserrichtliniendateien oder Chromium-Flags; diese Änderungen beeinflussen möglicherweise nicht den separaten Browserschutz von Gooroom und könnten mit der verwalteten Richtlinie in Konflikt geraten.
Erstellen Sie eine kurze Liste von Websites, die eine gesonderte Behandlung erfordern. Geben Sie jeweils den Hostnamen des Dienstes und den geschäftlichen Grund für die erforderliche Vertrauenswürdigkeit an. Da ein Anmeldevorgang über mehrere organisationsinterne Hostnamen umgeleitet werden kann, fragen Sie den jeweiligen Dienstinhaber, welche Ziele benötigt werden. Bewerten Sie nicht eine gesamte öffentliche Domain als vertrauenswürdig, nur weil eine einzelne Seite benötigt wird.
Wie konfiguriert man die Richtlinie sicher?
Prüfen Sie den Richtlinieninhaber. Wenn Ihr Gerät verwaltet wird, senden Sie Ihrem IT- oder Sicherheitsadministrator die Edition, die Version, den betroffenen Standort und das erwartete Verhalten. Fragen Sie bei einem Hancom Gooroom-Gerät nach, ob für diese Bereitstellung GPMS für Gooroom-Browser-Richtlinien verwendet wird. Wenn Sie ein anderes Gooroom-Image verwalten, verwenden Sie die zugehörige Verwaltungsanleitung.
Die Klassifizierung der Website sollte festgelegt werden. Der Richtlinienverantwortliche entscheidet, ob der jeweilige Host zu den vertrauenswürdigen oder nicht vertrauenswürdigen Prozessen gehört. Unbekannte und öffentliche Websites bleiben in der Kategorie „nicht vertrauenswürdig“ der Organisation, es sei denn, der Sicherheitsverantwortliche genehmigt eine Ausnahme. Die Vertrauensklassifizierung der Website sollte von anderen Kontrollen, wie z. B. der Zulassung von Downloads, getrennt werden; die öffentlich zugängliche Produktseite enthält keine Angaben zu diesen detaillierten Richtlinienfeldern.
Wenden Sie die Änderung gemäß der zugehörigen Administratoranleitung an. Ein autorisierter Administrator sollte die für die installierte Version dokumentierte Gruppenrichtlinienverwaltungsmethode (GPMS) oder Managementmethode verwenden, die genehmigte Hostregel dem gewünschten Benutzer oder der gewünschten Gerätegruppe zuweisen und darauf achten, die Regel nicht über den angeforderten Dienst hinaus zu erweitern. Da die öffentliche Dokumentation den aktuellen Konsolenpfad oder die Richtliniensyntax nicht angibt, fordern Sie die Bereitstellungsanleitung oder den Support des Herstellers an, falls die relevante Steuerung nicht eindeutig identifiziert ist. Kopieren Sie keine Menünamen aus einer anderen Gooroom-Version.
Testen Sie zunächst auf einem verwalteten Gerät. Nachdem der Administrator die Anwendung der Richtlinie bestätigt hat, schließen Sie den Gooroom Browser und öffnen Sie ihn erneut, falls dies in den Bereitstellungsanweisungen erforderlich ist. Testen Sie eine genehmigte interne Website und ein genehmigtes, nicht vertrauenswürdiges Testziel. Verwenden Sie keine aktiv schädliche Website zum Testen der Isolation.
Was passiert, wenn eine Webseite immer noch im falschen Browser geöffnet wird?
Erfassen Sie die genaue Adresse nach den Weiterleitungen, das geöffnete Fenster oder den Browser, die Geräteversion und den Testzeitpunkt. Geben Sie diese Informationen an den Richtlinienadministrator weiter, damit dieser die zugewiesene Regel und deren Gültigkeit auf dem Gerät überprüfen kann. Ein fehlender Weiterleitungshost oder eine Regel, die der falschen Gerätegruppe zugewiesen ist, kann eine Diskrepanz erklären. Der Administrator sollte dies jedoch anhand der Richtliniendatensätze der Bereitstellung überprüfen.
Wenn die Website blockiert ist, fügen Sie sie nicht einfach der Liste vertrauenswürdiger Websites hinzu, um die Blockierung zu umgehen. Vergewissern Sie sich zunächst beim Website-Betreiber, dass die Adresse legitim und erforderlich ist. Bitten Sie anschließend den Sicherheitsadministrator, die engstmögliche Ausnahme zuzulassen. Falls die erwartete Browseranzeige oder der Verwaltungsstatus nicht sichtbar ist, verwenden Sie die in der Dokumentation Ihrer Gooroom-Version beschriebene Verifizierungsmethode. Die öffentlichen Quellen definieren keine einheitliche Statusseite.
Wie können Sie bestätigen, dass die Änderung funktioniert hat?
Bitten Sie den Administrator, zu bestätigen, dass die neue Regel dem richtigen Gerät oder der richtigen Benutzergruppe zugewiesen ist. Überprüfen Sie anschließend anhand der für Ihre Bereitstellung dokumentierten Indikatoren, ob die genehmigte Arbeitswebsite im vertrauenswürdigen Browserprozess geöffnet wird und das nicht vertrauenswürdige Testziel im nicht vertrauenswürdigen Prozess verbleibt. Falls eines der Ziele anders behandelt wird, melden Sie die endgültige URL und beenden Sie die Erweiterung der Liste der vertrauenswürdigen Ziele, bis die Regel überprüft wurde.