Startseite
» PC-Tipps
»
Flatpak und Snap auf Gooroom installieren – nach Überprüfung der Richtlinien
Flatpak und Snap auf Gooroom installieren – nach Überprüfung der Richtlinien
Beispiel: Ein kleines Designteam nutzt Gooroom auf einer Workstation, auf der eine genehmigte Desktop-Anwendung als Flatpak und ein Dienstprogramm eines Anbieters als Snap verfügbar sind. Vor der Installation sollten Sie die Betriebssystemversion überprüfen und den Administrator fragen, ob die Installation von Drittanbieter-Anwendungen und die Nutzung von Hintergrundpaketen zulässig sind. Da die Gooroom-spezifische Unterstützung nicht für jede Version geprüft wird, gelten die folgenden Debian-Anweisungen nur, wenn die installierte Version und ihre Richtlinien APT-Änderungen zulassen.
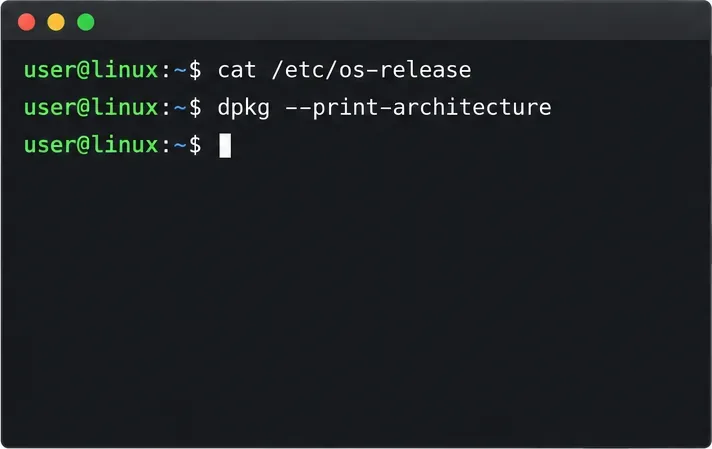
Eine beispielhafte Terminalansicht zeigt die Release- und Architekturprüfungen, die vor der Installation von Paketmanagern durchgeführt werden müssen.
Prüfen Sie zuerst die Veröffentlichungs- und Richtlinienbestimmungen.
Die Annahme, dass Gooroom auf Debian basiert und daher alle Debian-Befehle funktionieren, ist falsch. Zwar ermöglicht die Debian-Kompatibilität die Verfügbarkeit eines APT-Pakets, sie garantiert aber nicht, dass ein bestimmtes Gooroom-Image dieselben Repositories, dieselbe Servicekonfiguration, dieselbe Desktop-Integration oder dieselbe Berechtigung zum Hinzufügen externer Quellen besitzt. Die offizielle Quellcode-Organisation des Gooroom-Projekts veröffentlicht Plattformkomponenten, die hier eingesehenen öffentlichen Informationen enthielten jedoch keine aktuelle Unterstützungsmatrix, die Flatpak und Snap für jede Gooroom-Version bestätigte.
Im Beispiel prüft der IT-Administrator zunächst, ob die Workstation verwaltet wird und ob das Hinzufügen von Flathub oder das Aktivieren von snapd zulässig ist. Umgehen Sie APT-Fehler, Endpunktrichtlinien oder deaktivierte Dienste nicht, indem Sie geschützte Repository-Dateien bearbeiten, Sicherheitskontrollen deaktivieren oder heruntergeladene Pakete manuell installieren. Fordern Sie auf einem von der Organisation verwalteten Rechner die genehmigte Anwendung und den Quellcode vom Administrator an.
Überprüfen Sie das System auf einem persönlichen oder ausdrücklich genehmigten Rechner, ohne es zu verändern:
Der erste Befehl identifiziert die installierte Version, der zweite die CPU-Architektur und der letzte, ob APT Paketkandidaten in den konfigurierten Repositories bereitstellt. Falls die Version keine APT-basierte Paketkonfiguration bietet oder für keines der Pakete ein Kandidat vorhanden ist, sollten Sie die Gooroom-Versionsdokumentation oder die Administratoranweisungen konsultieren, anstatt Debian-Repositories auf gut Glück hinzuzufügen.
Installieren Sie Flatpak und fügen Sie eine zugelassene Quelle hinzu.
Flatpak ist eine praktische erste Wahl, wenn die benötigte Anwendung dort verfügbar ist und die Richtlinien die Ausführung einer Desktop-Anwendung zulassen. Die Debian-Installationsdokumentation von Flathub beschreibt die Installation flatpakund das Hinzufügen von Flathub; es handelt sich dabei um offizielle Debian-Anweisungen, nicht um eine Garantie dafür, dass jede Gooroom-Version diese befolgt.
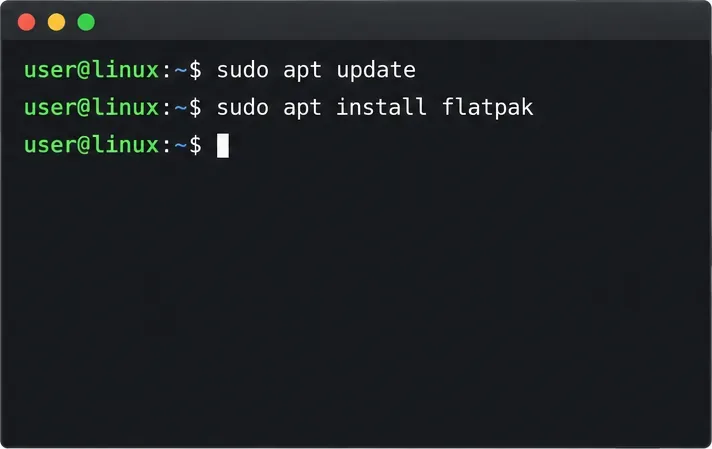
Das Terminalfenster veranschaulicht das Aktualisieren des genehmigten APT-Paketindex und die Installation von Flatpak nach der Richtliniengenehmigung.
Aktualisieren Sie die Paketinformationen und installieren Sie Flatpak aus den bereits von der Organisation konfigurierten Repositories:
sudo apt update
sudo apt install flatpak
Prüfen Sie die von APT vorgeschlagenen Änderungen, bevor Sie sie akzeptieren. Falls dadurch Gooroom-Pakete entfernt, wichtige Komponenten geändert oder Daten aus einem unerwarteten Repository abgerufen würden, brechen Sie den Vorgang ab und wenden Sie sich an den Administrator.
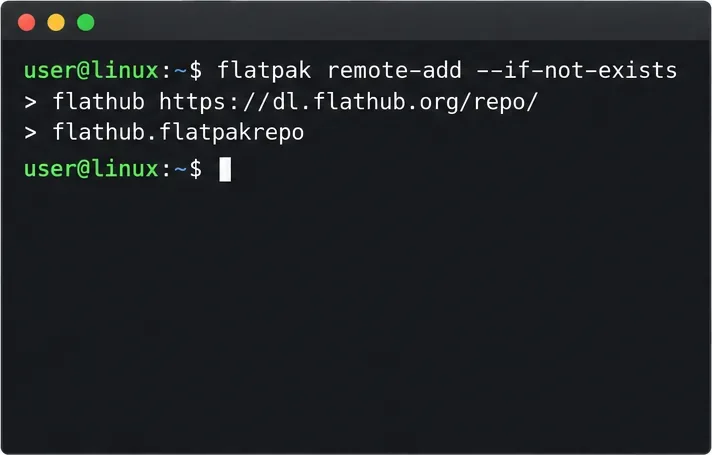
Fügen Sie Flathub nur hinzu, wenn die Organisation die Quelle genehmigt. Dieser Befehl fügt standardmäßig ein benutzerbezogenes Remote-Repository hinzu; bei einer verwalteten, systemweiten Installation bitten Sie einen Administrator, den richtigen Bereich auszuwählen:
Dieser beispielhafte Befehl fügt Flathub als Flatpak-Quelle hinzu; vergewissern Sie sich vor der Ausführung, dass dies zulässig ist.
Starten Sie die Sitzung oder das System neu, falls der Desktop-Softwaremanager die Quelle nicht findet. Suchen Sie die genaue Anwendungs-ID im genehmigten Flathub-Eintrag und ersetzen Sie diese dann durch APP_ID:
flatpak install flathub APP_ID
Flatpak beschränkt den Zugriff standardmäßig, die App-Berechtigungen können jedoch variieren. Überprüfen Sie die Datei-, Geräte- und Dienstberechtigungen, anstatt „Sandboxing“ als uneingeschränkten Hostzugriff zu betrachten. Weitere Informationen finden Sie in der Dokumentation zu den Flatpak-Sandbox-Berechtigungen .
Installieren Sie Snap nur, wenn dessen Dienst erlaubt ist.
Wählen Sie Snap, wenn die benötigte Anbieter-App als Snap bereitgestellt wird und die Richtlinien snapd zulassen. Snap fügt einen Systemdienst zur Paketverwaltung hinzu, daher kann eine separate administrative Überprüfung auf einer verwalteten Workstation erforderlich sein.
Die aktuellen Debian-Anweisungen für Snapcraft sehen die Installation snapdüber APT vor und erfordern anschließend ein Ab- und erneutes Anmelden oder einen Neustart, damit die Pfade aktualisiert werden. Die Installation des snapdSnaps wird ebenfalls beschrieben. Führen Sie diese Schritte nur aus, wenn die aktuelle Paketkonfiguration und die Richtlinien von Gooroom dies zulassen.
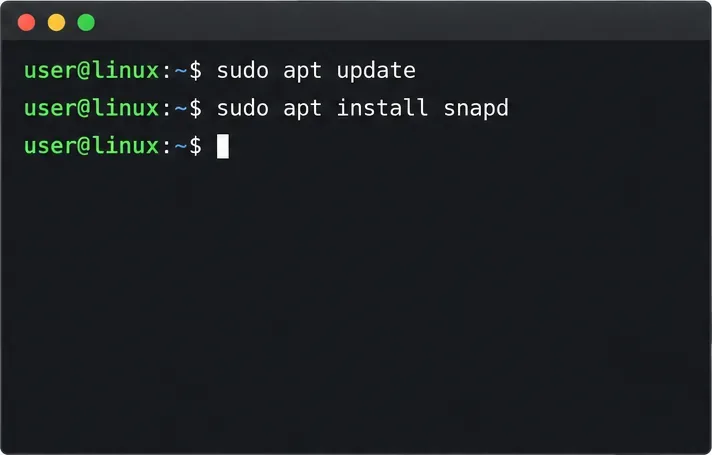
Das Panel zeigt die Befehle des Upstream-Debian-Pakets für snapd an; Gooroom-Administratoren müssen bestätigen, dass der Dienst zugelassen ist.
sudo apt update
sudo apt install snapd
Melden Sie sich ab und wieder an oder starten Sie den Computer neu. Befolgen Sie anschließend die Debian-spezifischen Anweisungen von Snapcraft für alle erforderlichen Folgeschritte dieser Version. Aktivieren Sie keine automatisch erkannten systemd-Units. Falls snapd nicht startet, beenden Sie es und prüfen Sie die Kompatibilität mit dem Administrator. Entfernen Sie keine Paketsperren und überschreiben Sie keine Dienstbeschränkungen, um den Start zu erzwingen.
Installieren Sie nur die benötigte App mit ihrem exakten Namen aus dem offiziellen Snap Store-Eintrag:
sudo snap install SNAP_NAME
Ersetzen Sie dies SNAP_NAMEdurch den Paketnamen. Vermeiden Sie dies --classic, es sei denn, der Herausgeber verlangt eine klassische Zugriffsbeschränkung und ein Administrator genehmigt den erweiterten Zugriff. Die Zugriffsbeschränkung von Snap variiert je nach Paket, und das Format selbst zertifiziert eine App nicht gemäß den Sicherheitsanforderungen des Unternehmens.
Überprüfen Sie die App und halten Sie den Betrag klein.
Im Beispielteam könnte die IT Flatpak für die Desktop-App genehmigen, Snap jedoch ablehnen, da das Hinzufügen eines Hintergrunddienstes gegen die Richtlinien verstößt. Es besteht keine Notwendigkeit, beide Laufzeitumgebungen „nur für den Fall“ zu installieren. Bevorzugen Sie eine genehmigte Quelle; falls keine von beiden zulässig ist, fordern Sie eine Paketalternative über den Softwarekanal Ihres Unternehmens an.
Überprüfen Sie bei Flatpak die Registrierung von Fernbedienung und App und starten Sie die App anschließend mit ihrer Anwendungs-ID:
flatpak remotes --show-details
flatpak list --app
flatpak run APP_ID
Prüfen Sie für Snap, ob der Client antwortet und die App in der Liste aufgeführt ist:
snap version
snap list
Starten Sie die App über das Desktop-Menü oder verwenden Sie den vom Herausgeber dokumentierten Befehl. Die Auflistung bestätigt die Paketregistrierung, jedoch nicht, dass alle Funktionen gemäß der Gooroom-Sicherheitsrichtlinie funktionieren. Stellen Sie sicher, dass die App geöffnet wird, testen Sie nur die benötigten Berechtigungen und lassen Sie die IT-Abteilung die genehmigte Quelle und das Update-Verhalten überprüfen. Falls ein Befehl fehlschlägt, notieren Sie die genaue Fehlermeldung und die angezeigte Gooroom-Version /etc/os-release.