Startseite
» PC-Tipps
»
Einrichten eines Pardus-VPN mit einem vom Anbieter bereitgestellten Profil
Einrichten eines Pardus-VPN mit einem vom Anbieter bereitgestellten Profil
Um ein VPN auf Pardus zu konfigurieren, benötigen Sie das genaue Protokoll und Verbindungsprofil von Ihrem VPN-Anbieter oder Netzwerkadministrator. Fügen Sie es anschließend über NetworkManager hinzu. Bei einem OpenVPN-Dienst ist der zuverlässigste Ausgangspunkt das .ovpnProfil des Anbieters und das NetworkManager-OpenVPN-Plugin. Der Desktop kann sich dann mit diesem gespeicherten Profil verbinden oder die Verbindung trennen. Pardus bietet XFCE- und GNOME-Editionen an, daher unterscheiden sich die Menünamen. Die genauen Zugangsdaten und Routen müssen vom VPN-Dienst bereitgestellt werden.
Die untenstehenden Benutzeroberflächenabbildungen sind generische NetworkManager-ähnliche Darstellungen und keine Screenshots von einem Pardus-Computer. Nutzen Sie die Schritte als Anleitung und folgen Sie den Beschriftungen in Ihrer Desktop-Sitzung.
Was benötigen Sie, bevor Sie ein VPN hinzufügen?
Prüfen Sie zunächst das VPN-Protokoll. Ein VPN wird nicht nur mit einem Kontopasswort konfiguriert, sondern benötigt möglicherweise auch eine Serveradresse, ein Zertifikat, einen privaten Schlüssel, einen Einmalcode oder eine anbieterspezifische Anwendung. Fragen Sie den Administrator oder Anbieter nach der unterstützten Linux-Client-Methode und dem vollständigen Profil. Verwenden Sie kein erratenes Gateway und verwenden Sie kein Profil eines anderen Dienstes.
Bewahren Sie bei OpenVPN die Datei des Anbieters .ovpnsowie alle separaten Zertifikats- und Schlüsseldateien zusammen auf, bis Sie die Verbindung importiert und getestet haben. Einige Profile enthalten Anmeldeinformationen und Zertifikate in der Datei, andere verweisen auf separate Dateien. Behandeln Sie private Schlüssel und exportierte Profile vertraulich und geben Sie diese nicht an Dritte weiter oder fügen Sie sie in ein öffentliches Terminalprotokoll ein.
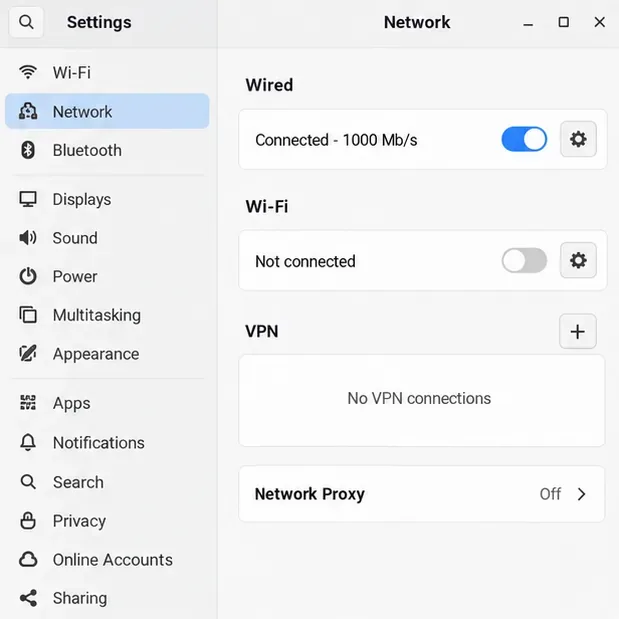
Die Mockup-Ansicht der Netzwerkeinstellungen zeigt den VPN-Bereich, bevor ein Profil hinzugefügt wird; Pardus GNOME und XFCE stellen diesen über unterschiedliche Menüs bereit.
Wie fügt man OpenVPN-Unterstützung in Pardus hinzu?
NetworkManager benötigt ein Protokoll-Plugin, bevor es viele VPN-Profile importieren und aktivieren kann. Das OpenVPN-Plugin ist vom VPN-Profil selbst getrennt. Prüfen Sie zunächst, welche Pakete Ihre aktivierten Pardus-Repositories anbieten:
Wenn APT einen Installationskandidaten für das OpenVPN-Plugin anzeigt, installieren Sie das Kern-Plugin und, falls für den grafischen Editor Ihres Desktops erforderlich, das dazugehörige Schnittstellenpaket:
Paketnamen und Verfügbarkeit können von der Pardus-Version und den aktivierten Repositories abhängen. Falls für ein Paket kein passender Kandidat vorhanden ist, überprüfen Sie die Pardus-Softwarequellenkonfiguration oder das Software-Center, anstatt ein Debian-Repository einer anderen Version hinzuzufügen. Auf einer GNOME-Edition bietet das GNOME-spezifische Paket eine grafische OpenVPN-Integration; andere Desktop-Umgebungen verwenden möglicherweise eine andere Benutzeroberfläche.
Pardus' Paketverwaltung dokumentiert das NetworkManager-Desktop-Applet, während die NetworkManager-Dokumentation selbst erklärt, dass VPN-Protokolle Plugins verwenden. Dies garantiert jedoch nicht, dass jedes Protokoll-Plugin standardmäßig installiert ist. Prüfen Sie daher vor der Installation die verfügbaren Paketkandidaten.
Im Menüpunkt „VPN hinzufügen“ ist eine OpenVPN-Profildatei ausgewählt; verwenden Sie die für Ihr eigenes Konto oder Ihre Organisation bereitgestellte Konfigurationsdatei.
Sollten Sie die Desktop-Einstellungen oder das Terminal verwenden?
Nutzen Sie die Importfunktion Ihres Netzwerkeditors, sofern verfügbar. In GNOME öffnen Sie die Einstellungen , wählen „Netzwerk“ und klicken auf das Pluszeichen neben VPN. Wählen Sie OpenVPN oder die Option zum Importieren einer gespeicherten Konfiguration. In XFCE öffnen Sie das Menü des NetworkManager-Panels, wählen den Verbindungseditor und fügen ein VPN-Profil hinzu oder importieren es. Die genaue Bezeichnung und die verfügbaren Importoptionen variieren je nach installierter Benutzeroberfläche und Plugin-Version.
Falls der Editor keine Importfunktion besitzt, kann das Befehlszeilentool von NetworkManager ein OpenVPN-Profil importieren. Ersetzen Sie den Platzhalter durch den tatsächlichen Dateipfad:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"
Dadurch wird eine gespeicherte NetworkManager-Verbindung erstellt. Falls der Befehl meldet, dass das VPN-Plugin fehlt, installieren Sie das passende Plugin aus den Pardus-Repositories und versuchen Sie es erneut. Falls ein ungültiges Profil gemeldet wird, fordern Sie vom Anbieter eine NetworkManager-kompatible OpenVPN-Konfiguration an; ändern Sie Verschlüsselungs- oder Zertifikatsanweisungen nicht auf gut Glück.
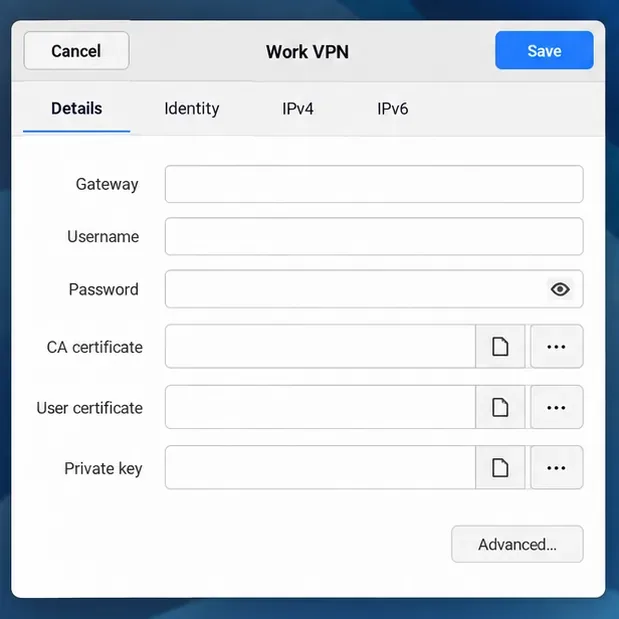
Der Editor zeigt die Felder an, die bei einer manuellen Einrichtung angefordert werden können; geben Sie nur das Gateway und die vom VPN-Administrator angegebenen Anmeldeinformationen ein.
Wie stellt man die Verbindung her und überprüft, ob sie funktioniert hat?
Überprüfen Sie nach dem Import die Authentifizierungseinstellungen des Profils. Falls ein separates CA-Zertifikat, Clientzertifikat oder privater Schlüssel referenziert wird, stellen Sie sicher, dass die Dateipfade weiterhin funktionieren. Geben Sie den Benutzernamen, das Passwort oder die Passphrase für dieses VPN ein. Die Authentifizierungsmethode ist serverspezifisch, daher verwenden manche Profile nicht alle im Beispiel angezeigten Felder. Speichern Sie das Profil und wählen Sie es anschließend im Netzwerkmenü oder in den Einstellungen unter „VPN“ aus.
Sie können die gespeicherte Verbindung auch über ein Terminal starten. Ersetzen Sie den in Anführungszeichen gesetzten Namen durch den von NetworkManager angezeigten Verbindungsnamen:
nmcli --ask connection up id "Work VPN"
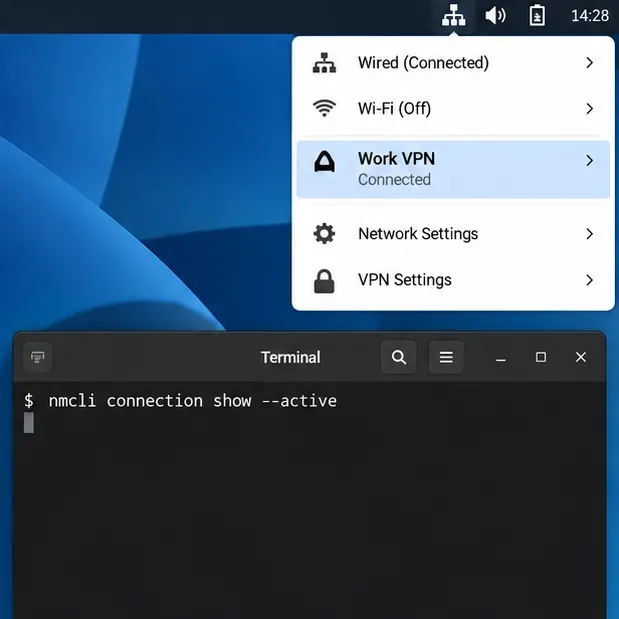
nmcli connection show --active
Diese --askOption ermöglicht es NetworkManager, bei Bedarf Anmeldeinformationen anzufordern, anstatt ein Passwort im Shell-Verlauf zu speichern. Der Befehl `activeconnections` sollte das VPN-Profil nach der Verbindungsherstellung auflisten. Testen Sie außerdem einen Dienst oder eine interne Adresse, die über das VPN erreichbar sein soll. Ein verbundener Tunnel leitet nicht zwangsläufig den gesamten Internetverkehr über das VPN: Split-Tunnel-Profile können nur ausgewählte Netzwerke routen.
Im Menü-Mockup wird ein als „Verbunden“ markiertes VPN angezeigt, während der Terminalbefehl überprüft, welche NetworkManager-Profile aktiv sind.
Was sollten Sie überprüfen, wenn die VPN-Verbindung nicht hergestellt werden kann?
Es wird kein VPN-Typ angezeigt: Überprüfen Sie, ob das erforderliche Protokoll-Plugin und das grafische Integrationspaket installiert sind.
Import fehlgeschlagen: Bitte überprüfen Sie, ob Sie das richtige Profilformat ausgewählt haben und ob alle referenzierten Zertifikatsdateien verfügbar sind.
Authentifizierung schlägt fehl: Überprüfen Sie das genaue Format des Benutzernamens, des Passworts, des Zertifikats und etwaiger Multi-Faktor-Authentifizierungsschritte des Anbieters; gehen Sie nicht davon aus, dass Ihre Desktop-Anmeldung auch die VPN-Anmeldung ist.
Die Verbindung wird hergestellt, aber eine Arbeitsressource lässt sich nicht öffnen: Fragen Sie nach, welche Routen und DNS-Server das VPN bereitstellen soll, und testen Sie dann den angegebenen internen Hostnamen oder die Adresse.
Für WireGuard bietet NetworkManager ab Version 1.16 native Unterstützung, der Profil-Workflow kann sich jedoch von OpenVPN unterscheiden. Unternehmensdienste benötigen möglicherweise OpenConnect oder einen unternehmenseigenen Client. Befolgen Sie in diesen Fällen die Anweisungen des Serverbetreibers, anstatt jede Konfiguration als OpenVPN zu importieren. Überprüfen Sie den erfolgreichen Import, indem Sie das aktive Profil prüfen und das vom VPN bereitgestellte Ziel erreichen.