Element Web über Synapse OIDC mit Keycloak verbinden
Konfigurieren Sie einen Keycloak OIDC-Client und einen Synapse-Provider, damit sich Element Web-Benutzer über Ihren Identitätsserver anmelden können, ohne Client-Geheimnisse preiszugeben.
Um einen Synapse Matrix-Server hinter dem Standard-Proxy „orange-cloud“ von Cloudflare zu betreiben, senden Sie sowohl den Client-API- als auch den eingehenden Verbunddatenverkehr über HTTPS auf Port 443. Aktivieren Sie TLS von Cloudflare zu Ihrem Ursprungsserver mit der Einstellung „Vollständig (streng)“, leiten Sie die Matrix-Pfade unverändert an Synapse weiter, veröffentlichen Sie die Verbundermittlung, die auf Ihren Hostnamen auf Port 443 verweist, und umgehen Sie den Cache für die API-Pfade. Richten Sie keinen normalen Proxy-Eintrag auf den Standard-Verbundport 8448 von Matrix aus: Dieser Port wird vom Standard-Proxy von Cloudflare nicht unterstützt.
Dieses Beispiel setzt voraus, dass Synapse hinter einem Reverse-Proxy wie Nginx, Caddy oder Traefik läuft. Synapse kann in seinem privaten Docker-Netzwerk auf HTTP-Port 8008 bleiben; der vorgelagerte Proxy übernimmt die öffentliche TLS-Verbindung. Federation kann HTTPS Port 443 verwenden, wenn die Discovery auf entfernte Homeserver verweist. Synapse unterstützt Port 443 als Alternative zum Standardport 8448, während Cloudflare Port 443, aber nicht 8448, als Standard-Proxy-Port auflistet. Weitere Informationen finden Sie in der Synapse-Port-Richtlinie und in der Liste der von Cloudflare unterstützten Ports .
Verwenden Sie diese Vorgehensweise, wenn Clients und der Verbund einen gemeinsamen HTTPS-Proxy-Hostnamen verwenden sollen. Falls der Verbund weiterhin Port 8448 nutzen muss, verwenden Sie einen reinen DNS-Eintrag oder ein Cloudflare-Produkt, das diesen TCP-Port unterstützt. Im Beispiel werden example.orgMatrix-IDs wie „ Matrix-ID“ @alice:example.orgund matrix.example.orgSynapse-IDs verwendet. Ersetzen Sie diese durch Ihre Hostnamen, behalten Sie jedoch die bestehende Synapse-ID bei server_name; eine Änderung dieser ID führt zu Änderungen der Matrix-IDs der Benutzer.
Setzen Sie in Cloudflare DNS den A/AAAA-Eintrag auf matrix.example.orgdie öffentliche Adresse Ihres Reverse-Proxys und markieren Sie ihn als „Proxied“. Der example.orgHostname muss außerdem für die Discovery-Dateien auf einen Webserver erreichbar sein. Entfernen Sie nicht verwendbare AAAA-Einträge. MX-, Mail-Only- und Nicht-HTTP-Einträge sollten als DNS-Only-Einträge konfiguriert bleiben. Cloudflare beendet TLS am Netzwerkrand und baut eine separate Verbindung zu Ihrem Ursprungsserver auf.

Wählen Sie in den Cloudflare SSL/TLS-Einstellungen „Vollständig (streng)“. Der Ursprungsproxy muss HTTPS auf Port 443 akzeptieren und ein gültiges Zertifikat vorweisen matrix.example.org, das von einer vertrauenswürdigen Zertifizierungsstelle oder der Cloudflare-Ursprungszertifizierungsstelle ausgestellt wurde. Dadurch werden beide Verbindungsabschnitte verschlüsselt und validiert. Im flexiblen Modus kann die Ursprungsverbindung unverschlüsselt bleiben oder Weiterleitungsschleifen verursachen. Weitere Informationen finden Sie in der Cloudflare- Einrichtungsanleitung für die vollständige (strenge) Konfiguration .
Konfigurieren Sie den HTTPS-Virtual-Host des Reverse-Proxys so, dass matrix.example.orgPfade, die mit `/` beginnen /_matrix, /_synapse/clientan Synapse im privaten Netzwerk weitergeleitet werden (üblicherweise http://synapse:8008in Compose). Behalten Sie den vollständigen Anfragepfad bei, leiten Sie den ursprünglichen Host weiter und setzen Sie `/` X-Forwarded-Forund X-Forwarded-Proto`/`. Diese Routen umfassen Client-API-Aufrufe und Federation-Endpunkte; vermeiden Sie es, nur die Browser-Startseite an Synapse zu senden oder ein Pfadpräfix zu kürzen.
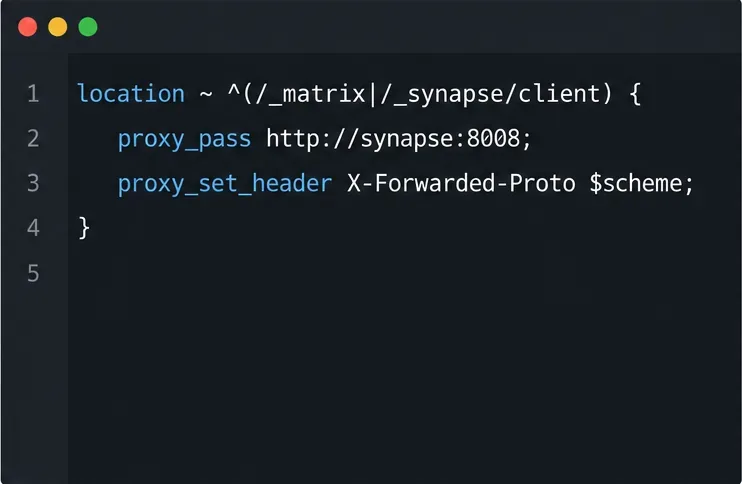
Konfigurieren Sie den bestehenden HTTP-Listener von Synapse x_forwarded: trueso, dass er Clientadresse und -schema vom Proxy liest. Binden Sie keinen containerisierten Listener an `<server>` , da dies andere Container daran hindert, ihn zu erreichen. Halten Sie Port 8008 für Compose reserviert. Die Syntax Ihres spezifischen Proxys 127.0.0.1finden Sie in der Synapse -Anleitung für Reverse-Proxys .
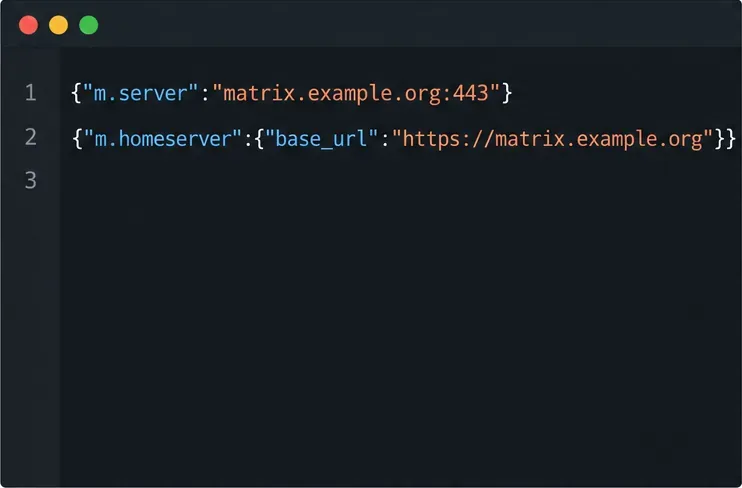
Da die Matrix-IDs der Benutzer verwendet werden, example.orgwährend Synapse unter erreichbar ist matrix.example.org, wird eine Verbundermittlungsdatei unter bereitgestellt https://example.org/.well-known/matrix/server. Es wird der Status 200, der JSON-Inhalt und dieser Wert zurückgegeben:
{"m.server":"matrix.example.org:443"}Die explizite :443Weiterleitung von Remote-Homeservern an den unterstützten Proxy-Port ist in der Matrix-Federationsspezifikation definiert m.server. Lautet der Synapse-Servername selbst matrix.example.org, wird die entsprechende bekannte Datei dort bereitgestellt oder die Synapse- serve_server_wellknownOption verwendet, wenn dieser Hostname an Synapse auf Port 443 weitergeleitet wird.
Für die automatische Clienterkennung verwenden Sie https://example.org/.well-known/matrix/clientdie entsprechende Einstellung {"m.homeserver":{"base_url":"https://matrix.example.org"}}. Browser-Clients benötigen außerdem die von der Matrix-Client-Server-Spezifikation geforderten CORS-Header . Legen Sie in Synapse public_baseurldie HTTPS-URL fest, die Benutzer eingeben sollen. Weitere Informationen finden Sie in der Matrix-Servererkennungsspezifikation und der Synapse-Konfigurationsreferenz .
Erstellen Sie eine Cache-Regel für matrix.example.orgübereinstimmende Pfade, die mit „“ /_matrix/oder „“ beginnen /_synapse/client/, und wählen Sie „Cache umgehen“ . Dadurch werden Login-, Synchronisierungs-, Verbund- und Medien-APIs vor benutzerdefinierten Regeln geschützt, die alles zwischenspeichern. Überprüfen Sie auch WAF-, Bot- und Weiterleitungsregeln: Matrix-Clients können Browser-Interstitial-Herausforderungen nicht lösen. Lassen Sie die Schutzmechanismen aktiviert und beschränken Sie Ausnahmen auf Protokollpfade. Cloudflare beschreibt das Umgehen des Caches in seinen Dashboard-Anweisungen .
Führen Sie diese Prüfungen von einem Rechner außerhalb des lokalen Netzwerks (LAN) des Servers aus, damit die Anfrage den öffentlichen DNS-Servern und Cloudflare folgt:
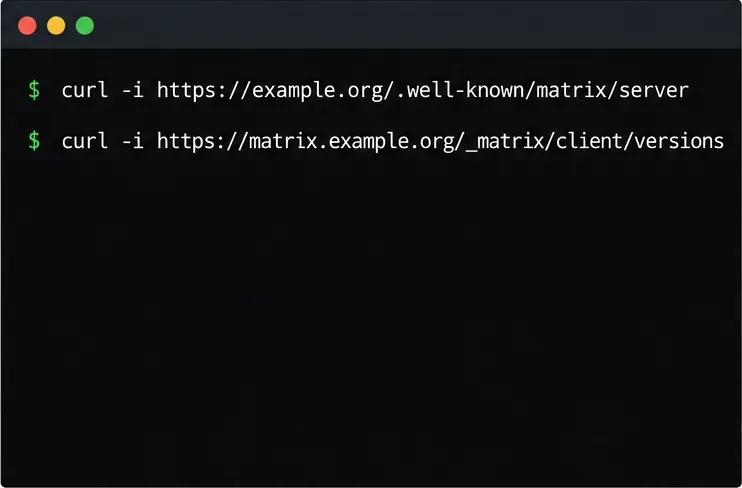
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
Prüfen Sie, ob die erste Anfrage JSON mit m.serverdem Wert „true“ zurückgibt matrix.example.org:443, die Clientdatei die HTTPS-Basis-URL angibt und die letzten beiden Anfragen gültiges JSON anstelle einer Cloudflare-Herausforderungsseite, eines 404- oder 502-Fehlers zurückgeben. Melden Sie sich anschließend von einem Client aus an und testen Sie die Raumsynchronisierung, laden Sie eine Datei hoch und stellen Sie eine Föderation mit einem Raum auf einem anderen Homeserver her. Matrix-Server speichern Antworten zur Föderationserkennung zwischen, sodass Remote-Server möglicherweise noch eine Weile einen früheren Wert beibehalten, nachdem Sie ihn geändert haben. Verwenden Sie die Cache-Header der Antwort und berücksichtigen Sie, dass zwischengespeicherte Datensätze ablaufen können.
Falls Datei-Uploads mit HTTP 413 fehlschlagen, vergleichen Sie die Dateigröße mit dem aktuellen Upload-Limit der Cloudflare-Zone und dem von Synapse max_upload_size. Der Reverse-Proxy hat ebenfalls ein Limit für den Anfragetext. Der dokumentierte Standardwert von Synapse beträgt 50 MB, während der Standardwert von Nginx niedriger sein kann. Die Limits von Cloudflare variieren je nach Tarif und können in den Tarifregeln angepasst werden. Prüfen Sie daher die Dokumentation zum aktuellen Upload-Limit von Cloudflare, bevor Sie das Limit von Synapse erhöhen. Falls die API funktioniert, die Föderation jedoch fehlschlägt, prüfen Sie zunächst, ob die bekannte Server-URL öffentlich ist, das Hostnamen-Zertifikat gültig ist und der delegierte Port explizit 443 lautet. Falls Sie Port 8448 absichtlich beibehalten, verwenden Sie für diesen Eintrag keinen Standard-DNS-Proxy von Cloudflare, sondern einen direkten DNS-basierten Föderationshostnamen.
Konfigurieren Sie einen Keycloak OIDC-Client und einen Synapse-Provider, damit sich Element Web-Benutzer über Ihren Identitätsserver anmelden können, ohne Client-Geheimnisse preiszugeben.
Speichern Sie einen Wiederherstellungsschlüssel, überprüfen Sie Ihre Element-Sitzungen und stellen Sie sicher, dass verschlüsselte Nachrichtenschlüssel wiederhergestellt werden können, ohne die Sicherung mit Ihrem Kontopasswort zu verwechseln.
Synapse-Speicherfehler während der Synchronisierung diagnostizieren, Caching sicher anpassen, Anfragerückstände identifizieren und eine stabile Speichernutzung überprüfen.
Trace Matrix-Federationszertifikatfehler werden dem richtigen Server zugeordnet, die TLS-Kette oder die CA-Vertrauensstellung wird repariert und die Reparatur wird überprüft, ohne die Sicherheitsprüfungen zu deaktivieren.
Matrix-Clients und Föderation werden über Cloudflare auf HTTPS 443 geleitet, die Synapse-Erkennung bleibt erhalten und das Caching des API-Datenverkehrs sowie das Unterbrechen von Medien-Uploads werden vermieden.
Sichern Sie Synapse mit pg_dump, schützen Sie den Signaturschlüssel und die Speichermedien und stellen Sie die Daten in einer sauberen PostgreSQL-Datenbank wieder her, ohne veraltete Einmalschlüssel wiederzuverwenden.
Richten Sie Mjölnir mit einem dedizierten Matrix-Konto, einem verschlüsselten Verwaltungsraum, Docker Compose, einer Richtlinienliste und Berechtigungsprüfungen ein.
Überspringen Sie den veralteten Proxy und konfigurieren Sie die in Synapse integrierte Sliding-Sync-Funktion. Überprüfen Sie die Client-Erkennung und messen Sie anschließend das Ladeverhalten der Raumliste sowie das Verhalten bei der Wiederverbindung auf einem kompatiblen Telefon.
Stellen Sie Element Web als statische Website bereit, verweisen Sie es auf Ihren Matrix-Homeserver, fügen Sie HTTPS hinzu und konfigurieren Sie Nginx so, dass Aktualisierungen ohne veraltete Dateien bereitgestellt werden.
Conduit auf einem 64-Bit Raspberry Pi 4 mit persistenten Daten, HTTPS-Federation, geschützter Registrierung und Überprüfungen auf einen funktionierenden Homeserver einrichten.


