Startseite
» Gewusst wie
»
Mjölnir als Matrix-Raummoderationsbot mit Docker ausführen
Mjölnir als Matrix-Raummoderationsbot mit Docker ausführen
Wenn die Matrix-Moderation auf verschiedene persönliche Accounts und Räume verteilt ist, sollte Mjölnir als dedizierter Bot betrieben und den Moderatoren ein privater Verwaltungsraum für Befehle zur Verfügung gestellt werden. Die einfachste selbstgehostete Einrichtung verwendet Docker Compose, einen separaten Matrix-Account und einen verschlüsselten Verwaltungsraum. Anschließend werden die Community-Räume hinzugefügt, die Mjölnir schützen soll, und dessen Berechtigungen überprüft.
Was Mjölnir kann – und was es braucht
Mjölnir ist ein Matrix-Moderationsbot, der Richtlinienlisten und Moderationsmaßnahmen in eigenem Namen anwendet. Ein Homeserver ist der Matrix-Server, der Benutzerkonten und Räume hostet. Ein Managementraum ist der private Raum, in dem autorisierte Moderatoren Bot-Befehle erteilen. Ein geschützter Raum ist ein Raum, den Mjölnir überwacht und moderieren kann.
Für diese Anleitung benötigen Sie Zugriff auf ein Matrix-Konto auf dem Homeserver, die Berechtigung zum Erstellen eines Bot-Kontos und von Räumen sowie einen Host mit Docker Engine und dem Docker Compose-Plugin. Für die normale Raummoderation ist es nicht erforderlich, Mjölnir als Homeserver-Administrator einzurichten. Einige serverweite Aktionen – wie das Deaktivieren von Benutzern oder das Schließen von Räumen – erfordern einen Synapse-Homeserver und Serveradministratorrechte. Verzichten Sie auf diese Rechte, es sei denn, Ihr Anwendungsfall erfordert sie. Weitere Informationen finden Sie im offiziellen Mjölnir-Repository des Projekts .
1. Erstellen Sie ein Bot-Konto und einen privaten Kontrollraum
Registrieren Sie ein dediziertes Konto, beispielsweise @mjolnir:example.orgauf Ihrem Heimserver. Verwenden Sie nicht das persönliche Konto eines Moderators: Getrennte Zugangsdaten erleichtern die Rotation der Zugriffe und gewährleisten die Trennung der Bot-Aktionen. Erstellen Sie einen privaten Raum für Moderatoren, aktivieren Sie die Ende-zu-Ende-Verschlüsselung und laden Sie sowohl die menschlichen Moderatoren als auch den Bot ein. Beschränken Sie die Mitgliedschaft auf vertrauenswürdige Personen. Jeder im konfigurierten Verwaltungsraum kann Befehle erteilen, und Mjölnir bietet keine detaillierteren Befehlsberechtigungen innerhalb dieses Raums.
Melden Sie sich als Bot in einem separaten Browserprofil oder privaten Fenster an, um dessen Matrix-Zugriffstoken über die Hilfe- und Info -Einstellungen von Element zu erhalten. Kopieren Sie das Token sicher in Ihre Konfiguration. Schließen Sie das Browserfenster, ohne sich abzumelden; durch das Abmelden wird das Token ungültig. Die offizielle Einrichtungsdokumentation empfiehlt die Verschlüsselung des Verwaltungsraums und weist darauf hin, die Verschlüsselung in der Mjölnir-Konfiguration zu aktivieren, damit der Bot dort kommunizieren kann.
Der erste Einrichtungsschritt besteht darin, eine separate Bot-Identität zu erstellen; geben Sie niemals deren Zugriffstoken in einem Screenshot oder einem öffentlichen Protokoll preis.
2. Konfigurieren Sie Mjölnir für Ihren Homeserver
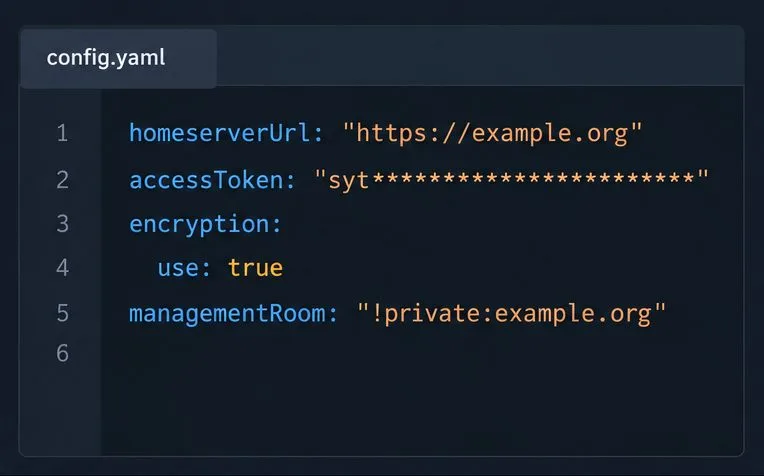
Erstellen Sie auf dem Docker-Host ein persistentes Datenverzeichnis und kopieren Sie die Beispielkonfiguration des Projekts dorthin ./mjolnir/config/production.yaml. Die Beispieldatei dokumentiert zusätzliche Optionen; legen Sie nur die für Ihre Bereitstellung erforderlichen Werte fest. Verwenden Sie mindestens die Client-API-URL Ihres Homeservers, das Bot-Token, die native Verschlüsselung und die Matrix-Raum-ID oder den Alias des Verwaltungsraums.
Ersetzen Sie alle Beispielwerte. Eine Raum-ID beginnt mit !; ein Alias beginnt mit #. Fügen Sie keinen matrix.toLink in ein managementRoom. Behandeln Sie die Konfigurationsdatei und das Token als Geheimnisse: Beschränken Sie den Dateizugriff, halten Sie die Datei von der Quellcodeverwaltung fern und veröffentlichen Sie sie nicht in Supportanfragen. Wenn der Bot den Verwaltungsraum nicht entschlüsseln kann, überprüfen Sie die Verschlüsselungseinstellungen und stellen Sie sicher, dass der Bot dem Raum beigetreten ist.
Das Beispiel zeigt die erforderlichen Konfigurationsfelder; ersetzen Sie die Beispielwerte für Server, Token und Raum-ID durch Ihre eigenen Werte.
3. Starten Sie den Docker Compose-Dienst.
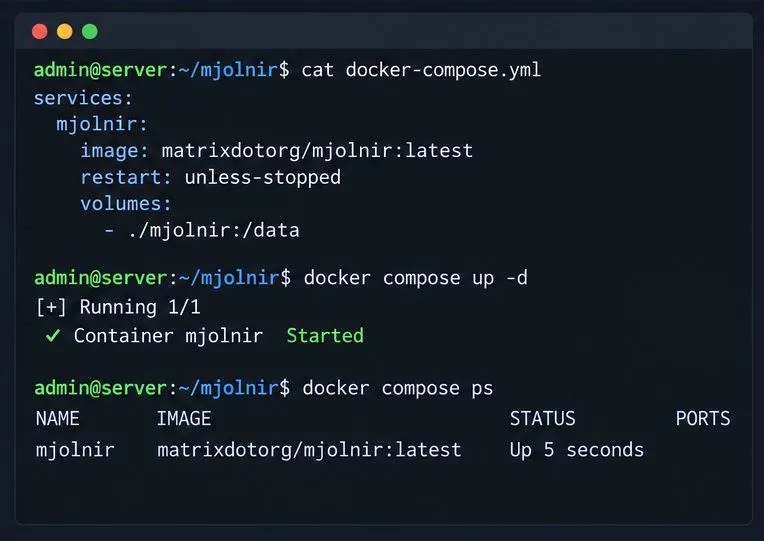
Die offizielle Docker-Anleitung verwendet das matrixdotorg/mjolnirImage und bindet ein Host-Verzeichnis unter ein /data. Erstellen Sie docker-compose.ymlneben dem mjolnirVerzeichnis Folgendes:
Starten Sie Mjölnir aus diesem Verzeichnis mit dem Befehl `mjölnir start` docker compose up -d. Das eingebundene Verzeichnis speichert Konfigurations- und Bot-Daten, wenn der Container neu erstellt wird. Die offizielle Anleitung verwendet den latestTag `mjölnir` als Beispiel; wählen Sie für einen Produktionsserver einen Release-Tag, den Sie getestet haben, und notieren Sie ihn, um Aktualisierungen gezielt durchzuführen. Folgen Sie dem Startvorgang mit dem Befehl ` docker compose logs -f --tail 100 mjolnirmjölnir start`. Warten Sie auf die Startmeldungen von Mjölnir im Managementraum, bevor Sie fortfahren.
Starten Sie den Dienst aus dem Verzeichnis, das die Compose-Datei enthält, und überprüfen Sie anschließend die Protokolle auf Startfehler.
4. Erstellen Sie eine Richtlinienliste und schützen Sie die Räume
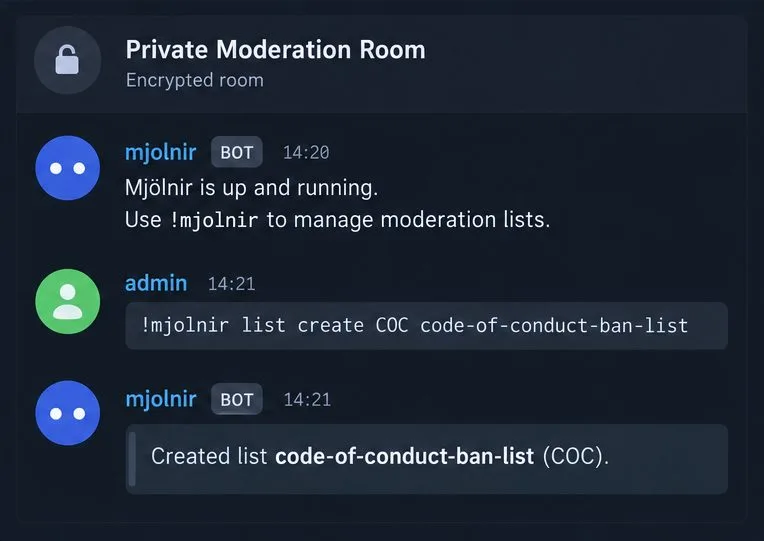
Im Verwaltungsraum frage den Bot, !mjolnir helpfalls er nicht antwortet. Erstelle eine Sperrliste mit einem Kurzcode und einem Raumaliasnamen und lege diese als Standardliste fest.
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
Mjölnir erstellt den Listenraum und lädt Sie dazu ein. Eine Richtlinienliste ist ein Matrixraum mit Moderationsregeln. Überprüfen Sie daher die Sichtbarkeit und die Mitglieder, bevor Sie sie teilen. Fügen Sie jeden Community-Raum hinzu, den Mjölnir überwachen soll:
Der Bot benötigt in jedem geschützten Raum ausreichend Berechtigungen, um Moderationsaktionen durchzuführen, typischerweise die Möglichkeit, Nutzer zu sperren und Ereignisse zu zensieren. Verwenden Sie die Berechtigungseinstellungen des Raums, um nur die benötigten Berechtigungen zu erteilen. Der verifyBefehl prüft, ob Mjölnir die erforderlichen Berechtigungen in geschützten Räumen besitzt. Fügen Sie den Bot einem Raum hinzu, bevor Sie ihn schützen. Gehen Sie dabei nicht protectAllJoinedRoomsleichtfertig vor: Andernfalls wird der Schutz auf alle Räume ausgeweitet, denen der Bot beitritt, und die Auswahl einzelner Räume wird weniger sinnvoll.
Sobald der Bot im privaten Verwaltungsraum antwortet, erstellen Sie eine Liste und testen Sie dort die Befehle.
Überprüfen Sie die Einrichtung und vermeiden Sie häufige Fehler.
Der Bot ist online:docker compose ps Der Dienst läuft, die Protokolle zeigen keine wiederholten Authentifizierungs- oder Verschlüsselungsfehler an, und der Bot veröffentlicht seinen Startstatus im Verwaltungsraum.
Die Befehle sind eingeschränkt: Moderatoren können !mjolnir statussie nur !mjolnir rulesim konfigurierten Raum verwenden. Testen Sie Befehle nicht in einem öffentlichen Raum.
Die Räume sind geschützt:!mjolnir rooms Es werden die vorgesehenen Räume aufgelistet und !mjolnir verifyüber ausreichende Strompegel berichtet.
Geheimnisse bleiben privat: Das Token befindet sich weder in einem öffentlichen Repository noch im Shell-Verlauf oder in veröffentlichten Protokollen. Sollte es dennoch offengelegt werden, widerrufen oder rotieren Sie es, indem Sie die Bot-Sitzung abmelden und die Konfiguration vor dem Neustart aktualisieren.
Wenn der Bot schweigt, überprüfen Sie zunächst, ob die ID oder der Alias des Verwaltungsraums korrekt ist und ob der Bot Mitglied ist. Bei verschlüsselten Räumen prüfen Sie, ob die Verschlüsselung aktiviert ist und der Bot Nachrichten entschlüsseln kann. Falls die Moderation nur in einem Raum fehlschlägt, prüfen Sie, ob dieser geschützt ist und die erforderlichen Leistungsstufen die gewünschte Aktion zulassen. Informationen zur Befehlssyntax und zu Konfigurationsoptionen finden Sie im aktuellen Mjölnir-Moderatorenhandbuch , im Docker-Setup-Leitfaden und in der Beispielkonfiguration .