Startseite
» Gewusst wie
»
Inaktive Matrix-Benutzer deaktivieren, ohne den Raumverlauf zu löschen
Inaktive Matrix-Benutzer deaktivieren, ohne den Raumverlauf zu löschen
Um ein inaktives lokales Matrix-Konto zu deaktivieren, verwenden Sie den Synapse POST /_synapse/admin/v1/deactivate/<user_id>-Endpunkt, nachdem Sie das Konto und seine Geräte überprüft haben. Synapse bezeichnet dies als Deaktivierung: Die Zugangsdaten werden widerrufen und der Benutzer aus den Räumen entfernt, der Kontodatensatz und die Nachrichten des Benutzers werden jedoch nicht endgültig gelöscht. Die aktuelle Dokumentation zu Synapse v1.157 unterscheidet die Deaktivierung außerdem von dem optionalen eraseFlag, dessen Auswirkungen geringer sind als von vielen Administratoren erwartet. (Siehe Dokumentation der Synapse-Benutzerverwaltungs-API .) Diese Schritte basieren auf der Synapse-API-Referenz v1.157 (Stand: 10. Oktober 2026). Bitte überprüfen Sie das Verhalten anhand der Dokumentation Ihrer eingesetzten Version.
Bedeutet „löschen“ die endgültige Löschung des Kontos?
Nein. Die Admin-API unterstützt ausschließlich die Deaktivierung. Dabei werden aktive Zugriffstoken, Geräte, Ende-zu-Ende-Verschlüsselungsschlüssel, Pusher, Passwort-Hashes, Drittanbieter-IDs und die Raumzugehörigkeiten des Benutzers entfernt. Ausstehende Einladungen werden abgelehnt und Kontodaten gelöscht. Diese Änderung hat weitreichende Folgen, selbst wenn die Bedingung erasenicht erfüllt ist.
Diese Einstellung "erase": trueentfernt zusätzlich den Anzeigenamen, die Avatar-URL und benutzerdefinierte Profilfelder des Nutzers und markiert das Konto als gelöscht. Gesendete oder empfangene Nachrichten, hochgeladene Medien, SSO-ID-Zuordnungen oder andere Datensätze, die personenbezogene Daten enthalten könnten, werden nicht gelöscht . Bestehende Raummitglieder können die Nachrichten des Nutzers weiterhin sehen; laut Dokumentation sind diese Nachrichten für später beitretende Personen ausgeblendet. Verwenden Sie diese API-Funktion nicht als vollständige, rechtsgültige Löschung. Beachten Sie die Aufbewahrungs- und Datenschutzrichtlinien Ihrer Organisation, bevor Sie sie einsetzen. Prüfen Sie die genauen Auswirkungen der Deaktivierung und Löschung .
Benötigen Sie eine reversible Einschränkung während einer Kontountersuchung, sollten Sie stattdessen den Sperrendpunkt von Synapse in Betracht ziehen. Die Sperrung blockiert Aktionen wie das Senden von Nachrichten, das Beitreten zu Räumen und das Versenden von Einladungen, ermöglicht aber die Aufhebung der Sperrung. Die Deaktivierung eignet sich besser für Konten, die Ihre Richtlinien für die Kontosperrung oder Inaktivität nicht mehr erfüllen.
Wie kann man bestätigen, dass ein Konto tatsächlich inaktiv ist?
Es gibt keine allgemeingültige Inaktivitätsschwelle. Legen Sie eine Schwelle gemäß den Richtlinien Ihrer Organisation fest und überprüfen Sie anschließend die tatsächliche Geräteaktivität, anstatt ein altes Registrierungsdatum als Nachweis zu verwenden. Ein inaktives Konto kann zu einem Dienst, einem selten genutzten Client oder einer Person im Urlaub gehören. Schließen Sie Dienstidentitäten und Heimserver-Administratoren von der Bereinigung aus, es sei denn, der jeweilige Eigentümer hat deren Entfernung genehmigt.
Verwenden Sie ein Server-Admin-Token von einem vertrauenswürdigen Host. Ein Raumadministrator-Token reicht nicht aus. Synapse empfiehlt, /_synapse/admin/den Zugriff über einen öffentlichen Reverse-Proxy zu vermeiden und Admin-API-Anfragen nach Möglichkeit vom Synapse-Host aus zu stellen. Senden Sie das Token im Authorization-Header; fügen Sie es nicht in ein gemeinsam genutztes Skript ein und veröffentlichen Sie es nicht in Protokollen. Anleitung zur Authentifizierung und zum Zugriff auf die Synapse Admin-API .
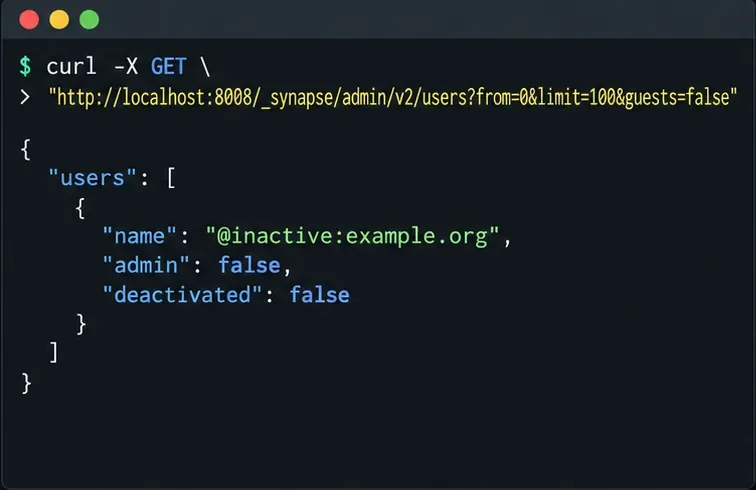
Lokale Konten auflisten und Kandidaten prüfen. Der v2-Listenendpunkt paginiert die Ergebnisse ; verwenden Sie den zurückgegebenen Wert als Wert next_tokender nächsten Anfrage . Der optionale Filter schließt Gäste aus, aber Synapse dokumentiert, dass dieser Parameter nicht unterstützt wird, wenn die Matrix Authentication Service-Integration aktiviert ist. Entfernen Sie ihn in dieser Konfiguration.fromguests=false
Prüfen Sie die zurückgegebenen Felder `<name> name`, admin`<name> user_type`, `<name>` und `<name> deactivated`. Deaktivierte Konten werden standardmäßig nicht angezeigt. Das folgende Beispiel zeigt einen einzelnen Kandidaten; ein realer Server kann mehrere Seiten zurückgeben.
Beispielausgabe der Benutzerliste: Überprüfen Sie vor dem Fortfahren die genaue Matrix-ID, den Administratorstatus und den aktuellen Deaktivierungsstatus.
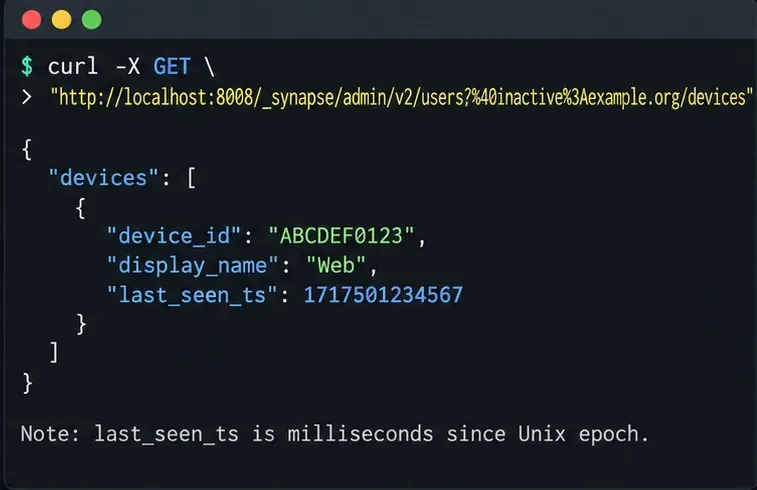
Überprüfen Sie die Geräte des Kandidaten. Fordern Sie eine Anfrage an GET /_synapse/admin/v2/users/<user_id>/devices. Vergleichen Sie die Daten jedes Geräts last_seen_tsmit dem Stichtag Ihrer Richtlinie; es handelt sich um einen Unix-Epochen-Zeitstempel in Millisekunden, der einige Minuten veraltet sein kann. Behandeln Sie ihn als Nachweis zur Überprüfung, nicht als automatische Löschentscheidung.
Ersetzen Sie die Beispiel-Matrix-ID durch die ID des lokalen Benutzers, den Sie überprüft haben. Wurde ein Gerät kürzlich verwendet, halten Sie an und kontaktieren Sie den Besitzer. Sind die Zeitstempel veraltet, handelt es sich aber um ein Administrator-, Bot-, Support- oder SSO-verknüpftes Benutzerkonto, überprüfen Sie die Inhaberschaft und Abhängigkeiten, bevor Sie fortfahren. Die Geräte-API-Dokumentation last_seen_tsund ihre Einheiten .
Beispielausgabe des Geräts: Überprüfen Sie den aktuellsten last_seen_ts-Wert auf allen Geräten des Kontos im Vergleich zu Ihrem genehmigten Inaktivitätszeitraum.
Wie kann ich ein genehmigtes Konto deaktivieren?
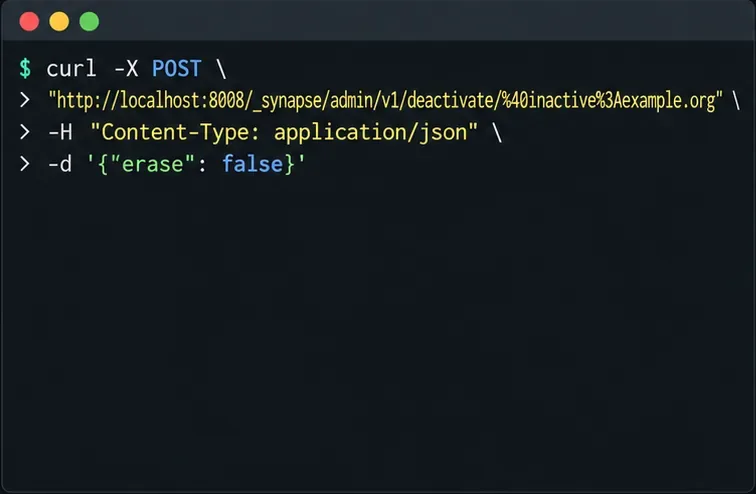
Verwenden Sie die vollständige lokale Matrix-ID, nicht einen Anzeigenamen. Der Deaktivierungsendpunkt akzeptiert optional ein JSON-Objekt mit dem Parameter `--no-name` erase; standardmäßig ist dieser Wert auf `false` gesetzt. Wenn Sie die Standardeinstellung beibehalten, bleiben die Profilfelder erhalten, während Sitzungen, Geräte, Raumzugehörigkeiten und andere oben beschriebene Deaktivierungsdaten entfernt werden.
Führen Sie diesen Vorgang jeweils für einen überprüften Benutzer aus. Eine erfolgreiche Antwort ersetzt nicht die Überprüfung, ob Sie das richtige Konto ausgewählt haben. Verwenden Sie keine Liste alter Zeitstempel für eine Massen-POST-Schleife, bevor jedes Konto Ihre Überprüfungs- und Aufbewahrungsprüfungen bestanden hat.
Im Beispiel-Anfragetext wird erase=false verwendet, wodurch die zusätzlichen Aktionen zum Entfernen des Profils und zum Löschen-Marker vermieden werden.
Wie überprüft man das Ergebnis und wählt die Option „Löschen“ aus?
Führen Sie eine erneute Abfrage des Kontos durch GET /_synapse/admin/v2/users/<user_id>. Bestätigen Sie, dass die Antwort die erwartete Matrix-ID enthält und den entsprechenden Bericht liefert "deactivated": true. Das Konto sollte keine aktiven Zugriffstoken, Geräte oder Raummitgliedschaften mehr aufweisen. Speichern Sie den Zeitpunkt der Anfrage und die Konto-ID in Ihrem Administrationsprotokoll, jedoch niemals das Bearer-Token.
Aktivieren Sie diese Option nur, "erase": truewenn Ihre Aufbewahrungs- oder Datenschutzrichtlinien die Löschung des Synapse-Löschmarkers und des Profilfelds ausdrücklich vorsehen. Diese Einstellung löscht jedoch weder den Nachrichtenverlauf noch hochgeladene Medien. Falls Sie diese Daten benötigen, verwenden Sie die separaten, dokumentierten Verfahren zur Ereignis- und Medienverwaltung und überprüfen Sie deren Auswirkungen separat. Planen Sie außerdem sorgfältig vor der Deaktivierung: Für die Reaktivierung kann die Festlegung eines neuen Passworts für lokale Passwortkonten erforderlich sein, und gelöschte Geräteverschlüsselungsschlüssel können nicht durch einfaches Reaktivieren des Kontos wiederhergestellt werden.
Beispielhafte Bestätigungsantwort: Die Bestätigung, dass die Deaktivierung für die exakte Benutzer-ID nach der POST-Anfrage auf „wahr“ gesetzt ist, wird angezeigt.
Prüfen Sie für das von Ihnen anvisierte Konto, ob die Folgeabfrage ein Ergebnis liefert "deactivated": true. Sollte das Ergebnis abweichen oder ein Fehler auftreten, unterbrechen Sie den Vorgang und untersuchen Sie die Antwort, bevor Sie die POST-Anfrage wiederholen.