Sparta II in der Ostsee: Was der Drohnenangriff bedeutet – Stand 22. November
Die Sparta II brannte nach einem Drohnenangriff im Finnischen Meerbusen. Was über Ablauf, Fracht, Rettung und mögliche Folgen für die Ostsee bekannt ist.
ASOS hat eine unautorisierte Kundenbenachrichtigung und verdächtige Aktivitäten auf Drittanbieterplattformen bestätigt, die das Unternehmen zur Kommunikation mit Kunden nutzt. Laut ASOS wurden am 7. Oktober 2026 möglicherweise grundlegende Informationen wie Namen und Kontaktdaten abgerufen. Das Unternehmen geht jedoch nicht davon aus, dass Kontopasswörter oder Zahlungskarteninformationen betroffen sind. ASOS rät Kunden, die Benachrichtigung zu ignorieren und den externen Link nicht anzuklicken oder damit zu interagieren. Derzeit fordert das Unternehmen Kunden nicht auf, ihr ASOS-Passwort zu ändern oder andere Maßnahmen zu ergreifen. Falls Ihr Passwort wiederverwendet wurde, Sie Kontoänderungen feststellen, die Sie nicht vorgenommen haben, oder Informationen über den Link geteilt haben, befolgen Sie bitte die unten beschriebenen Schritte.
Der Begriff „gehackt“ in der Warnmeldung beschreibt nicht vollständig, was tatsächlich festgestellt wurde. ASOS untersucht unbefugte Aktivitäten im Zusammenhang mit Kommunikationsplattformen; die konkrete Behauptung des Absenders bezüglich eines Datensystems oder das Ausmaß eines möglichen Datenzugriffs wurden noch nicht bestätigt. Die Meldung wurde am 6. Oktober veröffentlicht und kann sich im Zuge der weiteren Ermittlungen noch ändern.
| Was wird bestätigt oder gesagt? | Was weiterhin ungewiss ist | Hilfreiche Antwort |
|---|---|---|
| Einige Kunden erhielten unberechtigte Push-Benachrichtigungen. ASOS gibt an, den Zugriff auf die Benachrichtigungsplattformen eingeschränkt zu haben und mit Fachberatern sowie den zuständigen Behörden zusammenzuarbeiten. | Das Unternehmen hat weder den vollständigen Zugriff des Angreifers noch die genauen betroffenen Daten oder die Frage, ob tatsächlich Daten einzelner Kunden eingesehen oder kopiert wurden, öffentlich bestätigt. | Für neue Anweisungen nutzen Sie bitte das offizielle ASOS-Incident-Update , das Sie entweder durch manuelle Eingabe der Webadresse oder über ein gespeichertes Lesezeichen erreichen. |
| ASOS teilt mit, dass möglicherweise Namen und Kontaktdaten abgerufen wurden. Es wird jedoch nicht davon ausgegangen, dass Kontopasswörter oder Zahlungskartendaten betroffen waren. | Die Aussage „möglicherweise wurde zugegriffen“ beweist nicht, dass die Daten aller ASOS-Kunden offengelegt wurden. Es handelt sich zudem um eine vorläufige Aussage, nicht um einen abschließenden forensischen Bericht. | Seien Sie wachsam gegenüber Nachrichten, die Ihren Namen oder Ihre E-Mail-Adresse verwenden, um überzeugend zu klingen, aber gehen Sie nicht davon aus, dass Ihre Identität oder Ihre Karte gestohlen wurde. |
| ASOS teilt mit, dass Website und App weiterhin erreichbar sind und Kunden wie gewohnt einkaufen können. Derzeit werden Kunden nicht aufgefordert, ihre Passwörter zu ändern. | Die normale Verfügbarkeit der App erklärt den Vorfall nicht vollständig, und die Unternehmensrichtlinien können sich im Zuge der laufenden Untersuchung ändern. | Beachten Sie die aktuelle Mitteilung Ihres Unternehmens. Ändern Sie Ihr Passwort umgehend, wenn Sie es wiederverwendet oder an Dritte weitergegeben haben oder Anzeichen für einen unbefugten Zugriff auf Ihr Konto feststellen. |
Diese Informationen stammen aus der Kundendienstmitteilung von ASOS (Stand: 7. Oktober 2026). Diese Mitteilung ist die beste Quelle für die aktuellen Anweisungen des Händlers an seine Kunden. Sie bestätigt jedoch nicht jede einzelne Behauptung in der unautorisierten Nachricht.
Öffnen Sie weder den Telegram-Link noch andere externe Links in der unautorisierten Benachrichtigung. Antworten Sie nicht auf den Absender, geben Sie keinen Bestätigungscode weiter und teilen Sie weder Passwörter, Kartennummern noch Ausweisdokumente mit. Auch wenn eine Nachricht als App-Push angezeigt wird, ist ihr Inhalt nicht vertrauenswürdig: ASOS bestätigt, dass die Benachrichtigung selbst unautorisiert war. Öffnen Sie einen Browser und geben Sie asos.com ein oder öffnen Sie die App über die App-Liste Ihres Geräts und suchen Sie nach der Kundendienstmitteilung von ASOS. ASOS weist außerdem darauf hin, dass niemals über Direktnachrichten in sozialen Medien nach sensiblen Daten wie Passwörtern oder Karteninformationen gefragt wird.
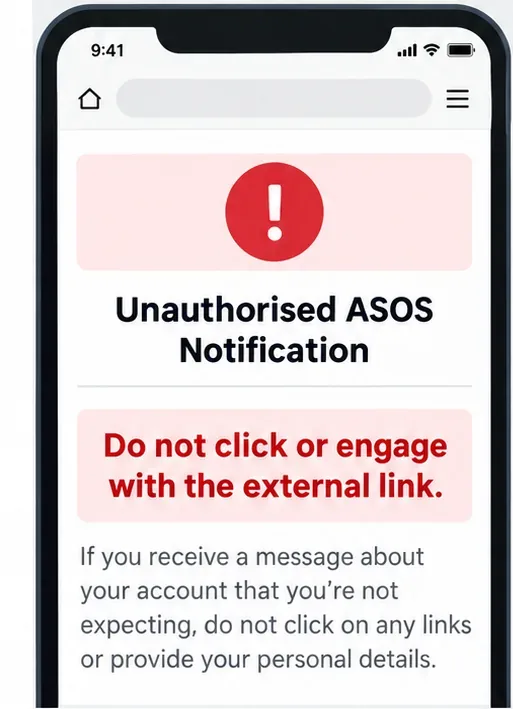
ASOS weist ausdrücklich darauf hin, dass Kunden derzeit nicht aufgefordert werden, ihre Passwörter zu ändern. Wenn Ihr ASOS-Passwort einzigartig ist, Sie es nicht über einen externen Link eingegeben haben und keine unerwarteten Anmelde-, Passwort- oder Kontoänderungsbenachrichtigungen erhalten, können Sie die aktuelle ASOS-Mitteilung befolgen und auf ein Update achten. Dies bedeutet nicht, dass Passwortänderungen grundsätzlich nicht sinnvoll sind: Wenn Sie dasselbe Passwort auf anderen Websites verwendet haben, ändern Sie es bei ASOS und überall dort, wo Sie es verwendet haben. Sollten Sie eine ungewohnte Bestellung oder eine Änderung Ihrer E-Mail-Adresse oder Telefonnummer feststellen, die Sie nicht veranlasst haben, nutzen Sie bitte den offiziellen Passwort-Reset-Prozess von ASOS und nicht den Link in einer Nachricht.
Laut ASOS-Kontohilfe können angemeldete Kunden „Passwort ändern“ auswählen, ihr aktuelles Passwort eingeben und ein neues mit 10 bis 100 Zeichen erstellen, das sich vom letzten Passwort unterscheidet. Falls Sie sich nicht anmelden können, nutzen Sie auf der Anmeldeseite die Option „Passwort vergessen?“. Der Link zum Zurücksetzen des Passworts wird an die mit Ihrem Konto verknüpfte E-Mail-Adresse gesendet. ASOS weist darauf hin, dass drei falsche Eingaben von E-Mail-Adresse oder Passwort Ihr Konto für 30 Minuten sperren können. Die genauen Schritte finden Sie in der ASOS-Kontohilfe .
Ihr E-Mail-Konto ist wichtig, da Sie darüber Links zum Zurücksetzen Ihres Passworts und Bestellbestätigungen erhalten. Verwenden Sie ein sicheres Passwort, das Sie nirgendwo anders verwenden. Wenn Ihr E-Mail-Anbieter die Zwei-Faktor-Authentifizierung anbietet, aktivieren Sie diese. Dafür benötigen Sie zusätzlich zu Ihrem Passwort einen weiteren Identitätsnachweis. Überprüfen Sie die Wiederherstellungs-Telefonnummer, die Wiederherstellungs-E-Mail-Adresse und die letzten Anmeldeaktivitäten Ihres Kontos. Dies sind allgemeine Sicherheitsmaßnahmen für Ihr E-Mail-Konto. ASOS bietet keine Zwei-Faktor-Authentifizierung für seine eigenen Kundenkonten an. Das britische National Cyber Security Centre (NCSC) erklärt, warum ein separates E-Mail-Passwort wichtig ist und empfiehlt die Zwei-Faktor-Authentifizierung, sofern verfügbar. Weitere Informationen finden Sie in den Sicherheitshinweisen für E-Mails . Auch die US-amerikanische Federal Trade Commission (FTC) empfiehlt die Nutzung der Zwei-Faktor-Authentifizierung, sofern verfügbar.
Wenn Sie sich bei ASOS mit Apple, Google oder Facebook registriert haben, schützen Sie auch dieses Konto. Eine Passwortzurücksetzung beim Händler bietet möglicherweise keinen ausreichenden Schutz für ein E-Mail- oder Social-Media-Konto, das selbst gefährdet ist.
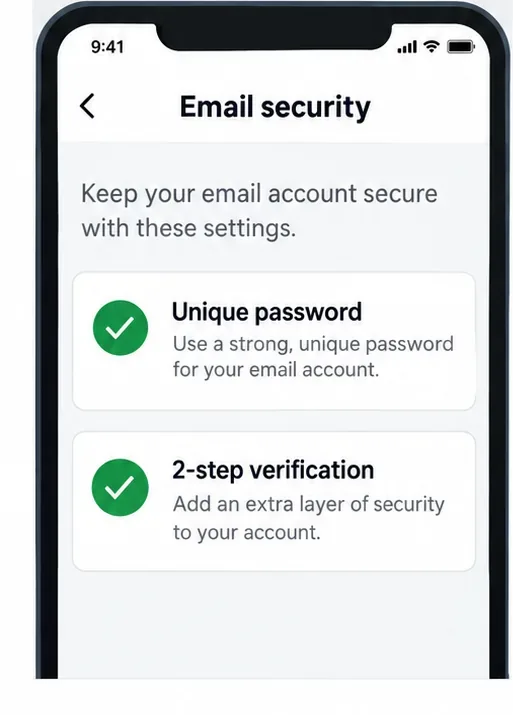
Öffnen Sie Ihr ASOS-Konto über die offizielle Website oder App und überprüfen Sie „Meine Daten“, „Adressbuch“, „Zahlungsmethoden“ und Ihre letzten Bestellungen. Achten Sie auf unbekannte Lieferadressen, geänderte Kontaktdaten, neue Bestellungen oder gespeicherte Zahlungsmethoden, die Sie nicht kennen. ASOS erwähnt in seiner aktuellen Stellungnahme keine Kompromittierung von Zahlungsdaten. Daher besteht kein Grund, Ihre Karte allein aufgrund dieser Meldung zu sperren. Dennoch ist es ratsam, Ihre Bank- oder Kartenaktivitäten zu überprüfen. Sollten Sie eine Transaktion entdecken, die Sie nicht getätigt haben, kontaktieren Sie den Kartenaussteller über die Telefonnummer auf der Kartenrückseite oder dessen offizielle App. Fragen Sie nach, ob Sie Ihre Karte sperren oder ersetzen lassen und die Transaktion anfechten können.
ASOS empfiehlt in seinen Online-Sicherheitshinweisen, Kontoauszüge zu prüfen und unbekannte Transaktionen zu melden. US-Verbraucher finden bei der FTC (Federal Trade Commission) die Schritte zur Anfechtung von Kreditkartenabrechnungsfehlern . Fristen und Schutzmaßnahmen können je nach Karte und Kontotyp variieren. Kontaktieren Sie daher umgehend den Kartenaussteller, anstatt auf den Stand der Ermittlungen zu warten.
Das Klicken auf einen Link allein beweist nicht, dass Ihr Telefon oder Konto kompromittiert wurde. Das Risiko hängt von den weiteren Schritten ab. Wenn Sie Ihr ASOS-Passwort eingegeben haben, ändern Sie es auf der offiziellen Website und geben Sie es überall dort ein, wo Sie es wiederverwendet haben. Wenn Sie Ihr E-Mail-Passwort eingegeben haben, sichern Sie zuerst Ihr E-Mail-Konto und setzen Sie anschließend alle anderen Konten zurück, die damit verknüpft sind. Wenn Sie Kartendaten angegeben haben, kontaktieren Sie umgehend Ihren Kartenaussteller. Wenn Sie einen Bestätigungscode angegeben haben, informieren Sie den betroffenen Dienst über dessen offiziellen Supportkanal und überprüfen Sie Ihre aktiven Sitzungen oder die letzten Aktivitäten, sofern diese Kontrollmöglichkeiten verfügbar sind.
Wenn Sie nach dem Klicken auf einen Link eine Datei heruntergeladen oder eine App installiert haben, entfernen Sie alle unbekannten Dateien, aktualisieren Sie Ihr Gerät und nutzen Sie dessen integrierten oder einen vertrauenswürdigen Sicherheitsscan. Rufen Sie keine Telefonnummern an und installieren Sie keine Fernzugriffssoftware, die Ihnen von jemandem angeboten wird, der behauptet, Ihr Konto „bereinigen“ zu können. Sollten Sie Anzeichen dafür bemerken, dass jemand Ihr Konto übernommen hat, befolgen Sie die offiziellen Wiederherstellungsschritte des jeweiligen Anbieters. Die FTC empfiehlt zur Kontowiederherstellung unter anderem, ein kompromittiertes Passwort zu ändern, sich nach Möglichkeit von anderen Sitzungen abzumelden, die Zwei-Faktor-Authentifizierung zu aktivieren (sofern angeboten) und die Wiederherstellungsdetails zu überprüfen.
Bitte kontaktieren Sie den ASOS-Kundenservice über einen bekannten Weg und nicht über Links in unerwünschten SMS, E-Mails oder Push-Benachrichtigungen. ASOS gibt an, weitere Informationen bereitzustellen, sobald diese bestätigt sind, und betroffene Kunden direkt zu kontaktieren, falls sich die Empfehlung ändert. Ein authentisch aussehendes Logo, Ihr Name oder korrekte Bestelldetails reichen nicht aus, um eine Nachricht zu authentifizieren. ASOS empfiehlt in seinen Cybersicherheitsrichtlinien, unbekannte Links zu meiden und die App stets aktuell zu halten. Der Kundensupport erklärt, wie Sie Ihr Passwort ändern oder zurücksetzen können, falls dies erforderlich ist.
Für die meisten Kunden, die lediglich die unautorisierte Benachrichtigung erhalten haben, ist die praktische Reaktion heute einfach: Klicken Sie nicht auf den Link, geben Sie keine Zugangsdaten oder Codes weiter und befolgen Sie die offizielle Aktualisierung von ASOS. Fügen Sie die Kontaktdaten für das Zurücksetzen des Passworts und Ihre Bank erst dann hinzu, wenn Ihre Kontoaktivitäten oder die von Ihnen offengelegten Informationen dies erforderlich machen. Dieser Artikel spiegelt den Stand vom 7. Oktober 2026 wider; der Vorfall wird weiterhin untersucht, daher kann die Mitteilung des Unternehmens aktualisiert werden.
Die Sparta II brannte nach einem Drohnenangriff im Finnischen Meerbusen. Was über Ablauf, Fracht, Rettung und mögliche Folgen für die Ostsee bekannt ist.
Der Brand auf der Sparta II im Finnischen Meerbusen zeigt konkrete Risiken für Schifffahrt, Rettungskräfte und Umwelt. Was bekannt ist und was Reedereien beachten sollten.
Nach dem Drohnenangriff auf den russischen Frachter Sparta II vor Finnland sind keine Flammen mehr sichtbar. Die Container werden gekühlt; Herkunft des Angriffs und Ladung bleiben ungeklärt.
Manuela Schwesig pausiert wegen einer Gallenoperation. Wer sie in Schwerin vertritt, was Kerstin Mieth übernimmt und was für die Regierung jetzt gilt.
Manuela Schwesig kündigt eine Gallenoperation für Ende November an. Kerstin Mieth übernimmt die Kabinettssitzung. Was zu Termin und Ausfall bekannt ist.
Manuela Schwesig soll in der kommenden Woche an der Gallenblase operiert werden. Was bestätigt ist, wie eine Gallenblasenentfernung meist abläuft und welche Risiken bestehen.
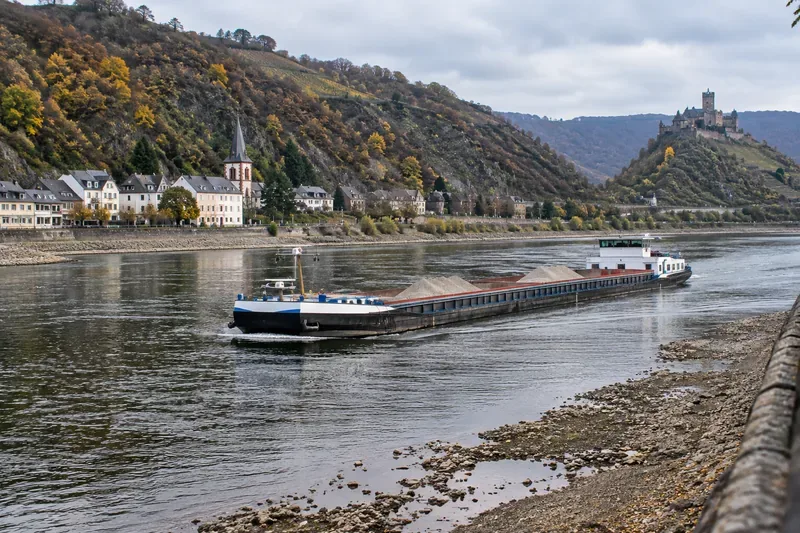
Regen hebt die Rheinpegel: In Kaub wurden am 22. November 214 cm gemessen. Was das für Schifffahrt und Niedrigwasser bedeutet – und warum Entwarnung verfrüht ist.
Pegel Kaub am 22.11.2026 bei 214 cm: Warum Pegelstand und Fahrrinnentiefe verschieden sind, wie viel Tiefgang möglich ist und was das für Rheinschiffe bedeutet.
Autohaus König bleibt im vorläufigen Insolvenzverfahren. Was 1.100 angekündigte Auslieferungen, 82 Standorte und Investorengespräche für Kunden bedeuten.
Niedrigwasser bremst die Binnenschifffahrt und kann Fracht verteuern. Was die jüngsten Rhein-Daten zeigen und wie Unternehmen Lieferketten absichern.