So beantworten Sie Nachrichten in der Viber-Chat-Gruppe

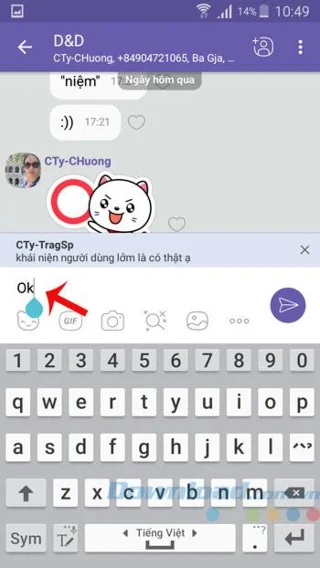
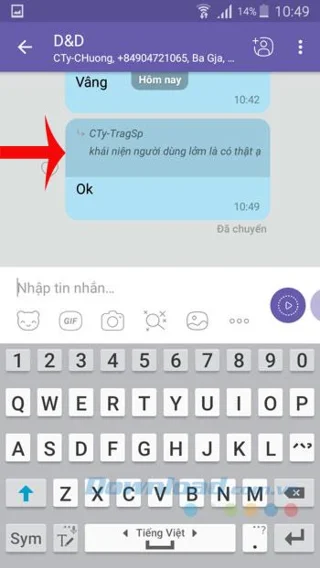
Mit der neuesten Version von Viber können Benutzer auf Nachrichten in der Chat-Gruppe antworten. Diese Funktion ist sehr nützlich, wenn Sie auf eine bestimmte Nachricht antworten möchten. Wenn die Gruppe zu voll ist, zu viele Nachrichten, wird diese Funktion den offensichtlichen Effekt fördern.

Die Funktion zum Antworten von Nachrichten wurde jetzt sowohl für Android- als auch für iOS-Plattformen aktualisiert. Sie müssen nur Viber auf die neueste Version aktualisieren und dann dem folgenden Artikel von Download.com.vn folgen :

Anweisungen zum Antworten von Nachrichten in der Viber-Chatgruppe

Schritt 1: Öffnen Sie die Viber-Chat-Gruppe, halten Sie eine Nachricht gedrückt und wählen Sie Antworten.
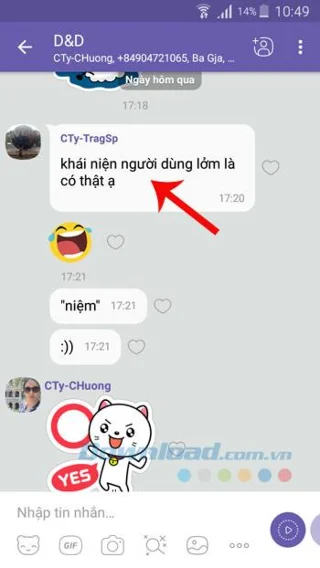
So beantworten Sie Nachrichten in der Viber-Chat-GruppeSo beantworten Sie Nachrichten in der Viber-Chat-Gruppe

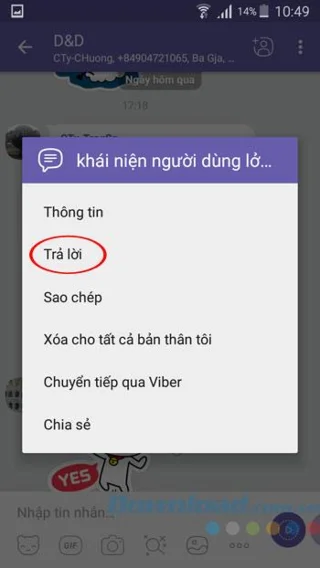
Schritt 2: Geben Sie dann die Nachricht ein, die Sie beantworten möchten, und klicken Sie dann auf die Schaltfläche Senden . Sie haben die Nachricht also erfolgreich beantwortet, da dies Ihren Freunden hilft, zu wissen, welche Antworten Sie beantwortet haben. Dies ist hilfreich, wenn die Konversation zu lang ist und die andere Person nicht weiß, dass Sie antworten irgendein Problem.

So beantworten Sie Nachrichten in der Viber-Chat-GruppeSo beantworten Sie Nachrichten in der Viber-Chat-Gruppe

Video-Tutorial für die Antwortnachricht in der Viber-Chat-Gruppe

Warum also länger zögern, aktualisieren Sie Viber auf die neueste Version, um diese nützliche Funktion zu nutzen. Gleichzeitig können Sie Werbelisten erstellen, wenn Sie dieselbe Nachricht an mehrere Empfänger senden möchten, und beim Berühren von Emoticons Vorschläge für Aufkleber erhalten.

Ich wünsche Ihnen eine erfolgreiche Umsetzung!
Einen Kommentar hinterlassen

Aktivieren Sie den FIPS-Modus unter SLES 15 und überprüfen Sie den Boot-Status.

Aktivieren Sie den FIPS-Modus unter SLES 15 und überprüfen Sie den Boot-Status.

Befolgen Sie die SP7-Prozedur von SUSE, um den FIPS-Modus zu aktivieren, starten Sie das System sicher neu, überprüfen Sie die aktive Richtlinie und prüfen Sie, ob Ihre Compliance-Anforderung validierte Module erfordert.

Einrichten eines LUKS-verschlüsselten Datenvolumes auf SLES

Einrichten eines LUKS-verschlüsselten Datenvolumes auf SLES

Vergleichen Sie YaST und cryptsetup für ein neues verschlüsseltes SLES-Datenvolume, wählen Sie LUKS1 oder LUKS2 und überprüfen Sie das Verhalten beim Entsperren und Mounten.

Erstellen eines lokalen SUSE-Update-Servers mit RMT unter SLES 15

Erstellen eines lokalen SUSE-Update-Servers mit RMT unter SLES 15

Richten Sie RMT auf SLES 15 ein, spiegeln Sie berechtigte Repositories und überprüfen Sie die HTTPS-Registrierung und den Paketzugriff von einem Testclient aus.

Verbinden Sie SLES 15 mit Active Directory über SSSD in YaST

Verbinden Sie SLES 15 mit Active Directory über SSSD in YaST

Verbinden Sie SLES 15 mit AD mithilfe der SSSD-basierten Anmeldeverwaltung von YaST und überprüfen Sie anschließend die Verzeichnissuche, die Domänenanmeldung und die Kerberos-Tickets.

Aktivieren Sie SLES Live Patching und überprüfen Sie eine Kernel-Korrektur.

Aktivieren Sie SLES Live Patching und überprüfen Sie eine Kernel-Korrektur.

Richten Sie den richtigen Live-Patching-Pfad für SLES 16.0 oder 15 SP7 ein, wenden Sie geeignete Kernel-Fixes an und überprüfen Sie, was aktiv ist, ohne es mit einem Kernel-Update zu verwechseln, das einen Neustart erfordert.

Sicherstellung der Verfügbarkeit der Dienste während eines Upgrades von SLES 15 SP5 auf SP6

Sicherstellung der Verfügbarkeit der Dienste während eines Upgrades von SLES 15 SP5 auf SP6

SLES 15 SP5 kann online auf SP6 migriert werden, jedoch muss jeder Knoten neu gestartet werden. Verwenden Sie ein getestetes Rolling Upgrade oder eine Blue-Green-Umstellung, um die Erreichbarkeit der Workloads aufrechtzuerhalten.

Erstellen eines benutzerdefinierten AppArmor-Profils unter SUSE Linux

Erstellen eines benutzerdefinierten AppArmor-Profils unter SUSE Linux

Erstellen, verfeinern und überprüfen Sie ein AppArmor-Profil mit minimalen Berechtigungen unter SLES 15 SP7, mit einem deutlichen Hinweis auf den SELinux-Standard von SLES 16.

SLES 15 STIG sicher mit OpenSCAP auftragen

SLES 15 STIG sicher mit OpenSCAP auftragen

Verwenden Sie das von SUSE unterstützte STIG-Profil, um SLES 15 zu scannen, Korrekturmaßnahmen zu testen, verbleibende Ergebnisse zu überprüfen und Bewertungsnachweise zu sichern.

Wiederherstellung des Cockpit-Zugriffs auf SUSE Linux Enterprise Server

Wiederherstellung des Cockpit-Zugriffs auf SUSE Linux Enterprise Server

Verfolgen Sie eine fehlgeschlagene Cockpit-Verbindung über DNS, Port 9090, den systemd-Socket, firewalld, TLS und die Anmeldeeinstellungen anhand der aktuellen SUSE-Anleitung.

Zuverlässiges Ethernet-Failover mit SLES 15 Bonding konfigurieren

Zuverlässiges Ethernet-Failover mit SLES 15 Bonding konfigurieren

Erstellen Sie eine redundante Ethernet-Verbindung auf SLES 15 mit YaST und Wicked, konfigurieren Sie Active-Backup-Bonding und überprüfen Sie beide Ports sowie das Failover.