Startseite
» PC-Tipps
»
So installieren Sie Ubuntu 24.04 und Windows 11 im Dual-Boot-Modus mit aktiviertem BitLocker
So installieren Sie Ubuntu 24.04 und Windows 11 im Dual-Boot-Modus mit aktiviertem BitLocker
Ja, Ubuntu 24.04 LTS und Windows 11 können parallel installiert werden, während Windows den BitLocker-Schutz beibehält. Die sichere Installationsmethode hängt jedoch von Ihrer Festplattenkonfiguration ab. Wenn Sie eine zweite physische Festplatte für Ubuntu verwenden, können Sie die Windows-Festplatte in der Regel verschlüsselt lassen und Ubuntu auf der anderen Festplatte installieren. Falls beide Betriebssysteme eine Festplatte gemeinsam nutzen müssen, erfordert die von Canonical dokumentierte Installationsanleitung, BitLocker zu deaktivieren und Windows die Entschlüsselung zu ermöglichen, bevor das Ubuntu-Installationsprogramm die Festplattenkonfiguration ändert.
Diese Unterscheidung ist wichtig: BitLocker anzuhalten ist nicht dasselbe wie es zu deaktivieren. Ein angehaltenes Laufwerk ist weiterhin verschlüsselt, und es als entschlüsselt zu behandeln, kann zu einem unsicheren oder blockierten Installationsprogramm führen. Die folgenden Anweisungen orientieren sich an der Installationsdokumentation von Ubuntu Desktop 24.04 LTS und den Microsoft-Richtlinien vom 9. Oktober 2026; die genauen Firmware- und Installationsbezeichnungen können je nach Computer variieren.
Kann BitLocker während der gesamten Installation aktiviert bleiben?
Auf einer separaten physischen Festplatte, in der Regel ja. Die Installationsdokumentation von Ubuntu bietet ausdrücklich eine separate, unverschlüsselte Festplatte an, falls BitLocker die Installation neben dem Windows-Volume verhindert. Windows behält sein BitLocker-verschlüsseltes C:-Laufwerk; Ubuntu verwendet ein anderes Laufwerk. Änderungen am Systemstart können dennoch dazu führen, dass Windows nach dem Wiederherstellungsschlüssel fragt.
Bei einer gemeinsam genutzten Festplatte sollten Sie dies nicht voraussetzen. Canonical weist darauf hin, dass der geführte Ubuntu-Installer eine verschlüsselte Windows-Installation nicht zuverlässig überprüfen und parallel installieren kann. Entschlüsseln Sie daher Windows vollständig, installieren Sie Ubuntu und prüfen Sie anschließend, ob Ihre Windows-Version und Ihr Gerät die Verschlüsselung wiederherstellen können. Die Wiederherstellung der Verschlüsselung ist nicht in jeder Konfiguration gewährleistet. Weitere Informationen finden Sie im Abschnitt „
BitLocker während der Ubuntu-Installation“ von Canonical .
Situation
Empfohlener Installationspfad
BitLocker-Implikation
Zwei interne Laufwerke; ein geeignetes zweites Laufwerk ist verfügbar
Installieren Sie Ubuntu nur auf dem zweiten Laufwerk; überprüfen Sie das Festplattenmodell und die Kapazität, bevor Sie die Änderungen bestätigen.
Windows C: kann verschlüsselt bleiben
Eine interne Festplatte, die von Windows und Ubuntu gemeinsam genutzt werden muss.
Sichern Sie Ihr System, entschlüsseln Sie Windows, schaffen Sie Speicherplatz und nutzen Sie die geführte Installationsoption von Windows 24.04, falls angeboten.
BitLocker ist vorübergehend deaktiviert; prüfen Sie anschließend, ob es wieder aktiviert werden kann.
Arbeitsgesteuerte Maschinen oder Verschlüsselung dürfen niemals ausgeschaltet werden.
Holen Sie sich die IT-Genehmigung und eine separate, genehmigte Festplatte ein oder verwenden Sie stattdessen eine virtuelle Maschine/WSL.
Unternehmensweite Verschlüsselungsrichtlinien dürfen nicht umgangen werden.
Was sollten Sie vor dem Austausch der Festplatte überprüfen?
1. Wiederherstellungsschlüssel finden und Verschlüsselungsstatus bestätigen
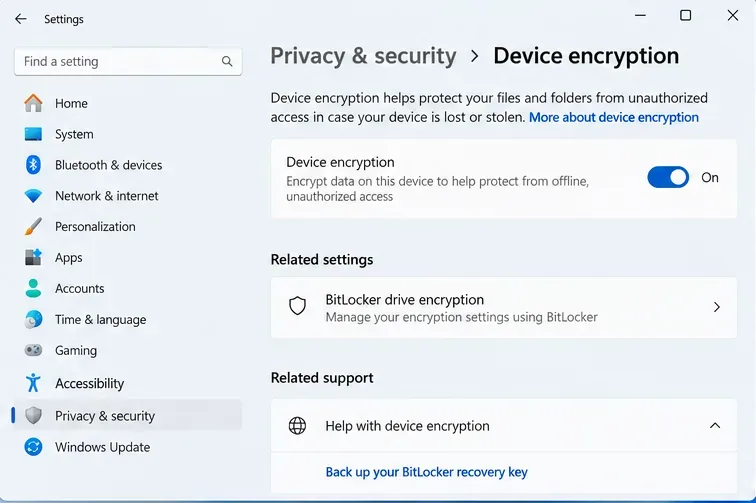
Öffnen Sie in Windows 11 „Einstellungen“ > „Datenschutz und Sicherheit“ > „Geräteverschlüsselung“, falls dieser Eintrag vorhanden ist. Windows Home unterstützt die Geräteverschlüsselung auf kompatibler Hardware, während die BitLocker-Laufwerkverschlüsselungsverwaltung in den Versionen Pro, Enterprise und Education verfügbar ist. Suchen Sie nach „BitLocker verwalten“, falls die klassische Systemsteuerung verfügbar ist. Notieren Sie sich, welche Volumes verschlüsselt sind.
Sichern Sie den 48-stelligen Wiederherstellungsschlüssel an einem Ort, an dem er ohne Neustart des PCs zugänglich ist. Bei vielen privaten Geräten bietet Microsoft den Zugriff auf den Wiederherstellungsschlüssel über das mit dem Computer verknüpfte Microsoft-Konto an; auf Geräten im Arbeitsumfeld oder in der Schule werden die Schlüssel möglicherweise von der jeweiligen Organisation gespeichert. Vergleichen Sie die auf dem Wiederherstellungsbildschirm angezeigte Wiederherstellungsschlüssel-ID mit dem gespeicherten Schlüsseldatensatz. Befolgen Sie
die Anweisungen von Microsoft zum Auffinden eines BitLocker-Wiederherstellungsschlüssels . Fahren Sie nicht fort, wenn Sie den Schlüssel nicht wiederherstellen können.
Die Windows 11-Geräteverschlüsselungseinstellungen zeigen an, dass die Verschlüsselung aktiviert ist, und enthalten einen Link zu den Wiederherstellungsschlüsselinformationen. Überprüfen Sie Ihren Systemstatus und speichern Sie den tatsächlichen Wiederherstellungsschlüssel, bevor Sie die Starteinstellungen ändern.
2. Sichern Sie die Dateien und identifizieren Sie die physischen Laufwerke
Sichern Sie wichtige Windows-Dateien auf einem separaten Speichermedium und prüfen Sie, ob Sie diese öffnen können. Ein Wiederherstellungsschlüssel entsperrt ein verschlüsseltes Volume; er ersetzt jedoch keine Datensicherung. Halten Sie Wiederherstellungsmedien für Windows und ein funktionierendes Ladegerät bereit.
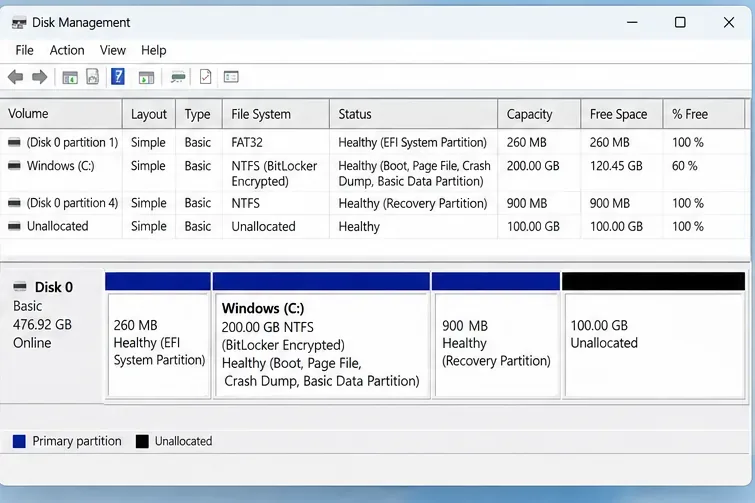
Öffnen Sie die Datenträgerverwaltung ( Windows-Taste + R drücken , Eingabetaste drücken diskmgmt.msc). Notieren Sie sich die Windows-Datenträgernummer, die Kapazität, die EFI-Systempartition, das Laufwerk C: und die Wiederherstellungspartition. Falls Sie zwei physische Laufwerke haben, identifizieren Sie das zweite anhand seiner Kapazität und seines Modells. Datenträgernummern und Linux-Namen können /dev/nvme0n1sich ändern; überprüfen Sie daher das tatsächliche Gerät während der Installation.
Bei der Methode mit gemeinsam genutzter Festplatte sollten Sie mindestens die für den Ubuntu-Installer erforderlichen 25 GB Speicherplatz einplanen. Für Anwendungen und persönliche Dateien empfiehlt sich die Zuweisung von etwa 50–80 GB oder mehr , dies ist jedoch keine Vorgabe von Canonical. Halten Sie unter Windows ausreichend freien Speicherplatz für Updates bereit.
Die Datenträgerverwaltung unterscheidet zwischen dem Windows-Betriebssystemvolume, der EFI- und der Wiederherstellungspartition sowie dem nicht zugewiesenen Speicherplatz. Ermitteln Sie die richtige physische Festplatte, anstatt sich nur auf den Laufwerksbuchstaben zu verlassen.
3. Nutzt Ihr Computer UEFI und Secure Boot?
Starten Sie unter Windows das BIOS msinfo32und überprüfen Sie den BIOS-Modus . Moderne Windows 11-Installationen verwenden normalerweise UEFI mit einer GUID-Partitionstabelle (GPT). Starten Sie den Ubuntu-USB-Stick ebenfalls im UEFI-Modus; die gleichzeitige Verwendung von UEFI und Legacy-Bootmodi erschwert das Dual-Booten.
Es gibt in der Regel keinen Grund, Secure Boot zu deaktivieren, nur um Ubuntu 24.04 zu installieren. Das Deaktivieren von Secure Boot, das Löschen des TPM oder das Ändern des Firmware-Speichermodus kann einen Wiederherstellungsvorgang auslösen oder den Windows-Start verhindern. Wenn Ubuntu ein Problem mit dem Intel RST-Speicher meldet, halten Sie inne und konsultieren Sie die entsprechende Dokumentation von Ubuntu zum Speichercontroller, bevor Sie Firmware-Einstellungen ändern.
Der Windows-Schnellstart nutzt ebenfalls eine Form des Ruhezustands, wie in
der Dokumentation zu den Energiesparmodi von Microsoft erläutert . Um zuverlässig auf gemeinsam genutzte Windows-Dateisysteme zugreifen zu können, vermeiden Sie es, ein Windows-Volume im Ruhezustand unter Ubuntu zum Schreiben einzubinden. Ein normaler Windows-Neustart führt zu einem vollständigeren Herunterfahren als der Schnellstart, und ein explizites vollständiges Herunterfahren ist beim Arbeiten mit verschiedenen Betriebssystemen vorzuziehen.
Wie bereitet man die Windows-Partition auf einem PC mit nur einer Festplatte vor?
4. BitLocker deaktivieren und auf die vollständige Entschlüsselung warten
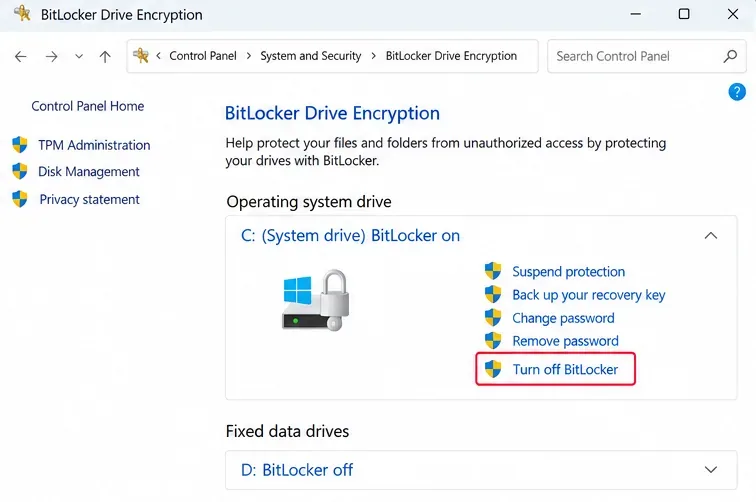
Führen Sie diesen Schritt nur für den freigegebenen Datenträgerpfad aus. Deaktivieren Sie unter Windows BitLocker für das Betriebssystemvolume oder, falls verfügbar, die Geräteverschlüsselung . Bestätigen Sie die Entschlüsselungsanforderung und lassen Sie den PC währenddessen eingeschaltet. Wählen Sie nicht nur „Schutz anhalten“ : Microsoft weist darauf hin, dass die Daten in diesem Fall verschlüsselt bleiben und ein temporärer Klartextschlüssel gespeichert wird, was die dokumentierte Voraussetzung von Canonical nicht erfüllt.
Unterbrechen Sie den Installationsvorgang nicht. Falls die Meldung „BitLocker wartet auf Aktivierung“ angezeigt wird , befolgen Sie die speziellen Anweisungen von Canonical und gehen Sie nicht davon aus, dass die Festplatte unverschlüsselt ist. Eine solche Konfiguration kann die Installation von Ubuntu weiterhin blockieren. Prüfen Sie außerdem im Voraus, ob Ihre Windows-Version die Reaktivierung der Verschlüsselung zulässt. Canonical weist ausdrücklich darauf hin, dass dies bei einigen Windows-Versionen nicht möglich ist. Beachten Sie die
Anleitung zum Deaktivieren von BitLocker in Ubuntu 24.04 sowie den Vergleich von Sperrung und Entschlüsselung durch Microsoft .
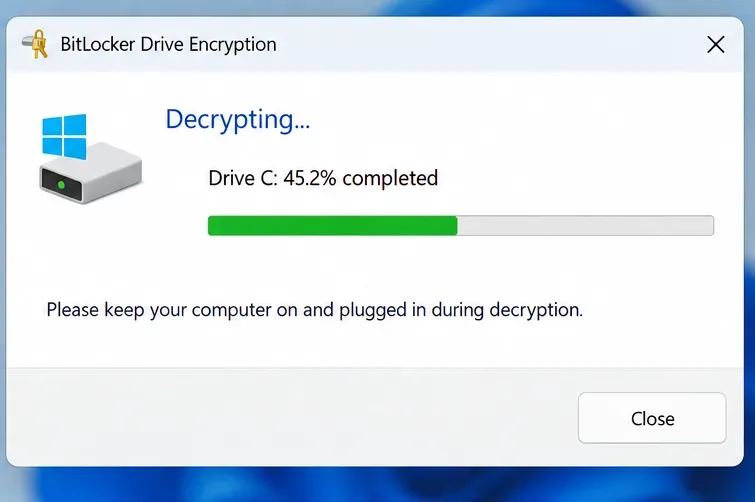
Die BitLocker-Systemsteuerung unterscheidet zwischen „Schutz anhalten“ und „BitLocker deaktivieren“. Für den von Canonical entwickelten geführten Workflow auf demselben Laufwerk wählen Sie die vollständige Entschlüsselung anstelle des bloßen Anhaltens des Schutzes.Windows zeigt den Fortschritt der Entschlüsselung an, während BitLocker deaktiviert wird. Warten Sie, bis der Vorgang abgeschlossen und die Festplatte vollständig entschlüsselt ist, bevor Sie sie neu partitionieren.
5. Verkleinern Sie das Laufwerk C: unter Windows, sodass Speicherplatz nicht zugewiesen wird
Nach Abschluss der Entschlüsselung starten Sie Windows neu und prüfen Sie, ob Ihre Daten zugänglich sind. Öffnen Sie anschließend die Datenträgerverwaltung, klicken Sie mit der rechten Maustaste auf Laufwerk C: und wählen Sie „Volume verkleinern“ . Geben Sie die Größe des für Ubuntu reservierten Speicherplatzes ein. Beispielsweise schafft eine Verkleinerung um ca. 60.000 MB etwa 60 GB Speicherplatz; dieser Wert dient lediglich als Beispiel und stellt keine Garantie dafür dar, wie viel Speicherplatz auf einem bestimmten PC freigegeben werden kann.
Lassen Sie den entstandenen Bereich als nicht zugewiesen . Erstellen Sie dort kein NTFS-Volume, löschen Sie nicht die EFI-Systempartition, entfernen Sie keine Windows-Wiederherstellungspartition und formatieren Sie nicht C:. Falls Windows nicht genügend Speicherplatz zum Verkleinern bietet, beheben Sie die Windows-Speicherplatzbeschränkungen, anstatt einen Linux-Partitionseditor zum Verschieben geschützter Windows-Strukturen zu zwingen.
Die Dokumentation zur Datenträgerverwaltung von Microsoft beschreibt die integrierte Verkleinerungsfunktion.
Wie installiert man Ubuntu 24.04, ohne Windows zu überschreiben?
6. Schreiben Sie das Ubuntu-Installationsprogramm auf einen USB-Stick.
Laden Sie eine Ubuntu 24.04 LTS Desktop-ISO-Datei von Canonical herunter und erstellen Sie anschließend mit einem geeigneten USB-Image-Writer wie Rufus einen bootfähigen Installer. Canonical empfiehlt einen USB-Stick mit mindestens 8 GB Speicherplatz. Das Kopieren der ISO-Datei in einen normalen USB-Ordner reicht nicht aus, und die Erstellung des bootfähigen Sticks löscht dessen vorhandenen Inhalt.
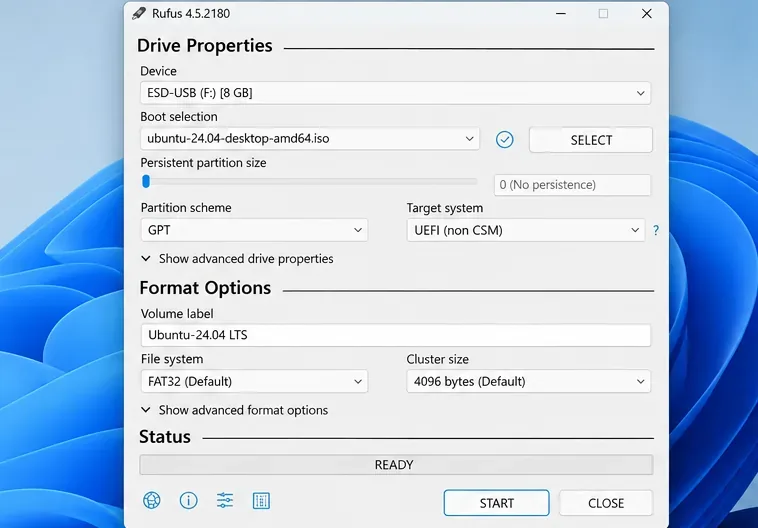
Auf einem herkömmlichen Windows 11 UEFI/GPT-Computer sollte Rufus normalerweise UEFI-kompatible Einstellungen verwenden. Überprüfen Sie vor dem Start die USB- Geräteauswahl . Siehe die Anleitung von Canonical zum Erstellen
bootfähiger USB-Sticks für Ubuntu 24.04 .
Rufus zeigt eine Ubuntu-Desktop-ISO-Datei, ein ausgewähltes USB-Laufwerk, das GPT-Partitionsschema und das UEFI-Zielsystem an. Das angezeigte USB-Gerät ist das Laufwerk, das überschrieben wird.
7. Starten Sie den USB-Stick im UEFI-Modus und überprüfen Sie die Live-Sitzung.
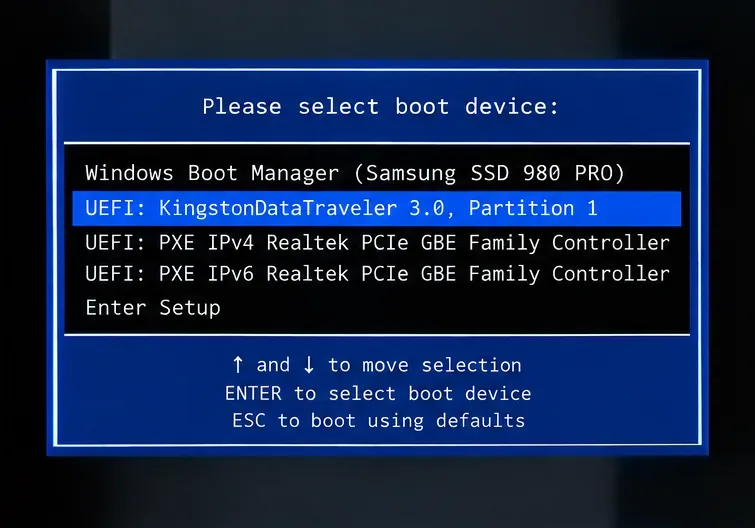
Starten Sie den Computer neu und öffnen Sie das Firmware-Startmenü. Die Taste variiert je nach Hersteller; F12 , Esc , F10 und F2 sind gängige Optionen. Wählen Sie die USB-Option „UEFI“ , falls mehrere Versionen angezeigt werden. Wählen Sie „Ubuntu testen“ , wenn Sie dazu aufgefordert werden, und überprüfen Sie anschließend die WLAN-, Tastatur-, Bildschirm- und Speichererkennung vor der Installation.
Eine Live-Sitzung ist zwar ein nützlicher Kompatibilitätstest, garantiert aber nicht, dass nach der Installation alle Treiber oder Interaktionen mit verschlüsselten Festplatten funktionieren. Wenn das Installationsprogramm Ihr vorgesehenes zweites Laufwerk nicht erkennt oder eine Warnung bezüglich des Speichercontrollers anzeigt, brechen Sie den Vorgang ab, anstatt Firmware-Änderungen auf gut Glück vorzunehmen.
Die Firmware-Bootauswahl hebt ein UEFI-USB-Gerät hervor, das vom Windows Boot Manager getrennt ist. Verwenden Sie die tatsächliche Bootmenü-Taste und die Gerätebezeichnungen Ihres Computerherstellers.
8. Wählen Sie die Zielfestplatte aus und überprüfen Sie jede Partitionsänderung.
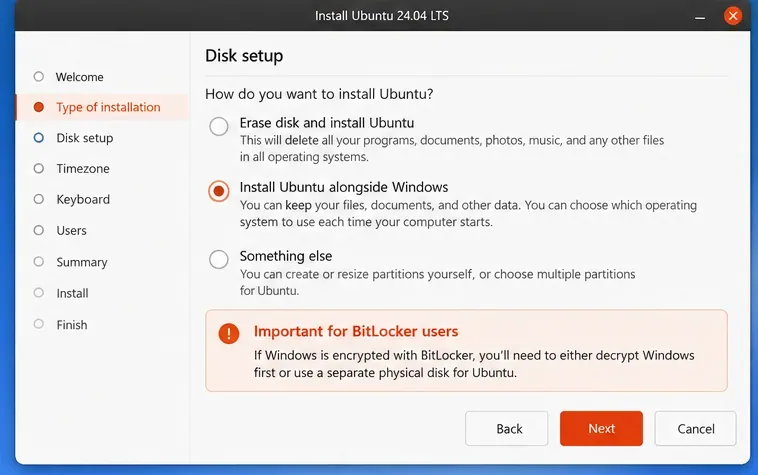
Wählen Sie im Ubuntu Desktop-Installationsprogramm den interaktiven Installationspfad und fahren Sie mit der Datenträgereinrichtung fort . Bei einem einzelnen, bereits vollständig entschlüsselten Laufwerk wählen Sie „Ubuntu parallel installieren“ , sobald das Installationsprogramm Windows erkennt und diese Option anbietet. Überprüfen Sie die vorgeschlagene Aufteilung und verwenden Sie den von Ihnen freigegebenen Speicherplatz. Falls die erkannte Aufteilung unklar ist, brechen Sie den Vorgang ab und kehren Sie zu Windows zurück.
Bei zwei physischen Laufwerken wählen Sie das zweite Laufwerk aus. Canonical beschreibt die Möglichkeit, das Laufwerk zu löschen und Ubuntu auf einem anderen Laufwerk zu installieren , jedoch wird dadurch das ausgewählte Laufwerk vollständig gelöscht . Wählen Sie diese Option nur, wenn sich auf dem zweiten Laufwerk keine benötigten Daten befinden und Sie Modell und Größe des Laufwerks sicher überprüft haben. Wenn Sie Daten auf diesem Laufwerk behalten möchten, muss ein erfahrener Benutzer die Partitionen manuell erstellen. Wählen Sie niemals die Option zum Löschen des Windows-Laufwerks.
Die manuelle Partitionierung ist für fortgeschrittene Benutzer gedacht. Falls erforderlich, erkennen Sie die vorhandene EFI-Systempartition und die Windows-Wiederherstellungspartitionen, formatieren Sie diese nicht und weisen Sie Linux-Dateisysteme nur dem vorgesehenen freien Speicherplatz oder der Linux-Festplatte zu. Firmware-Layouts variieren, gehen Sie daher nicht von einer EFI-Partitionsnummer oder einem festen /dev/nvme...Gerätenamen aus.
Die Installationsanleitung von Canonical für Ubuntu 24.04 erläutert die geführten Optionen und die Grenzen der manuellen Festplattenkonfiguration.
Die Optionen zur Festplattenkonfiguration unterscheiden die Installation neben Windows von der Option zum endgültigen Löschen. Die Bildschirmanzeige variiert in den verschiedenen Ubuntu 24.04-Versionen; eine BitLocker-Warnung bedeutet, dass Sie den Festplatten- oder Entschlüsselungsstatus überprüfen müssen und die Warnung nicht ignorieren dürfen.
9. Installation abschließen und beide Betriebssysteme starten
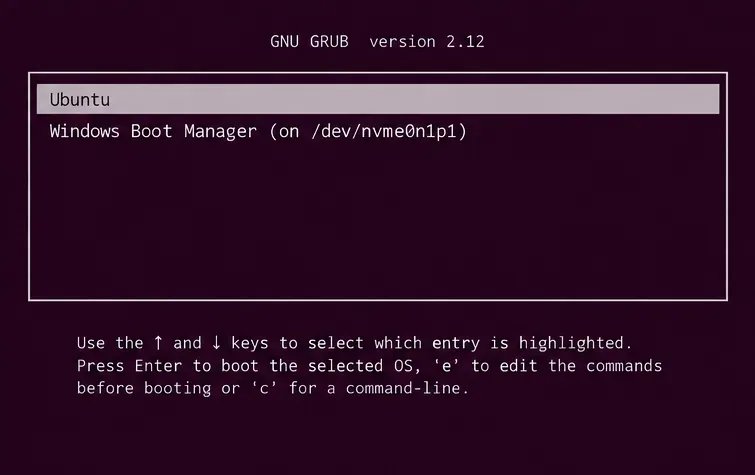
Überprüfen Sie die Installationszusammenfassung und vergewissern Sie sich, dass die Windows-Betriebssystem- und Wiederherstellungspartitionen nicht zum Löschen oder Formatieren markiert sind. Wählen Sie einen Ubuntu-Benutzernamen und ein Passwort, schließen Sie die Installation ab und entfernen Sie den USB-Stick, sobald Sie dazu aufgefordert werden. Je nach Firmware werden im GRUB-Menü möglicherweise Ubuntu und der Windows Boot Manager angezeigt , oder Sie müssen das Betriebssystem über das einmalige Startmenü der Firmware auswählen.
Starten Sie zunächst Ubuntu und prüfen Sie, ob Ihr Home-Verzeichnis, die Internetverbindung und der Speicher funktionieren. Starten Sie anschließend Windows. Ein geänderter Startpfad kann eine BitLocker-Wiederherstellung auslösen, selbst wenn das verschlüsselte Windows-Volume nicht überschrieben wurde. Geben Sie bei Aufforderung Ihren gespeicherten 48-stelligen Wiederherstellungsschlüssel ein , überprüfen Sie den Windows-Start und bewahren Sie den Schlüssel für zukünftige Firmware- oder Bootloader-Änderungen auf.
Ein GRUB-Bootmenü kann Ubuntu und den Windows Boot Manager anbieten. Einige UEFI-Systeme verwenden stattdessen ihren eigenen Boot-Selektor, und die angezeigten Einträge hängen von der abgeschlossenen Installation ab.
Sollte BitLocker nach einer Installation auf einem gemeinsam genutzten Datenträger erneut aktiviert werden?
Nur wenn Windows eine unterstützte Methode dafür bereitstellt. Kehren Sie zu Windows zurück, überprüfen Sie die Installation, öffnen Sie die entsprechenden Verschlüsselungseinstellungen für Ihre Edition und prüfen Sie, ob BitLocker oder Geräteverschlüsselung aktiviert werden kann. Aktivieren Sie gegebenenfalls den Schutz, warten Sie, bis die Verschlüsselung abgeschlossen ist, und speichern Sie die neuen/aktuellen Wiederherstellungsinformationen. Halten Sie Ubuntu von dem mit Windows verschlüsselten Datenvolume getrennt und testen Sie den Windows-Start nach Abschluss der Verschlüsselung erneut.
Gehen Sie nicht davon aus, dass BitLocker nach der Ubuntu-Installation automatisch wieder aktiviert wird, nur weil es vorher funktioniert hat. Windows-Versionen, Unternehmensrichtlinien, Hardwarevoraussetzungen und die Kontokonfiguration beeinflussen die Verfügbarkeit. Überprüfen Sie bei der Konfiguration mit zwei Laufwerken, bei der BitLocker nie deaktiviert war, den Status, anstatt ihn unnötigerweise umzuschalten.
Bei einem mit Administratorrechten geöffneten Windows-Terminal manage-bde -status C:werden der Konvertierungsgrad und der Schutzstatus angezeigt. Ein geschütztes, vollständig verschlüsseltes Laufwerk C: sollte anzeigen, dass die Verschlüsselung abgeschlossen und der Schutz aktiviert ist. Weichen die Ergebnisse voneinander ab, untersuchen Sie die Daten, bevor Sie sie als verschlüsselt betrachten. Microsoft beschreibt diese Felder in seiner
Referenz zu manage-bde status .
Was passiert, wenn Windows zum BitLocker-Wiederherstellungsbildschirm startet?
Verwenden Sie den gespeicherten Schlüssel, dessen ID mit der Wiederherstellungsaufforderung übereinstimmt. Dies kann nach Änderungen an den EFI-Bootpfaden, Secure Boot, der Firmware oder der vom TPM gemessenen Bootumgebung auftreten. Es beweist jedoch nicht automatisch, dass Ubuntu Windows-Dateien gelöscht hat. Überprüfen Sie nach dem Windows-Start den Status des Systemlaufwerks und untersuchen Sie alle wiederkehrenden Aufforderungen, bevor Sie die Boot-Einstellungen erneut ändern.
Wenn Ubuntu startet, Windows aber nicht im GRUB-Menü erscheint, überprüfen Sie das Einmal-Startmenü der Firmware auf den Windows Boot Manager . Ein fehlender GRUB-Eintrag ist etwas anderes als eine fehlende Windows-Partition. Vermeiden Sie es, wahllos Boot-Reparaturbefehle auszuführen oder EFI-Partitionen neu zu erstellen, ohne die Gerätekonfiguration zu überprüfen. Wenn keines der Betriebssysteme normal startet, verwenden Sie Ihre Wiederherstellungsmedien und Backups; priorisieren Sie die Datenwiederherstellung gegenüber Experimenten mit dem Bootloader.
Wenn Ubuntu nach einer Passphrase zum Entsperren der Festplatte fragt, ist diese nicht mit dem Windows-Wiederherstellungsschlüssel zu verwechseln. Die optionale LUKS-Verschlüsselung und die experimentelle TPM-basierte Verschlüsselung von Ubuntu haben eigene Voraussetzungen und Wiederherstellungsmechanismen. Canonical dokumentiert
erweiterte Optionen für die Festplattenverschlüsselung und die Einschränkungen der TPM-basierten Verschlüsselung ; gehen Sie nicht davon aus, dass eine verschlüsselte Ubuntu-Installation automatisch bei einer herkömmlichen Parallelinstallation enthalten ist.
Wie kann man überprüfen, ob die Dual-Boot-Einrichtung abgeschlossen ist?
Windows: Es startet, vorhandene Dateien werden geöffnet, Windows Update funktioniert und BitLocker zeigt den Schutzstatus an, den Sie tatsächlich wünschen.
Ubuntu: Es startet selbstständig, erkennt sein eigenes Dateisystem und wichtige Hardware wie WLAN, Sound und Grafik funktioniert.
Boot-Auswahl: Beide Betriebssystemeinträge sind über GRUB oder das UEFI-Bootmenü erreichbar, ohne dass die Speicherkontrollermodi geändert werden müssen.
Wiederherstellung: Die aktuellen Windows-Wiederherstellungsschlüssel werden separat vom Rechner gespeichert; auch alle Ubuntu-Festplattenverschlüsselungs-Anmeldeinformationen werden gesichert.
Partitionen: Die Windows-Partition C:, die EFI-Partition und der Wiederherstellungsbereich bleiben erhalten; Ubuntu belegt nur den geplanten Speicherplatz auf der Festplatte oder den freien Speicherplatz.
Schlägt auch nur eine dieser Prüfungen fehl, dürfen keine Partitionen oder Firmware-Einstellungen mehr geändert werden, und der Fehler muss genau analysiert werden. Das zuverlässige Endergebnis besteht nicht nur darin, einmalig einen Ubuntu-Desktop zu erreichen, sondern auch darin, in jedes System neu starten zu können, die beabsichtigte Verschlüsselung beizubehalten und den Zugriff wiederherzustellen, falls sich die Boot-Kette ändert.