Verbinden Sie ownCloud Infinite Scale mit LDAP für die Benutzeranmeldung.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Keylogger sind extrem gefährliche Programme, die Hacker auf dem System eines Benutzers installieren, um Passwörter, Kreditkarteninformationen usw. zu stehlen. Keylogger speichern alle Tastenanschläge, die Benutzer auf dem Computer ausführen, und liefern Hackern wichtige Benutzerinformationen.
Jede Art von Keylogger ist gefährlich, da sie Ihre Tastatureingaben aufzeichnen, alle Ihre Aktivitäten verfolgen und geöffnete Websites aufzeichnen können.
Wenn Sie einen Computer mit installiertem Keylogger verwenden, können Ihre wichtigen Daten leicht gestohlen werden. Überprüfen Sie daher am besten, ob auf Ihrem Computer ein Keylogger installiert ist. Im folgenden Artikel erklärt Ihnen WebTech360, wie Sie Keylogger auf Ihrem System finden und vollständig entfernen.
Wenn Sie nicht viel über Keylogger wissen, sollten Sie diesen Artikel nicht verpassen: Erfahren Sie mehr über Keylogger
So finden und entfernen Sie einen Keylogger auf dem Computer
Es gibt mehrere Anzeichen, die auf einen Keylogger-Angriff auf Ihr System hinweisen. Hier sind die häufigsten Anzeichen:
Verwenden Sie den Task-Manager, um festzustellen, ob auf Ihrem System ein Keylogger installiert ist oder nicht. Das ist ganz einfach. Folgen Sie einfach den folgenden Schritten:
Öffnen Sie zunächst die Eingabeaufforderung, indem Sie cmd in das Suchfeld im Startmenü eingeben und dann in der Liste der Suchergebnisse auf Eingabeaufforderung klicken.
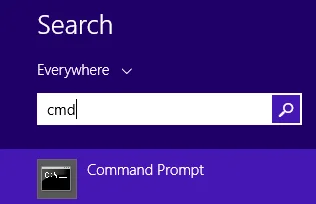
Geben Sie als Nächstes im Eingabeaufforderungsfenster den folgenden Befehl ein und drücken Sie die Eingabetaste:
netstat –ano
Zu diesem Zeitpunkt wird das Eingabeaufforderungsfenster wie unten dargestellt angezeigt:
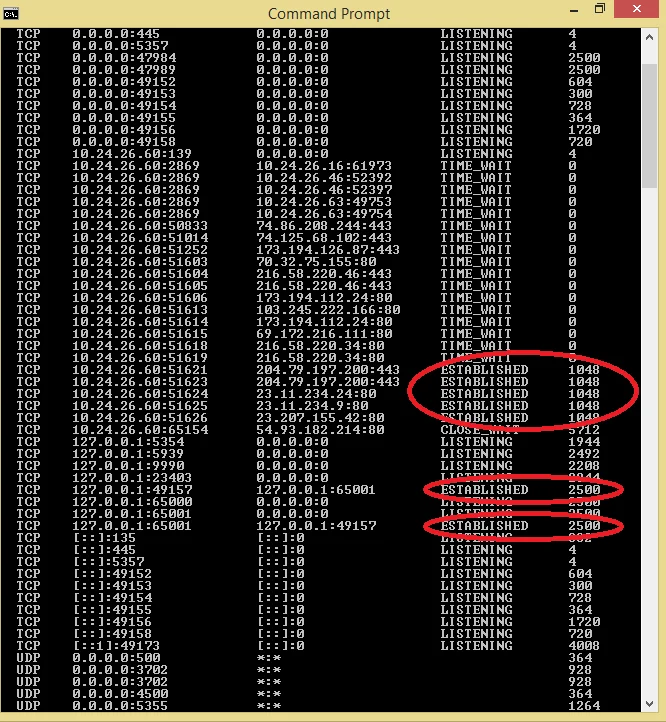
Die Daten, die Sie erhalten, werden in 5 Spalten angezeigt. Achten Sie dabei nur auf die Zeilen, die auf Etabliert stehen .
In der Abbildung oben sehen Sie 2 PIDs, die als „Established“ eingestellt sind, der erste Wert ist 1048 und der zweite Wert ist 2500.
Öffnen Sie als Nächstes den Task-Manager und wechseln Sie zur Registerkarte „Details“ .
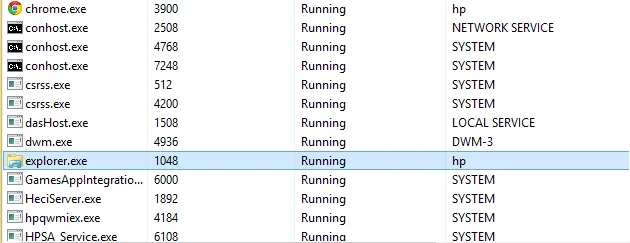
Jetzt können Sie deutlich sehen, dass explorer.exe die ID mit dem Wert 1048 hat. Dies ist jedoch ein wichtiger Systemdienst, daher kann bestätigt werden, dass es sich um ein sicheres Programm und nicht um einen Keylogger handelt.
Gehen Sie als Nächstes erneut zum Task-Manager-Fenster zurück und suchen Sie den Prozess mit PID 2500.
Sie sehen nvstreamsvc.exe mit der ID 2500. Nach genauerer Untersuchung stellt sich jedoch heraus, dass nvstreamsvc.exe ein von NVIDIA mit der Grafikkarte installiertes Programm ist. Daher kann bestätigt werden, dass auf dem System kein Keylogger installiert ist.
Führen Sie die gleichen Schritte aus, um zu überprüfen, ob auf Ihrem System ein Keylogger installiert ist.
Manchmal können Keylogger in den Programmen gefunden werden, die Sie auf Ihrem System installieren, wenn die Hacker diese Programme nicht verstecken.
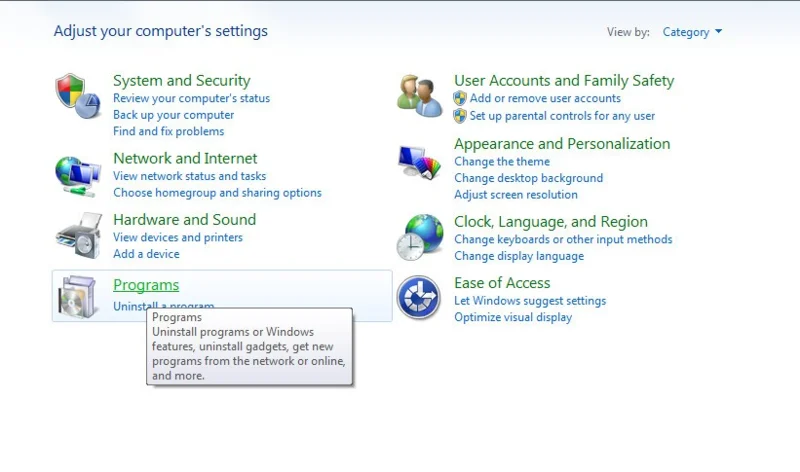
Auf dem Bildschirm wird nun eine Liste aller installierten Programme angezeigt. Sollten Sie Programme finden, die Sie nicht installiert haben, wurden diese wahrscheinlich von Hackern installiert. Klicken Sie mit der rechten Maustaste auf das entsprechende Programm und wählen Sie „ Deinstallieren“ .
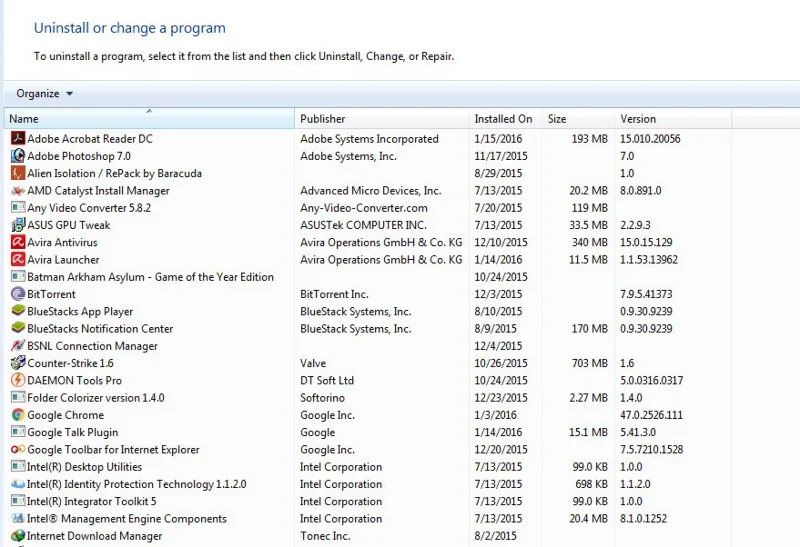
Wenn diese Programme entfernt werden, wird auch der Keylogger von Ihrem System entfernt und Sie befinden sich nun in einem „sicheren“ Zustand.
In manchen Fällen können Benutzer mithilfe einer Drittanbieteranwendung den Keylogger vollständig von ihrem System entfernen. Derzeit gibt es viele Anti-Rootkit -Tools auf dem Markt. Welches Tool am effektivsten ist, ist jedoch erwähnenswert.
Hier sind 3 der besten Tools, die Sie ausprobieren können:
- Malwarebytes Anti-Rootkit Beta:
Malwarebytes Anti-Rootkit Beta (MBAR) ist ein kostenloses Tool, das Benutzern dabei helfen soll, Rootkits – Arten von Malware, die in einem versteckten und hochentwickelten Modus auf dem System agieren – schnell zu erkennen und zu entfernen.
Malwarebytes Anti-Rootkit Beta ist modernste Technologie zur Erkennung und Entfernung bösartiger Rootkits. Das Archiv enthält außerdem ein praktisches Dienstprogramm zur Reparatur von Rootkit-bedingten Schäden. Zur Anwendung der Korrekturen ist ein Neustart erforderlich.
Anwendung:
- Norton Power Eraser:
Norton Power Eraser ist eine einfache Lösung zum Erkennen und Entfernen von Malware und Viren, die mit herkömmlichen Methoden nicht erkannt werden können.
Hier herunterladen und installieren.
- Kaspersky-Sicherheitsscan:
Kaspersky Security Scan kann das System mit extrem hoher Geschwindigkeit scannen und Ihnen dabei helfen, zu überprüfen, ob sich auf dem System Viren, Malware oder Spyware befinden, sodass Sie umgehend nach Möglichkeiten suchen können, diese Viren und Malware zu zerstören.
Laden Sie Kaspersky Security Scan auf Ihren Computer herunter und installieren Sie es hier.
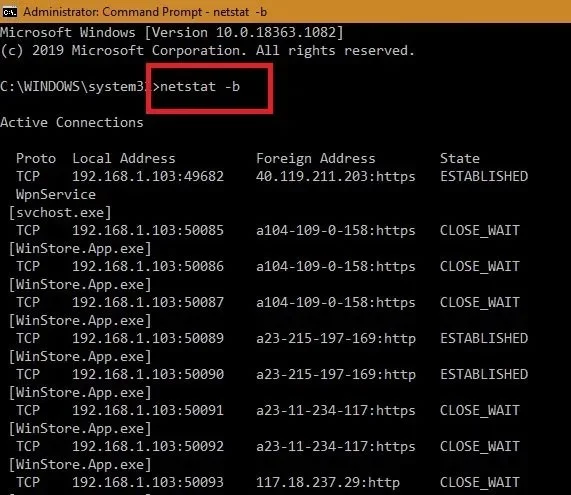
Sobald Sie sichergestellt haben, dass niemand anderes an Ihrem Computer angemeldet ist, ist es wichtig, Ihr Gerät auf verdächtige Internetverbindungen zu überprüfen. Öffnen Sie dazu die Windows-Eingabeaufforderung im Administratormodus und geben Sie Folgendes ein:
netstat -bAlle Websites und Programme, die online mit Ihrem Windows-Computer verbunden sind, sind jetzt sichtbar. Apps, die mit dem Windows Store, dem Edge-Browser oder anderen System-Apps wie „ svchost.exe “ verbunden sind, sind harmlos. Überprüfen Sie Ihre IP-Adresse online auf verdächtige Remote-Standorte.
Die Tastenanschlagverschlüsselung ist eine hervorragende Möglichkeit, Keylogger zu verhindern, indem alle Tastenanschläge verschlüsselt werden, bevor sie online gesendet werden. Wenn Sie Opfer eines Keylogger-Angriffs auf Hypervisor-Ebene werden, kann die Malware nur die verschlüsselten Zufallszeichen erkennen.
KeyScrambler ist eine der beliebtesten Lösungen zur Tastendruckverschlüsselung. Sie ist virenfrei und sicher in der Anwendung und wird von über einer Million Nutzern genutzt. Die Personal-Version der Software ist kostenlos und kann Tastendruckdaten in über 60 Browsern sichern.
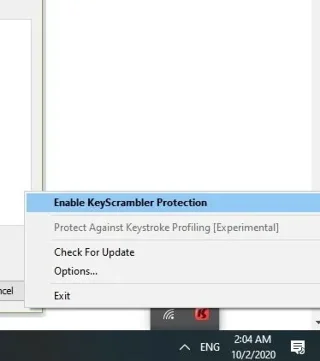
Nach der Installation können Sie KeyScrambler über die rechte Taskleiste aktivieren.
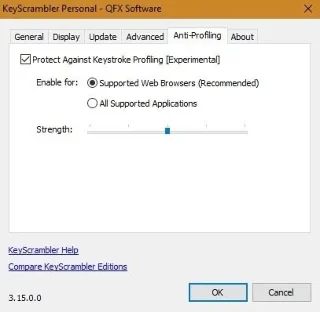
In den Einstellungen können Sie die Protokollierung Ihrer Tastatureingaben verhindern. Dies geschieht durch die Zensur Ihres Tipprhythmus. So schützen Sie Ihre Anonymität vor Websites, die versuchen, Ihr Tippverhalten zu protokollieren.
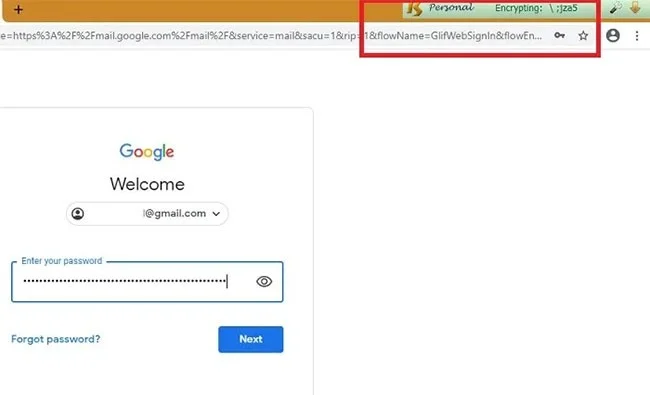
Sobald Sie in einem Browser wie Google Chrome oder Firefox Tastenanschläge eingeben, kodiert KeyScrambler alle Tastenanschläge, die Sie direkt auf dem Bildschirm sehen können.
Überprüfen Sie außerdem Ihre Browsereinstellungen auf verdächtige Änderungen. Keylogger manipulieren häufig die Browsereinstellungen, um Tastatureingaben zu erfassen. Überprüfen Sie daher alle Einstellungen sorgfältig und stellen Sie sicher, dass sie nicht unbemerkt manipuliert oder geändert wurden.
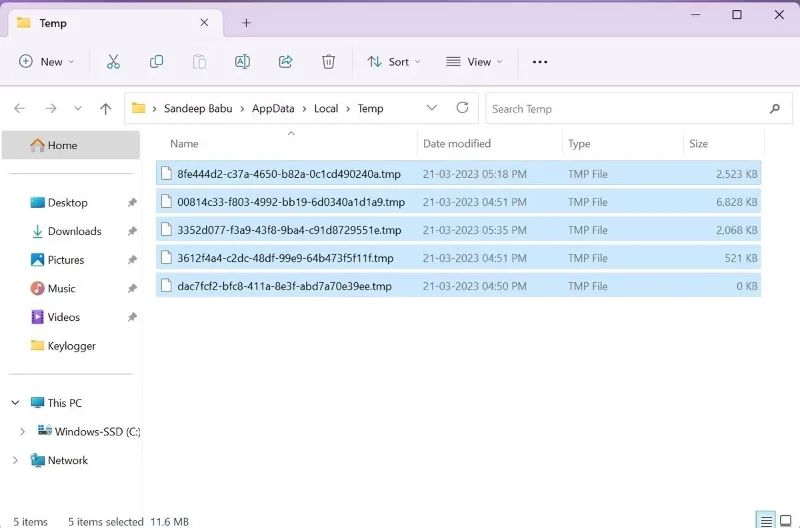
Keylogger verstecken sich manchmal in temporären Dateien, um nicht erkannt zu werden, insbesondere wenn sie von schädlichen Websites heruntergeladen werden. Überprüfen Sie daher auch Ihre temporären Dateien auf verdächtige Programme.
Da temporäre Dateien oft zu überladen sind, um verdächtige Programme zu erkennen, löschen Sie am besten alle temporären Dateien auf Ihrem PC.
Schließen Sie alle laufenden Programme auf Ihrem PC. Drücken Sie Windows + R und geben Sie "%temp%" ein. Klicken Sie auf OK. Der Ordner für temporäre Dateien wird geöffnet. Wählen Sie alle Dateien aus und löschen Sie sie.
Keylogger können sich als legitime Programme tarnen. Sie sollten Ihren PC daher mit einem seriösen Antivirenprogramm scannen, um festzustellen, ob er über einen Keylogger verfügt.
Obwohl Microsoft Defender eine angemessene Sicherheit bietet, sollten Sie den Kauf eines kostenpflichtigen Antivirenprogramms in Erwägung ziehen, um die Sicherheit Ihres PCs zu verbessern.
Wenn Sie die oben genannten Methoden angewendet haben und dennoch vermuten, dass ein Keylogger auf Ihrem Computer installiert ist, können Sie den abgesicherten Modus mit Netzwerktreibern nutzen . Drücken Sie dazu beim Einschalten des Computers F8 und suchen Sie mit den Pfeiltasten nach diesem Modus. Drücken Sie anschließend die Eingabetaste, um ihn auszuwählen. Im abgesicherten Modus mit Netzwerktreibern dürfen Sie nur Dateien Ihres Betriebssystems ausführen und alle anderen Aktivitäten stoppen. Der auf dem Computer installierte Keylogger kann Sie daher nicht mehr verfolgen.
Dies ist eine der äußerst nützlichen Funktionen, die Sie nicht verpassen sollten.
Manche Keylogger sind so gefährlich, dass sie nur mit professionellen Methoden erkannt werden können. Um Ihre Daten vor Keyloggern zu schützen, sollten Sie beim Eingeben von Benutzernamen und Passwörtern in Anmeldeformulare den Editor verwenden. Speichern Sie die Benutzernamen und Passwörter im Editor und kopieren Sie sie anschließend in Ihren Browser. Manche Keylogger dürfen die Tastatureingaben im Editor nicht aufzeichnen.
Wenn Sie wichtige, vertrauliche Daten auf Ihrem Computer gespeichert haben, ist es wichtig, diese vor Keyloggern zu schützen. Das Auffinden und Erkennen eines Keyloggers kann zeitaufwändig sein, da er aus dem Internet stammen kann, da viele Programme von inoffiziellen Websites heruntergeladen werden. Achten Sie außerdem auf eine sichere Downloadquelle für Software und überwachen Sie den gesamten Installationsprozess, um die Installation unerwünschter Tools zu vermeiden.
Die effektivste Methode zum Entfernen eines Keyloggers ist die Verwendung eines Anti-Malware-Tools. Führen Sie einen vollständigen Scan Ihres Systems durch und befolgen Sie die Anweisungen des Programms, um alle gefundenen schädlichen Dateien zu entfernen. Sie können auch ein spezielles Anti-Spyware-Programm verwenden, um Keylogger genauer zu erkennen.
Der Schutz Ihres PCs vor Keyloggern ist unerlässlich, um die Sicherheit und den Datenschutz Ihrer Daten zu gewährleisten. Nachdem Sie nun wissen, wie Sie Keylogger erkennen, besteht der nächste Schritt darin, Ihren PC gegen Keylogger-Angriffe zu schützen. Um Ihre sensiblen Daten zu schützen, sollten Sie sich außerdem vor einer weiteren Malware namens FormBook in Acht nehmen, die Informationen stiehlt .
Viel Glück!
Weitere Artikel finden Sie unten:
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.
Richten Sie den S3NG-Treiber, die Bucket-Berechtigungen, die persistente Metadatenspeicherung und die Upload-Größe so ein, dass ownCloud Infinite Scale Dateiinhalte zuverlässig speichern kann.




