Für Inhalte auf legitimen Websites wie Instagram oder Youtube sind Benutzer interessiert und neugierig. Klicken Sie daher häufig auf den angehängten Link, um den Inhalt anzuzeigen. URLs haben jetzt jedoch viele gefälschte Fälle und können Ihnen große Probleme bereiten.
Beim Durchsuchen des neuen Feeds auf Facebook werden viele Neuigkeiten und neue Links mit auffälligen Informationen wie Titel, Beschreibung, Bild und URL angezeigt, die Benutzer neugierig machen und darauf klicken möchten Inhalt anzeigen.
Seien Sie vorsichtig, wenn Sie auf Facebook auf Youtube- URLs klicken
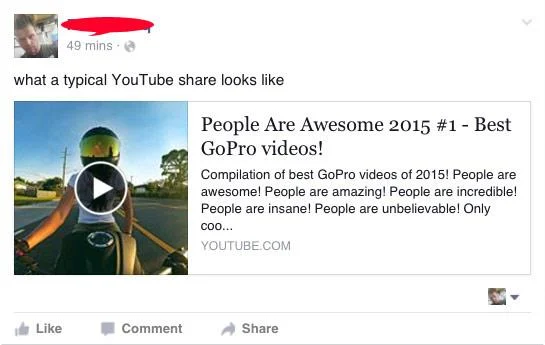
Facebook ist voll von Inhalten wie Anzeigen, Spam-Inhalten, Nachrichten, Ankündigungen ... Benutzer werden sich nicht für diese Links interessieren , aber wenn sie die URL von Youtube oder Instagram sehen, werden Benutzer mehr daran interessiert sein, weil Das sind seriöse Websites, aber einige Leute haben den Ruf von YouTube ausgenutzt, um Links zu fälschen.
Die Links vor dem Teilen auf Facebook können zwar nicht bearbeitet werden, aber um falsche oder irreführende Informationen zu vermeiden. Facebook hat die Möglichkeit entfernt, den Titel, das Daumenbild und die Beschreibung der auf der Seite im Juli freigegebenen Links zu bearbeiten.
Doch die Spammer können die URL - Links fälschen gemeinsam genutzt werden, die Benutzer auf den Link klickt und Umleitung auf Websites zu täuschen , die nicht richtig als Informationsanzeige sind, oder den Benutzer auf der Website Abschnitt umleiten Weiche und bösartige Inhalte. Schlimmer noch, der Link kann Ihr Facebook sperren oder Ihren Freunden Informationen über diesen Link senden, Sie bei der Nutzung von Facebook unwohl fühlen lassen oder ein neues Facebook-Konto erstellen, und Sie müssen Freunde finden. und setzen Sie die Informationen von Anfang an zurück.
Barak Tawily , ein Sicherheitsforscher, entdeckte einen einfachen Trick, mit dem jeder Benutzer Links auf URLs fälschen kann, indem er eine Vorschau von Facebook-Links ausnutzt.
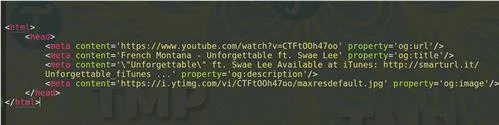
Facebook scannt Teile des Freigabelinks, einschließlich des Open Graph-Meta-Tags, um Attribute wie "og: url" , "og: title" zu identifizieren , um die URL, das Daumenbild und den Titel der Website zu erhalten.

Tawily sagte, der interessante Punkt sei, dass Facebook nicht bestätigen werde, ob der Link im Meta-Tag "og: url" mit der Seiten-URL übereinstimmt, sodass Spammer schädliche Websites auf Facebook mit gefälschten URLs verbreiten können. durch Hinzufügen gültiger URLs zur "og: url" im Open Graph-Meta-Tag auf ihren Webseiten.
Antwort auf The Hacker News , Tawily sagte: „ Die Menschen nutzen Facebook denken oft , dass die Datenvorschau auf Facebook angezeigt werden zuverlässige Daten ist, und sie werden auf die Links klicken , dass das Interesse sie jedoch. Dies bietet dem Angreifer unsichtbar eine Gelegenheit. Hacker können diese Funktion missbrauchen, um verschiedene Angriffe auszuführen, einschließlich betrügerischer / werbebasierter / klickbasierter Kampagnen. " .
Obwohl Tawily das Problem Facebook gemeldet hat, weigerte sich die Social-Networking-Site, es als Sicherheitslücke zu betrachten, und sagte, es würde " Linkshim " verwenden. Ein System, das die URL überprüft, wenn ein Benutzer auf einen Link auf Facebook klickt, um festzustellen, ob es sich um einen böswilligen Link handelt oder nicht, um solche Angriffe zu behandeln und zu bekämpfen. Wenn jedoch gefälschte Links aus einer neuen Domain erstellt werden , kann Linkshim nur schwer feststellen, ob der Link böswillig ist.
Und obwohl Linkshim maschinelles Lernen verwendet hat , um den Inhalt bösartiger Websites zu identifizieren. Tawily entdeckte, dass der Schutzmechanismus von Linkshim umgangen werden könnte, indem Facebook-Bots basierend auf User-Agent oder IP-Adresse direkt ungiftige Inhalte zur Verfügung gestellt werden.
Da es keine Möglichkeit gibt, die tatsächliche URL zu überprüfen, nachdem der Link auf Facebook geteilt wurde, besteht die einzige Möglichkeit darin, den Link zu öffnen. Benutzer müssen die Warnung und Vorsicht beachten, bevor sie auf klicken, um den Link zu öffnen und das Konto selbst zu schützen. sein. Eine weitere Sache ist, dass sogar Ihr Telefon klebrig wird, so dass Sie vorsichtig sein müssen, wenn Sie auf seltsame Links klicken, denn wenn das Telefon mit bösartigem Code infiziert ist, ist es sehr gefährlich.