Startseite
» Wiki
»
Im Google Play Store wurden mehr als 200 Apps mit Schadcode entdeckt und millionenfach heruntergeladen.
Im Google Play Store wurden mehr als 200 Apps mit Schadcode entdeckt und millionenfach heruntergeladen.
Google hat in den letzten Jahren massiv in die Entwicklung fortschrittlicher Sicherheitsalgorithmen für den Play Store investiert, doch es ist nicht einfach, Bedrohungen frühzeitig und gründlich zu verhindern.
Von Juni 2023 bis April 2024 von Cybersicherheitsforschern der Sicherheitsorganisation Zscaler gesammelte Daten deckten mehr als 200 bösartige Anwendungen auf, die millionenfach heruntergeladen und öffentlich im Google Play Store verbreitet wurden. Zu den häufigsten Bedrohungen, die Forscher im offiziellen Android App Store gefunden haben, gehören:
Joker (38,2 %): Software, die Informationen stiehlt, SMS-Nachrichten sammelt und Opfer für Premiumdienste anmeldet.
Adware (35,9 %): Apps, die Internetbandbreite und Akku verbrauchen, um Vordergrund- oder versteckte Werbung im Hintergrund zu laden und so betrügerische Werbeeinblendungen zu erzeugen.
Facestealer (14,7 %): Software, die Facebook-Kontoinformationen stiehlt und Phishing-Formulare über legitime Social-Networking-Anwendungen legt.
Coper (3,7 %): Software zum Stehlen von Informationen und Abfangen von SMS, kann auch Keylogging durchführen und Phishing-Sites überlagern.
Loanly-Installateur (2,3 %).
Harly (1,4 %): Trojaner-Anwendungen abonnieren Opfer für Premiumdienste.
Anatsa (0,9 %): Anatsa (oder Teabot) ist ein Banking-Trojaner, der auf über 650 Bankanwendungen weltweit abzielt.
Anfang Mai dieses Jahres warnten Forscher von Zscaler außerdem vor mehr als 90 schädlichen Apps im Google Play Store mit insgesamt 5,5 Millionen Downloads.
Obwohl Google über Sicherheitsmechanismen zum Erkennen bösartiger Apps verfügt, haben Bedrohungsakteure immer noch eine Reihe von Tricks auf Lager, um den Überprüfungsprozess zu umgehen. In einem Bericht aus dem letzten Jahr beschrieb das Google Cloud-Sicherheitsteam eine Methode zur Verbreitung von Malware über Anwendungsupdates oder durch das Herunterladen von Malware von vom Angreifer kontrollierten Servern.
Während sich der Bericht von Zscaler auf verbreitete Android-Malware konzentriert, haben andere Forscher eine Reihe von Kampagnen entdeckt, die auch Google Play missbrauchen, um Malware an Millionen von Menschen zu verteilen.
Ein typisches Beispiel ist der Malware-Downloader Necro für Android, der über nur zwei im Google Play Store veröffentlichte Apps 11 Millionen Mal heruntergeladen wurde.
In einem anderen Fall wurde die Android-Malware Goldoson in 60 legitimen Apps mit insgesamt 100 Millionen Downloads, ebenfalls im Play Store, entdeckt.
Letztes Jahr wurde die SpyLoan-Malware in Apps auf Google Play gefunden, die mehr als 12 Millionen Mal heruntergeladen wurden.
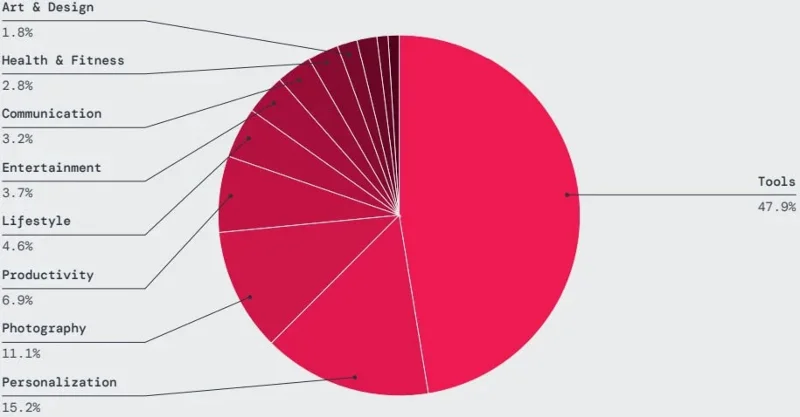
Fast die Hälfte der von Zscaler ThreatLabz erkannten Schad-Apps wurden auf Google Play in den Kategorien Tools, Personalisierung, Fotografie, Produktivität und Lifestyle veröffentlicht.
Der mobile Bedrohungsbericht von Zscaler zeigt auch einen deutlichen Anstieg von Spyware-Infektionen, die hauptsächlich durch die Gruppen SpyLoan, SpinOK und SpyNote verursacht werden. Im vergangenen Jahr verzeichnete das Unternehmen 232.000 Spyware-Aktivitäten.
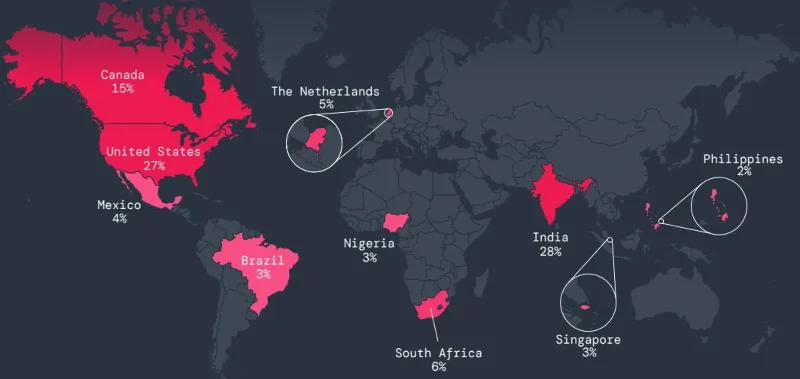
Die Länder, die im vergangenen Jahr am häufigsten von mobiler Malware betroffen waren, waren Indien und die Vereinigten Staaten, gefolgt von Kanada, Südafrika und den Niederlanden.
Mobile Schadsoftware zielt vor allem auf den Bildungssektor ab, wobei die Zahl der blockierten Transaktionen um 136,8 Prozent gestiegen ist, heißt es in dem Bericht. Der Dienstleistungssektor verzeichnete einen Anstieg von 40,9 %, die Chemie- und Bergbaubranche legte um 24 % zu. In allen anderen Sektoren war ein allgemeiner Rückgang zu verzeichnen.
Um das Risiko einer Infektion mit Malware aus Google Play zu minimieren, sollten Benutzer die Bewertungen anderer sorgfältig lesen, um zu sehen, welche Probleme gemeldet wurden, und anschließend die Informationen zum App-Herausgeber gründlich prüfen.