Startseite
» Heute
»
Cyberangriffe: Konten und Geräte schützen – BSI-Lage 2026 und konkrete Schritte
Cyberangriffe: Konten und Geräte schützen – BSI-Lage 2026 und konkrete Schritte
Zuletzt geprüft: 19. November 2026, 19:09 Uhr MEZ (UTC+01:00).
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bewertet die IT-Sicherheitslage in Deutschland in seinem am 19. November veröffentlichten Jahreslagebericht 2026 als „angespannt bis kritisch“. Der Bericht verweist auf KI-gestützte Angriffsinfrastruktur und die schnellere Ausnutzung von Schwachstellen; sein Beobachtungszeitraum reicht vom 1. Juli 2025 bis zum 30. Juni 2026. Für Verbraucher und Unternehmen folgt daraus eine praktische Priorität: zuerst die wichtigsten Konten und Zugänge absichern, Geräte aktuell halten und Wiederherstellung vorbereiten.
Besonders gefährlich ist der Dominoeffekt eines übernommenen E-Mail-Kontos: Angreifer können darüber Passwort-Resets für andere Dienste auslösen. Das BSI nennt im Lagebericht unter anderem Phishing, Datenlecks und missbrauchte Zugangsdaten als relevante Risiken. Ein einzelnes Produkt löst das Problem nicht. Entscheidend ist ein Bündel aus individuellen Passwörtern, Mehr-Faktor-Anmeldung, Updates, begrenzten Rechten und getesteten Backups.
Das Wichtigste auf einen Blick
E-Mail-, Banking- und Administrationskonten zuerst mit Mehr-Faktor-Authentisierung oder Passkeys schützen.
Für jeden Dienst ein eigenes, starkes Passwort verwenden; ein seriöser Passwortmanager erleichtert das.
Automatische Updates aktivieren und Apps nur aus offiziellen Quellen installieren.
Unternehmen sollten Backups offline oder unveränderbar halten und die Wiederherstellung regelmäßig testen.
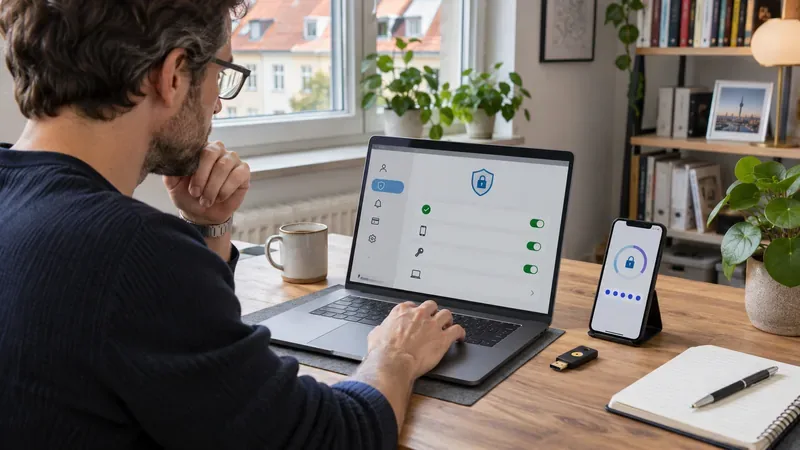
Ein Laptop, ein Smartphone und ein Sicherheitsschlüssel stehen beispielhaft für mehrere Schutzebenen. Symbolbild.
Was ist aktuell die wichtigste Cyberwarnung?
Der neue BSI-Lagebericht beschreibt für den Berichtszeitraum 2025/26 eine Verschärfung der Lage. Als Faktoren nennt das BSI unter anderem neue KI-gestützte Angriffsinfrastrukturen, wachsende Angriffsflächen und eine schnellere Ausnutzung von Sicherheitslücken. Laut Bericht wurden im Durchschnitt täglich 160 neue Schwachstellen bekannt. Die Zeit bis zur ersten bekannten Ausnutzung verkürzte sich im Berichtszeitraum auf durchschnittlich 25 Tage; im zweiten Quartal 2026 waren es nur noch acht Tage. Das sind Lageberichtswerte, keine Vorhersage, dass jede Lücke binnen acht Tagen angegriffen wird.
KI macht gefälschte Nachrichten und täuschend echt personalisierte Kontaktversuche leichter skalierbar. Der Kern vieler Betrugsversuche bleibt jedoch vertraut: Ein angeblicher Paketdienst, eine Bank oder ein Arbeitgeber fordert zu einer dringenden Handlung auf. Absendernamen lassen sich fälschen, und korrekte Sprache ist kein Echtheitsbeweis. Öffnen Sie deshalb keine Anmeldelinks aus unerwarteten Nachrichten. Rufen Sie die bekannte App oder die selbst eingegebene Internetadresse auf und prüfen Sie dort, ob tatsächlich eine Meldung vorliegt.
Wie sichern Verbraucher ihre Konten ab?
Ein eigenes Passwort für jeden Dienst
Wiederverwendete Passwörter machen aus einem Datenleck mehrere kompromittierte Konten. Verwenden Sie lange, einzigartige Zugangsdaten und speichern Sie diese in einem Passwortmanager, statt sie in Notizen oder in einer leicht zugänglichen Datei abzulegen. Sichern Sie den Passwortmanager selbst mit einem starken Master-Passwort und – falls angeboten – einem zweiten Faktor. Teilen Sie Passwörter und Einmalcodes niemals per Chat oder Telefon, auch nicht mit Personen, die sich als Support ausgeben.
Mehr-Faktor-Anmeldung und Passkeys aktivieren
Aktivieren Sie eine zweite Anmeldebestätigung zuerst für Ihr E-Mail-Konto, Onlinebanking, Zahlungsdienste, Cloud-Speicher und soziale Netzwerke. Ein Passkey oder ein Hardware-Sicherheitsschlüssel ist, sofern der Dienst ihn unterstützt, besonders widerstandsfähig gegen gefälschte Login-Seiten. Eine Authenticator-App ist häufig eine sinnvolle Alternative. SMS-Codes bieten mehr Schutz als ein Passwort allein, sind aber anfälliger als phishingresistente Verfahren.
Richten Sie Wiederherstellungscodes ein und bewahren Sie sie getrennt vom Gerät sicher auf. Prüfen Sie außerdem hinterlegte Telefonnummern, E-Mail-Adressen, aktive Sitzungen und vertrauenswürdige Geräte. Der Schutz eines Kontos ist nur so gut wie sein Wiederherstellungsweg: Wer das Postfach übernimmt, kann oft weitere Zugangsdaten zurücksetzen.
Welche Geräteeinstellungen senken das Risiko?
Updates: Betriebssystem, Browser, Router und Apps zeitnah aktualisieren; automatische Sicherheitsupdates nach Möglichkeit einschalten.
Bildschirmsperre: Smartphone und Computer mit PIN oder starkem Kennwort schützen; biometrische Entsperrung kann ergänzen.
Installation: Programme nur aus offiziellen Stores oder direkt von bekannten Herstellerseiten beziehen. Vorsicht bei vermeintlichen KI-Tools, Browser-Erweiterungen und Fernwartungssoftware, die über Anzeigen oder Nachrichten angeboten werden.
Verbindungen: Router mit aktueller Firmware und einem eigenen, starken Administrationskennwort absichern. Für sensible Vorgänge öffentliche WLANs meiden oder eine vertrauenswürdige Verbindung verwenden.
Datensicherung: Wichtige Fotos und Dokumente regelmäßig auf ein getrenntes Medium oder in einen abgesicherten Cloud-Speicher kopieren. Eine Kopie, die dauerhaft mit dem Computer verbunden ist, kann bei Ransomware ebenfalls verschlüsselt werden.
Was sollten kleine Unternehmen zusätzlich tun?
Für Betriebe reichen Hinweise an Beschäftigte nicht aus. Legen Sie fest, welche Systeme und Abläufe für den Betrieb unverzichtbar sind. Vergeben Sie nur die notwendigen Rechte: Alltagskonten sollten keine Administrationsrechte besitzen, und externe Fernzugriffe sollten mit Mehr-Faktor-Authentisierung abgesichert sein. Trennen Sie Netzbereiche, damit ein kompromittierter Arbeitsplatz nicht automatisch auf Buchhaltung, Server und Sicherungen zugreifen kann. Überprüfen Sie Konten von ausgeschiedenen Mitarbeitenden und Dienstleistern und entfernen Sie nicht mehr benötigte Zugänge.
Das BSI empfiehlt für Ransomware-Vorsorge mehrschichtige Schutzmaßnahmen. Dazu gehören Backups, die Angreifer nicht ohne Weiteres aus dem Netzwerk löschen oder verändern können, sowie regelmäßige Wiederherstellungstests. Eine verbreitete Orientierung ist die 3-2-1-Regel: drei Kopien wichtiger Daten, auf zwei unterschiedlichen Medien, davon eine an einem getrennten Ort. Entscheidend ist nicht nur die Kopie, sondern die Probe, ob Daten und Systeme im Ernstfall tatsächlich innerhalb der benötigten Zeit zurückkommen.
Halten Sie einen kurzen Notfallplan bereit: Wer entscheidet über Abschaltung oder Isolation von Systemen? Wer kontaktiert IT-Dienstleister, Geschäftsführung, Bank, Versicherung und Behörden? Welche Telefonnummern und Zugangsinformationen sind verfügbar, wenn E-Mail und Firmenchat ausfallen? Üben Sie diese Abläufe. Unternehmen sollten außerdem prüfen, ob für sie gesetzliche Meldepflichten gelten und welche Meldewege das BSI-Portal vorsieht.
Was tun, wenn ein Konto oder Gerät kompromittiert wurde?
Nutzen Sie für Passwortänderungen ein sauberes, vertrauenswürdiges Gerät. Ändern Sie zuerst das Passwort des E-Mail-Kontos und des Passwortmanagers, beenden Sie unbekannte Sitzungen und erneuern Sie danach die Zugangsdaten weiterer betroffener Dienste. Bei verdächtigen Bank- oder Kartenbewegungen kontaktieren Sie unverzüglich Ihre Bank über eine bekannte Rufnummer. Auf einem möglicherweise infizierten Firmencomputer sollte die IT-Abteilung entscheiden, ob er vom Netzwerk getrennt wird; nicht vorschnell löschen oder neu installieren, wenn Beweise gesichert werden müssen. Dokumentieren Sie Zeitpunkt, Nachrichten, betroffene Konten und sichtbare Veränderungen.
Für die nächsten Monate ist zu erwarten, dass das Tempo bei Schwachstellen und Angriffsvorbereitung hoch bleibt; das ist eine Einschätzung auf Basis des aktuellen BSI-Berichts, keine Gewissheit über den Verlauf einzelner Angriffe. Für Nutzer bedeutet das: lieber wenige Schutzmaßnahmen konsequent umsetzen als auf eine perfekte Sicherheitslösung warten. Für Unternehmen zählen zusätzlich klare Zuständigkeiten, aktuelle Inventarlisten und erprobte Wiederanlaufpläne.
Häufige Fragen
Reicht ein starkes Passwort allein?
Nein. Verwenden Sie pro Dienst ein eigenes Passwort und aktivieren Sie für wichtige Konten zusätzlich Mehr-Faktor-Authentisierung oder Passkeys.
Wie oft sollte ein Backup getestet werden?
Regelmäßig und nach Änderungen an Sicherungssystemen. Unternehmen sollten die Wiederherstellung wichtiger Daten und Abläufe dokumentieren und üben.
Was ist bei einer verdächtigen E-Mail zu tun?
Keine Links öffnen, keine Anhänge starten und keine Codes weitergeben. Prüfen Sie die Nachricht über die offizielle App oder einen unabhängig aufgerufenen Kontaktweg.