Das Ändern des DNS-Anbieters ist eine weniger verbreitete, aber äußerst effektive Methode zur Computersicherheit, die Sie anwenden sollten, wenn Sie täglich Online-Transaktionen durchführen müssen.
Die meisten normalen Computerbenutzer sind mit den gängigen Methoden zur Verbesserung der Online-Sicherheit vertraut, z. B. mit der Installation von Antivirensoftware , der Verwendung von Kennwortverwaltungstools , der Optimierung der Datenschutzeinstellungen des Betriebssystems usw. Auf diese Weise können Sie weniger verbreitete, aber effektivere Sicherheitsverbesserungen anwenden, insbesondere wenn Sie den DNS-Anbieter wechseln.
Warum ist es eine gute Idee, DNS zu ändern ? Welche Sicherheitsvorteile hat es? Dieser Artikel hilft Ihnen, die Antwort zu finden.
Was ist DNS?
Bevor wir erklären, warum, wollen wir das Konzept von DNS klären. Wenn Sie bereits wissen, was es ist, können Sie diesen Teil überspringen.
DNS steht für Domain Name System. Es ist wie ein Internetverzeichnis. Es handelt sich um eine Technologie, die leicht zu merkende Web-URLs (www. [Name] .com) in IP-Adressnummern übersetzt. Das Netzwerk stützt sich auf die IP-Adresse, um das Gerät, den Computer und den Dienst zu identifizieren, die ausgeführt werden.
Internetdienstanbieter (ISPs) leiten den Kundenverkehr automatisch über ihre DNS-Server weiter. Sie haben jedoch immer noch viele Dienste von Drittanbietern zur Auswahl. Aus Sicherheitsgründen ist die Option eines Drittanbieters normalerweise besser als der DNS-Server des Internetdienstanbieters.
1. DNSSEC
DoS-Angriffe (Fraud and Denial of Service) sind die beiden schädlichsten Bedrohungen für die DNS-Technologie.
Das Ziel von Phishing-Angriffen besteht darin, Benutzer von legitimen Websites auf bösartigen Code umzuleiten. Sie "injizieren Gift" in den Cache-Speicher; Wenn Sie beschädigte Daten in den DNS-Resolver-Cache einfügen, werden Sie kontinuierlich an die falsche IP-Adresse weitergeleitet.
Zeitungen und Medien überwachen und berichten regelmäßig über DoS-Angriffe, um den Menschen ein besseres Verständnis zu ermöglichen. Hacker oder Hacker verwenden sie, um mithilfe ihrer gefälschten Quell-IP-Adressen große Mengen an Datenverkehr direkt ins Web zu leiten. Diese Seiten sind immer nicht zugänglich.
DNSSEC ist eine praktische Lösung für diese beängstigende Bedrohung - aber der Anbieter hat sie nicht umfassend implementiert. Zum Zeitpunkt des Schreibens stellen die meisten ISPs DNSSEC nicht auf ihren DNS-Servern bereit. Viele Dienste von Drittanbietern, einschließlich Google und OpenDNS , bieten dies jedoch an.
Diese Technologie verhindert wirklich, dass Ihr Computer in Phishing-Angriffe oder DoS verwickelt wird. Stellen Sie sicher, dass private Symbole nicht manipuliert werden können. Der DNS-Resolver verweigert den Zugriff auf falsche Schlüssel und Kennwörter.
2. DNS-over-HTTPS
DNS-Server von Drittanbietern haben ebenfalls begonnen, die DNS-over-HTTPS-Technologie einzuführen.
Die meisten DNS-Abfragen werden über unverschlüsselte UDP- oder TCP-Verbindungen gesendet. Dies hängt natürlich mit der Sicherheit zusammen: Sie sind anfällig für Abhören, Betrug, Fälschung ..., insbesondere wenn Sie häufige Antworten von rekursiven DNS-Resolvern erhalten.
Im Gegensatz dazu ermöglicht DNS-over-HTTPS die Auflösung von DNS-Abfragen über eine HTTPS-verschlüsselte Verbindung. Es funktioniert mit DNSSEC, um verifizierte End-to-End-DNS-Informationen bereitzustellen. Daher wird die Sicherheit zwischen dem Client und der rekursiven Auflösung erheblich verbessert.
Die DNS-Server von Google verwenden diese Technologie seit 4/2016.
3. Schutz vor Betrug
Sie sollten mit den Anzeichen und dem Phishing-Betrug vertraut sein. Kurz gesagt, es handelt sich um Cyberkriminelle, die versuchen, Sie dazu zu bringen, äußerst sensible Informationen preiszugeben. In der Regel gibt eine E-Mail oder Website vor, eine legitime Geschäftsadresse zu sein, und fordert Sie auf, Ihre Bankdaten, Adresse oder persönlichen Daten einzugeben.
Einige DNS-Server von Drittanbietern - einschließlich OpenDNS - bieten Phishing-Schutz. Darüber hinaus verfügen die meisten modernen Browser über diesen integrierten Dienst. Die OpenDNS-Funktion ist nützlich, wenn Sie Daten in einem alten Browser in einem Büronetzwerk nachschlagen oder Windows XP ausführen müssen und keinen anderen Browser als Internet Explorer 6 verwenden können.
Beachten Sie, dass Funktionen wie der Phishing-Schutz einen Kompromiss darstellen: Je mehr zusätzliche DNS-Dienste vorhanden sind, desto langsamer wird die Ausführung.
4. Verwalten von Kindern (Elternsteuerung)
Die übergeordnete Steuerungsfunktion ist in Windows verfügbar, lange nachdem Microsoft Windows 10 veröffentlicht hat, und auf dem Mac ist sie ohne Frage immer noch eine großartige Funktion.
Sie hängen jedoch alle von der Verwaltung des Benutzers ab. Wenn Ihr Kind den Computer mit einem Erwachsenen-Konto verwendet, sieht es möglicherweise versehentlich obszöne Inhalte.
Einige DNS-Server bieten eine Lösung für diesen unglücklichen Unfall. Mit OpenDNS können Sie beispielsweise Seiten mit schwarzen oder weißen Listen über das Web konfigurieren. Sie können sogar ganze Kategorien von Seiten blockieren, um Ihre Kinder von sozialen Medien fernzuhalten, wenn sie Hausaufgaben machen.
Das Beste ist, dass Sie mit OpenDNS Elternrechte einrichten oder Kinder auf Netzwerkebene beaufsichtigen können. Es schützt Ihr gesamtes Telefon, Ihren Laptop, Ihr Tablet und Ihre Spielekonsole.
So ändern Sie DNS
Wie Sie den DNS-Server ändern, hängt vom verwendeten Betriebssystem ab. In diesem Artikel erfahren Sie, wie Sie DNS unter Windows und Mac ändern. Alternativ können Sie auch die DNS-Einstellungen auf dem Router bearbeiten.
Ändern Sie DNS unter Windows
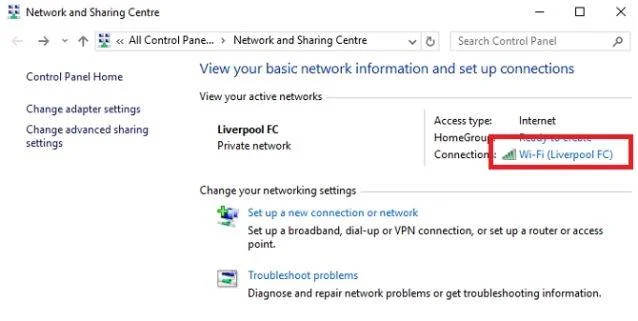
Wenn Sie Windows ausführen, müssen Sie zum Netzwerk- und Freigabecenter gehen , dann mit der rechten Maustaste auf das WLAN-Symbol in der Symbolleiste klicken und Netzwerk- und Freigabecenter öffnen auswählen . Klicken Sie anschließend auf den Namen des WLAN-Netzwerks.

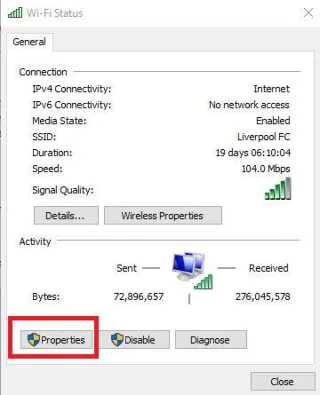
Klicken Sie im neuen Fenster auf Eigenschaften .

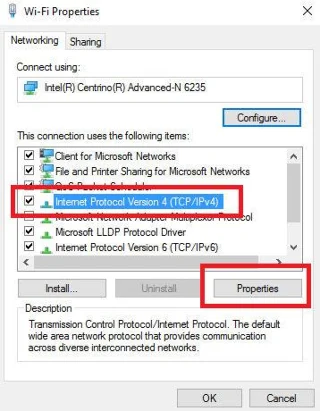
Wählen Sie Internet Protocol Version 4 (TCP / IPv4) aus und klicken Sie auf Eigenschaften .

Aktivieren Sie abschließend das Kontrollkästchen neben Folgende DNS-Serveradressen verwenden und geben Sie den Anbieter Ihrer Wahl ein. Wenn Sie mehr als zwei Dienste hinzufügen möchten, klicken Sie auf Erweitert .
Ändern Sie DNS auf dem Mac
Das Ändern des DNS auf dem Mac ist etwas anders.
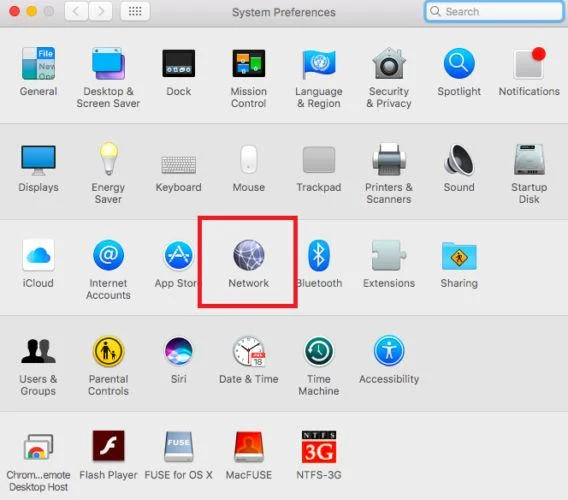
Öffnen Sie zunächst das Apple- Menü und klicken Sie auf Systemeinstellungen .

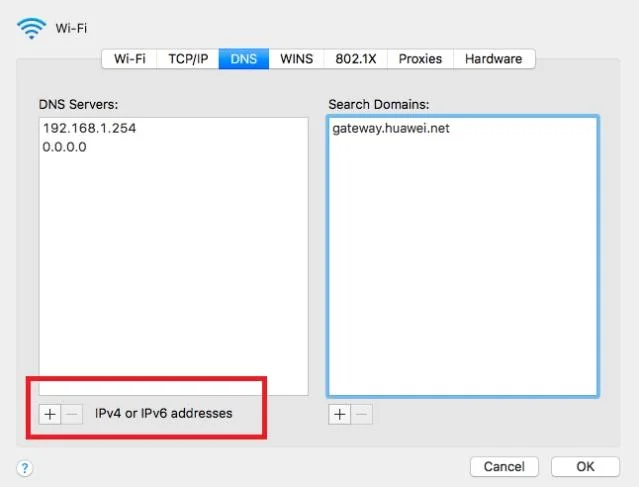
Gehen Sie anschließend zu Netzwerk> Erweitert> DNS .

Klicken Sie abschließend auf das Symbol + in der linken Spalte und geben Sie Ihre neue DNS-Serveradresse ein.
Haben Sie Ihren DNS-Anbieter geändert?
Hoffentlich hilft Ihnen dieser Artikel zu verstehen, was ein DNS-Server ist, welche Vorteile er hat und wie er geändert werden kann. Wenn Sie weitere Fragen oder Vorschläge zur Online-Sicherheit haben, können Sie diese gerne an uns weitergeben.