Wie sicher ist GMX mail

Die Frage „Wie sicher ist GMX Mail“ stellen sich viele Nutzer, bevor sie sensible Daten über den Dienst versenden. GMX setzt auf TLS-Verschlüsselung bei der Übertragung und bietet eine optionale Zwei-Faktor-Authentifizierung. Im folgenden Artikel erfahren Sie, welche Schutzmechanismen wirklich aktiv sind und wie Sie diese optimal nutzen.

Grundlegende Sicherheitsfunktionen von GMX Mail

GMX verschlüsselt den Transport Ihrer E-Mails standardmäßig mit TLS. End-to-End-Verschlüsselung steht jedoch nur über externe Tools wie OpenPGP zur Verfügung. Die Zwei-Faktor-Authentifizierung schützt den Login zusätzlich gegen Passwort-Diebstahl.

Bevor Sie Einstellungen ändern, melden Sie sich mit Ihrem GMX-Account an und prüfen Sie unter „Einstellungen“ den Abschnitt „Sicherheit“.
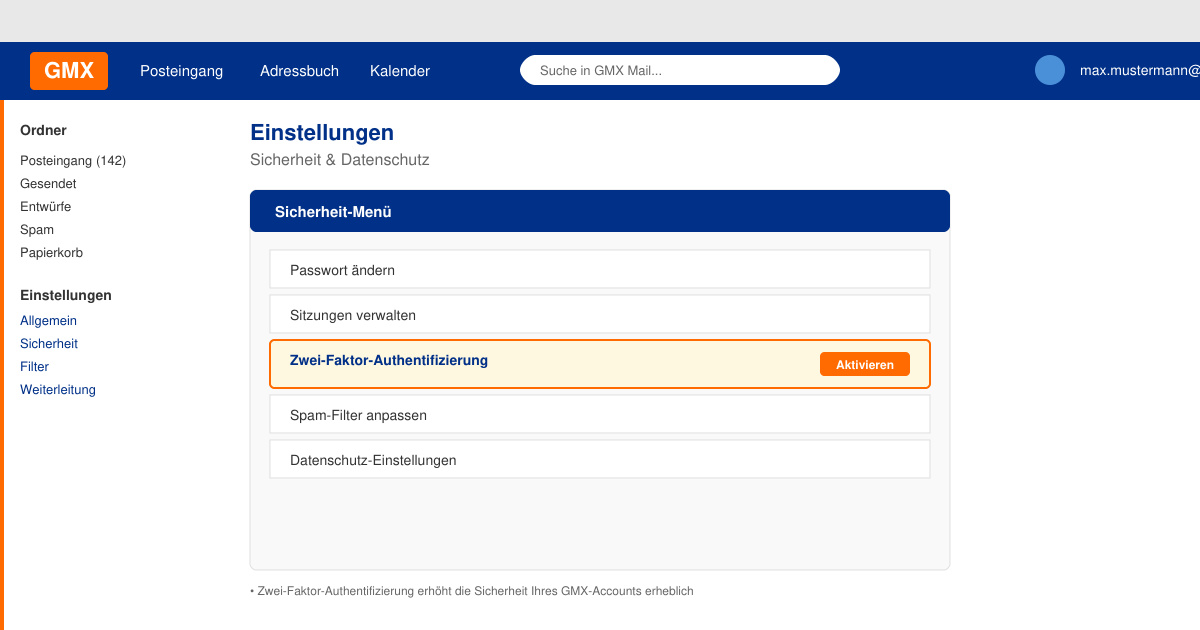
Übersicht der GMX-Sicherheitsübersicht im Webmailer mit markiertem Menüpunkt „Sicherheit“

Wie sicher ist GMX Mail – So aktivieren Sie die Zwei-Faktor-Authentifizierung

  1. Öffnen Sie die Sicherheits-Einstellungen

    Loggen Sie sich unter gmx.net ein, klicken Sie oben rechts auf Ihren Namen und wählen Sie „Einstellungen“. Wechseln Sie dann links in den Reiter „Sicherheit“.
    Screenshot des GMX-Menüs mit hervorgehobenem Pfad zu den Sicherheitseinstellungen
  2. Aktivieren Sie die Zwei-Faktor-Authentifizierung

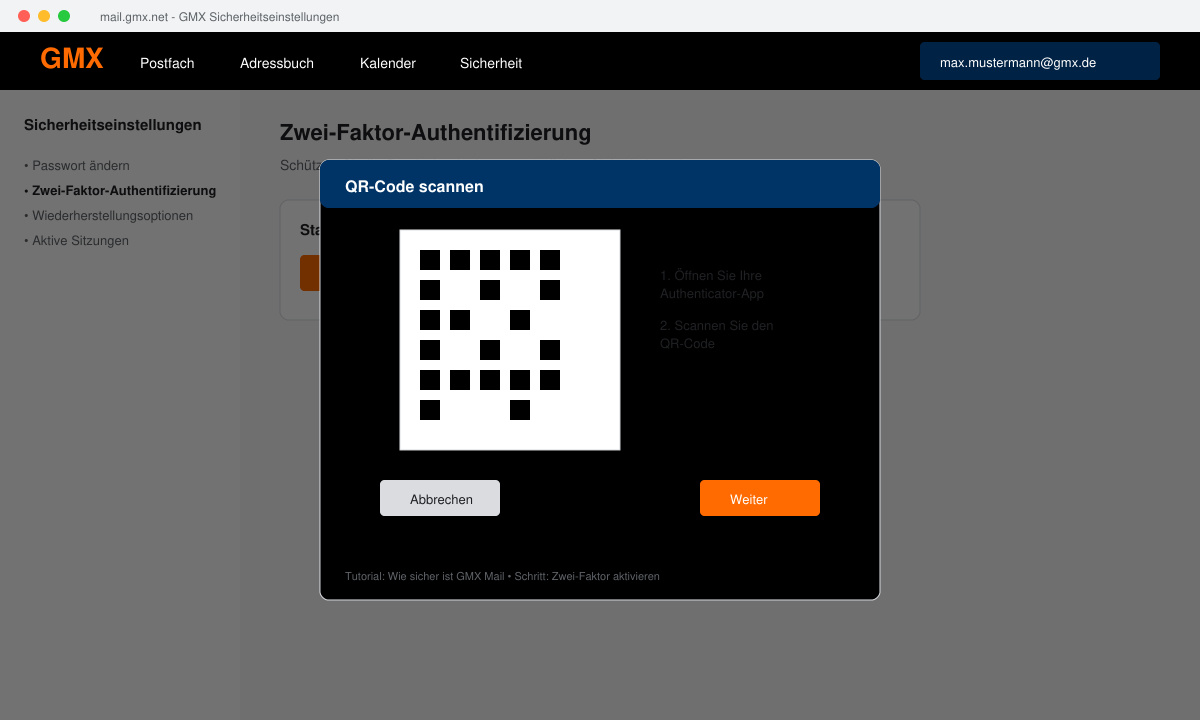
    Klicken Sie auf „Zwei-Faktor-Authentifizierung“ und anschließend auf „Aktivieren“. Scannen Sie den angezeigten QR-Code mit einer Authenticator-App wie Google Authenticator oder Microsoft Authenticator.

  3. Speichern Sie die Backup-Codes

    GMX zeigt zehn Backup-Codes an. Notieren Sie diese an einem sicheren Ort, falls Sie Ihr Smartphone verlieren.
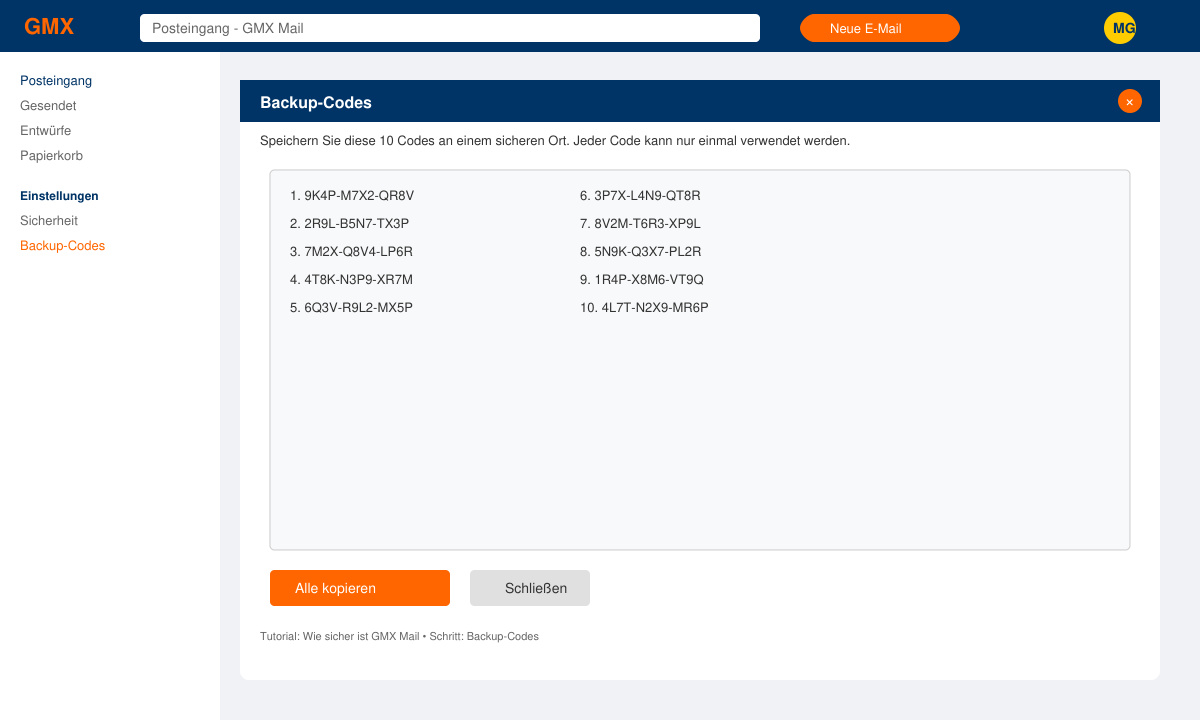
    Anzeige der Backup-Codes im GMX-Dialog mit Kopier-Button
  4. Prüfen Sie die Login-Protokolle

    Im gleichen Menü sehen Sie unter „Letzte Aktivitäten“ alle erfolgreichen und fehlgeschlagenen Anmeldeversuche der letzten 30 Tage.

Tipps und häufige Fehler bei der GMX-Sicherheit

  • Verwenden Sie ein langes, einzigartiges Passwort und ändern Sie es nicht über die GMX-App, sondern nur über die Weboberfläche.
  • Aktivieren Sie den Spam-Filter unter „Einstellungen → Mail → Spam“ und legen Sie eigene Regeln für verdächtige Absender an.
  • Vermeiden Sie die Weitergabe von Backup-Codes per E-Mail oder Messenger.
  • Bei Problemen mit der Authenticator-App löschen Sie zuerst den Eintrag in der App, bevor Sie die Zwei-Faktor-Authentifizierung bei GMX zurücksetzen.

Häufige Fragen zu „Wie sicher ist GMX Mail“

Kann GMX meine E-Mails lesen?

GMX kann E-Mails im Klartext lesen, da keine serverseitige Ende-zu-Ende-Verschlüsselung standardmäßig aktiv ist. Für vertrauliche Inhalte sollten Sie OpenPGP oder einen anderen verschlüsselten Dienst nutzen.

Ist GMX Mail DSGVO-konform?

Ja, GMX unterliegt als deutsches Unternehmen der DSGVO. Dennoch sollten Sie prüfen, welche Daten Sie in der Cloud speichern.

Funktioniert die Zwei-Faktor-Authentifizierung auch in der GMX-App?

Die Zwei-Faktor-Authentifizierung gilt für alle Login-Wege, einschließlich der mobilen Apps. Nach der Einrichtung müssen Sie den Code bei jedem neuen Gerät eingeben.

Fazit

Mit aktivierter Zwei-Faktor-Authentifizierung und regelmäßiger Kontrolle der Login-Protokolle erreichen Sie ein solides Sicherheitsniveau bei GMX Mail.


Einen Kommentar hinterlassen

Automatisieren Sie ownCloud-Datenbank-Dumps mit einem sicheren nächtlichen Cron-Job

Automatisieren Sie ownCloud-Datenbank-Dumps mit einem sicheren nächtlichen Cron-Job

Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.

Wechseln Sie ownCloud Classic mit einer unterstützten Migration zu oCIS.

Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.

ownCloud Classic 10 mit Theme-App und CSS

Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.

Festlegen von Standard-Speicherkontingenten nach Benutzerrolle in ownCloud oCIS

Festlegen von Standard-Speicherkontingenten nach Benutzerrolle in ownCloud oCIS

Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.

Behebung von ownCloud-Synchronisierungszertifikatfehlern an der TLS-Quelle

Behebung von ownCloud-Synchronisierungszertifikatfehlern an der TLS-Quelle

Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.

ownCloud-Integritätswarnung nach einem Upgrade löschen

Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.

ownCloud Infinite Scale mit Docker Compose installieren

Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.

Konfigurieren Sie S3 Blob Storage für ownCloud Infinite Scale

Konfigurieren Sie S3 Blob Storage für ownCloud Infinite Scale

Richten Sie den S3NG-Treiber, die Bucket-Berechtigungen, die persistente Metadatenspeicherung und die Upload-Größe so ein, dass ownCloud Infinite Scale Dateiinhalte zuverlässig speichern kann.

Wenn ownCloud-Uploads bei 99 % hängen bleiben, überprüfen Sie diese Grenzwerte.

Wenn ownCloud-Uploads bei 99 % hängen bleiben, überprüfen Sie diese Grenzwerte.

Finden Sie heraus, warum ein Upload auf einem ownCloud-Server kurz vor Abschluss abbricht, indem Sie den Dateistatus, das Kontingent, den temporären Speicherplatz, die PHP-Limits und die Proxy-Timeouts überprüfen.

ownCloud Apache .htaccess-Warnung sicher löschen

ownCloud Apache .htaccess-Warnung sicher löschen

Setzen Sie AllowOverride All nur für das Web-Root-Verzeichnis von ownCloud, überprüfen Sie den aktiven Apache-Vhost und laden Sie die Seite sicher neu, um die .htaccess-Regeln wiederherzustellen.



