Startseite
» Gewusst wie
»
Was nötig ist, um eine A+-Sicherheitsbewertung für Nextcloud zu erreichen
Was nötig ist, um eine A+-Sicherheitsbewertung für Nextcloud zu erreichen
Ihre Nextcloud-Website kann normal funktionieren und dennoch bei einem externen Sicherheits-Scan eine schlechte Bewertung erhalten. Häufige Ursachen sind eine veraltete oder nicht mehr unterstützte Serverversion, ein fehlender HSTS-Header oder ein Reverse-Proxy, der HTTPS vor Nextcloud verbirgt. Aktualisieren Sie zunächst Nextcloud, erzwingen Sie HTTPS am öffentlichen Webserver, konfigurieren Sie die Proxy-Vertrauenswürdigkeit restriktiv und beheben Sie die Warnungen, die auf der Nextcloud-Administrationsseite angezeigt werden.
Es gibt keinen einheitlichen, allgemein gültigen „A+“-Standard. Nextclouds offizieller Sicherheits-Scan bewertet einen öffentlich sichtbaren Nextcloud-Server anhand bekannter Sicherheitswarnungen und externer Sicherheitsprüfungen; SSL Labs bewertet die TLS-Konfiguration. Jede Bewertung ist als Momentaufnahme zu verstehen und kein Beweis für die Sicherheit des Servers oder eine Garantie gegen unbekannte Sicherheitslücken.
1. Scanner identifizieren und Server aktualisieren.
Notieren Sie sich, welcher Scanner die Bewertung ermittelt hat, bevor Sie die Einstellungen ändern. Der offizielle Scan von Nextcloud meldet bekannte Sicherheitslücken, veraltete Versionen und sichtbare Härtungsprobleme. Eine Bewertung, die ausschließlich TLS betrifft, kann stattdessen von SSL Labs stammen. Beheben Sie die Warnungen des verwendeten Scanners und führen Sie denselben Scan erneut aus; verschiedene Dienste verwenden unterschiedliche Kriterien.
Überprüfen Sie in den Nextcloud-Administrationseinstellungen die Serverversion und etwaige Sicherheits- oder Einrichtungswarnungen. Aktualisieren Sie auf eine unterstützte Nextcloud-Version und installieren Sie die aktuellen Sicherheitsupdates, bevor Sie die Header anpassen. Eine ältere Version kann weiterhin Sicherheitslücken aufweisen, selbst wenn ein Header-Scanner A+ zurückgibt. Falls für Ihr Installationspaket kein Upgrade verfügbar ist, folgen Sie dem unterstützten Upgrade-Pfad des Pakets, anstatt Dateien manuell zu ersetzen.
2. HTTPS erzwingen und HSTS hinzufügen.
Stellen Sie die öffentliche Nextcloud-URL über HTTPS mit einem gültigen Zertifikat bereit und leiten Sie unverschlüsselten HTTP-Verkehr auf HTTPS um. Nextclouds Sicherheitsleitfaden empfiehlt HTTPS auf Produktionsservern. Fügen Sie anschließend HTTP Strict Transport Security (HSTS) auf dem Server oder Proxy hinzu, der die öffentliche HTTPS-Antwort sendet. Nextcloud empfiehlt in seinem Administratorhinweis eine Strict-Transport-Securitymaximale Gültigkeitsdauer von mindestens 15.552.000 Sekunden.
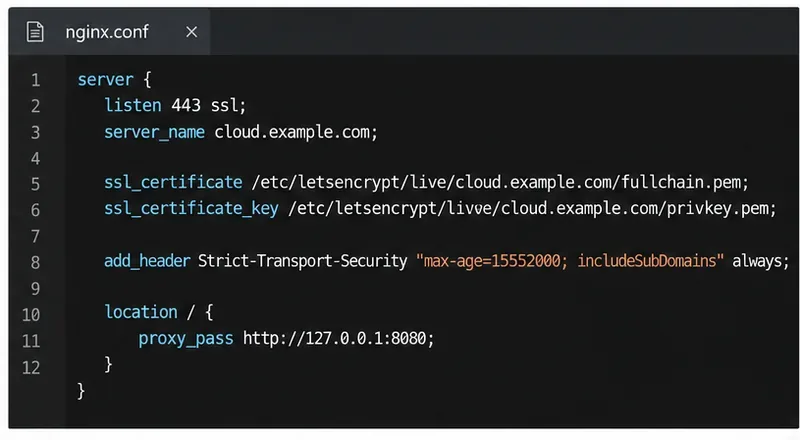
Fügen Sie für Nginx eine Direktive wie diese zum aktiven TLS-Serverblock hinzu, wobei Sie den Hostnamen ersetzen und den Rest Ihrer bekannten, funktionierenden Nextcloud-Konfiguration beibehalten:
Aktivieren Sie HSTS auf dem HTTPS-Serverblock, der Antworten an öffentliche Besucher sendet.
Verwenden Sie diese Option includeSubDomainsnur, wenn jede Subdomain auch über HTTPS erreichbar ist. Setzen Sie das optionale preloadFlag nicht leichtfertig ein: Es kann Monate dauern, bis eine Domain nach der Anmeldung aus den Browser-Preload-Listen entfernt wird. Wenn ein Reverse-Proxy TLS verarbeitet, konfigurieren Sie HSTS auf diesem öffentlich zugänglichen Proxy. Die Konfiguration nur auf einem internen Nextcloud-Host ändert möglicherweise nichts an dem Header, den der Scanner sieht.
Nextcloud sendet in einer Standardumgebung bereits grundlegende Header wie X-Content-Type-Options`<header>`, X-Frame-Options`<header>` Referrer-Policy, `<header>` und ` X-Robots-Tag<header>`. Vermeiden Sie das Hinzufügen doppelter oder in Konflikt stehender Versionen, bevor Sie die Antwort überprüfen. Die Beispielkonfiguration von Nextcloud für Nginx zeigt, wie diese Header mit Nginx bereitgestellt werden.
3. Konfigurieren Sie einen Reverse-Proxy, ohne jedem Client zu vertrauen.
Wenn ein Reverse-Proxy vor Nextcloud geschaltet ist, tragen Sie unter „Proxys“ nur dessen tatsächliche IP-Adresse oder privaten Netzwerkbereich ein trusted_proxies. Nextcloud verwendet weitergeleitete Client-IP-Header nur für vertrauenswürdige Proxys. Das Vertrauen in falsche Adressen kann dazu führen, dass Clients ihre IP-Adresse fälschen und Zugriffskontrollen oder Protokolle umgehen.
Wenn sich der TLS-Terminierungsproxy beispielsweise unter befindet 10.0.0.10, fügen Sie die entsprechenden Einträge in das bestehende $CONFIGArray in ein config/config.php:
Dies sind lediglich Beispiel-Einträge. Verwenden Sie die tatsächliche Proxy-IP-Adresse und fügen Sie diese in das bestehende Nextcloud-Konfigurationsarray ein.
Legen Sie overwriteprotocolfest, httpswann TLS am Proxy endet und Nextcloud die interne HTTP-Verbindung andernfalls als öffentliche HTTP-Verbindung erkennt. Wenn Ihr Proxy einen nicht standardmäßigen Forwarded-IP-Header verwendet, konfigurieren Sie forwarded_for_headersihn entsprechend. Legen Sie keinen zu großen vertrauenswürdigen Bereich fest 0.0.0.0/0. Überprüfen Sie nach der Bearbeitung der Datei die zusammengeführte Konfiguration und testen Sie Anmeldung, Freigabe und generierte Links.
4. Beseitigen Sie die verbleibenden Nextcloud-Warnungen.
Öffnen Sie die Administrationseinstellungen und überprüfen Sie die Übersicht oder die Sicherheits- und Einrichtungswarnungen. Beheben Sie die angezeigte Warnung, anstatt irrelevante Härtungsmaßnahmen anzuwenden, nur um eine bessere Bewertung zu erzielen.
HSTS fehlt: Überprüfen Sie die Antwort vom öffentlichen HTTPS-Endpunkt, insbesondere wenn ein Proxy oder Load Balancer TLS beendet.
Der Server scheint HTTP zu verwenden: Bitte prüfen Sie, ob HTTPS am Netzwerkrand konfiguriert und gegebenenfalls overwriteprotocolfür die Einrichtung des vertrauenswürdigen Proxys aktiviert ist.
Debug-Modus aktiviert: Im Produktivbetrieb deaktiviert lassen debug; nur für gezielte Fehlerbehebung aktivieren und anschließend wieder deaktivieren.
Warnung bezüglich Proxy- oder Client-IP: Überprüfen Sie die tatsächliche Quelladresse des Proxys und den weitergeleiteten Header, bevor Sie die Einstellungen für vertrauenswürdige Proxys ändern.
Bekannte anfällige oder veraltete Versionen: Aktualisieren Sie Nextcloud und die betroffenen Serverpakete über den unterstützten Aktualisierungsprozess.
Beschränken Sie Administratoraktionen nur dann, allowed_admin_rangeswenn Administratoren über stabile und bekannte Management-IP-Adressbereiche verfügen. Ein falscher Bereich kann dazu führen, dass legitime Administratoren keinen Zugriff auf administrative Funktionen haben. Der Nextcloud-Sicherheitsleitfaden empfiehlt außerdem, die HTTP-Komprimierung zu deaktivieren, um Sicherheitslücken zu vermeiden. Überprüfen Sie die Konfiguration Ihres Webservers oder Proxys, falls die Komprimierung für authentifizierte Seiten aktiviert ist.
5. Überprüfen Sie die öffentliche Reaktion und führen Sie die Scans erneut durch.
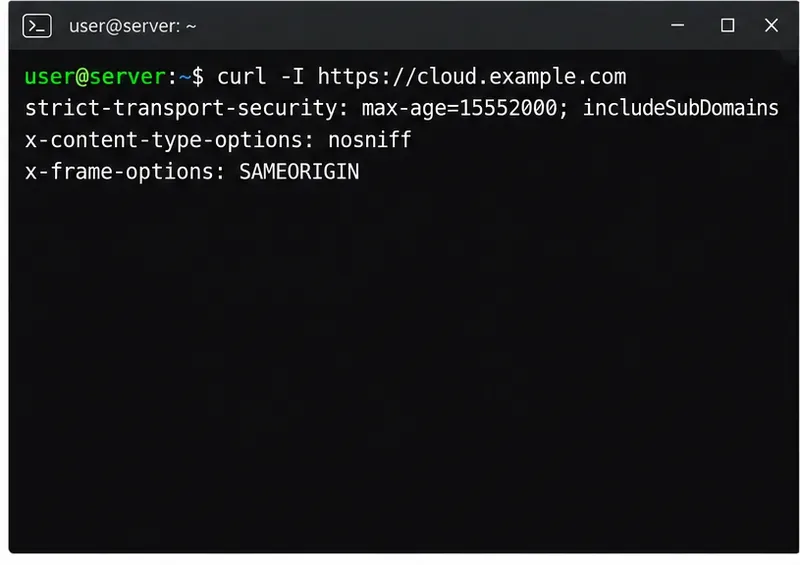
Prüfen Sie, was ein externer Client tatsächlich empfängt, nicht nur, was die Konfigurationsdatei enthält:
curl -I https://cloud.example.com
Prüfen Sie, ob die Antwort einen HSTS-Header mit dem gewünschten Wert für max-age enthält und ob die grundlegenden Nextcloud-Sicherheitsheader vorhanden sind. Die Entwicklertools Ihres Browsers können dieselben Antwortheader anzeigen. Falls die Werte von Ihrer Konfiguration abweichen, überprüfen Sie den TLS-Terminator, den Proxy und alle zwischengespeicherten oder verschachtelten Nginx-Instanzen.
Prüfen Sie die Header, die von der öffentlichen HTTPS-URL zurückgegeben werden; eine Konfigurationszeile allein gibt nicht an, was die Besucher erhalten.
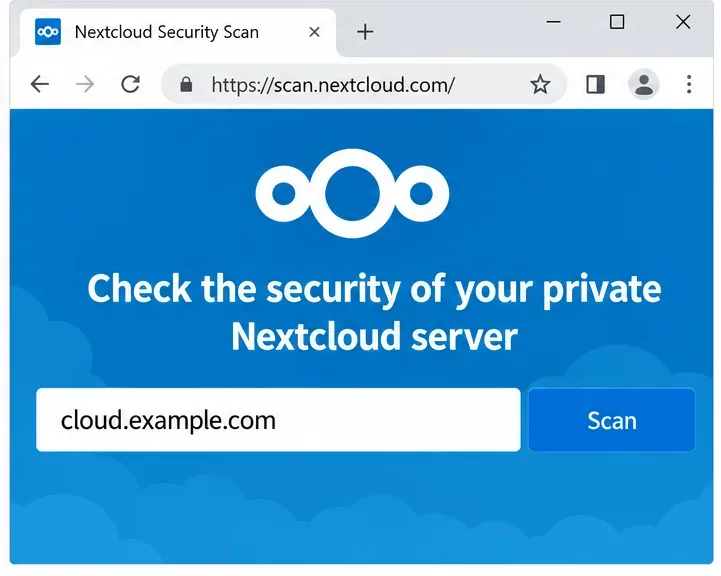
Führen Sie anschließend den offiziellen Nextcloud-Sicherheitsscan für den öffentlichen Hostnamen durch und überprüfen Sie dann die Administrationseinstellungen erneut. Verwenden Sie Qualys SSL Labs, wenn Sie eine separate TLS-Bewertung und weitere Details benötigen. Der offizielle Scan erfordert einen erreichbaren Nextcloud-Hostnamen; er kann eine rein private Instanz nicht aus dem öffentlichen Internet heraus prüfen.
Führen Sie nach Ihren Änderungen einen offiziellen Scan des öffentlichen Hostnamens durch; die Bewertung stellt eine Momentaufnahme dar und ist keine Sicherheitsgarantie.
Bleibt die Bewertung unter A+, nutzen Sie den jeweiligen Befund, um die verantwortliche Ebene zu identifizieren. Beheben Sie jeweils ein Problem, prüfen Sie, ob Nextcloud weiterhin über die öffentliche URL erreichbar ist, und führen Sie einen erneuten Scan durch. A+ ist ein hilfreiches Signal für eine optimierte Konfiguration, jedoch sind Patches, Backups, Zugriffskontrollen und die kontinuierliche Überwachung auch nach einem erfolgreichen Scan weiterhin erforderlich.