ownCloud mit Let's Encrypt und Nginx über HTTPS schützen

Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Derzeit nimmt die Nutzung von Microsoft Teams für den weltweiten Unterricht kontinuierlich zu. Bei der Verwendung von Lehrern treten jedoch auch viele lästige pädagogische Situationen auf, z. B. wenn Schüler geheime Chatgruppen einrichten, um ihre eigene Arbeit zu erledigen ... Aber Lehrer sollten sich keine Sorgen machen, dass Microsoft uns Tools dafür zur Verfügung stellt Lehrer möchten dies möglicherweise leichter kontrollierbar machen.
In diesem Tutorial werden wir einrichten, wer Gruppen in Microsoft Teams erstellen darf
Dazu müssen Lehrer zunächst über ein Office 365-Systemadministratorkonto ihrer Schule oder Einheit verfügen
Schritt 1: Erstellen Sie eine Sicherheitsgruppe für Benutzer, die eine Office 365-Gruppe erstellen müssen
Wichtig!
Wenn Sie eine Sicherheitsgruppe verwenden, um einzuschränken, wer Gruppen erstellen kann, sollten Sie auch berücksichtigen, dass dies Mitgliedern außerhalb der Sicherheitsgruppe nicht erlaubt , Gruppen auf dem Office 365-Sharepoint zu erstellen.
Ausführen
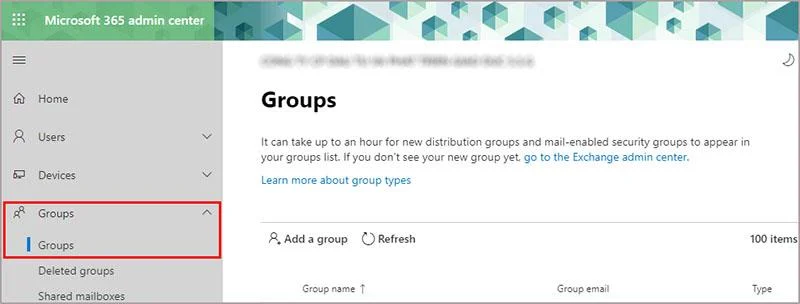
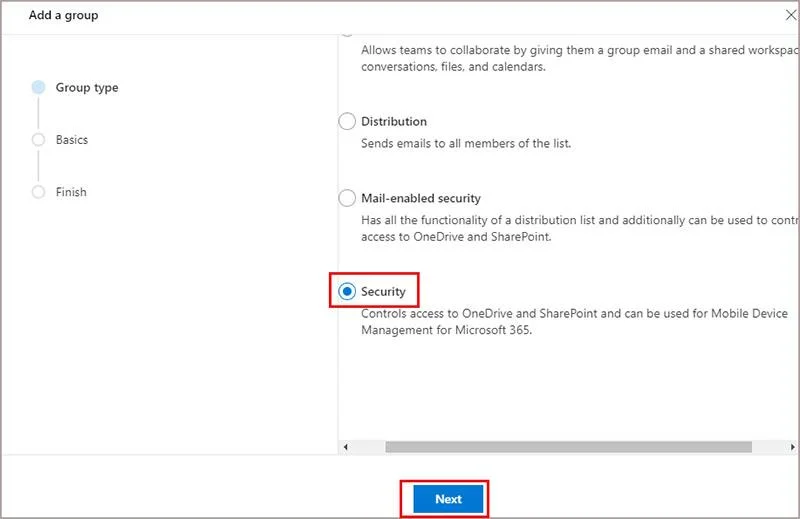
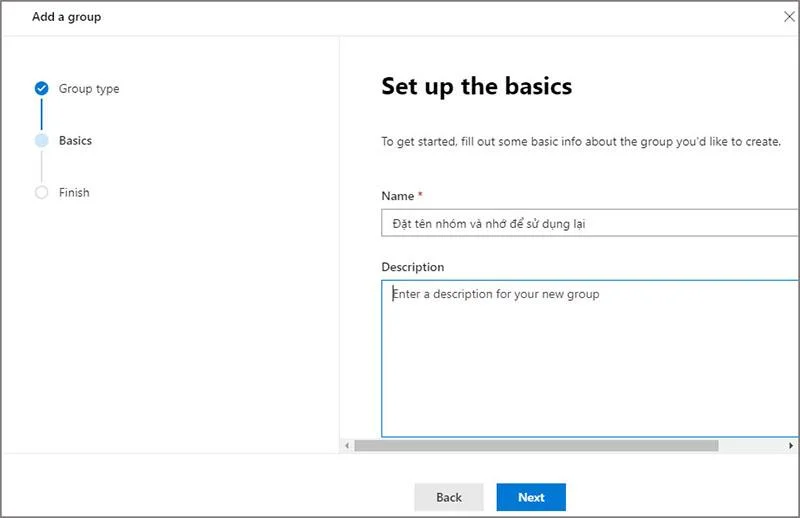
Schritt 2: Führen Sie den obigen PowerShell-Befehl aus
Lehrer müssen sicherstellen, dass Powershell auf dem Computer installiert ist
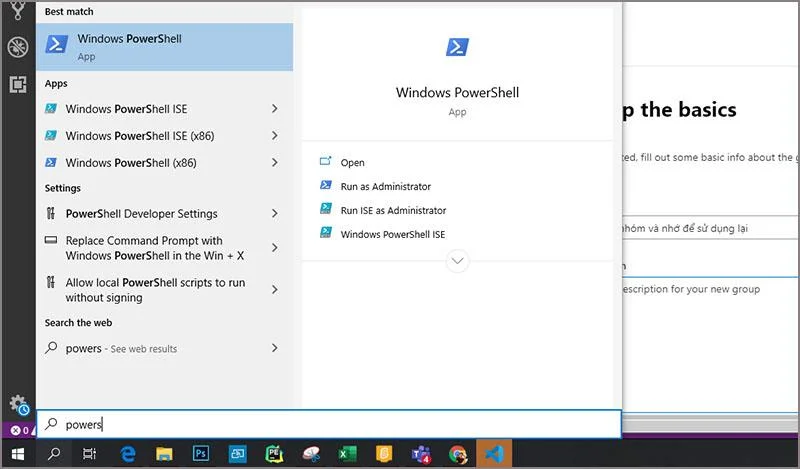
Kopieren Sie das folgende Skript in Windows PowerShell ISE .
Ersetzen Sie SecurityGroupName > durch den Namen der von Ihnen erstellten Sicherheitsgruppe. Zum Beispiel:
$GroupName = "Group Creators"
Speichern Sie die Datei als GroupCreators.ps1
Verwenden Sie im PowerShell - Fenster den CD-Befehl, um zu dem Ordner zurückzukehren, in dem der Lehrer die Datei „GroupCreators.ps1“ gespeichert hat (geben Sie „CD“ ein). Unter der Annahme, dass die Datei im Ordner „adminschool“, Laufwerk D, gespeichert ist, gibt der Lehrer den Befehl wie gezeigt ein
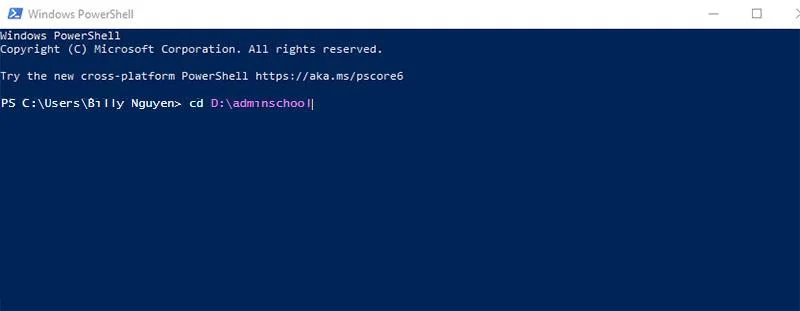
Führen Sie das Skript aus, indem Sie Folgendes eingeben:
.\GroupCreators.ps1
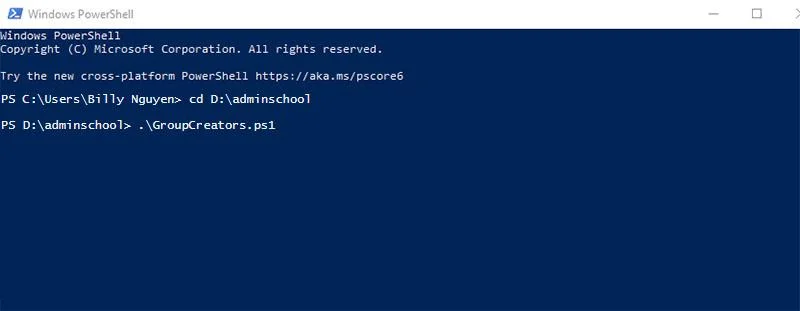
Dann melden Sie sich mit Ihrem Administratorkonto an der Powershell-Eingabeaufforderung an
$GroupName = "" $AllowGroupCreation = "False" Connect-AzureAD $settingsObjectID = (Get-AzureADDirectorySetting | Where-object -Property Displayname -Value "Group.Unified" -EQ).id if(!$settingsObjectID) { $template = Get-AzureADDirectorySettingTemplate | Where-object {$_.displayname -eq "group.unified"} $settingsCopy = $template.CreateDirectorySetting() New-AzureADDirectorySetting -DirectorySetting $settingsCopy $settingsObjectID = (Get-AzureADDirectorySetting | Where-object -Property Displayname -Value "Group.Unified" -EQ).id } $settingsCopy = Get-AzureADDirectorySetting -Id $settingsObjectID $settingsCopy["EnableGroupCreation"] = $AllowGroupCreation if($GroupName) { $settingsCopy["GroupCreationAllowedGroupId"] = (Get-AzureADGroup -SearchString $GroupName).objectid } else { $settingsCopy["GroupCreationAllowedGroupId"] = $GroupName } Set-AzureADDirectorySetting -Id $settingsObjectID -DirectorySetting $settingsCopy (Get-AzureADDirectorySetting -Id $settingsObjectID).Values
Die letzte Zeile des Skripts zeigt die aktualisierten Einstellungen:
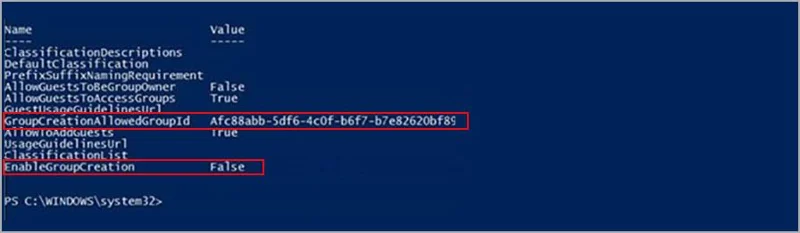
Wenn Sie später ändern möchten, welche Sicherheitsgruppe verwendet wird, können Sie das obige Skript erneut mit dem Namen der neuen Sicherheitsgruppe ausführen.
Wenn Sie das Limit für die Gruppenerstellung deaktivieren und allen Benutzern erlauben möchten, Gruppen zu erstellen (einschließlich Schülern), setzen Sie $GroupName auf „“ und $AllowgroupCreation auf „True“ und führen Sie das obige Skript erneut aus.
Schritt 3: Überprüfen Sie noch einmal, ob es bereits funktioniert?
Wenn beim Ausführen des Befehls in Powershell Probleme auftreten, erstellen Sie bitte ein Ticket und senden Sie es an den technischen Support von Microsoft, um detaillierte Unterstützung zu erhalten (da dies eine neu aktualisierte Funktion ist, haben nicht viele Personen Erfahrung damit) oder wählen Sie aus Support im Microsoft 365 Admin Center
Viel Glück Lehrer!
Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.



