ownCloud mit Let's Encrypt und Nginx über HTTPS schützen

Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
„Da die meisten Messaging-Apps nicht so sicher sind, wie ihre Werbung vermuten lässt, erfreuen sich datenschutzorientierte Apps wie Telegram zunehmender Beliebtheit.“ Mit Telegram können Sie in geheimen Gesprächen mit Menschen sprechen, ohne dass die Gefahr von Abhörern besteht. Ähnlich wie bei bestimmten Apps können Sie abgelaufene Fotos an Freunde senden.
Der Hauptunterschied besteht darin, dass Telegram offiziell nicht über eine solche Funktion verfügt, Sie sie aber trotzdem nutzen können. Nachfolgend finden Sie die Anweisungen. Sie werden feststellen, dass es sich um einen unkomplizierten Vorgang handelt. Lesen Sie weiter, um mehr zu erfahren.
So versenden Sie selbstzerstörerische Fotos
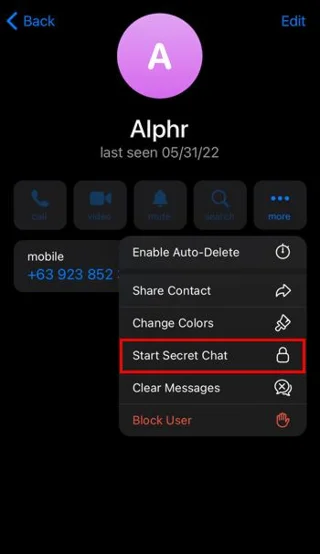
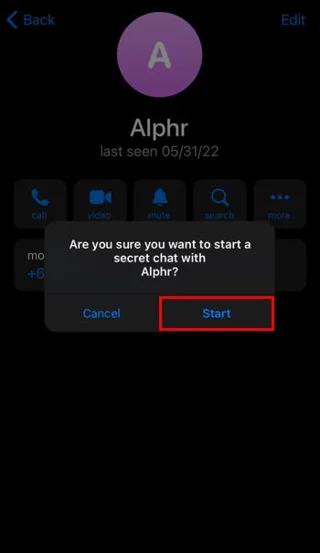
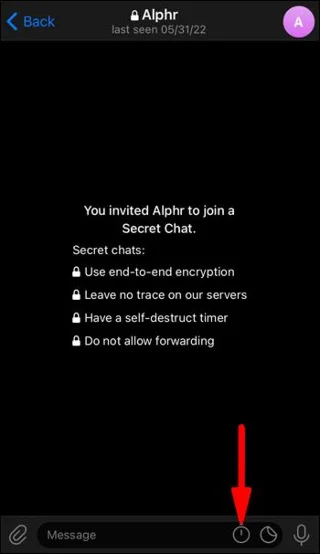
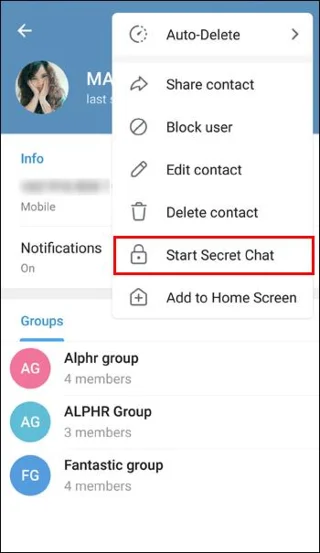
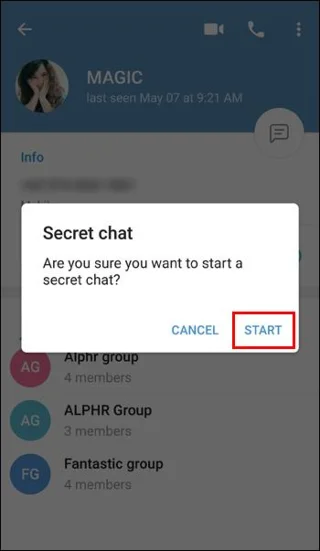
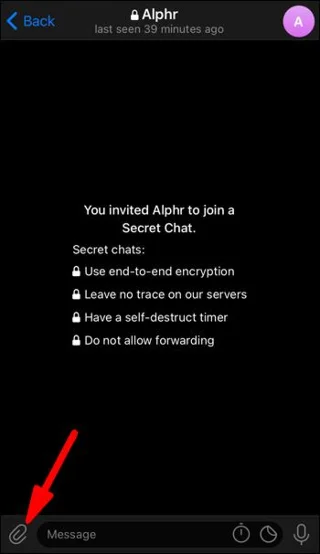
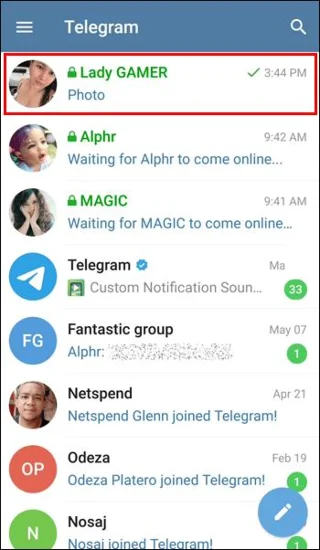
Telegram verfügt über eine Funktion namens Secret Chat, die eine Ende-zu-Ende-Verschlüsselung der Kommunikation mit einer anderen Person ermöglicht. Wenn Sie einen geheimen Chat löschen, verschwindet alles darauf, falls dies nicht bereits geschehen ist.
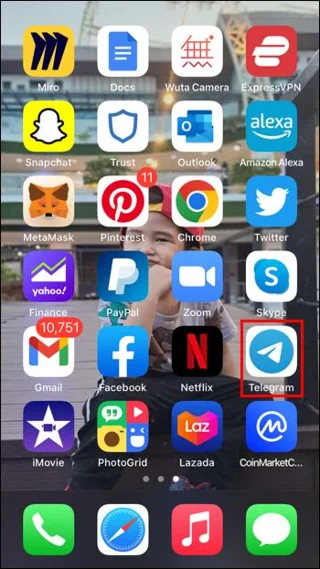
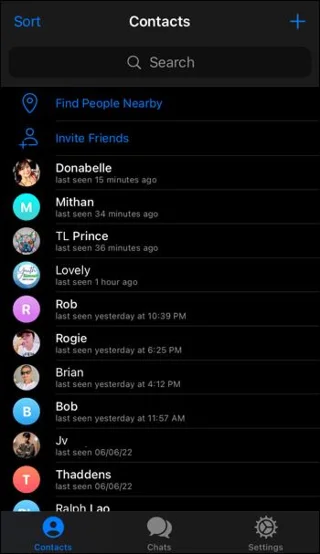
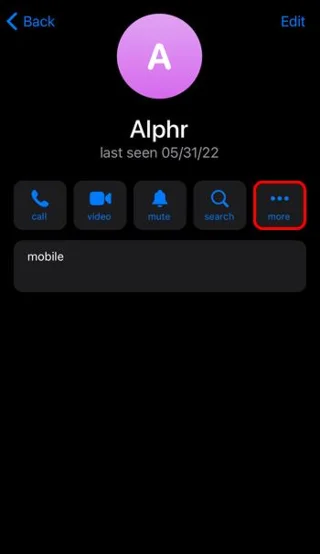
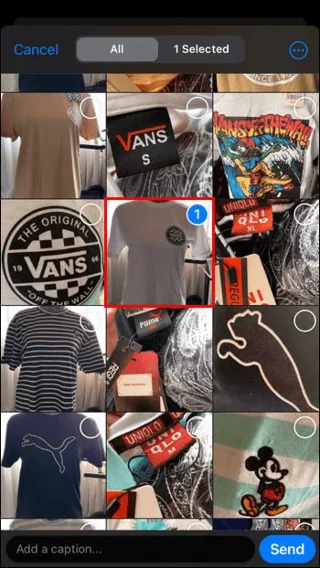
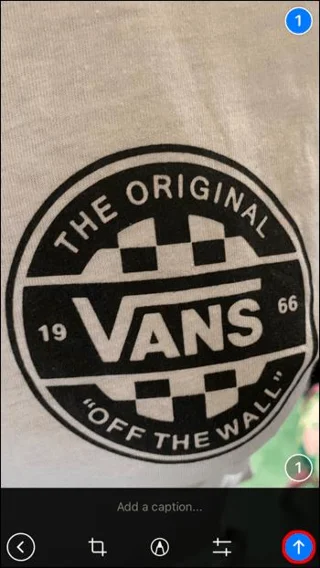
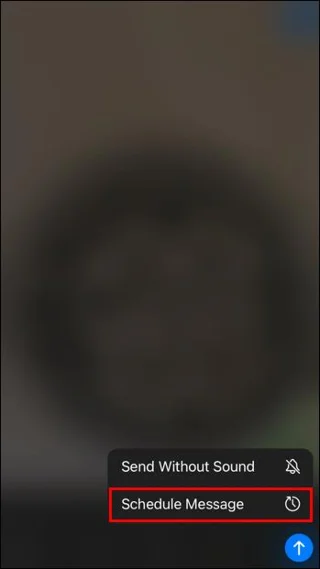
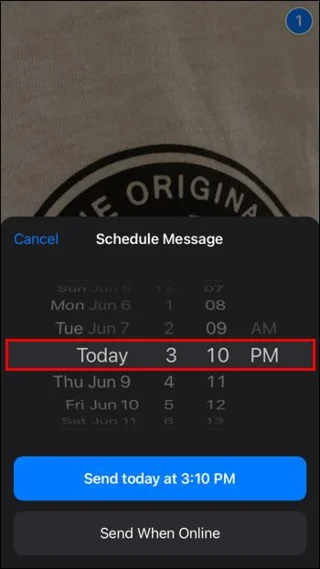
Die Schritte variieren je nach Smartphone-Betriebssystem. Hier finden Sie die Anleitung für das iPhone.
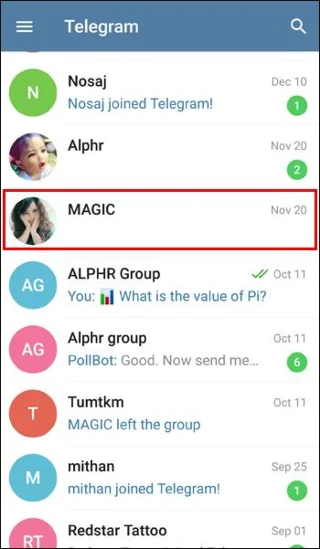
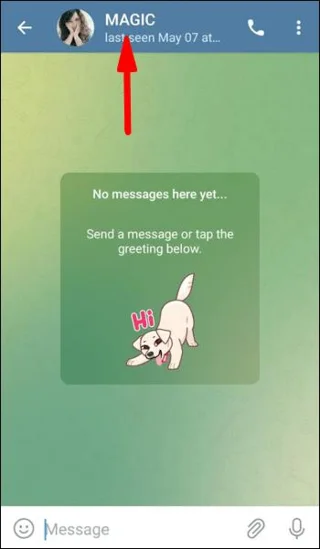
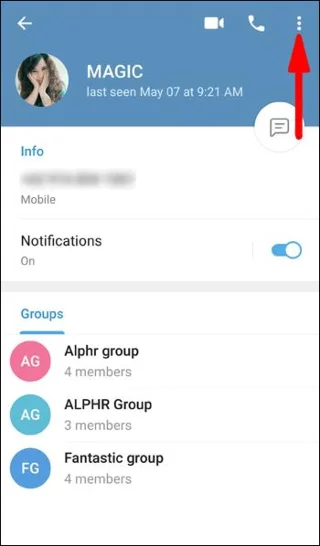
Android-Benutzer sollten stattdessen diese Schritte befolgen.
Diese Konfiguration funktioniert nicht nur für Bilder. Die von Ihnen gesendeten Textnachrichten und Videos verschwinden ebenfalls. Die niedrigste Einstellung beträgt eine Sekunde, und Sie können die Nachricht sogar eine Woche lang angezeigt lassen. Danach wird es verschwinden, als wäre es nie da gewesen.
Was ist Ende-zu-Ende-Verschlüsselung?
Normalerweise ermöglichen Apps wie Facebook Messenger und WhatsApp den Plattformen selbst, zu sehen, was Sie anderen senden. Auch Internetdienstanbieter und Hacker können auf Ihre Gespräche zugreifen.
Mit einer Ende-zu-Ende-Verschlüsselung werden die Daten von einem Gerät zum anderen übertragen und gleichzeitig das Abhören durch Dritte verhindert. Nur Sender und Empfänger verfügen über die Schlüssel zum Entschlüsseln der Nachrichten. Jeder andere kann es vielleicht sehen, aber es wird alles andere als lesbar sein.
Auch böswillige Hacker können versuchen, diese Nachrichten zu manipulieren, aber die Ende-zu-Ende-Verschlüsselung macht diese Versuche offensichtlich. Dieses Verschlüsselungsschema ist nicht narrensicher, bietet Benutzern jedoch zusätzliche Datenschutzmaßnahmen.
Die geheimen Chats von Telegram nutzen eine Ende-zu-Ende-Verschlüsselung und sind daher wirklich nur für die erfahrensten Hacker und Kryptografieexperten geheim. Ihre Daten sind in der Regel vor neugierigen Blicken geschützt.
Das Erstellen von Screenshots des Inhalts in Secret Chats ist möglich, die andere Person wird jedoch ebenfalls benachrichtigt. Daher können Sie erkennen, ob sich jemand dazu entschieden hat. Es gibt eine andere Möglichkeit, abgelaufene Fotos zu senden, für die kein Secret Chat erforderlich ist. Wir werden diese im folgenden Abschnitt besprechen.
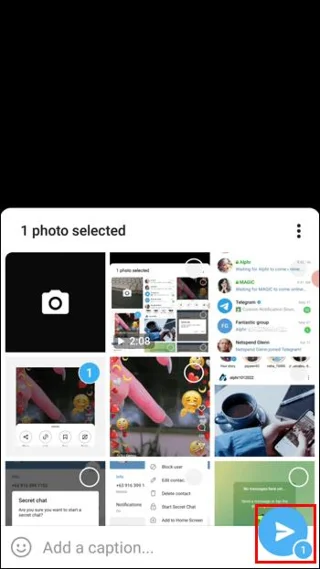
So senden Sie abgelaufene Fotos per Telegram ohne geheimen Chat
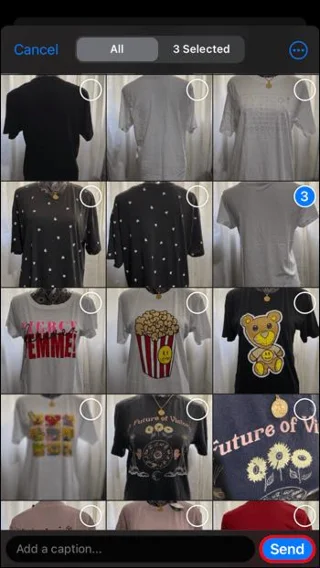
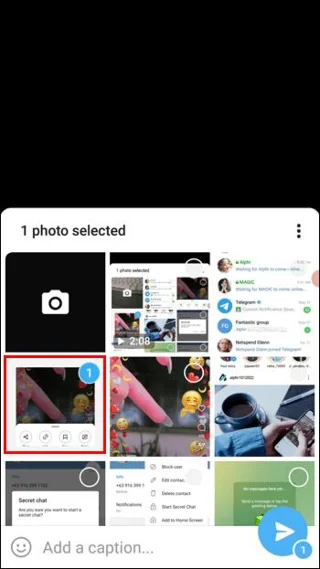
Bevor wir beginnen, sollten Sie wissen, dass diese verschwindenden Bilder und Videos nur für Direktnachrichten verfügbar sind. Sie können sie nicht in Gruppenchats oder Kanälen senden. Um festzustellen, ob das von Ihnen gesendete Bild abläuft, überprüfen Sie, ob es unscharf ist und unten einen kleinen Timer hat.
Die Schritte für Android sind nicht allzu unterschiedlich.
Das Erstellen von Screenshots dieser Bilder führt ebenfalls zu einer Benachrichtigung der anderen Partei. Im Gegensatz zu den Nachrichten in Secret Chats können Sie nur Zeitrahmen von einer Sekunde bis einer Minute auswählen. Der Timer startet nicht sofort, sondern erst, nachdem der Empfänger sich entschieden hat, den Inhalt anzusehen.
Nur für Ihre Augen
Anstatt die Bilder, die Sie jemandem senden, manuell zu löschen, können Sie Telegram dies für Sie erledigen lassen. Sie müssen vorher nur die Einstellungen konfigurieren, aber das ist eine relativ einfache Angelegenheit.
Gibt es Verbesserungen am Secret Chat von Telegram, die Sie sich wünschen? Was halten Sie von ablaufenden Bildern? Teilen Sie uns Ihre Meinung im Kommentarbereich unten mit.
Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.



