ownCloud mit Let's Encrypt und Nginx über HTTPS schützen

Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
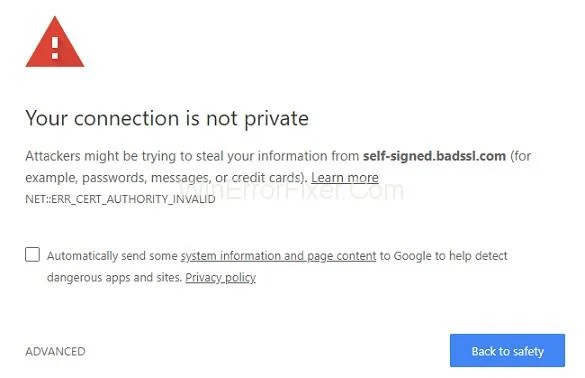
Err_cert_authority_invalid ist im Allgemeinen ein Windows-Fehler, der in Form einer Meldung angezeigt wird, wenn eine Person über nicht sichere Verbindungen zugreift oder arbeitet.
Eine der einfachsten Möglichkeiten, dieser Art von Problem ohne technisches Verständnis zu begegnen, besteht darin, zu anderen Browsern zu wechseln, die in Bezug auf die Datenverwaltung ziemlich sicher sind und die Verbindung reparieren, nicht die private Fehlermeldung
Das Befolgen unserer Methoden wird Ihnen helfen, das Problem net::Err_cert_authority_invalid loszuwerden und wird auch helfen, bestimmte Erweiterungen in Chrome zu deaktivieren, die ein Grund für solche Fehler sein können, und somit solche Fehler in Zukunft zu vermeiden.
Um dieses Problem schnell zu beheben, können Sie unter anderem die Einstellungen in Ihrem Antivirenprogramm anpassen, wie unten gezeigt. Die Windows-Sicherheitsfunktion eingeschaltet zu lassen und sie regelmäßig zu aktualisieren, kann von großem Nutzen sein, um Ihre täglichen Aufgaben vollständig sicher zu machen.
Aus diesem Grund empfehlen wir immer die Verwendung von Antivirus, da es über eine Firewall-Technologie verfügt, die hilft, den Webbrowser zu schützen und zu ermöglichen, auf private Weise zu suchen. Außerdem aktualisieren Sie die Browser auf die neueste Version, die ihnen hilft, die Daten sicher und geschützt zu halten
Der häufigste Fehler, dem wir begegnen, ist „Err_cert_authority_invalid“. Und das liegt daran, dass der Browser oder die Verbindung, die Sie verwenden, nicht privat ist und dazu führen kann, dass Hacker in den Prozess eingreifen. Aber das bedeutet natürlich nicht, dass alles, was Sie darin navigieren, durch ist eine riskante Website, da dies ein allgemeines Problem sein könnte, das häufig im Windows 10-System beobachtet wird, oder die Websites können ihre SSL-ZERTIFIKATE verzögern oder das Zertifikat wird möglicherweise nicht auf der Server-Website im Webbrowser aktualisiert, an dem Sie arbeiten.
Inhalt
Manchmal kann dieser Fehler durch eine Fehlfunktion verursacht werden, die Sie auf einer Website oder auf einer ebenfalls gesicherten Seite erhalten. Da das Problem in jedem Fall bei der Verwendung von Google Chrome angezeigt wird. Aus diesem Grund können Sie einige Schritte zur Fehlerbehebung für einen bestimmten Webbrowser oder für eine Website verwenden, bei der dieses Problem auftritt. Dies sind einige der wichtigen Schritte, mit denen man das Err_cert_authority_invalid-Problem beheben kann.
1. Überprüfen Sie die Datums- und Uhrzeiteinstellungen
Wie wir wissen, erlauben Ihnen Chrome und alle wichtigen anderen Webbrowser-Clients aus Sicherheitsgründen nur dann den Zugriff auf Webseiten, wenn die bereitgestellten Datums- und Uhrzeiteinstellungen Ihres Geräts korrekt eingestellt sind. Und dafür entscheiden wir uns, zu sehen, ob die Datums- oder Uhrzeiteinstellungen korrekt sind, und es gibt keine Änderungen auf der Registerkarte Einstellungen.
Und wenn Sie aus irgendeinem Grund einige der Zeit- oder Datumseinstellungen auf Ihrem Windows 10-Computer stornieren müssen, erhalten Sie jedes Mal einen Fehler namens err_cert_authority_invalid, wenn Sie versuchen, auf eine der Seiten im Internet zuzugreifen, und das wird es auch Sie auffordern, Ihren Browser zu wechseln oder stattdessen einen anderen gesicherten Link zu verwenden. Dies bedeutet, dass die Datums- und Zeiteinstellungen des von Ihnen verwendeten Browsers direkt mit Ihrem PC synchronisiert werden und übereinstimmen müssen (kann verschiedene Zeitzonen haben, die den Vorgang nicht beeinflussen).
Daher sollten Sie die Fehlerbehebungsinitiative einleiten, indem Sie das richtige Datum und die richtige Uhrzeit auf Ihrem Gerät gemäß der aktuellen Standardzeit für Ihren Standort einstellen, was einfach ist, wenn Sie dem Artikel folgen.
2. Durch Anpassen der Antivirus-Einstellungen
Bit Defender-Option in den Einstellungen:
Schritt 1: Indem Sie auf die Option Einstellungen und dann in den Einstellungen auf die Option Datenschutzkontrolle klicken. Wechseln Sie nun auf die Registerkarte Anti-Phishing. Von dort aus können wir Scan SLL auf Off setzen.
Schritt 2: Verlassen Sie sich auf die Bit Defender-Version, die wir verwenden, da wir die folgenden Schritte ausführen würden, anstatt zur Option Schutz zu gehen und dann den Webschutz auszuwählen und die Option SSL scannen aus den Einstellungen zu verschieben.
Von AVAST
Schritt 1: Starten Sie jetzt die Option Einstellungen und wählen Sie dann die Option Aktiver Schutz.
Schritt 2: Klicken Sie dann auf die Option Web-Schutz und wählen Sie dann die Option Anpassen in den Einstellungen. Deaktivieren Sie nun die Option Unable HTTPS Scan in den Einstellungen, falls dies noch nicht geschehen ist.
VON Kaspersky:
Schritt 1: Navigieren Sie zu den Einstellungen. Klicken Sie dann auf Erweitern und wählen Sie dann Netzwerkeinstellungen aus.
Schritt 2: Auf diesem Bildschirm haben Sie verschiedene Optionen, die der SSL-Scan-Option in den Einstellungen ähneln. Wählen Sie jetzt diejenige aus, mit der Sie durch alle Browser und Websites navigieren können.
3. Deaktivieren Sie die verschiedenen Erweiterungen in Chrome
Schritt 1: Öffnen Sie Google Chrome über den Browser der Website und klicken Sie auf das Menüsymbol. Klicken Sie nun auf die Einstellungen für Weitere Tools und wählen Sie dann die oben angegebenen Erweiterungen im Popup-Menü aus.
Schritt 2: Jetzt verschieben Sie alle installierten Erweiterungen auf dem Gerät und dann können wir den Chrome-Tab oder die Anwendung neu starten, damit die Änderungen übernommen werden. Gehen Sie jetzt erneut zur Option Einstellungen und scrollen Sie jetzt nach unten und wählen Sie dann die Option Erweiterte Einstellungen anzeigen
Schritt 3: Jetzt Unter der Option „Datenschutz und Sicherheit“ müssen Sie jetzt auf die Option „Cookie“ klicken und dann im rechten Bereich der Website auf die Anmeldeinformationen und Daten der anderen Website klicken.
Schritt 4: Der nächste Schritt besteht nun darin, die Option Send a Do Not Track request with your browser traffic zu deaktivieren und dann auszuwählen. Starten Sie nun den Google Chrome-Browser neu, nachdem Sie alle Änderungen in den Einstellungen wie oben beschrieben übernommen haben.
Und wenn Chrome zufällig hängen bleibt, können Sie jederzeit den Chrome-Leitfaden verwenden, um einen Fix darauf anzuwenden und das Problem zu lösen.
4. Löschen des Verlaufs in Chrome
Schritt 1: Zugriff auf die Chrome-Einstellungen. Scrollen Sie jetzt nach unten und wählen Sie dann die erweiterten Einstellungen. Klicken Sie nun in den Chrome-Tab-Einstellungen auf die Option Daten des Browsers löschen auf Ihrem Computer.
Schritt 2: Und jetzt aus dem Popup, das erscheint, wo Sie die Felder aus der Liste auswählen können, und wenn Sie die erforderlichen Häkchen ausgewählt haben, klicken Sie jetzt auf die Option Browserdaten löschen. Dadurch werden alle Browserdaten gelöscht.
5. Zuweisen der DNS-Einstellungen
Schritt 1: Indem Sie das generierte Popup auswählen und dann die Option Search Toolbox verwenden, von wo aus wir das Menü Network and Sharing Center aufrufen können.
Schritt 2: Klicken Sie nun auf das Menü auf der linken Seite und wählen Sie dann die Adaptereinstellungen ändern, indem Sie darauf klicken. Klicken Sie jetzt mit der rechten Maustaste auf die derzeit aktive Option Adapter und wählen Sie dann die Option Eigenschaften. Wählen Sie Internet Protocol Version 4 und dann Eigenschaften aus.
Schritt 3: Klicken Sie auf die folgende verfügbare genehmigte DNS-Serveradresse und geben Sie dann die öffentlichen DNS-Server von Google ein, von denen einige sind: 8.8.8.8 bzw. 8.8.4.4, indem Sie sie auswählen.
Wenn Sie diese Einstellungen anwenden und dann Ihren Windows 10-Computer neu starten, wird das Problem behoben.
Fazit
Dies sind alle Methoden, die Ihnen eine schnelle und sichere Lösung für das Fehlerproblem Err_cert_authority_invalid in Ihrem Chrome bieten und den von Ihrem jeweiligen Webbrowser angezeigten Fehler beheben.
Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.



