ownCloud mit Let's Encrypt und Nginx über HTTPS schützen

Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Windows Sandbox ist eine neue Funktion im Windows- Update vom 10. Mai 2019 (Version 1903), mit der unzuverlässige Anwendungen in isolierten virtualisierten Umgebungen ausgeführt werden können.
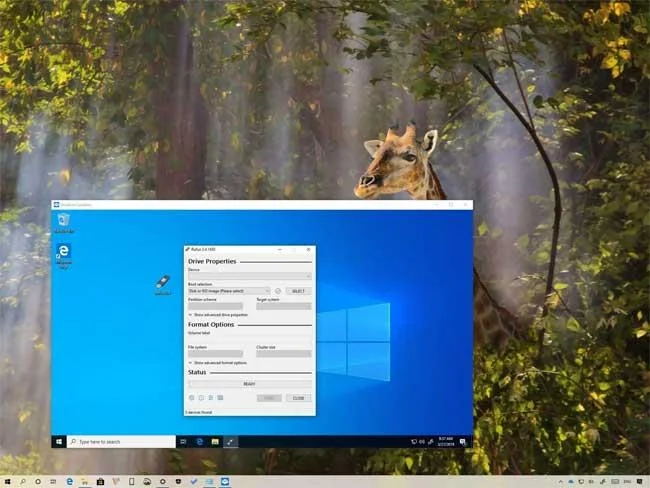
Wenn Sie die Anwendung ausführen müssen, sich aber nicht sicher sind, enthält das Windows 10- Update vom Mai 2019 eine Windows Sandbox-Funktion, mit der Benutzer diese Aufgabe ausführen können, ohne das System zu beeinträchtigen, wenn ein Fehler auftritt. auftreten.
Technisch gesehen ist Windows Sandbox eine virtuelle Maschine, die bei Bedarf mithilfe der Hypervisor-Virtualisierung von Microsoft unter Verwendung derselben Kopie des Betriebssystems auf Ihrem Computer erstellt wird. Es handelt sich jedoch um eine ultraleichte Umgebung mit nur etwa 100 MB, die für ein schnelleres Booten und Ausführen optimiert wurde. Es konzentriert sich auf Sicherheit und arbeitet effizienter, indem integrierter Kernel-Kalender, Virtualisierungsgrafiken und intelligente Speicherverwaltung verwendet werden.
Dank Software von Drittanbietern wie VirtualBox , VMware Workstation ... können Sie zwar virtuelle Maschinen erstellen, um die gleiche Erfahrung zu erzielen. Windows Sandbox bietet jedoch einige herausragende Vorteile. Beispielsweise müssen Sie keine zusätzlichen Schritte ausführen, um eine virtuelle Maschine zu erstellen oder zu laden. Jedes Mal, wenn Sie die Funktion öffnen, wird eine saubere und neue Installation von Windows 10 ausgeführt. Wenn die Anwendung beendet und die Windows-Sandbox geschlossen ist, werden alle Daten automatisch gelöscht. Durch die Verwendung der Virtualisierung wird außerdem alles, was in dieser Umgebung geschieht, durch eine Installation des Hauptbetriebssystems isoliert, wodurch das maximale Sicherheitsniveau beim Testen unzuverlässiger Anwendungen erhöht wird. Hier erfahren Sie, wie Sie Windows Sandbox im Windows 10 Mai 2019-Update verwenden.
Vor dem Einschalten und Verwenden von Windows Sandbox muss Ihr Gerät die folgenden Mindestanforderungen an Hardware und Software erfüllen:
Der Vorgang ist dank der herausragenden Funktionen von Windows 10 sehr einfach.
Bevor Sie Windows Sandbox aktivieren können, müssen Sie sicherstellen, dass das von Ihnen verwendete Gerät Virtualisierungshardware unterstützt und diese Funktion im BIOS (Basic Input / Output System) oder UEFI (Unified Extensible Firmware Interface) aktiviert ist.
Überprüfen Sie, ob das Gerät die Virtualisierung wie folgt unterstützt:
1. Öffnen Sie Start .
2. Suchen Sie die Eingabeaufforderung und klicken Sie auf das erste Ergebnis.
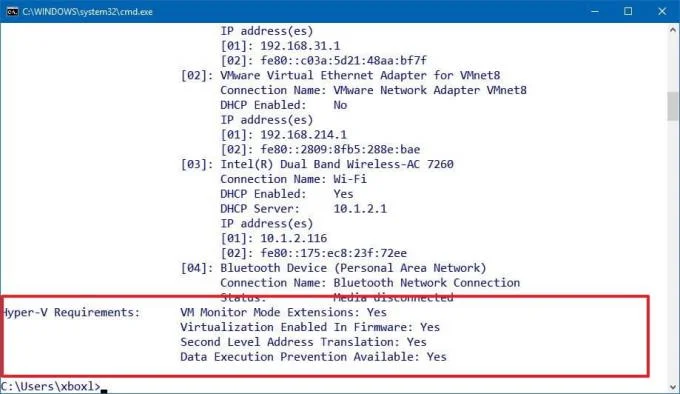
3. Geben Sie den Befehl systeminfo.exe ein und drücken Sie die Eingabetaste .
4. Im Abschnitt " Hyper-V-Anforderungen ". Wenn " Virtualisierung in Firmware aktiviert " Ja anzeigt . Sie können dann Windows Sandbox verwenden.
Wenn die Virtualisierung nicht aktiviert ist, müssen Sie das Gerät im BIOS-BIOS oder UEFI öffnen und diese Funktion aktivieren. Dieser Vorgang erfordert normalerweise das Drücken einer der Funktionstasten (F1, F2, F3, F10, F12), ESC oder Löschen, sobald der Computer hochfährt. Die Installation variiert jedoch je nach Hersteller, sogar nach PC-Modell. Weitere Anweisungen finden Sie auf der Support-Website Ihres Geräteherstellers.
Gehen Sie folgendermaßen vor, um Windows Sandbox unter Windows 10, Version 1903, zu aktivieren:
1. Öffnen Sie Start .
2. Suchen Sie Windows-Funktionen aktivieren oder deaktivieren und klicken Sie auf das erste Ergebnis, um die Windows-Funktionen zu öffnen.
3. Aktivieren Sie die Option Windows Sandbox .
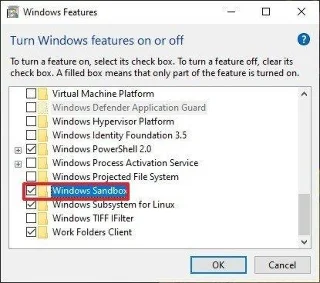
4.Klicken Sie auf die Schaltfläche OK .
5.Klicken Sie auf die Schaltfläche Jetzt neu starten .
Nachdem Sie die obigen Schritte ausgeführt haben, können Sie die neue Virtualisierungsumgebung verwenden, um nicht vertrauenswürdige Anwendungen vorübergehend zu installieren und zu testen.
Windows Sandbox ist sehr einfach zu bedienen. Führen Sie einfach die folgenden Schritte aus:
1. Öffnen Sie Start.
2. Suchen Sie nach Windows Sandbox, klicken Sie mit der rechten Maustaste auf das erste Ergebnis und wählen Sie Als Administrator ausführen .
3. Klicken Sie auf dem physischen Gerät mit der rechten Maustaste auf das zu installierende Anwendungsinstallationsprogramm, und wählen Sie Kopieren aus .
4. Klicken Sie in der Windows Sandbox-Umgebung mit der rechten Maustaste auf den Desktop und wählen Sie Einfügen , um die ausführbare Datei (.exe) zu übertragen.
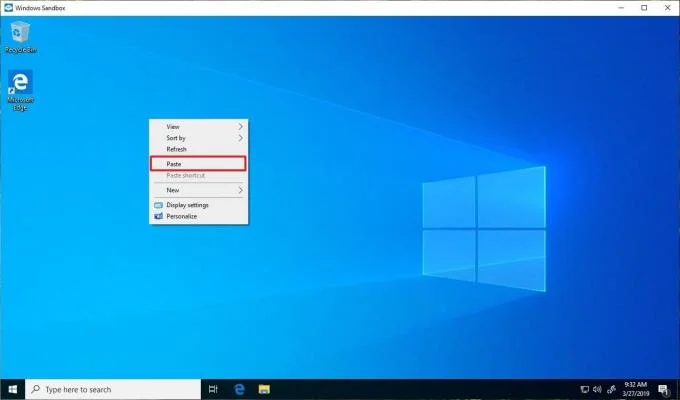
Kurztipp : Obwohl Sie Apps nicht aus der Hauptinstallation in Windows Sandbox ziehen und ablegen können, um Dateien zu übertragen, können Sie App-Dateien mit Microsoft Edge herunterladen .
5. Doppelklicken Sie auf die Installationsdatei (.exe, .msi usw.), um sie zu starten.
6. Befolgen Sie weiterhin die Anweisungen auf dem Bildschirm, um den Installationsvorgang abzuschließen.
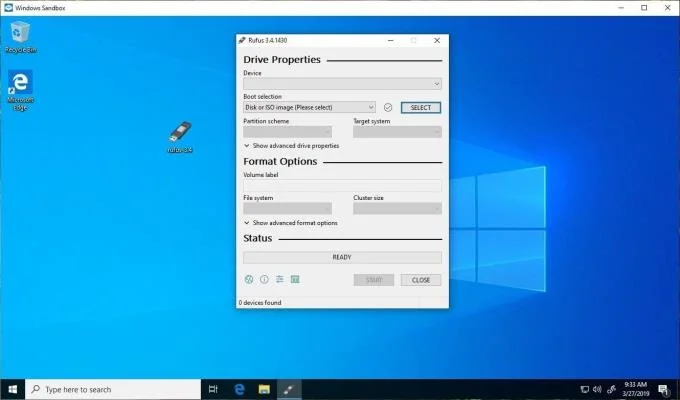
Nachdem Sie alle oben genannten Schritte ausgeführt haben, können Sie die normale nicht vertrauenswürdige Anwendung wie jede andere Software verwenden. Alternativ können Sie Strg + Alt + Pause (oder Pause) verwenden, um Windows Sandbox im Vollbildmodus zu betreten und zu verlassen. Wenn Sie den kontrastreichen Modus verwenden möchten, können Sie ihn innerhalb der Virtualisierungserfahrung mit der Tastenkombination Umschalt + Alt + PrintScreen aktivieren.
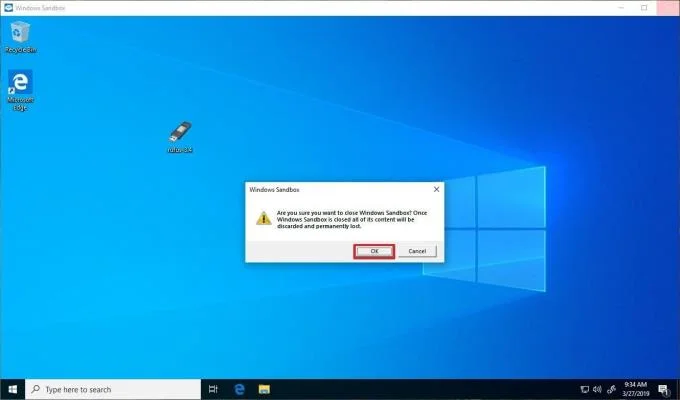
Klicken Sie nach Abschluss des Testens der Anwendung auf die Schaltfläche X in der oberen rechten Ecke und dann auf OK , um die Sandbox zu schließen. Am Ende der Erfahrung werden die virtuelle Maschine und ihr Inhalt dauerhaft von Ihrem Gerät gelöscht, ohne dass dies Auswirkungen auf das Windows 10-System hat.
Wenn Sie versuchen, Windows Sandbox in einer virtuellen Maschine zu verwenden, müssen Sie ein System einrichten, mit dem verschachtelte Virtualisierung ausgeführt werden kann, dh die Virtualisierungsumgebung in der virtuellen Maschine.
Geben Sie in der virtuellen Maschine Powershell in die Suchleiste des Startmenüs ein , klicken Sie mit der rechten Maustaste auf Best Match und wählen Sie Als Administrator ausführen .
Geben Sie nun den folgenden Befehl ein:
Set-VMProcessor -VMName <VMName> -ExposeVirtualizationExtensions $ true
Swaps <VMName> auf den Namen der virtuellen Maschine. Starten Sie die virtuelle Maschine neu. Sie sehen dann die Windows Sandbox-Option im Startmenü.
Tatsächlich kann Windows Sandbox unter Windows 10 Home nicht ausgeführt werden. Dank eines vom Deskmodder-Team entwickelten Patches konnten Windows 10 Home-Benutzer Windows Sandbox starten.
Wenn Sie versuchen möchten, Windows Sandbox unter Windows 10 Home auszuführen, erstellen Sie eine Systemsicherung, bevor Sie diesen Patch ausführen.
Oben erfahren Sie, wie Sie Windows Sandbox im Windows 10 Mai 2019 Update verwenden . Hoffe, der Artikel ist hilfreich für Sie.
Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.



