Startseite
» Gewusst wie
»
Registrieren Sie SLES 15 mit SUSE Manager in einem Offline-Netzwerk
Registrieren Sie SLES 15 mit SUSE Manager in einem Offline-Netzwerk
Sie können einen SLES 15-Client registrieren, ohne ihm direkten Internetzugang zu gewähren, sofern er Ihren SUSE Manager-Server oder -Proxy im privaten Netzwerk erreichen kann. Bereiten Sie die passende Software und die Bootstrap-Repositories auf dem Manager vor, erstellen Sie einen Aktivierungsschlüssel und führen Sie anschließend das zugehörige Bootstrap-Skript auf dem SLES-Rechner aus. Ein Client ohne Netzwerkverbindung zum Manager kann die Salt-Registrierung nicht abschließen oder sich nicht anmelden; das bloße Kopieren eines Skripts per USB reicht dafür nicht aus.
Hypothetisches Beispiel: Ein Administrator richtet eine neue SLES 15 SP7 x86_64 VM in einem Werksnetzwerk ohne Internetverbindung ein. Der SUSE Multi-Linux Manager 5.1 (die aktuelle Bezeichnung für den SUSE Manager in diesem Leitfaden) ist ebenfalls vom Internet getrennt. Seine Softwarekanäle wurden über Wechselmedien in die Umgebung gespiegelt. Die VM kann den internen Manager über HTTPS- und Salt-Ports erreichen. Dieses Szenario dient der Veranschaulichung und stellt keinen Bericht über eine reale Bereitstellung oder einen Test dar.
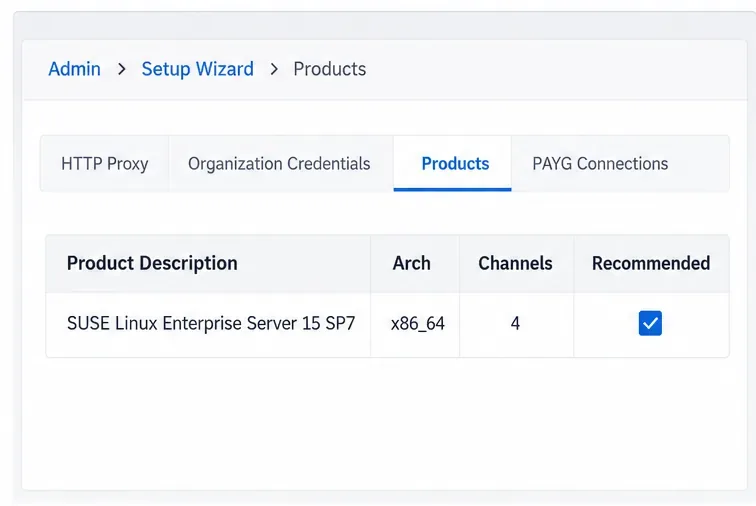
Auf der Produktseite wählt der Administrator das SLES-Produkt aus, das zur Client-Version und -Architektur passt.
1. Sicherstellen, dass die getrennte Umgebung bereit ist.
„Offline“ kann bedeuten, dass Client und Manager keinen direkten Internetzugang haben oder dass der Client keinen Server erreichen kann. Im ersten Fall ist eine Registrierung möglich, im zweiten nicht. Der Client benötigt eine interne Verbindung zum Manager oder einen SUSE Multi-Linux Manager Proxy, und der Manager benötigt lokal verfügbare Pakete und Metadaten für den Client.
Wenn der Manager nicht mit dem SUSE Customer Center verbunden ist, verwendet die dokumentierte Einrichtung von SUSE RMT oder SMT und Wechseldatenträger zur Spiegelung der Repositories. Synchronisieren Sie für SLES 15 das Produkt und die erforderlichen Manager-Client-Tools-Kanäle für die Clientarchitektur. Stellen Sie anschließend sicher, dass das passende Bootstrap-Repository auf dem Manager vorhanden ist. In der Web-Oberfläche finden Sie die Produktauswahl unter [hier fehlende Option einfügen] Admin > Setup Wizard > Products. Die Produktsynchronisierung muss vor dem Bootstrapping abgeschlossen sein. Falls das Bootstrap-Repository fehlt, bietet die Manager-Dokumentation mgr-create-bootstrap-repoeine Option zur manuellen Erstellung.
Prüfen Sie für die hypothetische VM deren SLES-Service-Pack und Architektur, bevor Sie Kanäle auswählen. Eine SLES 15 SP7 x86_64-Maschine benötigt das entsprechende Produkt, nicht einen gleichnamigen Kanal für ein anderes Service Pack oder eine andere Architektur. Die Liste der unterstützten Produkte und Kanalnamen können sich je nach Version des SUSE Multi-Linux Managers ändern. Verwenden Sie daher die Anleitung für die tatsächlich installierte Manager-Version.
2. Erstellen Sie einen Aktivierungsschlüssel für den Client.
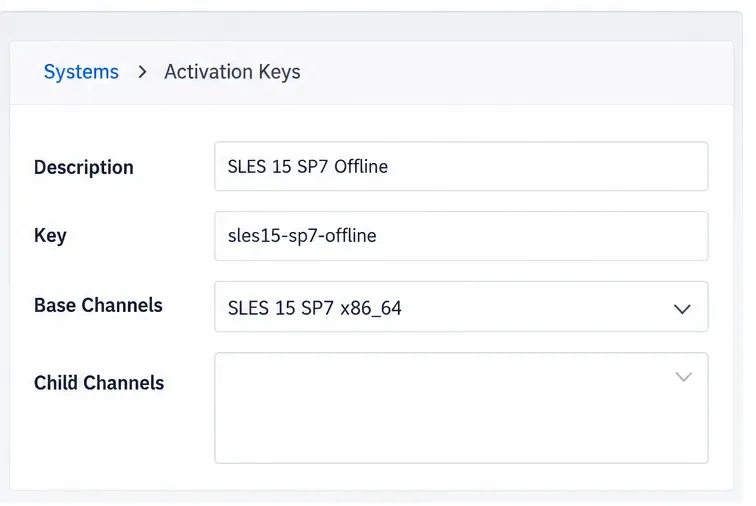
Ein Aktivierungsschlüssel wendet die Kanalzuweisung und andere Registrierungseinstellungen beim Ausführen des Bootstrap-Skripts an. Öffnen Sie in der Manager-Weboberfläche Systems > Activation Keyseinen Schlüssel und erstellen Sie ihn sles15-sp7-offline. Wählen Sie den Basiskanal SLES 15 SP7 x86_64 und die benötigten untergeordneten Kanäle für Ihre Abonnement- und Client-Tools-Konfiguration aus. Vermeiden Sie den standardmäßigen übergeordneten Kanal, wenn Sie einen spezifischen SLES-Kanal zuweisen können.
Verwenden Sie einen Aktivierungsschlüssel mit einem Basiskanal und untergeordneten Kanälen, die zum SLES-Servicepack und zur Architektur des Clients passen.
Bevor Sie fortfahren, vergewissern Sie sich, dass der Schlüssel der richtigen Organisation zugeordnet ist und die erforderlichen Kanäle lokal verfügbar sind. Schlüssel können auch Gruppen, Konfigurationen, Pakete oder Kontaktmethoden zuweisen; überprüfen Sie alle zusätzlichen Einstellungen, damit die Registrierung keinen unerwarteten Paket-Download oder eine Konfigurationsänderung auslöst.
3. Ein Bootstrap-Skript generieren und übertragen.
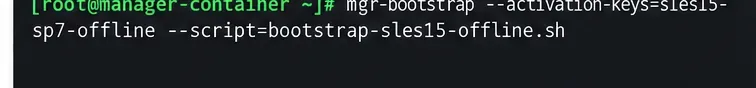
Wechseln Sie auf dem SUSE Multi-Linux Manager-Containerhost in den Servercontainer und erstellen Sie ein Skript, das mit dem Aktivierungsschlüssel verknüpft ist:
mgrctl term
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.sh
Das Bootstrap-Skript befindet sich im Manager- /srv/www/htdocs/pub/bootstrap/Verzeichnis. SSL muss im Skript aktiviert sein. Im Beispielnetzwerk kann die SLES-VM das Skript über internes HTTPS abrufen. Falls Sie das Skript auf einem zugelassenen Wechseldatenträger in das isolierte Segment übertragen müssen, kopieren Sie es mithilfe des kontrollierten Übertragungsprozesses Ihrer Organisation aus diesem Verzeichnis. Vergleichen Sie vor der Ausführung die SHA-256-Prüfsumme beider Seiten und schützen Sie das Skript als Konfigurationsdaten, da es den Aktivierungsschlüssel enthält.
Starten Sie den Generator aus dem Manager-Container, nachdem Sie den Aktivierungsschlüssel und einen eindeutigen Skriptdateinamen ausgewählt haben.
Übertragen Sie nicht nur das Bootstrap-Skript und gehen Sie nicht davon aus, dass der Client anschließend autark funktioniert. Das Skript installiert Registrierungsabhängigkeiten aus dem Bootstrap-Repository des Managers. Diese RPMs und die Softwarekanäle müssen auf dem getrennten Manager bereits synchronisiert sein.
4. Überprüfen Sie die private Verbindung und führen Sie die Registrierung durch.
Überprüfen Sie auf dem SLES-Rechner, ob dessen Uhrzeit mit der des Managers übereinstimmt und ob der interne DNS-Server den Namen des Managers auflöst:
timedatectl
getent hosts manager.example.net
Ersetzen Sie dies manager.example.netdurch den im Skript eingebetteten FQDN des Managers oder Proxys. Die Client-Anforderungen für SUSE Multi-Linux Manager 5.1 umfassen ausgehenden Zugriff vom Client zum Manager oder Proxy über HTTPS-Port 443 sowie die TCP-Ports 4505 und 4506 für Salt. Port 80 kann ebenfalls für eine Bereitstellung verwendet werden. SSH-Port 22 ist relevant, wenn eine SSH-Push-Kontaktmethode verwendet wird. Beachten Sie die aktuellen Netzwerkanforderungen für Ihre Bereitstellung und Firewall-Konfiguration; legen Sie diese Ports nicht im öffentlichen Internet frei.
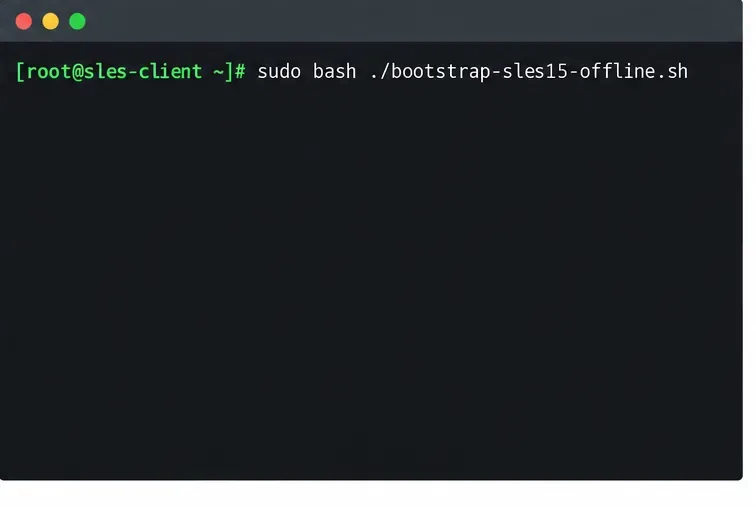
Nachdem das Skript auf dem Client installiert und die internen Repositories erreichbar sind, führen Sie es als Root mit Bash aus:
bash ./bootstrap-sles15-offline.sh
Führen Sie das übertragene oder intern heruntergeladene Bootstrap-Skript vom SLES-Client aus, nachdem Sie sich vergewissert haben, dass es den internen Manager erreichen kann.
Die Registrierung kann einige Zeit in Anspruch nehmen, während der Client seine Salt-Komponente installiert und die Repository-Konfiguration herunterlädt. Unterbrechen Sie den Vorgang nicht, nur weil er keine Meldungen anzeigt. Sollte die Registrierung fehlschlagen, notieren Sie sich die genaue Ausgabe und überprüfen Sie die Bootstrap- und Salt-Protokolle des Clients, das Bootstrap-Repository des Managers, DNS, Zertifikatsvertrauen und Firewall-Pfade, bevor Sie es erneut versuchen.
5. Nehmen Sie den Schlüssel entgegen und bestätigen Sie den ersten Check-in.
Überprüfen Sie in der Manager-Weboberfläche, Systems > Overviewob der neue Client vorhanden ist. Falls er nicht angezeigt wird, öffnen Sie ihn Salt > Keysund suchen Sie nach dem ausstehenden Schlüssel. Stellen Sie sicher, dass die Minion-ID und die Maschinenidentität mit der SLES-VM übereinstimmen, bevor Sie den Client akzeptieren. Nach erfolgreicher Registrierung wird das System in der Liste angezeigt, der Salt-Schlüssel akzeptiert und ein kürzlich erfolgter Check-in sichtbar.
Wenn die VM keinen Zugriff auf den Manager hat, stoppen Sie den Vorgang nach dem Bereitstellen des Skripts und der Pakete: Die Registrierung kann erst abgeschlossen werden, wenn ein kontrollierter Netzwerkpfad bereitgestellt wird. Falls die VM zuvor direkt bei SCC, SMT oder RMT registriert war, befolgen Sie die Anweisungen von SUSE zur Client-Migration, um die alte Registrierung und die alten Repositories vor dem Wechsel des Managements zu bereinigen. Achten Sie darauf, keine in Konflikt stehenden Repository-Konfigurationen beizubehalten.