ownCloud mit Let's Encrypt und Nginx über HTTPS schützen

Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Beenden Sie die TLS-Verschlüsselung an einem Reverse-Proxy vor dem ownCloud-Server und verwenden Sie anschließend Certbot, um ein Let's Encrypt-Zertifikat zu erhalten und zu erneuern. Für einen öffentlichen Hostnamen ist Nginx mit der HTTP-01-Challenge in der Regel die einfachste Lösung, sofern der Proxy eingehende Verbindungen auf Port 80 akzeptieren kann. Falls Port 80 nicht freigegeben werden kann oder ein Wildcard-Zertifikat benötigt wird, verwenden Sie stattdessen DNS-01 mit einer automatisierten DNS-Integration.
Dieser Artikel beschreibt die Verwendung von ownCloud Classic Server 11 in Docker mit Nginx auf demselben Linux-Host. Die aktuelle ownCloud-Dokumentation leitet TLS über einen Proxy um. In den Beispielen wird ein Platzhalter-Hostname verwendet; ersetzen Sie diesen durch Ihren eigenen.
Wenn Sie bereits einen TLS-terminierenden Proxy betreiben, behalten Sie die Zertifikatsverwaltung dort bei, anstatt einen weiteren Proxy hinzuzufügen. Das Nginx-Plugin von Certbot bezieht das Zertifikat und bearbeitet den virtuellen Host, ändert aber Ihre Nginx-Konfiguration. Wenn Sie diese Konfiguration lieber selbst verwalten möchten, verwenden Sie den Zertifikatsmodus von Certbot und fügen Sie die Zertifikatspfade manuell in Ihren Proxy ein.
| Auswahl | Am besten geeignet | Hauptkompromisse |
|---|---|---|
| HTTP-01 mit Nginx und Certbot | Ein öffentlicher einzelner Hostname mit verfügbarem eingehendem TCP-Port 80 | Einfach, benötigt kein DNS-API-Geheimnis; setzt korrekte öffentliche DNS-Einstellungen und die Erreichbarkeit von Port 80 voraus. Es können keine Wildcard-Zertifikate ausgestellt werden. |
| DNS-01 mit einem DNS-Provider-Plugin | Port 80 ist geschlossen, der Dienst ist privat oder Sie benötigen eine Wildcard. | Funktioniert ohne öffentliche Web-Authentifizierung, die automatische Verlängerung erfordert jedoch Zugriff auf die DNS-API. Verwenden Sie eingeschränkt gültige Anmeldeinformationen und schützen Sie diese. |
| ACME-Integration des bestehenden Proxys | Ein Proxy verwaltet bereits Zertifikate für andere Websites. | Weniger bewegliche Teile; Erneuerungsverhalten und Konfiguration sind spezifisch für diesen Proxy. |
Das optionale tlsserver-Profil von Let's Encrypt stellt seit dem 13. Mai 2026 45-Tage-Zertifikate aus; die standardmäßigen klassischen Zertifikate behalten ihre Gültigkeit von 90 Tagen bis zum 10. Februar 2027, bevor sie auf 64 Tage umgestellt werden. Certbot plant regelmäßig die Erneuerung; überprüfen Sie Ihre.
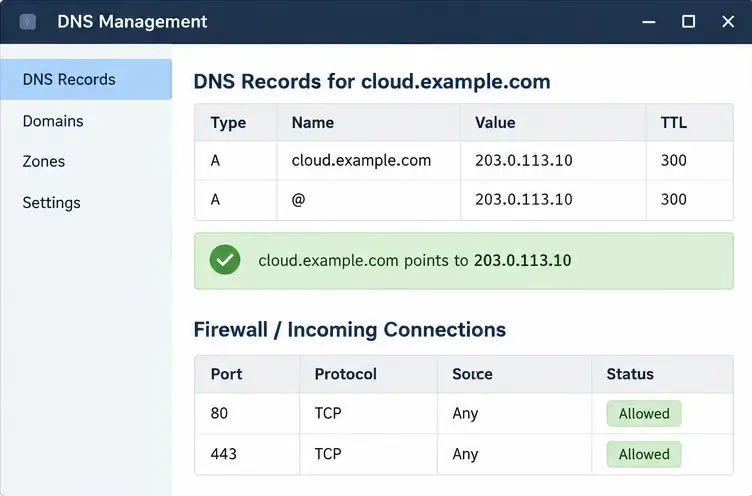
cloud.example.comder auf die öffentliche IPv4-Adresse des Servers verweist. Fügen Sie einen AAAA-Record nur dann hinzu, wenn IPv6 den gleichen Proxy korrekt erreicht. Erlauben Sie eingehende Verbindungen über TCP 80 für die HTTP-01-Validierung und TCP 443 für HTTPS-Verbindungen der Benutzer sowohl in der Host-Firewall als auch in allen Cloud-Firewalls oder Routern. Überprüfen Sie die DNS-Einstellungen von außerhalb Ihres Netzwerks..envDatei den Beispiel-Hostnamen und legen Sie die entsprechenden Werte fest:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPist ein Platzhalter: Verwenden Sie die Adresse, die ownCloud tatsächlich für den Proxy sieht, nicht eine angenommene Loopback-Adresse. Docker-Netzwerke ändern die Quelladresse, die ownCloud sieht. Vertrauen Sie nur der Proxy-Adresse oder dem kleinsten erforderlichen Satz; ein umfassendes Vertrauen ermöglicht es Clients, weitergeleitete Informationen zu fälschen. Das offizielle Compose-Beispiel veröffentlicht ownCloud auf Port 8080; die Bindung der Hostseite an Loopback verhindert, dass der HTTP-Listener der Anwendung die öffentliche Schnittstelle verwendet, wenn die bereitgestellte Portzuordnung verwendet wird ${HTTP_PORT}:8080. Wenn sich Ihr Nginx in einem Container befindet, verwenden Sie ein privates, gemeinsam genutztes Docker-Netzwerk und dessen Dienstadresse anstelle dieses Host-Loopback-Beispiels.
Behalten Sie Ihre bestehenden Datenbank-, Redis- und Volume-Einstellungen bei. Nach der Bearbeitung der Datei müssen Sie den ownCloud-Dienst neu erstellen, damit er die aktualisierte Umgebung einliest: docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
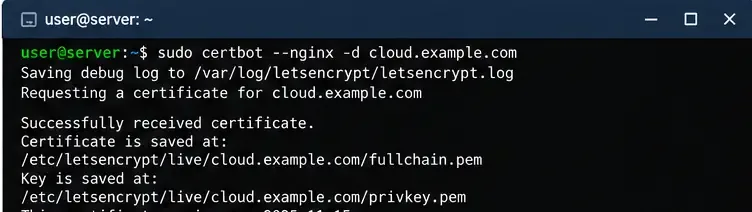
Aktivieren Sie die Website mithilfe des Nginx-Layouts Ihrer Distribution und überprüfen und laden Sie Nginx anschließend neu sudo nginx -t. sudo systemctl reload nginxDie Pfade zur Website-Aktivierung variieren je nach Distribution. Stellen Sie sicher, dass die ACME-HTTP-Challenge erreichbar ist; fügen Sie beim Ausstellen des Zertifikats keine Authentifizierungsbarriere oder allgemeine Umleitungsregel vor dem Challenge-Pfad ein.
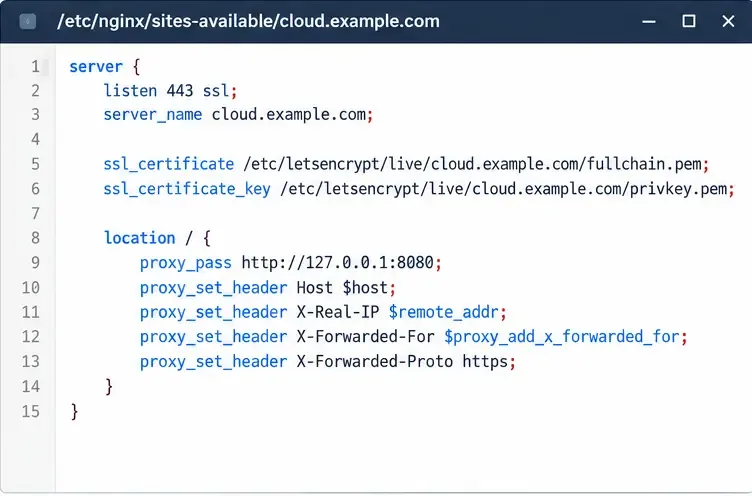
sudo certbot --nginx -d cloud.example.com --redirectDer Nginx-Installer von Certbot ruft das Zertifikat ab und konfiguriert HTTPS sowie eine HTTP-zu-HTTPS-Weiterleitung. Überprüfen Sie die Nginx-Änderungen, bevor Sie sie übernehmen. Soll Certbot das Zertifikat ausstellen, ohne Nginx zu bearbeiten, verwenden Sie die entsprechende Option und sudo certbot certonly --nginx -d cloud.example.comkonfigurieren Sie anschließend den virtuellen TLS-Host manuell mit den resultierenden fullchain.pemPfaden privkey.pemund laden Sie Nginx neu. Veröffentlichen oder teilen Sie die Datei mit dem privaten Schlüssel niemals.
Öffnen Sie die Seite von einem externen Netzwerk aus. Prüfen Sie, ob https://cloud.example.comder Browser ein gültiges Zertifikat meldet, ownCloud ohne Weiterleitungsschleife lädt und die generierten Links HTTPS verwenden. Falls ownCloud eine nicht vertrauenswürdige Domain meldet oder HTTP-Links erstellt, überprüfen Sie OWNCLOUD_TRUSTED_DOMAINSdie vertrauenswürdige Proxy-Adresse.OWNCLOUD_OVERWRITE_HOSTOWNCLOUD_OVERWRITE_PROTOCOL
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Ein erfolgreicher Testlauf prüft den Erneuerungspfad, ohne das aktive Zertifikat zu ersetzen. Der Nginx-Installer sollte erneuerte Zertifikate über seine Erneuerungsintegration bereitstellen. Wenn Sie stattdessen den Zertifikat-Only- oder Webroot-Modus verwenden, stellen Sie sicher, dass Ihre Erneuerungskonfiguration Nginx nach einer erfolgreichen Erneuerung neu lädt. Certbot dokumentiert die Bereitstellungs-Hooks für die Erneuerung zu diesem Zweck. Überprüfen Sie den Scheduler nach der Installation oder Migration erneut und lassen Sie sich bei Erneuerungsfehlern benachrichtigen, anstatt sich auf eine manuelle Erneuerung zu verlassen.
Verwenden Sie für DNS-01 das für Ihren DNS-Anbieter dokumentierte Plugin, erstellen Sie ein API-Token, das auf die zu ändernden Einträge beschränkt ist, und testen Sie die automatische Erneuerung mit demselben Certbot-Testlauf. Let's Encrypt weist darauf hin, dass DNS-01 Wildcard-Namen und nicht-öffentliche Dienste unterstützt, warnt jedoch davor, dass weit gefasste DNS-Zugangsdaten auf dem Webserver die Auswirkungen einer Kompromittierung erhöhen.
Versionsspezifische Details finden Sie im Installationsleitfaden für ownCloud Server 11 Docker , in der zugehörigen Reverse-Proxy-Konfiguration und in der Referenz der Umgebungsvariablen . Informationen zu Validierungs- und Erneuerungsoptionen finden Sie in der Dokumentation zu Let's Encrypt-Challenges , im Zertifikatsgültigkeitsplan und in den Certbot-Anweisungen für Ihr Betriebssystem .
Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.



