Nextcloud Talk-Anrufe auch bei Ausfall von Direct Media möglich

Konfigurieren und überprüfen Sie ein erreichbares TURN-Relay für Nextcloud Talk, wenn Firewalls oder restriktive NAT-Regeln direkte Anrufmedien blockieren.
Um ein Nextcloud Talk-Anrufproblem zu beheben, das keine Verbindung herstellen kann oder nur in eine Richtung funktioniert, konfigurieren Sie ein erreichbares TURN-Relay. Geben Sie dazu dessen Hostnamen, Port und gemeinsames Geheimnis in den Talk-Einstellungen ein und erlauben Sie den Datenverkehr sowohl über den TURN-Listener als auch über dessen Relay-Ports. TURN stellt WebRTC eine alternative Route zur Verfügung, wenn eine direkte Verbindung fehlschlägt. Es behebt jedoch keine Probleme mit schwachem WLAN, Paketverlusten oder einem überlasteten Netzwerk.
Beispiel: Stellen Sie sich ein kleines Unternehmen vor, dessen Mitarbeiter zwar vom Büro aus an einer Talk-Konferenz teilnehmen können, aber keine zuverlässige Videoübertragung über das Hotelnetzwerk gewährleisten können. Die Hotel-Firewall blockiert möglicherweise den direkten Übertragungsweg. Das folgende Beispiel begleitet den Administrator bei der Überprüfung der Route, der Konfiguration von coTURN und dem Testen der Änderung; es handelt sich nicht um einen Bericht über eine reale Implementierung oder einen Test.
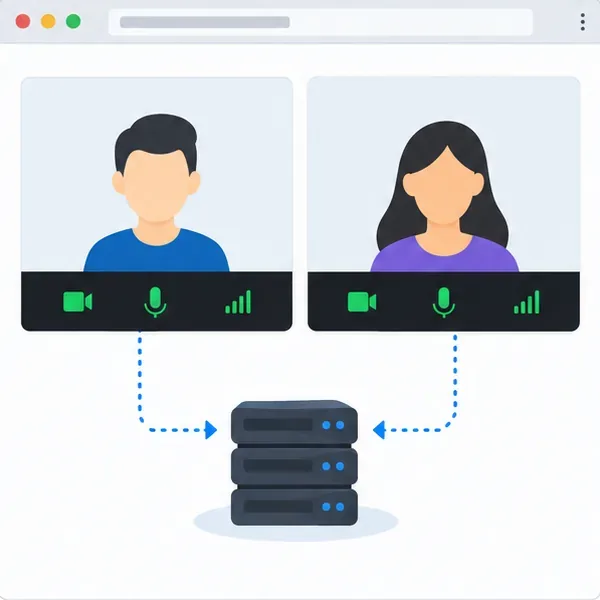
Nextcloud Talk versucht zunächst, die Teilnehmer direkt zu verbinden. STUN hilft Geräten dabei, die vom Router zugewiesene öffentliche Adresse und den Port zu ermitteln. Wenn eine Firewall oder ein restriktives NAT eine direkte Verbindung weiterhin verhindert, leitet TURN die Mediendaten weiter. Ein STUN-Server allein kann diese Weiterleitung nicht gewährleisten.
Vergleichen Sie einen Anruf im Büronetzwerk mit einem Anruf über ein separates Netzwerk, z. B. einen mobilen Hotspot. Wenn die Verbindung an einem Ort hergestellt wird, am anderen Ort jedoch wiederholt Audio oder Video nicht übertragen werden können, ist TURN ein sinnvoller nächster Schritt. Wenn die Verbindung zwar hergestellt wird, die Sprachqualität aber in allen Netzwerken unscharf oder abgehackt bleibt, messen Sie zunächst Bandbreite, Paketverlust, WLAN-Qualität und CPU-Auslastung. Das Weiterleiten weiterer Mediendaten über einen Relay-Server kann die Last erhöhen und schafft keine zusätzliche Kapazität.
Notieren Sie die Talk-Version, den TURN-Hostnamen und -Port, ob sich der TURN-Host hinter einem NAT-Router befindet und ob ein High Performance Backend (HPB) installiert ist. Behandeln Sie diese Informationen vertraulich. Die folgenden Befehle setzen Linux mit systemd voraus; die Paketpfade können variieren.
Die Talk-Dokumentation von Nextcloud empfiehlt coTURN 4.5.0.8 oder höher, da ältere Versionen ein Problem mit dem IPv6-UDP-Socket aufweisen. Installieren Sie es aus dem Repository Ihrer Distribution und suchen Sie die zugehörige Konfigurationsdatei (oftmals .txt /etc/turnserver.conf). Generieren Sie ein zufälliges Geheimnis auf dem TURN-Host.
openssl rand -hex 32Speichern Sie diesen Wert in einem Passwortmanager oder einem geschützten Konfigurationsspeicher. Legen Sie in der aktiven coTURN-Konfiguration den Listener, die Shared-Secret-Authentifizierung und den Realm fest. Ersetzen Sie den Beispiel-Hostnamen und das Beispiel-Secret durch die tatsächlichen Werte.
listening-port=3478
fingerprint
use-auth-secret
static-auth-secret=REPLACE_WITH_RANDOM_SECRET
realm=turn.example.org
total-quota=0
bps-capacity=0
stale-nonce
no-multicast-peers
Die Talk-Dokumentation ist lt-cred-mechnur für coTURN-Versionen vor 4.5.0.8 aufgeführt. Aktualisieren Sie ältere Installationen, anstatt veraltete Einstellungen einfach zu übernehmen. Befindet sich coTURN hinter einem NAT-Router, konfigurieren Sie die öffentlichen und Relay-Adressen gemäß der Bereitstellungsanleitung und stellen Sie sicher, dass der DNS-Name zu einer für die Teilnehmer erreichbaren Adresse aufgelöst wird.
Erlauben Sie den TURN-Listener-Port (in diesem Beispiel 3478) für UDP und TCP durch die Host- und Upstream-Firewalls. Für TLS benötigt coTURN außerdem ein gültiges Zertifikat und einen privaten Schlüssel, und Talk muss diesen verwenden turns:. Port 443 kann restriktivere Netzwerke erreichen, aber prüfen Sie mögliche Konflikte: Ein HPB benötigt diesen Port möglicherweise ebenfalls, was separate IP-Adressen oder Hosts erforderlich macht.
Auch Medien nutzen Relay-Ports. Erlauben Sie den coTURN-Relay-UDP-Bereich in der Host-Firewall, der Cloud-Sicherheitsgruppe und dem Router. Wenn Sie die Bereiche `<Listener->` und `<Relay->` festgelegt haben min-port, max-portöffnen Sie genau diesen Bereich; die alleinige Freigabe des Listeners reicht nicht aus. Bei einem TURN-Host hinter einem NAT leiten Sie sowohl den Listener- als auch den Relay-Bereich weiter und konfigurieren Sie dessen öffentliche/Relay-Adressen. Behalten Sie die coTURN-Peer-Beschränkungen bei, um den Zugriff auf nicht zugehörige interne Dienste zu verhindern.
Starten Sie coTURN nach der Bearbeitung neu und prüfen Sie, ob der Dienst aktiv ist. Beispiel auf einem systemd-Host:
sudo systemctl restart coturn
sudo systemctl status coturn --no-pager
Der Dienststatus bestätigt den Start des Prozesses; er beweist jedoch nicht, dass ein Remote-Browser den Relay-Server erreichen kann. Überprüfen Sie die Firewalls von Host und Provider separat und prüfen Sie die coTURN-Protokolle auf Bindungsfehler, Authentifizierungsfehler oder Meldungen zu Zuteilungsquoten.
Öffnen Sie als Administrator die Administrationseinstellungen > Talk . Geben Sie den TURN-Hostnamen und -Port ein, z. B. turn.example.org:3478, und dasselbe Geheimnis wie . Verwenden Sie im Hostnamenfeld static-auth-secretnicht https://, turn:, oder ; wählen Sie das Schema in den Talk-Einstellungen aus. Lassen Sie UDP und TCP nach Möglichkeit aktiviert. Verwenden Sie TLS erst, nachdem Sie es in coTURN konfiguriert haben.turns:turns:
Speichern Sie die Einstellungen und führen Sie, falls verfügbar, die in Talk integrierte TURN-Prüfung durch. Rufen Sie anschließend vom eingeschränkten Netzwerk aus ein anderes Netzwerk an und überprüfen Sie die bidirektionale Audio- und Videoübertragung. Prüfen Sie während des Anrufs die coTURN-Protokolle auf Zuweisungs- oder Authentifizierungsfehler. Im Beispiel vergleicht der Administrator die Verbindung (ähnlich einem Hotelanruf) mit dem Büroanruf.
Schlägt die Prüfung fehl, vergleichen Sie Hostname, Port und geheimes Passwort und überprüfen Sie anschließend DNS, Firewall-Regeln, den UDP-Relay-Bereich, die NAT-Weiterleitung und die Dienstprotokolle. Eine einfache Prüfung kann ein Problem mit dem Relay-Pfad übersehen; testen Sie daher von einem externen Netzwerk aus. Für eine reine TURN-Diagnose folgen Sie der browserspezifischen Vorgehensweise von Talk; die Konsolenmethode ist nur vorübergehend und das Browserverhalten kann abweichen.
TURN ist nicht für Gruppenanrufe geeignet. Nextcloud empfiehlt für größere Gruppen mit mehr als 5–10 Teilnehmern die HPB (High Power Bridge). Falls die TURN-Verbindung zwar hergestellt wird, die Videoqualität aber weiterhin schlecht ist, überprüfen Sie Bandbreite, Paketverlust, WLAN-Störungen und Serverauslastung, bevor Sie die Relay-Kontingente ändern.
Die Behebung des Problems wird durch drei beobachtbare Anzeichen bestätigt: Talk akzeptiert die TURN-Konfiguration, die coTURN-Protokolle zeigen die Relay-Zuweisungen während eines Anrufs an, und Teilnehmer in verschiedenen Netzwerken können Audio und Video in beide Richtungen austauschen. Funktioniert nur der Anruf im Büro oder zeigen die Protokolle keine eingehenden Anfragen an, ist die öffentliche Route weiterhin blockiert oder der konfigurierte Host und Port stimmen nicht überein. Werden Medien übertragen, die Qualität bleibt jedoch schlecht, funktioniert die TURN-Verbindung, und das verbleibende Problem liegt wahrscheinlich an einer anderen Stelle im Netzwerk oder in der Anrufinfrastruktur.
Referenzen: Nextcloud Talk TURN-Serverkonfiguration ; Nextcloud Talk coTURN-Konfiguration ; coTURN-Konfigurations-Wiki .
Konfigurieren und überprüfen Sie ein erreichbares TURN-Relay für Nextcloud Talk, wenn Firewalls oder restriktive NAT-Regeln direkte Anrufmedien blockieren.
Mithilfe des Berichts über ungültige Dateien können Sie geänderten, fehlenden oder zusätzlichen Nextcloud-Code identifizieren, vertrauenswürdige Dateien sicher wiederherstellen und das Ergebnis überprüfen.
Richten Sie OAuth2 für Nextcloud Mail mit Gmail oder Microsoft 365 ein, überprüfen Sie den Empfang und Versand und beheben Sie häufige Zustimmungs- und SMTP-Fehler.
Verwenden Sie OCC, um den Nextcloud-Zugriff wiederherzustellen, den Status der Datenbankmigration zu überprüfen und den richtigen Befehl für Archiv-, Docker- oder Snap-Installationen auszuwählen.
Verbinden Sie Nextcloud mit LDAP oder Active Directory, beschränken Sie den Zugriff mit Benutzer- und Gruppenfiltern und überprüfen Sie die sichere Authentifizierung vor der Einführung.
Aktivieren Sie einen unterstützten 2FA-Anbieter, bereiten Sie die Kontowiederherstellung vor und fordern Sie dann die Zwei-Faktor-Authentifizierung für alle oder ausgewählte Nextcloud-Gruppen an.
Sichern Sie in Collabora CODE bearbeitete Dateien durch Verschlüsselung der Speicherschicht, Schutz temporärer Daten und Überprüfung der Verschlüsselung und Wiederherstellung.
Überprüfen Sie Ihre Host-Architektur, vergewissern Sie sich, dass das CODE-Tag ARM64 veröffentlicht, entfernen Sie erzwungene AMD64-Einstellungen und trennen Sie Bildfehler von Berechtigungs- oder Speicherproblemen.
Richten Sie die WOPI-Verbindung zwischen Collabora Online und ownCloud Infinite Scale ein, konfigurieren Sie die richtigen Service-URLs und überprüfen Sie, ob die Dokumentänderungen gespeichert werden.
Verhindern Sie den Export von Dokumenten in Collabora Online CODE, indem Sie die WOPI-Berechtigung DisableExport festlegen und anschließend überprüfen, ob Host und Editor diese Berechtigung auch tatsächlich anwenden.

