ownCloud Infinite Scale bietet keine eigenständige 2FA-Funktion in der Benutzeroberfläche. Für zeitbasierte Einmalpasswörter (TOTP) konfigurieren Sie einen OpenID Connect-Identitätsanbieter wie Keycloak, fordern Sie Benutzer zur Registrierung eines Authentifikators auf und lassen Sie die Benutzer beim Login zur Authentifizierung auffordern. Die MFA-Einstellungen von Infinite Scale dienen der zusätzlichen Überprüfung geschützter Routen; sie erstellen keinen OTP-Registrierungsprozess.
Diese Anleitung verwendet Keycloak als Beispiel für einen Identitätsanbieter. Die genauen Menübezeichnungen können je nach Keycloak-Version variieren. Die folgenden Screenshots zeigen die Benutzeroberfläche und stellen keine Aufnahmen eines getesteten Servers dar. Die aktuelle ownCloud-Dokumentation (Version 8.2) listet die in Infinite Scale 7.3.0 eingeführte Routen-Level-Erzwingung OCIS_MFA_ENABLEDauf .OCIS_MFA_AUTH_LEVEL_NAMES
Wählen Sie das richtige Durchsetzungsmodell
Zunächst muss entschieden werden, ob Nutzer bei jeder Neuanmeldung einen zweiten Faktor eingeben sollen oder nur beim Zugriff auf sensible Bereiche des Dienstes. Keycloak kann TOTP in seinen Browser-Authentifizierungsablauf integrieren. Infinite Scale kann für ausgewählte Routen eine zusätzliche Authentifizierungsstufe mithilfe des OIDC Authentication Context Class Reference (ACR)-Claim anfordern. Beide Ansätze lösen verwandte, aber unterschiedliche Probleme.
| Ansatz | Passt gut | Abwägung |
|---|
| Keycloak TOTP beim Anmelden | Organisationen, die einen zweiten Faktor für Browser-Logins wünschen | Benutzer benötigen eine Authentifizierungs-App und einen Wiederherstellungsplan; bestehende Sitzungen bleiben möglicherweise gültig, bis sie ablaufen oder sich die Benutzer erneut anmelden. |
| Infinite Scale step-up MFA | Teams, die ausgewählte Routen oder Datenaktionen schützen | Erfordert einen Identitätsanbieter (IdP), der Step-Up-Authentifizierung und ACR-Claims unterstützt, sowie eine passende Konfiguration auf beiden Seiten. |
| WebAuthn-Sicherheitsschlüssel oder Kennwort | Teams, die der Phishing-resistenten Authentifizierung Priorität einräumen | Registrierung, Geräteunterstützung und Kontowiederherstellung erfordern Planung; dies ist eine andere zweite Faktorwahl als TOTP. |
Für eine unkomplizierte TOTP-Implementierung beginnen Sie mit dem Browser-Anmeldevorgang von Keycloak. Verwenden Sie die zusätzliche Multi-Faktor-Authentifizierung (MFA) als separate, bewusste Richtlinie, wenn routenspezifische Prüfungen erforderlich sind. Informationen zum serverseitigen Verhalten finden Sie in der ownCloud-Proxy-Dokumentation zu ACR und zusätzlicher Authentifizierung .
Bevor Sie den Anmeldevorgang ändern
- Prüfen Sie, ob Infinite Scale Anmeldungen bereits über OIDC an Keycloak weiterleitet. Richten Sie zuerst die Verbindung zum Identitätsanbieter ein und testen Sie sie; MFA kann eine fehlerhafte SSO-Integration nicht beheben.
- Verwenden Sie HTTPS für beide öffentlichen Anmelde-Endpunkte, halten Sie die Host-Uhr von Keycloak synchron und stellen Sie sicher, dass Administratoren weiterhin auf die Keycloak-Konsole zugreifen können.
- Wählen Sie die Registrierungsmethode und kommunizieren Sie einen Wiederherstellungsplan, bevor Sie den zweiten Faktor anwenden. Testen Sie dies mit einem Testkonto und einer kleinen Gruppe.
TOTP-Registrierung in Keycloak aktivieren
- Legen Sie die OTP-Richtlinie fest. Öffnen Sie im entsprechenden Bereich die Authentifizierung und die OTP-Richtlinieneinstellungen. Wählen Sie eine zeitbasierte OTP-Richtlinie. Achten Sie darauf, dass der konfigurierte Algorithmus, die Codelänge und die Gültigkeitsdauer mit den von Ihrer Organisation unterstützten Authentifizierungs-Apps kompatibel sind. TOTP-Codes laufen schnell ab; daher kann eine Abweichung der Geräteuhrzeit zu fehlgeschlagenen Anmeldeversuchen führen.
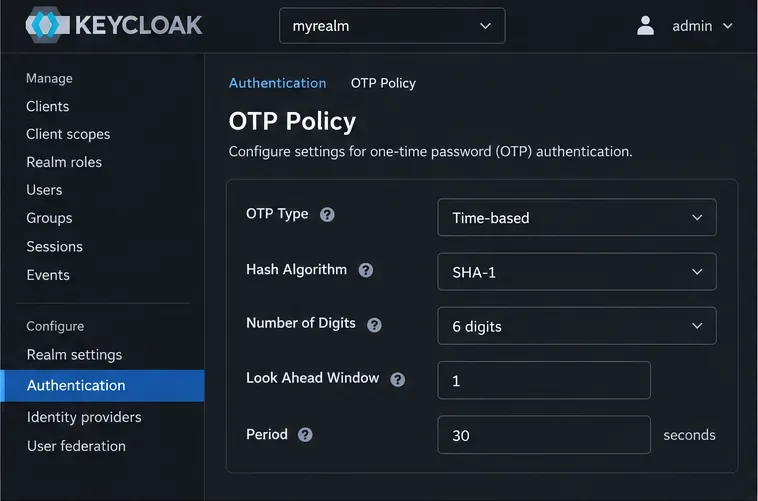
Abbildung: Keycloaks OTP-Richtlinieneinstellungen für zeitbasierte Codes. Überprüfen Sie die tatsächlichen Werte Ihrer Domäne, bevor Sie Benutzer registrieren.
- Aktivieren Sie „OTP konfigurieren“. Stellen Sie unter „Authentifizierung“ > „Erforderliche Aktionen“ sicher, dass „OTP konfigurieren“ aktiviert ist. Durch Aktivieren der Standardaktion werden neu erstellte Benutzer zur Registrierung aufgefordert. Die Aktion wird nicht automatisch jedem bestehenden Konto zugewiesen.
- Registrieren Sie bestehende Benutzer vor der flächendeckenden Einführung. Weisen Sie die Aktion „OTP konfigurieren“ Pilotbenutzern zu oder bitten Sie diese, sich über die Kontokonsole zu registrieren. Stellen Sie anschließend sicher, dass sich jeder Benutzer erneut anmelden kann. Planen Sie für die breitere Einführung, wie die übrigen Benutzer benachrichtigt werden und wie der Support den Zugriff wiederherstellt, falls ein Gerät verloren geht.
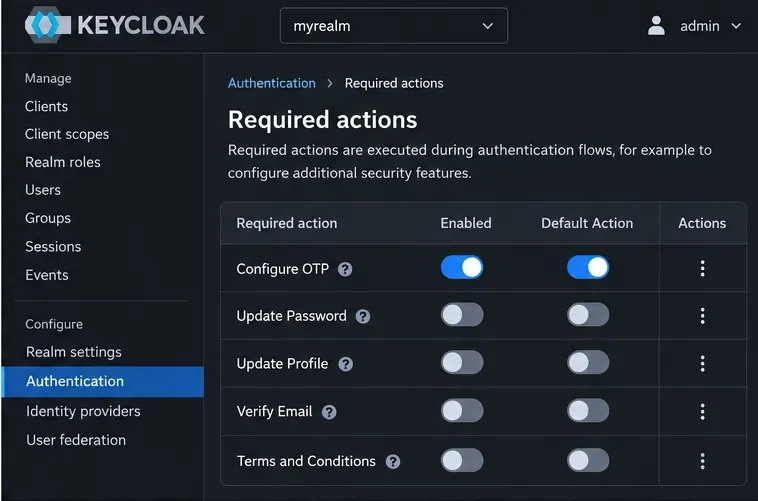
Beispiel: Die Konfiguration von OTP ist als Pflichtaktion und Standardaktion aktiviert; bestehende Benutzer benötigen weiterhin einen Registrierungsplan.
Erforderlich ist der zweite Faktor im Browserablauf
- Kopieren Sie den integrierten Browser-Ablauf. Duplizieren Sie dazu in Keycloak unter „Authentifizierung > Abläufe “ den integrierten Browser-Ablauf und bearbeiten Sie die Kopie. Durch das Aufbewahren einer Kopie haben Sie eine sicherere Möglichkeit, die Richtlinie zu vergleichen und gegebenenfalls zurückzusetzen.
- Für den Pilotversuch ist ein Einmalpasswort (OTP) erforderlich. Konfigurieren Sie im kopierten Ablauf den bedingten 2FA-Unterablauf und das OTP-Formular so, dass Benutzer die passwortbasierte Browserauthentifizierung nicht ohne den zweiten Faktor abschließen können. Die aktuelle Keycloak-Administrationsanleitung beschreibt die OTP-Pflicht im bedingten Ablauf; ein Konto ohne OTP-Anmeldeinformationen wird aufgefordert, diese einzurichten. Binden Sie den kopierten Ablauf erst nach erfolgreichem Pilotversuch als Browserablauf des Realms ein.
- Testen Sie eine neue Anmeldung. Verwenden Sie ein privates Browserfenster, damit ein vorhandener SSO-Cookie die Anmeldeaufforderung nicht verdeckt. Melden Sie sich mit dem Testkonto an, scannen Sie den Einrichtungs-QR-Code mit einer Authentifizierungs-App, geben Sie einen aktuellen Code ein und melden Sie sich anschließend ab und wieder an. Vergewissern Sie sich, dass die Anmeldung im Browser nicht mehr allein mit einem Passwort abgeschlossen werden kann.
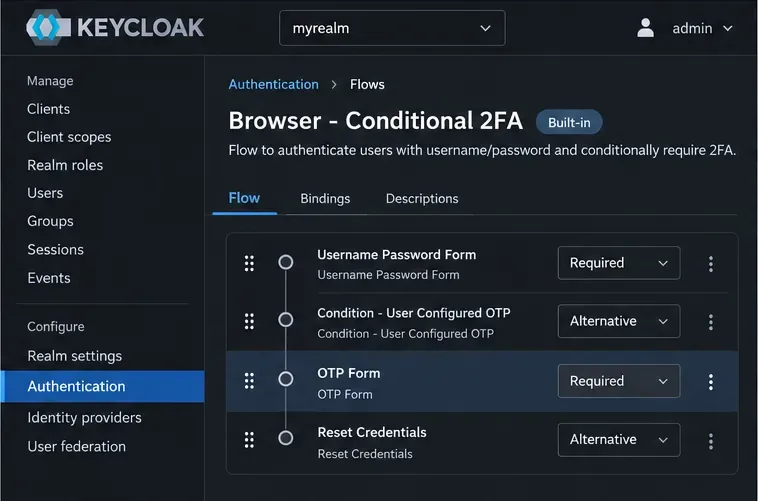
Beispiel: Ein Browser-Ablauf, der ein Einmalpasswort (OTP) erfordert. Führen Sie ihn erst ein, nachdem Registrierung und Wiederherstellung getestet wurden.
Der Standard-Browser-Ablauf von Keycloak kann sich bedingt verhalten: Benutzer, die keinen zweiten Faktor hinterlegt haben, erhalten möglicherweise keine OTP-Abfrage, sofern der Ablauf nicht angepasst wird. Lesen Sie das Keycloak Server-Administrationshandbuch , bevor Sie die Ablaufvorgaben ändern, insbesondere wenn Sie auch Identitätsvermittlung, Passkeys, Desktop-Clients oder mobile Clients verwenden.
Optional: Fordern Sie bei Infinite Scale eine erweiterte Multi-Faktor-Authentifizierung für ausgewählte Routen an.
Für Prüfungen auf Routenebene konfigurieren Sie Proxy und Frontend mit übereinstimmenden MFA-Einstellungen. In einer Bereitstellungskonfiguration, die Umgebungsvariablen akzeptiert, lauten die aktuellen 8.2-Namen:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Verwenden Sie denselben akzeptierten ACR-Wert, den Ihr Identitätsanbieter nach erfolgreicher MFA im Zugriffstoken speichert. Konfigurieren Sie die gewünschten geschützten Pfade gemäß der Dokumentation zur Proxy- und Frontend-Bereitstellung und stellen Sie die betroffenen Dienste anschließend erneut bereit. Diese Einstellung ist standardmäßig deaktiviert und aktiviert TOTP nicht automatisch und erzwingt auch nicht die OTP-Authentifizierung für jede Anmeldung. Ruft ein Benutzer eine geschützte Route ohne die erforderliche MFA-Stufe auf, protokolliert Infinite Scale eine 403-Antwort mit einem X-OCIS-MFA-Requiredentsprechenden Header. Weitere Informationen finden Sie in der ownCloud-Referenz zu MFA-Umgebungsvariablen und in der Konfiguration des Proxy-Dienstes .

Beispiel: Der aktuelle Name der Umgebungsvariablen im Plural für akzeptierte MFA-Authentifizierungsstufen; ihr Wert muss mit dem ACR-Anspruch des IdP übereinstimmen.
Überprüfen Sie die Bereitstellung und sichern Sie den Wiederherstellungszugriff.
Testen Sie die Richtlinie mit einem normalen Benutzer, einem nicht registrierten Benutzer, einem Administrator und allen Desktop- oder Mobilclients, die Ihr Unternehmen verwendet. Stellen Sie sicher, dass bei einer neuen Browseranmeldung eine TOTP-Abfrage erfolgt und ein gültiger Code erfolgreich eingegeben wird. Fordern Sie für die weitere Authentifizierung eine geschützte Route mit einer Sitzung an, die die Multi-Faktor-Authentifizierung (MFA) noch nicht abgeschlossen hat. Prüfen Sie anschließend, ob die Identitätsprüfung (IdP) durchgeführt wird und die Route nach Erhalt des erforderlichen ACR-Levels funktioniert.
Halten Sie ein Administrator-Wiederherstellungsverfahren bereit, bevor Sie die Einmalpasswort-Abfrage (OTP) unternehmensweit einführen. Dokumentieren Sie, wie ein verloren gegangener Authentifikator zurückgesetzt wird, der Zugriff auf die Identitätsanbieterkonsole aufrechterhalten wird und vermieden wird, dass das Telefon einer einzelnen Person der einzige Weg zurück zum Dienst ist. TOTP wird weitgehend unterstützt und ist einfach zu implementieren, während WebAuthn einen stärkeren Schutz vor Phishing bietet. Wählen Sie die Methode basierend auf den Geräten, der Supportkapazität und den Wiederherstellungsmechanismen, die Ihre Benutzer tatsächlich haben. Die ownCloud-Wissensdatenbank nennt Keycloak als Option für skalierbare Zwei-Faktor-Authentifizierung.




