Um in ownCloud Infinite Scale (oCIS) automatisch ein Speicherkontingent zuzuweisen, fügen Sie role_quotasder Konfiguration des Proxy-Dienstes eine Zuordnung hinzu proxy.yaml. Ordnen Sie jeder oCIS-Rollen-ID ein Kontingent in Byte zu und starten Sie anschließend den Proxy-Dienst neu. Diese Einstellung weist neuen Benutzern entsprechend ihrer Rolle Kontingente zu. Es handelt sich nicht um eine Umgebungsvariable, und eine Änderung dieser Einstellung wirkt sich nicht auf bestehende Konten aus. Die aktuelle ownCloud-8.2-Dokumentation beschreibt diese rollenbasierte Methode in der Konfiguration des Proxy-Dienstes .
Prüfen Sie, ob rollenbasierte Quoten zu Ihrer Konfiguration passen.
Verwenden Sie diese Methode, wenn Benutzer bei ihrer ersten Anmeldung eine oCIS-Rolle erhalten und neue Benutzer mit unterschiedlichen Rollen mit unterschiedlichen persönlichen Speicherlimits starten sollen. Beispielsweise könnte ein Standardkonto 10 GiB und eine Rolle mit höherer Kapazität 50 GiB erhalten. Ihr Identitätsanbieter kann seine Ansprüche oCIS-Rollen zuordnen, oder die Standardrollenzuweisung des Proxys kann userBenutzern, die noch keine Rolle besitzen, diese zuweisen.
Verwechseln Sie nicht das persönliche Speicherkontingent eines Benutzers mit dem Speicherplatzkontingent eines Spaces. Ein Speicherplatzkontingent legt die Kapazität für einen Space fest, während OCIS_SPACES_MAX_QUOTAdas globale Maximum für Spaces definiert wird. ownCloud dokumentiert, dass die Space-Kapazität unabhängig vom Speicherkontingent ist und dass ein Space ein höheres Kontingent als die zugrunde liegende Speicherkapazität haben kann. Weitere Informationen finden Sie in der offiziellen Dokumentation zu Speicherplatzkontingenten und in der Konfigurationsreferenz für Speicherbenutzer .
Identifizieren Sie vor der Bearbeitung die von Ihrer Instanz verwendeten Rollen-IDs und legen Sie für jede ID ein Limit fest. Rollennamen wie „Rollenname“ useroder guest„Rollenname“ sind zwar für die Rollenzuweisung hilfreich, die Quotenzuordnung erwartet jedoch Rollen-IDs. In diesem Beispiel gibt es keine universelle ID, die Sie übernehmen könnten. Prüfen Sie außerdem, ob Benutzer bereits Rollen über OIDC oder einen Bereitstellungsworkflow erhalten haben; Quotenregeln sind nur dann relevant, wenn dem Benutzer eine passende Rolle zugewiesen ist.
1. Proxy-Konfiguration suchen und sichern.
Suchen Sie das Konfigurationsverzeichnis Ihrer Bereitstellung und sichern Sie dessen vorhandene Konfiguration proxy.yaml. Bei einer paketbasierten Installation befindet es sich möglicherweise unter `/usr/local/bin` /etc/ocis; Container-Bereitstellungen können ein anderes Verzeichnis einbinden. Verwenden Sie den im Proxy-Container eingebundenen Pfad oder den in Ihrer Bereitstellungskonfiguration angegebenen Pfad, anstatt davon auszugehen, dass jede Installation denselben Speicherort verwendet.

Behalten Sie die übrigen Einstellungen der bestehenden Datei bei. Falls sie bereits einen Eintrag enthält role_quotas: {}, ersetzen Sie diese leere Zuordnung. Fügen Sie keinen zweiten role_quotasSchlüssel auf oberster Ebene hinzu: Doppelte YAML-Schlüssel können zu inkonsistenter Interpretation führen. Falls die Datei den Schlüssel nicht enthält, fügen Sie ihn auf oberster Ebene hinzu, ausgerichtet an den anderen Proxy-Einstellungen.
2. Quota-Werte in Bytes hinzufügen
Der Proxy erwartet ganzzahlige Kontingentwerte in Byte. In diesem Beispiel entsprechen 10 GiB 10.737.418.240 Byte und 50 GiB 53.687.091.200 Byte. Die unten aufgeführten Zahlen 1001sind 1002lediglich Beispiel-Rollen-IDs; ersetzen Sie diese durch die IDs Ihrer eigenen oCIS-Installation.
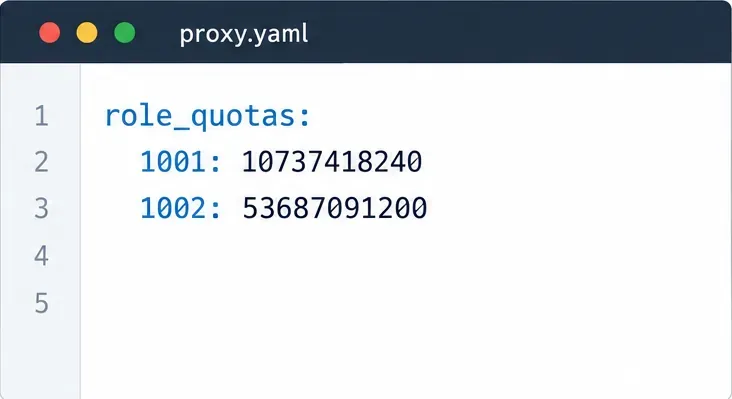
role_quotas:
  1001: 10737418240
  1002: 53687091200
Richten Sie jeden Rolleneintrag konsistent unterhalb von ein role_quotas. Verwenden Sie die Werte als ganze Byteanzahlen und nicht als Zeichenketten wie 10GB. Wenn Sie bereits einen role_assignmentAbschnitt verwenden, kann dieser in derselben Datei verbleiben; die Quotenzuordnung ist eine separate Einstellung auf oberster Ebene.
3. Stellen Sie sicher, dass neue Benutzer eine passende Rolle erhalten.
Mit dem Standardtreiber für die Rollenzuweisung erhält ein Benutzer ohne bestehende Rolle userbeim ersten Anmelden ein Limit. Sollen alle neuen Benutzer ein einheitliches Limit erhalten, ordnen Sie die ID dieser Rolle dem gewünschten Kontingent zu. Falls sich die Kontingente je nach Benutzerkategorie unterscheiden, konfigurieren Sie die Rollenzuweisung so, dass jede Kategorie der korrekten oCIS-Rolle zugeordnet ist, und fügen Sie anschließend die ID jeder Rolle hinzu role_quotas.
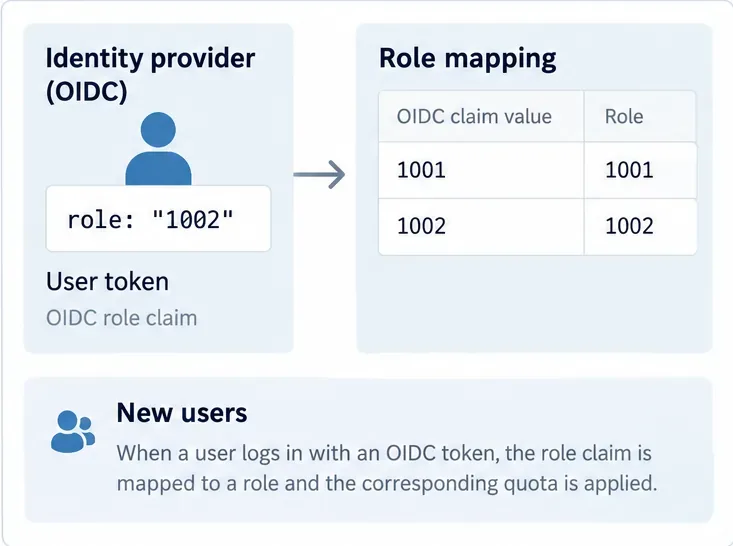
Für OIDC kann der Proxy einen Rollenanspruch lesen und dessen Werte oCIS-Rollennamen zuordnen proxy.yaml. Anspruchsname und Zuordnungen müssen mit den Angaben des Identitätsanbieters übereinstimmen. Der dokumentierte Standardanspruch ist „Rolle“ roles; die Standardzuordnungen umfassen „Rolle“ ocisAdmin, ocisSpaceAdmin„Rolle ocisUser“, „Rolle“ und „Rolle ocisGuest“. Wenn Sie diese Zuordnungen anpassen, beachten Sie die Beispiele und Einschränkungen zur Rollenzuweisung . Jedes Konto erhält eine einzelne Rolle. Ein OIDC-Benutzer, dessen Ansprüche keiner konfigurierten Rollenzuordnung entsprechen, kann sich möglicherweise nicht anmelden. Testen Sie Anspruchsänderungen zunächst in einem Testkonto.
4. Starten Sie den Proxy neu und verifizieren Sie sich mit einem neuen Konto.
Überprüfen Sie die YAML-Syntax mithilfe der Konfigurationsprüfungen Ihrer Bereitstellung (sofern verfügbar) und starten Sie anschließend den Proxy-Dienst oder die gesamte oCIS-Bereitstellung gemäß den Anweisungen Ihres Service-Managers neu. Der Proxy muss die aktualisierte Datei laden, bevor ein neuer Benutzer die Regel erhält. Vermeiden Sie den Neustart nicht benötigter Dienste, es sei denn, Ihre Bereitstellung erfordert dies.
- Erstellen Sie einen temporären Testbenutzer, der sich noch nie bei dieser oCIS-Instanz angemeldet hat, oder verwenden Sie einen Workflow für Nicht-Produktionskonten, der einen wirklich neuen Benutzer bereitstellt.
- Vergewissern Sie sich, dass die zugewiesene Rollen-ID einer der Schlüssel in der Konfiguration ist
role_quotas. Überprüfen Sie bei einer OIDC-Konfiguration den ausgestellten Rollenanspruch und die Rollenzuordnung des Proxys.
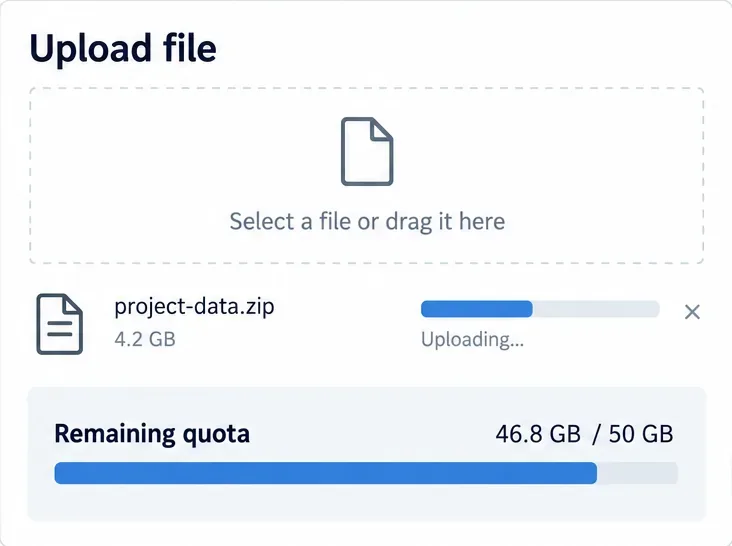
- Melden Sie sich an und prüfen Sie Ihr persönliches Datenkontingent, das vom Client angezeigt wird. Laden Sie eine kleine Testdatei hoch und versuchen Sie anschließend in einer Testumgebung einen Upload, der das verbleibende Kontingent überschreiten würde. Vergewissern Sie sich, dass der erste Upload erfolgreich ist und der Upload, der das Kontingent überschreitet, abgelehnt wird.
Ein Benutzer, der vor der Änderung existierte, eignet sich nicht als Test für den Zuweisungspfad neuer Benutzer. Falls dem Testkonto das falsche Limit zugewiesen wird, überprüfen Sie die Rollen-ID (nicht den Anzeigenamen), die beim ersten Login zugewiesene Rolle, den aktiven proxy.yamlPfad und ob der Proxy neu gestartet wurde. Bewahren Sie die Sicherung auf, bis die Bereitstellung neuer Konten und Uploads wie erwartet funktionieren.
Was diese Konfiguration nicht ändert
Die dokumentierte Rollen-Kontingent-Zuordnung ist eine Onboarding-Regel für neue Benutzer. Sie legt nicht automatisch eine Speicherkapazitätsrichtlinie fest und belegt nicht, dass bereits bereitgestellte Benutzer aktualisiert wurden. Verwalten Sie bestehende Konten und Speicherlimits über den für Ihre Bereitstellung vorgesehenen Administrationspfad. Achten Sie außerdem darauf, dass die zugewiesenen Gesamtkontingente realistisch im Hinblick auf die Speicherkapazität von oCIS sind: Ein Kontingent ist ein Zuteilungslimit, keine zusätzliche Festplatten- oder Objektspeicherkapazität.




