Startseite
» Gewusst wie
»
Erstellen Sie zuerst einen unterstützten SLES 15 HA Cluster mit Zaun.
Erstellen Sie zuerst einen unterstützten SLES 15 HA Cluster mit Zaun.
Registrieren Sie für SLES 15 die SUSE Linux Enterprise High Availability-Erweiterung crm cluster initund verwenden Sie anschließend crm cluster joindie entsprechenden Befehle, um die Knoten zu initialisieren. Bevor Sie Dienste im Cluster bereitstellen, überprüfen Sie redundante Netzwerkverbindungen, Node Fencing (STONITH) und Quorum.
Dieses Verfahren folgt der SLE HA 15 SP7-Dokumentation (Stand: Oktober 2026). Bitte überprüfen Sie Ihr installiertes Service Pack und Ihre CPU-Architektur; Registrierungskennungen und Supportdetails können variieren.
1. Knoten und Netzwerk vorbereiten
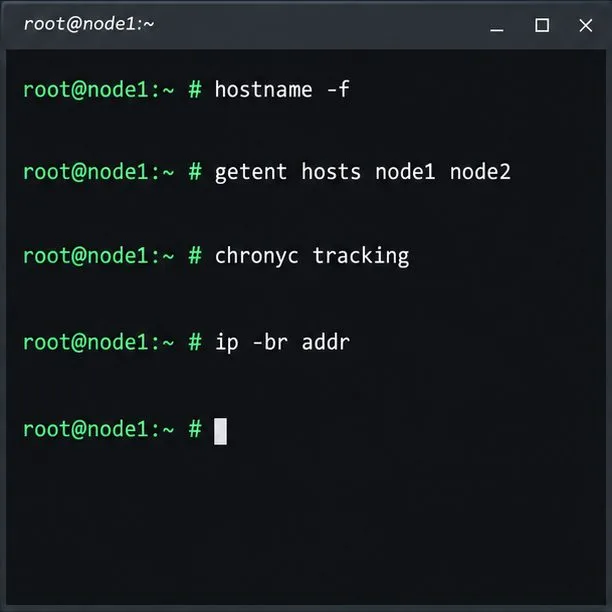
Vor der Clusterbildung sollten Sie auf jedem Knoten die Hostbenennung, die Namensauflösung, die Zeitsynchronisation und den Schnittstellenstatus überprüfen.
Verwenden Sie mindestens zwei Knoten mit derselben unterstützten Prozessorarchitektur, statischen primären IP-Adressen, eindeutigen, auf jedem Knoten auflösbaren Namen und synchronisierten Uhren mithilfe einer externen Zeitquelle. SUSE benötigt zwei redundante TCP/IP-Kommunikationspfade pro Knoten; die Schnittstellennamen müssen auf allen Knoten übereinstimmen.
Führen Sie die Prüfungen auf beiden Knoten durch und vergewissern Sie sich, dass die ausgewählten Schnittstellen und Namen korrekt sind, bevor Sie den Bootstrapping-Vorgang starten.
2. Registrieren und installieren Sie die Hochverfügbarkeitserweiterung
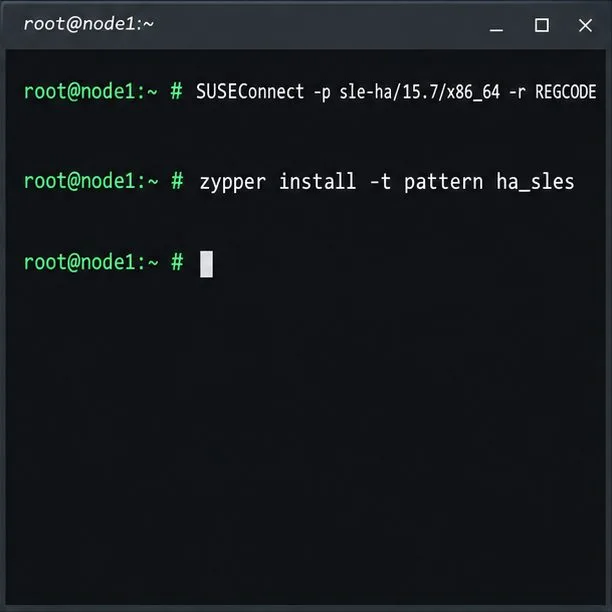
Registrieren Sie auf jedem Knoten die SLE HA-Erweiterung und installieren Sie deren Cluster-Management-Muster.
SLE HA ist eine separat registrierte Erweiterung; SLES allein enthält das Cluster-Muster nicht. Aktivieren Sie für registrierte SLES 15 SP7 x86_64-Knoten die Erweiterung und installieren Sie das Muster auf jedem Knoten.
Ersetzen Sie dies ADDITIONAL_REGCODEdurch Ihren Abonnementcode. Die Produktkennung gilt für x86_64; verwenden Sie die entsprechende SUSE-Kennung für andere Architekturen. Stellen Sie sicher, dass alle Knoten auf demselben SLES SP- und SLE HA-Level installiert sind. Weitere Informationen finden Sie im Installationshandbuch für SUSE SLE HA 15 SP7 .
3. Vor der Initialisierung die Abgrenzung und das Quorum festlegen.
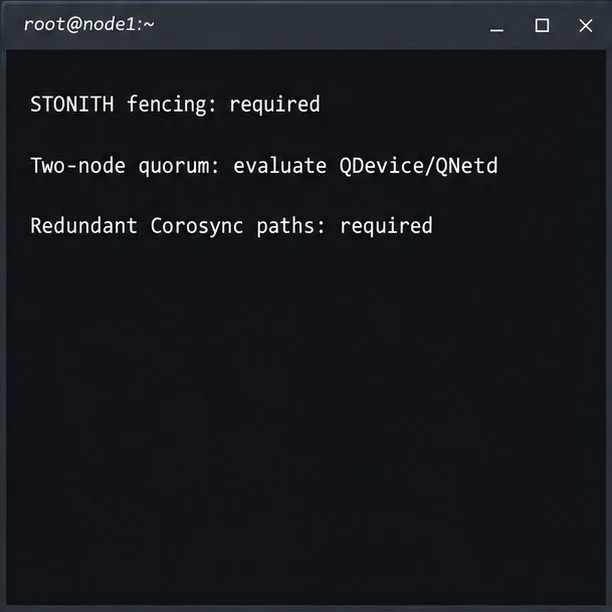
Die Absicherung ist eine notwendige Voraussetzung; bei der Auslegung eines Zwei-Knoten-Clusters sollte auch das Quorumverhalten berücksichtigt werden.
Für unterstützte Cluster erforderlich: Node Fencing (STONITH), mit den Optionen „with“ stonith-enabledund startup-fencing„left true“. Fencing isoliert einen unsicheren Knoten, um zu verhindern, dass auf beiden Seiten einer Partition derselbe Dienst ausgeführt wird. Wählen Sie ein unterstütztes Energiesteuerungsgerät oder eine SBD mit einem getesteten Watchdog für Ihre Hardware oder Ihren Hypervisor.
Für Cluster mit zwei Knoten empfiehlt SUSE QDevice/QNetd. Es fügt eine unabhängige Quorumabstimmung hinzu, jedoch kein Fencing. Konfigurieren Sie den separaten QNetd-Server zuerst, wenn Sie QDevice während des Bootstrappings einbinden. Weitere Informationen finden Sie im QDevice- und QNetd-Leitfaden .
Speicherirrtum: Gemeinsam genutzter Speicher ist nicht für jeden Cluster zwingend erforderlich, Anwendungsdaten hingegen benötigen ein eigenes, gemeinsam genutztes, repliziertes oder wiederherstellbares Design. Pacemaker verschiebt Ressourcen; es kopiert keine Anwendungsdaten.
4. Initialisiere den ersten Knoten
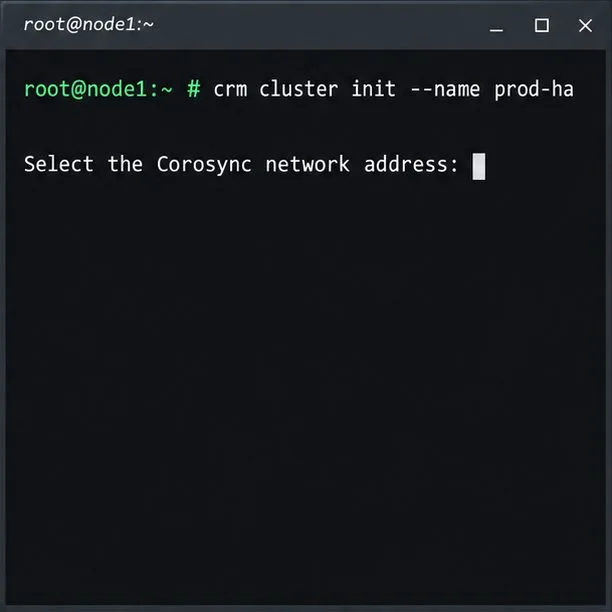
Das Bootstrap-Skript startet auf Knoten 1 und fragt nach der Netzwerkadresse, die Corosync verwenden soll.
Starten Sie auf Knoten 1 den CRM Shell Bootstrap als Root oder über Ihre genehmigte sudo-Benutzerkonfiguration:
crm cluster init --name prod-ha
Folgen Sie den Anweisungen und wählen Sie die gewünschte Corosync-Adresse aus. Das Skript konfiguriert Corosync, SSH, Csync2, die Ports der Cluster-Firewall und Hawk2. Es prüft die Zeitsynchronisierung und bietet optional SBD sowie eine Hawk2-Administrations-IP-Adresse an. Überprüfen Sie /var/log/crmsh/crmsh.logdie Bootstrap-Einstellungen.
Richten Sie den Watchdog auf jedem Knoten ein, bevor Sie SBD auswählen. Wenn Sie externes Fencing verwenden, konfigurieren Sie die unterstützte STONITH-Ressource vor den Workloads. Deaktivieren Sie STONITH niemals, um ein fehlendes Gerät zu umgehen. Bootstrap erstellt einen einfachen Cluster, keine HA-Anwendung.
5. Verbinde dich mit dem zweiten Knoten
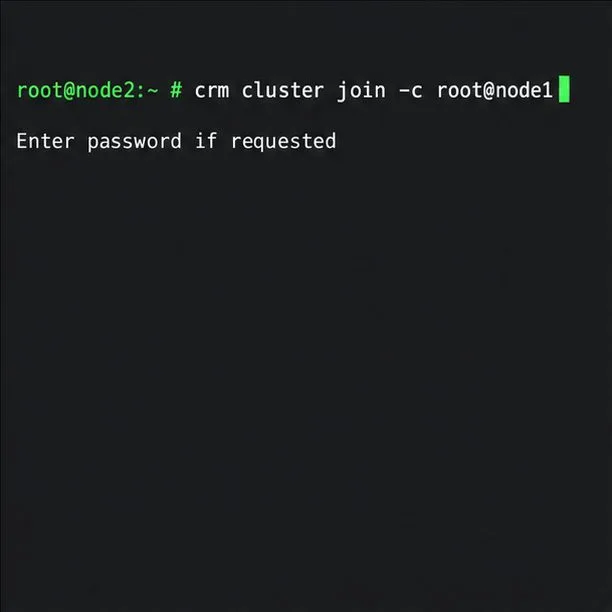
Führen Sie den Join-Befehl auf Knoten 2 aus; verwenden Sie dabei die gleichen Netzwerkschnittstelleneinstellungen, die Sie bei der Initialisierung vorgenommen haben.
Installieren und registrieren Sie SLE HA auf Knoten 2. Falls Sie SBD verwenden, bereiten Sie dort vor dem Beitritt den Watchdog vor. Anschließend als Root:
crm cluster join -c root@node1
Für die Einrichtung eines sudo-Benutzers verwenden Sie die SUSE- USER@NODE1Vorgehensweise. Geben Sie dieselben zwei Schnittstellen an, falls diese bei der Initialisierung konfiguriert wurden. Das Skript kopiert die Corosync-Einstellungen, richtet SSH und Csync2 ein und schaltet Knoten 2 online. Wiederholen Sie den Vorgang für weitere Knoten; verwenden Sie dabei nicht die Bootstrap- und YaST-Einrichtungsmethoden gleichzeitig.
6. Mitgliedschaft bestätigen und Verwaltung sicherstellen
Prüfen Sie die Mitgliedschaft anhand des CRM-Status und ersetzen Sie das Bootstrap-HACluster-Passwort, bevor Sie Hawk2 verwenden.
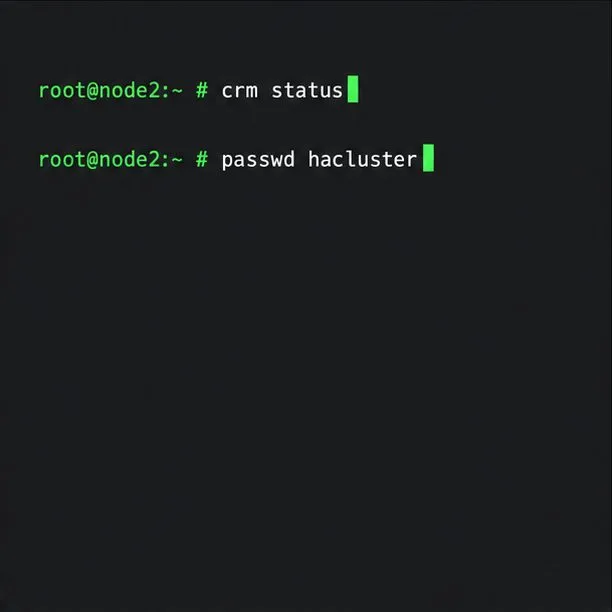
Überprüfen Sie von einem Clusterknoten aus die Mitgliedschaft:
crm status
Prüfen Sie, ob beide Knoten online sind und ein Quorum vorhanden ist. Der Bootstrap erstellt die Knoten haclustermit dem anfänglichen Passwort linux; ändern Sie es auf jedem initialisierten Knoten.
passwd hacluster
Hawk2 verwendet HTTPS auf Port 7630800. Lassen Sie ein selbstsigniertes Zertifikat von Ihrem Administrator überprüfen, bevor Sie ihm vertrauen. Die Management-IP-Adresse von Hawk2 ist nicht die Client-Adresse der Anwendung.
7. Fügen Sie Ressourcen für den Dienst hinzu, den Sie tatsächlich schützen müssen.
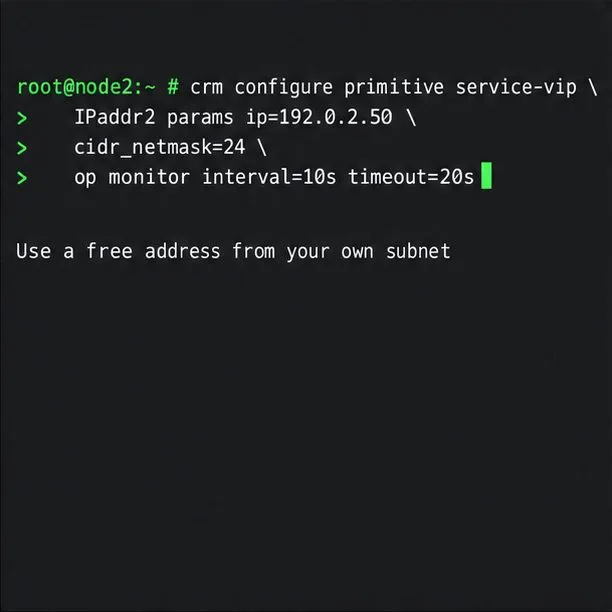
Das Beispiel definiert lediglich eine Floating-IP-Ressource; ersetzen Sie deren Dokumentationsadresse durch eine ungenutzte Adresse aus Ihrem Subnetz.
Pacemaker verwaltet Dienste über Ressourcenagenten. Installieren und konfigurieren Sie die Arbeitslast entsprechend auf geeigneten Knoten. Dieses Beispiel erstellt lediglich ein Floating-IP-Primitiv:
192.0.2.50ist für die Dokumentation reserviert. Ersetzen Sie die Adresse durch eine freie Adresse und das korrekte Präfix aus Ihrem Subnetz. Eine IP-Primitive startet keine Anwendung und repliziert keine Daten. Fügen Sie den unterstützten Agenten der Anwendung sowie workloadspezifische Anweisungen für Reihenfolge, Colocation und Speicherung hinzu; beachten Sie die Wiederherstellungs- und Fencing-Richtlinien des jeweiligen Produkts.
8. Testen Sie das Failover, bevor Sie den Cluster als bereit melden.
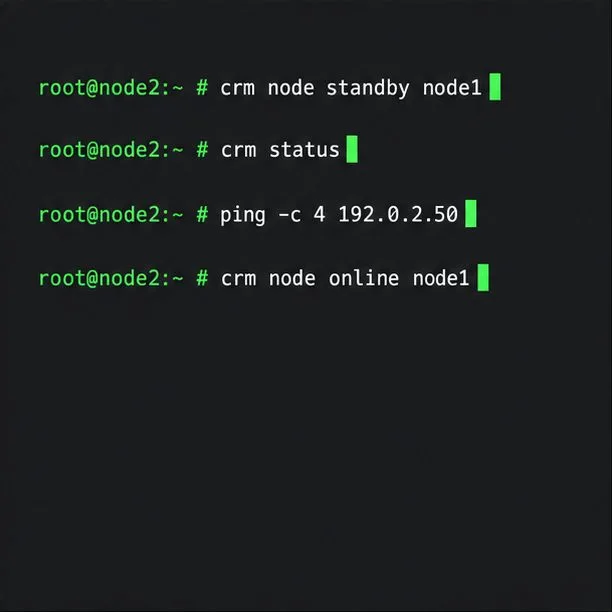
Ein geplanter Standby-Test prüft, ob die Ressource verschoben wird, und nimmt den Knoten anschließend wieder in Betrieb.
Nach der Konfiguration der realen Ressourcen und des Fencings planen Sie einen kontrollierten Failover-Test. Versetzen Sie Knoten 1 in den Standby-Modus und überprüfen Sie den Dienst von Knoten 2 aus:
Ersetzen Sie dies SERVICE_VIPdurch die tatsächliche Clientadresse. Prüfen Sie, ob die Anwendung reagiert, Ressourcen wie erwartet verschoben werden und Knoten 1 wieder im Netzwerk ist. Ping prüft lediglich die Netzwerkerreichbarkeit. SUSE crm cluster crash_teststört Komponenten absichtlich, daher sollte es nur in einer geplanten Testumgebung verwendet werden. Lesen Sie die Kurzanleitung zur SLE HA-Installation und die Anleitung zum Fencing .
Überprüfen Sie die Verfügbarkeit des Dienstes
Nach dem Testen ist zu bestätigen, dass beide Knoten den erwarteten Status aufweisen, die Fencing-Funktion weiterhin aktiviert ist und die Workload über ihren Client-Endpunkt antwortet, nachdem Knoten 1 wieder online ist. Eine positive Mitgliedschaftsanzeige oder ein erfolgreicher Ping allein beweisen nicht die Wiederherstellung der Anwendung.