Startseite
» Gewusst wie
»
Debian 12-Sicherheitsupdates auf einem Server ohne grafische Oberfläche ausführen
Debian 12-Sicherheitsupdates auf einem Server ohne grafische Oberfläche ausführen
Installieren Sie für einen Debian 12-Server ohne grafische Oberfläche das entsprechende Tool unattended-upgrades, aktivieren Sie die tägliche Aktualisierung der Paketliste und die automatischen Upgrade-Einstellungen von APT und behalten Sie die standardmäßige Liste zulässiger Sicherheitsquellen bei. Überprüfen Sie anschließend die Systemd-Timer und -Logs per SSH. Dadurch werden berechtigte Paketaktualisierungen automatisiert; es wird jedoch kein Upgrade auf eine größere Debian-Version durchgeführt, und es wird nicht garantiert, dass jede Anwendung keine Nachbearbeitung benötigt.
Aktualisieren Sie die APT-Metadaten und installieren Sie das Paket unattended-upgrades über eine SSH-Sitzung.
1. Installieren Sie das Update-Programm und bestätigen Sie die Veröffentlichung.
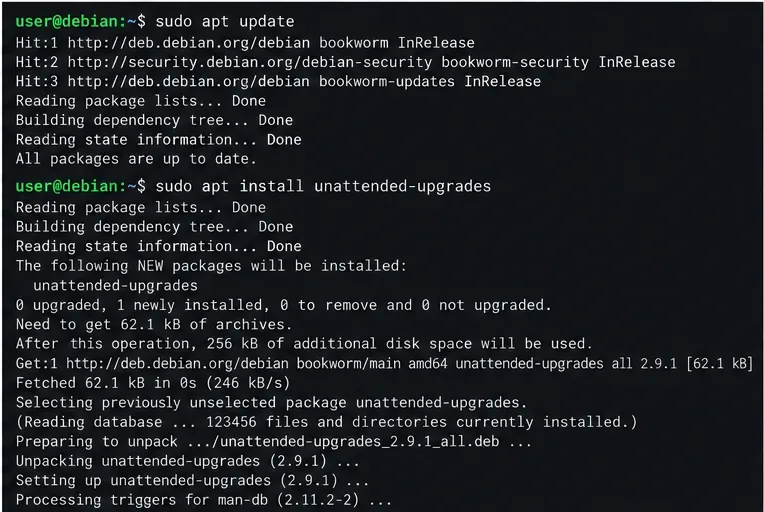
Stellen Sie eine Verbindung mit einem Konto her, das . verwenden kann sudo. Überprüfen Sie die Serverversion und aktualisieren Sie den Paketindex vor der Installation:
Diese Anleitung beschreibt die Vorgehensweise unter Debian 12 (Bookworm) mit den üblichen APT-Repositories. Überprüfen Sie den Paketplan, bevor Sie ihn akzeptieren. Falls APT Fehler bezüglich Repository, DNS, Speicherplatz oder Abhängigkeiten meldet, beheben Sie diese zuerst. Ein unbeaufsichtigter Vorgang kann beschädigte Paketquellen oder ein fehlerhaftes Dateisystem nicht reparieren.
2. Tägliche Aktualisierung und Sicherheitsupdates aktivieren
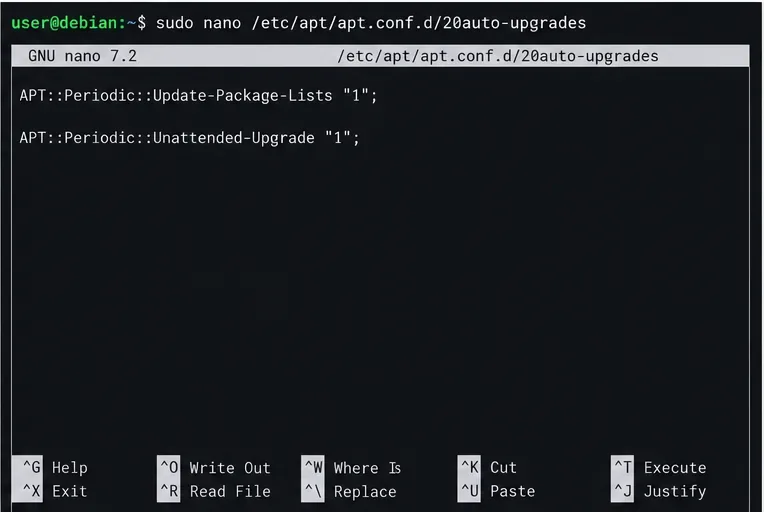
Legen Sie die periodischen Optionen von APT in einer separaten lokalen Datei fest. Dies ermöglicht eine tägliche Aktualisierung der Paketliste und die Ausführung des unbeaufsichtigten Upgrades.
sudo nano /etc/apt/apt.conf.d/20auto-upgrades
Die lokale APT-Konfiguration ermöglicht tägliche Aktualisierungen der Paketliste und unbeaufsichtigte Upgrades.
Geben Sie diese beiden Zeilen ein und speichern Sie sie:
Drücken Sie in Nano die Ctrl+OEingabetaste und anschließend die Eingabetaste Ctrl+X. Der Wert 1bedeutet „täglich“. unattended-upgradesDie Paketkonfiguration von APT steuert, welche Archivquellen installiert werden dürfen. Bei einer Standardinstallation von Debian 12 sollten Sie die Einstellungen /etc/apt/apt.conf.d/50unattended-upgradeszunächst unverändert lassen; die Standard-Zulassungsliste ist für die Auswahl von Debian-Sicherheitsupdates und zugehörigen konfigurierten Debian-Updates vorgesehen. Fügen Sie keine Drittanbieter-Repositories oder das gesamte Bookworm-Paket hinzu, nur um die Statusausgabe fälschlicherweise als ausgelasteter erscheinen zu lassen. Wenn Sie die Zulassungsliste bewusst erweitern, überprüfen Sie die genauen Quellen, testen Sie sie und überwachen Sie den Dienst wie jede andere Änderung in einer Produktionsumgebung.
3. Automatischen Neustart unter Administratorkontrolle stellen
Bei einem fernverwalteten Server überprüfen Sie die Neustartrichtlinie in 50unattended-upgrades:
Aktivieren Sie den automatischen Neustart nur, wenn Sie Serviceunterbrechungen eingeplant, die Anwendungswiederherstellung geprüft und einen zuverlässigen Wiederherstellungspfad (außerhalb des regulären Betriebs oder über die Konsole) eingerichtet haben. Debian-Sicherheitsupdates können einen neuen Kernel oder neue Bibliotheken installieren, die einen Neustart erfordern. Automatische Aktualisierungen ersetzen jedoch weder eine Neustartrichtlinie noch einen Bereitschaftsdienstplan. Wenn der automatische Neustart deaktiviert ist, planen Sie ein regelmäßiges Wartungsfenster ein und prüfen Sie nach Updates, ob ein Neustart erforderlich ist.
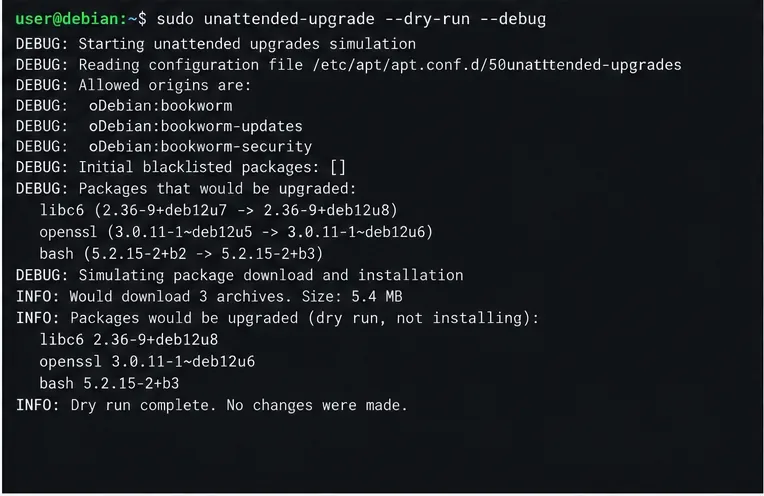
Ein Testlauf kann die konfigurierten Ursprünge und Kandidatenpakete aufzeigen, ohne sie zu installieren; die angezeigte Ausgabe dient nur der Veranschaulichung.
4. Testen Sie die Konfiguration, bevor Sie sich darauf verlassen.
Führen Sie eine Simulation über SSH aus. Der --dry-runParameter installiert keine Pakete, --debugliefert aber mehr Details im Protokoll der unbeaufsichtigten Aktualisierungen:
sudo unattended-upgrade --dry-run --debug
Lesen Sie die Ausgabe für die zulässigen Ursprünge und die vorgeschlagenen Paketaktionen. Eine Meldung, dass keine Pakete aktualisiert werden können, ist ein positives Ergebnis, wenn keine geeigneten Pakete ausstehen; sie ist kein Beweis dafür, dass der Timer später ausgeführt wird. Wenn die zulässigen Ursprünge leer sind oder Kandidaten unerwartet fehlen, überprüfen Sie die APT-Quellen und 50unattended-upgrades-Muster der Version, bevor Sie Änderungen vornehmen. Das Bookworm-Handbuch beschreibt diesen Befehl als Simulation, nicht als Installation.
5. Überprüfen Sie die Timer, Dienste und Protokolle.
APT verwendet für seine täglichen Aufgaben systemd-Timer. Überprüfen Sie sowohl die Timer als auch den Upgrade-Dienst:
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
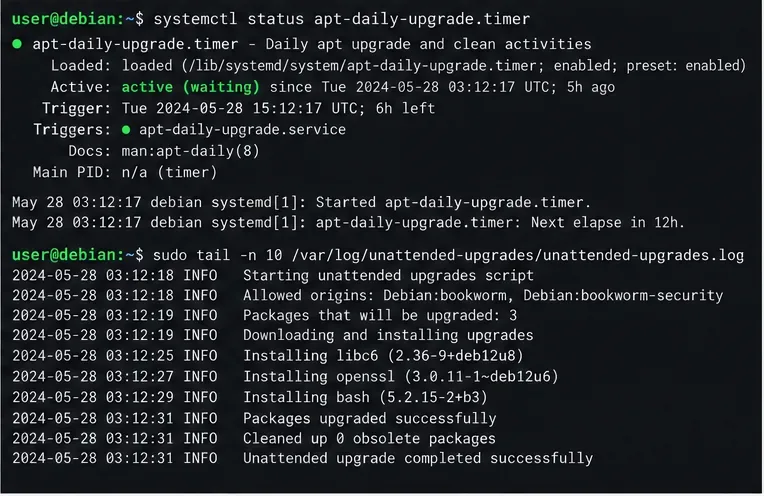
Die Timer sollten geladen und aktiv sein, und die Liste sollte ihren nächsten geplanten Lauf anzeigen. Falls die Timer installiert, aber inaktiv sind, starten Sie sie und aktivieren Sie sie für zukünftige Systemstarts.
Ein Dienst kann zwischen geplanten Ausführungen inaktiv sein, da es sich um einen einmaligen Auftrag handelt. Überprüfen Sie daher das letzte Ergebnis, anstatt davon auszugehen, dass er weiterhin ausgeführt wird. Nach Ablauf eines geplanten Zeitfensters sollten Sie das Paketprotokoll und das systemd-Journal überprüfen.
Nutzen Sie den Timerstatus und das Protokoll der unbeaufsichtigten Aktualisierungen, um die geplanten Aktivitäten zu bestätigen; die angezeigten Einträge dienen nur der Veranschaulichung.
Prüfen Sie, ob ein Download-Lauf abgeschlossen wurde, welche Pakete zulässig sind und ob Pakete installiert wurden oder keine ausstehen. Untersuchen Sie wiederholte Download-Fehler, zurückgehaltene Pakete oder dpkg-Fehler. Das Handbuch listet diese Protokollpfade auf und erklärt, dass der systemd-Dienst das Backend für unbeaufsichtigte Aktualisierungen ausführt.
Was diese Konfiguration bestätigen kann und was nicht.
Eine funktionierende Konfiguration bedeutet, dass die Timer aktiv sind, periodische APT-Einstellungen aktiviert sind und die Protokolle erfolgreiche unbeaufsichtigte Ausführungen dokumentieren. Sie beweist jedoch nicht, dass jedes Paket in jedem Repository aktualisiert wurde, dass ein Neustart-abhängiger Fix bereits aktiv ist oder dass ein Dienst nach einer Paketänderung weiterhin fehlerfrei funktioniert. Der Release-Upgrade-Prozess von Debian wird separat geplant; unbeaufsichtigte Upgrades dienen der Aktualisierung von Paketen innerhalb konfigurierter Quellen. Für kritische Server sollten Sie die Überwachung fehlgeschlagener Ausführungen aktivieren, Backups erstellen, Änderungen in einer repräsentativen Umgebung testen und ein manuell zu überprüfendes Neustartfenster definieren.