Startseite
» Heute
»
Datenlecks bei großen japanischen Unternehmen: Was Nutzer wissen müssen
Datenlecks bei großen japanischen Unternehmen: Was Nutzer wissen müssen
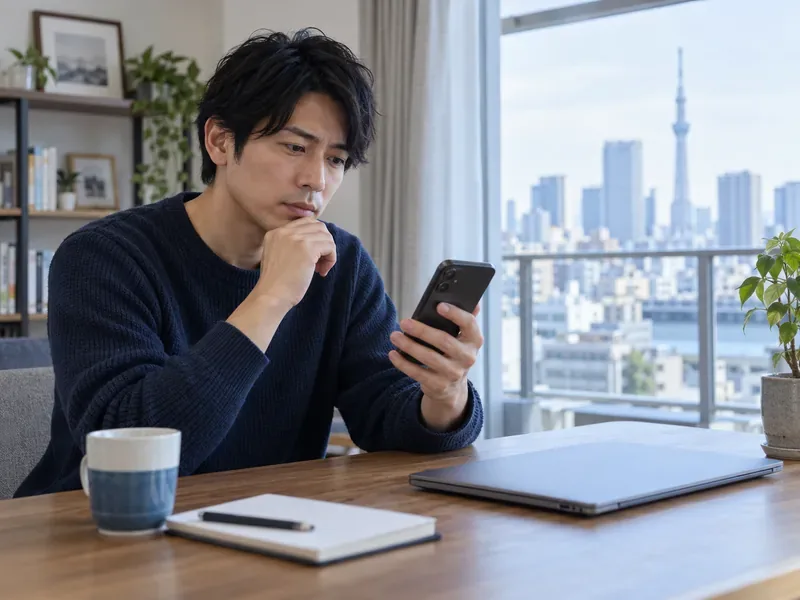
Ein Einwohner Tokios überprüft zu Hause sein Handy – eine Erinnerung, die Kontobenachrichtigungen über die offizielle App oder Website des Anbieters zu bestätigen.
Aktualisiert am 11. Oktober 2026. Die jüngsten Meldungen über Datenlecks in Japan beschreiben mehrere separate Vorfälle, nicht einen einzelnen Angriff, der alle Kunden eines bestimmten Unternehmens betrifft. Es empfiehlt sich, zu prüfen, ob Ihr Konto in einer offiziellen Mitteilung erwähnt wird, zu ermitteln, welche Felder möglicherweise offengelegt wurden, und die Konten zu schützen, die diese Daten wiederverwenden. Die Bestätigung eines Unternehmens, dass bisher kein Missbrauch festgestellt wurde, ist zwar hilfreich, macht offengelegte Kontaktdaten aber nicht ungefährlich.
Kurzer Check: Was sollten Sie zuerst tun?
Wenn dies auf Sie zutrifft
Erste Aktion
Sie haben ein Konto bei einem bestimmten Unternehmen.
Öffnen Sie die offizielle App des Unternehmens oder geben Sie die bekannte Website-Adresse selbst ein. Überprüfen Sie die Benachrichtigung über den Vorfall und Ihren Posteingang.
Sie haben dieses Passwort auch an anderer Stelle verwendet.
Ändern Sie es auf jedem Konto, auf dem es wiederverwendet wurde, angefangen bei E-Mail-, Bank-, Shopping- und Mobilfunkkonten.
Sie haben eine E-Mail oder SMS im Zusammenhang mit einem Datenschutzverstoß erhalten.
Verwenden Sie weder den Link noch die Telefonnummer. Überprüfen Sie die Nachricht anhand der Kontaktdaten auf der offiziellen Website.
Sie stoßen auf eine unbekannte Transaktion oder ein unbekanntes Login.
Wenden Sie sich über den offiziellen Kanal an die Bank, den Kartenaussteller oder den Dienstleister und befolgen Sie die dort angegebenen Schritte zur Betrugsmeldung.
Was ist bisher bestätigt?
Ein konkretes Beispiel aus der aktuellen Berichterstattung ist die Veröffentlichung von Lawson am 8. Oktober 2026. Das Unternehmen gab bekannt, dass unbefugter Zugriff seinen Lawson-ID-Dienst zwischen dem 12. und 14. September sowie seinen Reservierungsdienst über die Lawson-App am 17. September beeinträchtigte. Lawson meldete 2.155.345 betroffene Lawson-ID-Datensätze. Zu den betroffenen Feldern gehörten E-Mail-Adressen und Namen; Geschlecht, Telefonnummern, Adressen und Informationen zu E-Mail-Newsletter-Präferenzen waren betroffen, sofern diese von Nutzern, beispielsweise für Werbeaktionen, angegeben wurden. Eine separate Gruppe von 26 Reservierungsdatensätzen enthielt Namen, Telefonnummern und Teile von Kreditkartennummern. Lawson gab an, zum Zeitpunkt der Veröffentlichung keinen Missbrauch oder Folgeschäden im Zusammenhang mit dem Vorfall festgestellt zu haben. Die genauen Details finden Sie in der offiziellen japanischsprachigen Pressemitteilung von Lawson .
Dies unterscheidet sich von Lawsons separater Mitteilung vom 1. Oktober über den Missbrauch seines E-Mail-Servers. Lawson schätzte, dass Ende September etwa 700.000 verdächtige E-Mails versendet wurden, und erklärte, einen Datenverlust im Zusammenhang mit diesem Vorfall nicht bestätigt zu haben. Empfänger wurden davor gewarnt, Links oder Anhänge zu öffnen, Geld zu bezahlen oder persönliche Daten einzugeben. Die englische Mitteilung des Unternehmens zum E-Mail-Server verdeutlicht, warum Betreffzeilen und Nachrichten im Posteingang mit dem konkreten Vorfall abgeglichen werden sollten: „Ein Unternehmen war in einen Vorfall verwickelt“ bedeutet nicht automatisch, dass Kundendaten im selben Vorfall gestohlen wurden.
Die japanische Finanzdienstleistungsbehörde (FSA) veröffentlichte am 9. Oktober 2026 eine Mitteilung an Finanzinstitute, in der sie über kürzlich erfolgte unbefugte Zugriffe auf kundenorientierte Dienste und Geschäftssysteme berichtete. Darin wurden auch Vorfälle im Zusammenhang mit Bildern von Ausweisdokumenten beschrieben. Die Mitteilung richtet sich zwar an Finanzunternehmen, verdeutlicht aber, warum bei offengelegten Bildern von Ausweisdokumenten größere Vorsicht geboten ist als bei E-Mail-Adressen allein. Sie stellt jedoch nicht fest, dass alle Personen in Japan betroffen sind. Siehe die Cybersicherheitsmitteilung der FSA vom 9. Oktober .
Warum die exponierten Felder wichtig sind
Name und E-Mail-Adresse können eine betrügerische Nachricht überzeugender machen. Fügt man eine Telefonnummer oder Adresse hinzu, kann ein Krimineller eine SMS, einen Anruf oder eine Lieferung mit genügend persönlichen Details versehen, um glaubwürdig zu wirken. Wurde ein Passwort kompromittiert, besteht die größte Gefahr in der Wiederverwendung: Angreifer könnten dieselbe E-Mail-Adresse und dasselbe Passwort für andere Dienste testen. Eine unvollständige Kartennummer ist nicht dasselbe wie die vollständigen Kartendaten. Behalten Sie Ihre Karte im Auge und befolgen Sie die Anweisungen des Ausstellers, falls sich das Unternehmen oder die Bank bei Ihnen meldet.
Ein Bild eines Ausweisdokuments, Angaben zur Kontowiederherstellung oder eine behördliche Kennung können ein längeres Risiko bergen. Fragen Sie die betroffene Organisation, um welche Art von Dokument es sich handelte, ob das Bild die Rückseite oder maschinenlesbare Daten enthielt, ob es heruntergeladen oder nur zugänglich war und welche Schutzmaßnahmen empfohlen werden. Senden Sie niemals ein Ersatzdokument oder weitere persönliche Daten an Personen, die Sie unerwartet kontaktieren.
Checkliste zur Kontosicherheit
Bestätigen Sie die Benachrichtigung selbstständig. Nutzen Sie dazu die offizielle App des Unternehmens, ein Lesezeichen oder eine Ihnen bereits bekannte Website-Adresse. Prüfen Sie, ob die Benachrichtigung den betroffenen Dienst, die Daten des Vorfalls, die betroffenen Informationen und den Kundendienstkanal nennt.
Ändern Sie kompromittierte oder wiederverwendete Passwörter. Erstellen Sie für jedes Konto ein individuelles Passwort. Wenn Sie nicht feststellen können, ob ein Passwort mit dem Vorfall in Zusammenhang steht, ist die Änderung eines wiederverwendeten Passworts eine sinnvolle Vorsichtsmaßnahme. Beginnen Sie mit dem E-Mail-Konto, das Sie für Passwortzurücksetzungen verwendet haben.
Aktivieren Sie die Multifaktor-Authentifizierung. Verwenden Sie nach Möglichkeit einen Passkey oder Sicherheitsschlüssel; andernfalls nutzen Sie eine Authentifizierungs-App oder die stärkste verfügbare Option des Dienstes. Bestätigen Sie niemals eine unerwartete Anmeldeaufforderung und geben Sie keinen Einmalcode an Anrufer weiter.
Überprüfen Sie die Wiederherstellungseinstellungen und -sitzungen. Kontrollieren Sie die E-Mail-Adressen, Telefonnummern, vertrauenswürdigen Geräte, letzten Anmeldungen und aktiven Sitzungen. Entfernen Sie alle unbekannten Einträge und aktualisieren Sie die Wiederherstellungsdetails, falls diese veraltet sind.
Behalten Sie Ihre Finanzaktivitäten im Blick. Überprüfen Sie Ihre Bank- und Kartentransaktionen, Zahlungs-Apps und Kontobenachrichtigungen eine Zeit lang häufiger. Melden Sie unautorisierte Aktivitäten umgehend über die auf der Karte aufgedruckte oder in der offiziellen App angegebene Nummer oder sichere Kontaktmethode.
Sichern Sie Beweise für verdächtige Kontakte. Speichern Sie die Nachricht, die Absenderinformationen, das Datum und jegliche Transaktionsreferenz. Leiten Sie verdächtige Links nicht an Freunde weiter und geben Sie keine Zugangsdaten ein, um zu überprüfen, ob Ihr Konto betroffen ist.
Wie man eine Phishing-Nachricht zum Thema Datenleck erkennt
Nach einer öffentlichen Bekanntgabe können Betrüger sich als das betroffene Unternehmen, eine Bank, ein Lieferdienst oder eine Behörde ausgeben. Eine Nachricht kann korrekte Firmennamen und Details zum Vorfall enthalten, ohne echt zu sein. Seien Sie vorsichtig, wenn Sie unter Druck gesetzt werden, sofort zu handeln, ein Passwort oder einen Einmalcode bestätigen sollen, Zahlungen verlangt werden oder Sie auf eine gekürzte oder unbekannte Webadresse weitergeleitet werden. Lawson selbst warnte davor, dass einige verdächtige E-Mails im Zusammenhang mit einem separaten Mailserver-Vorfall gefälschte Absenderadressen verwendeten. Daher ist der angezeigte Absender allein kein Garant für die Echtheit einer Nachricht.
Öffnen Sie ein neues Browserfenster und melden Sie sich über die offizielle App des Dienstes oder eine manuell eingegebene Adresse an. Wenn die Warnung berechtigt ist, sollte die Organisation dies über eine Benachrichtigung des authentifizierten Kontos oder einen veröffentlichten Supportkanal bestätigen können. Die japanische Finanzaufsichtsbehörde (FSA) und andere Finanzaufsichtsbehörden fördern zudem die Phishing-resistente Multifaktor-Authentifizierung und die öffentliche Aufklärung über Phishing; siehe die Leitlinien der FSA und der Branche zur Phishing-resistenten MFA .
Was eine Benachrichtigung über einen Verstoß Ihnen mitteilen kann – und was nicht.
Achten Sie auf vier Details: das betroffene Produkt oder System, den Zeitraum des unberechtigten Zugriffs, die genauen Datenkategorien und die vom Unternehmen empfohlenen Maßnahmen. „Es wurde kein Missbrauch bestätigt“ beschreibt den aktuellen Stand der Untersuchung; es ist keine Garantie dafür, dass die Daten später nicht missbraucht werden können. Ebenso entspricht die geschätzte Anzahl der Datensätze nicht immer der Anzahl der betroffenen Personen, und eine Person kann mehrere Datensätze haben. Gehen Sie nicht davon aus, dass ein Vorfall bei einem Mutterkonzern oder einer Marke alle Tochtergesellschaften, Dienste oder Nutzer betrifft.
Die japanische Kommission für den Schutz personenbezogener Daten erklärt, dass eine öffentliche Bekanntmachung nicht in jedem Fall eines Datenlecks zwingend erforderlich ist, je nach Vorfall jedoch wünschenswert sein kann. Das bedeutet, dass das Fehlen einer prominenten Meldung nicht beweist, dass kein Datenleck stattgefunden hat. Prüfen Sie die Benachrichtigungsseite des jeweiligen Dienstes und kontaktieren Sie den Support, um Ihren Status zu bestätigen. Die FAQ der Kommission zur öffentlichen Bekanntgabe von Vorfällen mit personenbezogenen Daten beschreiben die allgemeine Regelung.
Wann eskalieren?
Wenden Sie sich umgehend an Ihre Bank oder Ihren Kartenaussteller, wenn Sie unautorisierte Transaktionen durchführen, Kontodaten ändern oder einen verdächtigen Versuch unternehmen, ein Finanzkonto zu eröffnen.
Wenden Sie sich an das betroffene Unternehmen, wenn in der Mitteilung steht, dass Sie direkt betroffen sind, wenn Sie wissen müssen, welche Informationen betroffen waren, oder wenn Sie nicht sicher auf das Konto zugreifen können.
Wenden Sie sich bei Identitätsdiebstahl, Erpressung oder finanziellen Verlusten an die örtliche Polizei oder die zuständige Verbraucherschutzbehörde . Bewahren Sie Kopien aller Benachrichtigungen und Mitteilungen auf.
Benachrichtigen Sie Ihren Arbeitgeber, Ihre Schule oder die ausstellende Organisation über einen verifizierten Kanal, wenn es um Arbeitskonten oder Ausweisdokumente geht . Diese haben möglicherweise spezielle Verfahren, die Einzelpersonen nicht selbst einleiten können.
Fazit
Für Nutzer ist die sinnvollste Reaktion auf Meldungen über Datenlecks bei großen japanischen Unternehmen gezielte Kontopflege statt Panik. Prüfen Sie, ob in einer Benachrichtigung Ihr Dienst und Ihre Datenart genannt werden; ändern Sie wiederverwendete Passwörter; aktivieren Sie eine starke Zwei-Faktor-Authentifizierung; überwachen Sie Ihre Finanzkonten; und behandeln Sie unaufgeforderte Benachrichtigungen im Zusammenhang mit Datenlecks als nicht vertrauenswürdig, bis sie unabhängig verifiziert wurden. Überprüfen Sie die offizielle Benachrichtigung des Unternehmens regelmäßig auf Aktualisierungen, da sich die Untersuchung und die Beschreibung der betroffenen Daten im Zuge der Beweisprüfung ändern können.