Startseite
» Heute
»
Cyberangriff auf französische Supermärkte: Was wir über die Störung wissen
Cyberangriff auf französische Supermärkte: Was wir über die Störung wissen
Stand 13. Oktober 2026 beschränkt sich die bestätigte Auswirkung des Cyberangriffs auf französische Supermärkte auf Störungen der Kühlsysteme und den Verlust verderblicher Waren in den betroffenen Filialen. Berichte vom 12. Oktober beschrieben, wie vernetzte Kühlgeräte ferngesteuert in den Abtau-Modus versetzt wurden, wobei teilweise Temperaturen von bis zu 50 °C gemessen wurden. Intermarché und Coopérative U bestätigten betroffene Filialen; Leclerc gab zudem an, dass ein Cyberangriff auf einen Zulieferer von Kühlgeräten Auswirkungen auf einige Geschäfte hatte. Die Pariser Staatsanwaltschaft leitete Ermittlungen ein, und die französische Cybersicherheitsbehörde ANSSI wurde mit der Untersuchung des Vorfalls beauftragt. Die Anzahl der betroffenen Standorte, die genaue technische Ursache und die Identität der Angreifer sind weiterhin unklar.
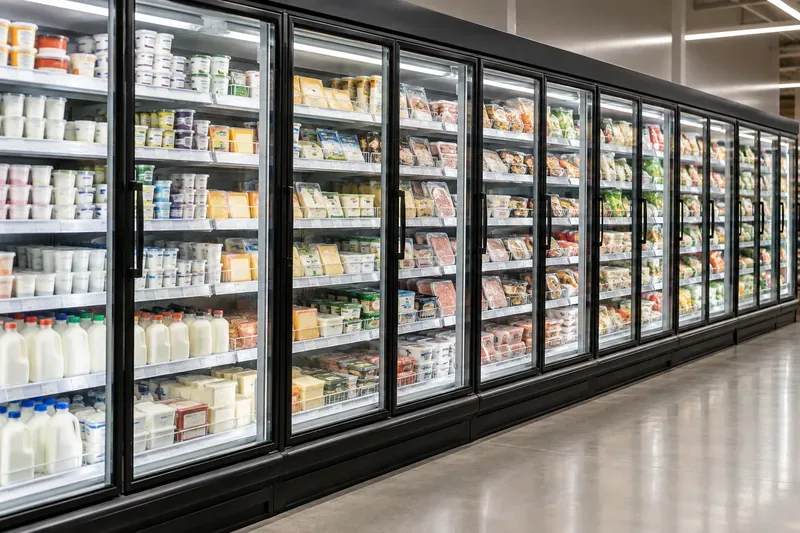
Kühlvitrinen in einem Supermarkt; diese neutrale Szene veranschaulicht die Geräte, die im Zentrum der gemeldeten Störung stehen.
Was ist passiert?
In der Nacht von Sonntag auf Montag, den 11./12. Oktober, manipulierten Angreifer die Fernsteuerungen von Kühlanlagen in französischen Supermärkten. Einzelhändler und Medien berichteten, dass die Geräte in einen erzwungenen Abtauvorgang versetzt wurden, wodurch die Temperaturen anstiegen und Lebensmittel verdarben. Reuters meldete Temperaturen von bis zu 50 °C in einigen Geräten und zitierte die Beschreibung der Pariser Staatsanwaltschaft zu einem groß angelegten Angriff, der vernetzte Kühlschränke mehrerer großer Lebensmittelhändler betraf. Die Staatsanwaltschaft berichtete außerdem von Lebensmittelverlusten und Bränden an einigen Standorten.
Intermarché teilte mit, dass betroffene Filialen Frisch- und Tiefkühlprodukte entsorgen mussten. Auch die Geschäftsleitung von Coopérative U bestätigte Störungen der Kühlsysteme in mehreren Filialen. Leclerc erklärte, ein Cyberangriff habe einen der Lieferanten von Kühlgeräten getroffen und Auswirkungen auf die Systeme mehrerer Filialen gehabt. Diese Aussagen deuten darauf hin, dass es sich nicht nur um einen gewöhnlichen Kühlausfall handelte: Auch digitale Fernsteuerungssysteme waren betroffen. Sie beweisen jedoch nicht, dass die Kassen-, Zahlungs-, Kundenbindungs- oder Kundenkontosysteme der Einzelhändler kompromittiert wurden.
Was bekannt ist – und was nicht
Frage
Welche Berichterstattung den Stand vom 13. Oktober unterstützt
Was bleibt unklar?
Was wurde gestört?
Vernetzte Kühl- und Abtauautomatik in Geschäften mehrerer französischer Einzelhändler.
Die vollständige Liste der betroffenen Standorte, Modelle und Systemkonfigurationen.
Welche praktischen Auswirkungen hatte das?
Es wurden Lebensmittelverluste gemeldet; betroffene Geschäfte entsorgten verderbliche und gefrorene Waren. An einigen Orten wurden auch Brände gemeldet.
Die endgültige Menge der verlorenen Lebensmittel, die finanziellen Kosten und die Dauer der Beeinträchtigung jedes einzelnen Geschäfts.
Wer war verantwortlich?
Die Behörden ermittelten wegen eines Cyberangriffs.
Keine verifizierte öffentliche Zuordnung zu einer Person, Gruppe oder einem Staat.
Wurden Kundendaten gestohlen?
Die verfügbaren Störungsmeldungen konzentrierten sich auf Kühlanlagen.
In den zitierten Berichten finden sich keine öffentlich zugänglichen Beweise für einen Diebstahl von Kundendaten oder eine Kompromittierung von Zahlungssystemen.
War ein Lieferant beteiligt?
Berichten zufolge waren betroffene Kälteanlagen-Managementsysteme auf Geräte oder Software des dänischen Unternehmens Danfoss zurückzuführen; Danfoss erklärte, dass die Vorfälle Systeme betrafen, die mit veralteter Firmware liefen.
Der genaue Einstiegspunkt und ob eine Software-Schwachstelle, ein offengelegter Fernzugriff, ein Konfigurationsproblem oder ein anderer Faktor diesen spezifischen Angriff ermöglicht hat.
Die Angaben zu den betroffenen Geschäften variieren je nach Meldung und können sich noch ändern, sobald die Unternehmen die Geräte überprüft haben. Reuters berichtete, dass Intermarché angab, die Kühlanlagen in 150 Filialen seien für etwa sechs Stunden beeinträchtigt gewesen; andere Berichte nannten umfassendere Zahlen, die Intermarché- und Netto-Filialen zusammenfassten. Alle Gesamtzahlen sind vorläufig, bis die Einzelhändler oder Ermittler eine endgültige Bilanz veröffentlichen.
Warum Kühlsysteme zu einem Cyberrisiko werden können
Moderne Kühlgeräte sind häufig mit Sensoren und digitalen Steuerungen ausgestattet, die die Temperatur überwachen und autorisierten Technikern die Fernüberwachung und -anpassung der Einstellungen ermöglichen. Der Fernzugriff unterstützt Geschäfte bei der Verwaltung von Geräten an verschiedenen Standorten und verknüpft gleichzeitig physische Betriebsabläufe mit Software, Netzwerken, Zugangsdaten und Wartungsprozessen. Wird ein Fernverwaltungskonto oder ein verbundenes System missbraucht, kann eine digitale Aktion physische Folgen haben: Lebensmittel erwärmen sich, Geräte schalten sich unerwartet ein oder Mitarbeiter müssen Kühltheken schließen und den Warenbestand überprüfen.
Dies ist ein Problem der Betriebstechnologie. Betriebstechnologie (OT) bezeichnet digitale Systeme, die Geräte in der physischen Welt überwachen oder steuern. Der Vorfall verdeutlicht, warum Unternehmen Gebäude- und Kühlanlagensteuerungen als Teil ihres Cybersicherheitsprogramms betrachten müssen. Er beweist jedoch weder, dass alle vernetzten Kühlsysteme unsicher sind, noch dass die Kühlschränke oder Geräte von Privathaushalten demselben Problem ausgesetzt sind.
Was Käufer jetzt tun sollten
Bitte informieren Sie sich vor Ihrer Anreise über die jeweilige Filiale. Nutzen Sie die offizielle Webseite, die App oder den Kundenservice des Händlers, um sich über Öffnungszeiten, Produkt- und Serviceinformationen vor Ort zu informieren. Die Meldungen bedeuten nicht, dass es landesweit zu Schließungen oder allgemeinen Störungen im Lebensmitteleinzelhandel kommt.
Beachten Sie die Produktinformationen. Wenn ein Händler einen Rückruf oder eine Rücknahme ankündigt, befolgen Sie die Anweisungen für das jeweilige Produkt, die Charge und den betreffenden Zeitraum. Gehen Sie nicht davon aus, dass alle in Frankreich verkauften Kühlprodukte betroffen sind.
Beachten Sie die üblichen Vorsichtsmaßnahmen im Umgang mit Lebensmitteln. Wenn Sie ein Produkt aus einer offensichtlich defekten Auslage gekauft oder eine direkte Benachrichtigung über eine mögliche Beschädigung erhalten haben, probieren Sie es nicht, um die Sicherheit zu beurteilen. Bewahren Sie die Verpackung und den Kaufbeleg auf und wenden Sie sich an den Händler oder die zuständige Lebensmittelbehörde, um weitere Anweisungen zu erhalten.
Verbreiten Sie keine unbestätigten Behauptungen. Ein Vorfall mit einem Kühlschrank beweist nicht, dass Kartendaten, Kundenkontodaten oder persönliche Informationen gestohlen wurden. Warten Sie auf eine direkte Benachrichtigung des Händlers, bevor Sie Passwörter ändern oder andere kontobezogene Maßnahmen ergreifen.
Die französische Verbraucherschutzbehörde DGCCRF erläutert auf ihrer Webseite zur Aufrechterhaltung der Kühlkette, warum die Einhaltung der Kühlkette so wichtig ist, und gibt Verbrauchern entsprechende Hinweise . Diese allgemeinen Hinweise dienen als nützlicher Kontext; sie stellen keine Aussage darüber dar, ob ein bestimmtes Produkt oder Geschäft von diesem Vorfall betroffen war.
Was Einzelhändler und Lieferanten benötigen, um sich zu etablieren
Ermittler und Betreiber müssen rekonstruieren, wie der Fernzugriff erlangt wurde, welche Systeme und Firmware-Versionen betroffen waren und ob unautorisierte Befehle die Kühlsteuerungen direkt oder über eine Managementebene erreichten. Sie müssen außerdem bestätigen, ob andere Geschäfte oder Länder dieselbe anfällige Konfiguration nutzten. Die am 13. Oktober verfügbaren öffentlichen Beweise konnten diese Fragen noch nicht klären.
Danfoss teilte Reuters mit, dass die Vorfälle Systeme mit veralteter Firmware betrafen und dass Sicherheitsupdates zur Behebung der Schwachstellen veröffentlicht wurden. Dies ist zwar für Wartung und Risikominimierung relevant, stellt aber keine vollständige forensische Untersuchung dar und beweist nicht, dass eine bestimmte Schwachstelle in jedem Geschäft der ursprüngliche Zugriffsweg war. Einzelhändler sollten die vom Hersteller empfohlenen Korrekturen gemäß kontrollierten Verfahren durchführen, Fernzugriffskonten überprüfen, Protokolle sichern und die Temperaturen nach der Systemwiederherstellung kontrollieren. Das Trennen eines Controllers kann die normale Überwachung unterbrechen. Unternehmen sollten sich daher mit qualifizierten Kältetechnikern und Notfallteams abstimmen, anstatt Änderungen an laufenden Geräten improvisiert vorzunehmen.
ANSSI hat Organisationen des Lebensmittelsektors bereits zuvor dazu angehalten, sich auf Cyberangriffe und damit verbundene Betriebsstörungen vorzubereiten. Das Krisenübungspaket für den Agrar- und Lebensmittelsektor vom Juni 2026 ist eine allgemeine Anleitung zur Krisenvorsorge und kein Bericht über einen Vorfall in Bezug auf die genannten Supermärkte. Es unterstreicht die Bedeutung von geübten Entscheidungsprozessen, Kommunikations- und Notfallplänen, wenn technologische Störungen den Lebensmittelbetrieb beeinträchtigen.
Was nicht überprüft wurde
Bis zum 13. Oktober wurden in den zitierten Berichten weder die Angreifer identifiziert noch ein Motiv genannt. Es wurde nicht bestätigt, ob es sich um Ransomware, einen Datendiebstahl oder eine politisch motivierte Operation handelte. Berichte über Cybersicherheitsprobleme in Lebensmittelgeschäften in anderen Teilen Europas sollten nicht automatisch als Teil derselben Kampagne betrachtet werden; ein Zusammenhang erfordert Beweise. Auch die Nennung eines Geräteherstellers in Berichten sollte nicht als Beweis dafür gewertet werden, dass dieser allein für den Angriff verantwortlich ist: Die Ermittler müssen klären, wie die Systeme konfiguriert, gewartet und aufgerufen wurden.
Worauf Sie als Nächstes achten sollten
Stellungnahmen der Pariser Staatsanwaltschaft oder der ANSSI zur Untersuchung und deren Umfang.
Aktualisierungen der Einzelhändler, die betroffene Filialen, Produkte oder Kundenaktionen identifizieren.
Eine technische Mitteilung des Geräteherstellers, in der die betroffenen Produktversionen und die verifizierten Abhilfemaßnahmen beschrieben werden.
Bestätigung darüber, ob auch andere Länder oder verwandte Systeme betroffen waren.
Evidenzbasierte Klarstellung zu Datenexposition, Zahlungsdiensten oder weitergehenden Störungen.
Die praktische Schlussfolgerung für Verbraucher ist eindeutig: Es wurde ein Angriff auf die Kühlanlagen von Supermärkten gemeldet, der zu Lebensmittelverlusten in den betroffenen Filialen führte. Bitte beachten Sie die Hinweise Ihrer lokalen Händler und befolgen Sie die produktspezifischen Anweisungen. Bis Behörden oder Unternehmen weitere bestätigte Erkenntnisse veröffentlichen, sollten der Angreifer, der genaue Zugriffsweg, die endgültige Anzahl der betroffenen Filialen und mögliche Auswirkungen auf Kundendaten als unbekannt betrachtet werden.
Meldestatus: Informationen geprüft am 13. Oktober 2026. Dieser Artikel spiegelt eine erste öffentliche Berichterstattung wider; Details können sich im Zuge der Überprüfungen durch die Einzelhändler und der laufenden Untersuchung ändern.