Startseite
» Gewusst wie
»
Behebung von ownCloud-Synchronisierungszertifikatfehlern an der TLS-Quelle
Behebung von ownCloud-Synchronisierungszertifikatfehlern an der TLS-Quelle
Beheben Sie einen ownCloud Desktop-Synchronisierungszertifikatsfehler, indem Sie das vom Server präsentierte TLS-Zertifikat korrigieren oder die vertrauenswürdige private Zertifizierungsstelle (CA) installieren, die es ausgestellt hat. Stellen Sie zunächst sicher, dass das Zertifikat für den exakten Server-Hostnamen gültig ist und die zugehörige Zertifikatskette enthält. Deaktivieren Sie die Zertifikatsprüfung nicht und ignorieren Sie keine unerklärlichen Warnungen.
Prüfen Sie die Clientversion, bevor Sie Änderungen vornehmen. Laut den Versionshinweisen von ownCloud (Stand: Oktober 2026) werden die Desktop-App-Versionen 7.1.0 und 6.0.3 aufgeführt: Die 7.x-Serie unterstützt ausschließlich Infinite Scale, während ownCloud Server Classic 10 oder 11 die 6.x-Serie voraussetzt. In denselben Hinweisen wird auch erläutert, dass ein Captive Portal eine Zertifikatskonflikt auslösen und die Synchronisierung unterbrechen kann. Weitere Informationen finden Sie in den Versionshinweisen zur ownCloud Desktop-App .
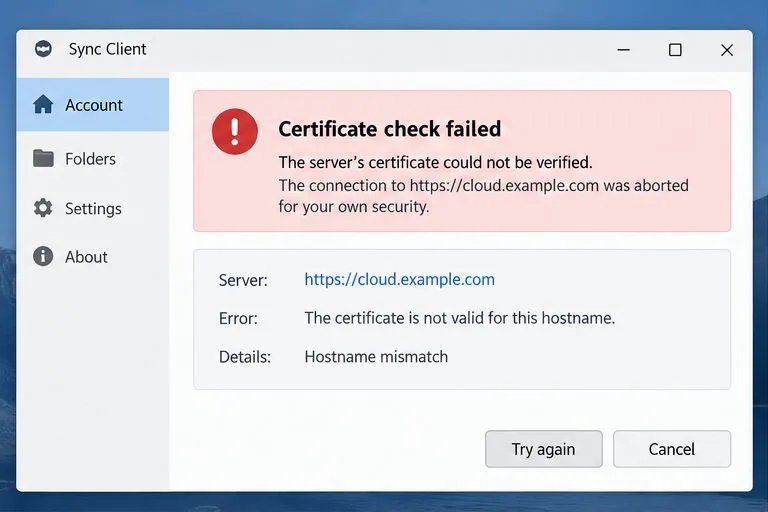
Das ownCloud-ähnliche Synchronisierungskonto meldet einen Zertifikatsprüfungsfehler für cloud.example.com. Verwenden Sie die exakte Serveradresse, die bei der Zertifikatsprüfung angezeigt wird.
1. Überprüfen Sie die URL und identifizieren Sie den Zertifikatsfehler.
Vergleichen Sie die in der ownCloud Desktop-App angezeigte Server-URL mit der Adresse, die in Ihrem Browser funktioniert. Verwenden Sie denselben Hostnamen und Pfad. Ein Browser kann ein fehlendes Zwischenzertifikat manchmal automatisch abrufen, ein Desktop-Client jedoch nicht.
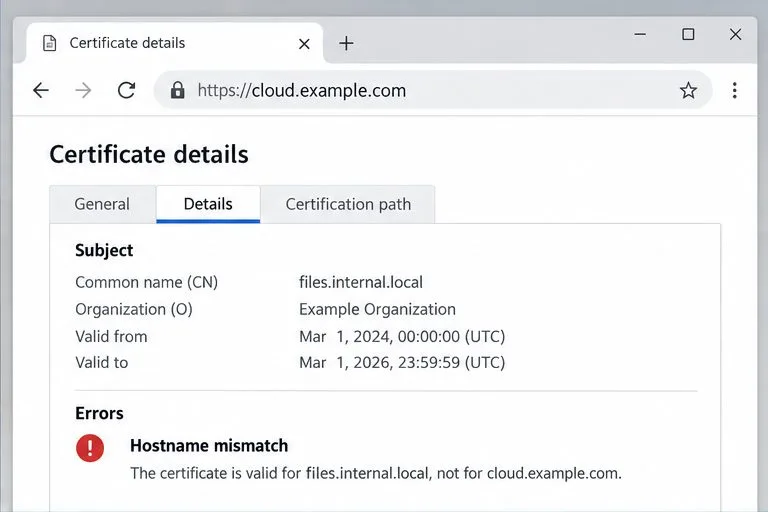
Prüfen Sie die Zertifikatsdetails und vergewissern Sie sich, dass der alternative Antragstellername (SAN) – die abgedeckten Hostnamen – den von Ihnen eingegebenen Hostnamen enthält. Ein Zertifikat files.internal.localdeckt nicht automatisch einen Server ab cloud.example.com, nur weil beide Namen denselben Server erreichen. Überprüfen Sie die Gültigkeitsdaten und den Aussteller und vergewissern Sie sich, dass die Systemuhr korrekt eingestellt ist; ein falsches lokales Datum kann dazu führen, dass ein gültiges Zertifikat als abgelaufen oder noch nicht gültig angezeigt wird.
Meldet der Browser ebenfalls einen Fehler oder fallen mehrere Geräte aus, liegt das Problem wahrscheinlich am Server oder Reverse-Proxy. Funktioniert nur ein Computer nicht, überprüfen Sie dessen Truststore, Uhrzeit, Proxy und Clientversion. Die Fehlerbehebungshinweise der ownCloud Desktop-App empfehlen, den Browserzugriff zu überprüfen und die Server-URL oder den Proxy zu prüfen, wenn Desktop-Clients keine Verbindung herstellen können.
Das Zertifikat verweist auf files.internal.local, der angeforderte Server ist jedoch cloud.example.com. Aufgrund dieser Hostnamen-Diskrepanz ist ein korrigiertes Serverzertifikat erforderlich.
2. Reparieren Sie das Serverzertifikat und die Zertifikatskette.
Bitten Sie den Serveradministrator, ein Zertifikat zu installieren, dessen SAN den vom Benutzer eingegebenen öffentlichen Hostnamen enthält, dessen Gültigkeitsdatum aktuell ist und dessen privater Schlüssel zum Zertifikat passt. Ein Zertifikat kann eine Verbindung verschlüsseln und dennoch die Identitätsprüfung fehlschlagen lassen, wenn der Hostname falsch ist oder der Aussteller nicht verifiziert werden kann.
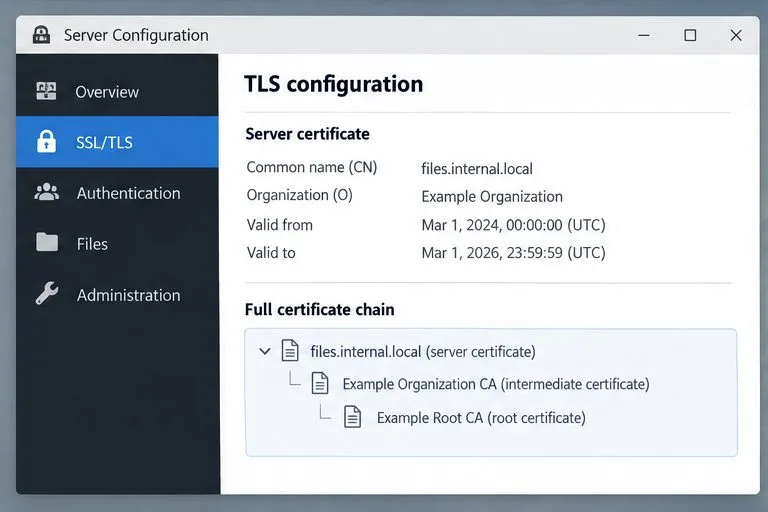
Der HTTPS-Endpunkt muss das Serverzertifikat und die erforderlichen Zwischenzertifikate der Zertifizierungsstelle in der richtigen Reihenfolge übermitteln. Normalerweise sollte er das Stammzertifikat nicht senden, da Clients diesem bereits vertrauen müssen. Überprüfen Sie den Reverse-Proxy oder Load Balancer, der HTTPS beendet, nicht nur den ownCloud-Host. Der Proxy liefert möglicherweise noch eine veraltete oder unvollständige Zertifikatskette, nachdem die Backend-Dateien aktualisiert wurden.
Für eine schnelle Diagnose von einem Rechner mit OpenSSL führen Sie diesen Befehl aus, nachdem Sie den Beispiel-Hostnamen ersetzt haben:
-servernameSendet den Hostnamen für die Server Name Indication (SNI), wenn ein Server mehrere TLS-Sites hostet. Überprüfen Sie die Zertifikatskette und das Verifizierungsergebnis: Ein Ausstellerfehler deutet auf eine fehlende Zwischenzertifizierungsstelle oder eine nicht vertrauenswürdige Zertifizierungsstelle hin; ein Hostname- oder Datumsfehler erfordert die Korrektur des Zertifikats oder der URL. Dabei wird nur der von diesem Rechner und Netzwerkpfad aus erreichbare Endpunkt geprüft. Siehe die OpenSSL- s_clientReferenz .
Die TLS-Konfigurationsansicht zeigt das Serverzertifikat sowie die zugehörige Zwischen- und Stammzertifikatskette an. Der Webserver sollte die erforderlichen Zwischenzertifikate senden.
3. Vertrauen Sie einem privaten Wirtschaftsprüfer nur dann, wenn es erwartet wird.
Wenn Ihre Organisation eine private Zertifizierungsstelle (CA) verwendet, beziehen Sie deren Stammzertifikat über einen authentifizierten Kanal und verifizieren Sie dessen Fingerabdruck beim Administrator. Installieren Sie dieses CA-Zertifikat – nicht den privaten Schlüssel des Servers – im Truststore des Betriebssystems und starten Sie anschließend den ownCloud-Client neu. Unter Debian oder Ubuntu kann ein Administrator ein PEM-kodiertes CA-Zertifikat mit der Endung .csmd unter .csmd ablegen .crtund /usr/local/share/ca-certificates/den Befehl `ownCloud install --conf` ausführen sudo update-ca-certificates. Andere Plattformen verwenden andere Truststore-Tools.
Das TLS-Verhalten kann je nach Client-Version und Plattform variieren. Qt dokumentiert, dass die Standard-TLS-Konfiguration die System-CA-Liste verwendet, jedoch ist nicht jedes Paket identisch konfiguriert. Wenn das Hinzufügen der CA nicht hilft, bitten Sie den Administrator, das Client-Paket und die Protokolle zu überprüfen. Importieren Sie niemals ein Zertifikat von einem nicht verifizierten Browser (Warnung beachten!). Weitere Informationen finden Sie in der Dokumentation zur CA-Zertifikatkonfiguration von Qt . Die Server-FAQ von ownCloud zu selbstsignierten SSL-Zertifikaten verweist Administratoren auf die Sicherheitsrichtlinien; sie empfiehlt nicht, die normale Client-Verifizierung abzuschwächen.
Ein selbstsigniertes Serverzertifikat ist nicht dasselbe wie ein Zertifikat einer vertrauenswürdigen privaten Zertifizierungsstelle (CA). Wird eine private CA verwendet, sollte deren Stammzertifikat über einen kontrollierten Kanal verteilt und als vertrauenswürdig eingestuft werden. Anschließend sollte ein zum Hostnamen passendes Serverzertifikat bereitgestellt werden, das von dieser CA signiert ist. Vermeiden Sie es, die Aufforderung zur Zertifikatsänderung als routinemäßige Notlösung zu akzeptieren: Dies kann Benutzer dazu verleiten, bei einem Man-in-the-Middle-Angriff einen Betrüger zu akzeptieren.
4. Schließen Sie ein Captive Portal oder einen Abhörproxy aus.
Tritt der Fehler nur in öffentlichen WLAN-Netzen, Hotelnetzwerken oder einem neu geänderten Firmennetzwerk auf, öffnen Sie zunächst einen Browser und melden Sie sich im Netzwerk an. Ein Captive Portal fängt Anfragen vor der Anmeldung ab und kann ein Zertifikat präsentieren, das nicht zum ownCloud-Hostnamen gehört. In den Versionshinweisen von ownCloud wird ausdrücklich darauf hingewiesen, dass die Synchronisierung pausieren kann, wenn ein Captive Portal eine Zertifikatsabweichung verursacht, und nach Behebung des Problems wieder aufgenommen werden sollte.
Auf einem verwalteten Arbeitsgerät kann ein HTTPS-Prüfproxy das Serverzertifikat durch ein von der Prüfzertifizierungsstelle der Organisation signiertes Zertifikat ersetzen. Fragen Sie die IT-Abteilung, ob dies beabsichtigt ist und ob die genehmigte Zertifizierungsstelle auf dem Desktop-Client installiert ist. Umgehen Sie die Überprüfung nicht, um die Synchronisierung zu ermöglichen; die Proxy- oder Vertrauensstellungskonfiguration muss vom Administrator korrigiert werden.
Überprüfen Sie die Korrektur
Beenden Sie den Client und öffnen Sie ihn erneut. Stellen Sie sicher, dass das Konto mit der korrekten HTTPS-URL verbunden ist, und warten Sie, bis der Synchronisierungsstatus „Abgeschlossen“ meldet. Erstellen Sie eine kleine Testdatei im Synchronisierungsordner und prüfen Sie, ob diese in der Weboberfläche angezeigt wird. Überprüfen Sie anschließend das Clientprotokoll auf wiederkehrende TLS-Verifizierungsmeldungen. Sollte der Zertifikatsfehler weiterhin bestehen, senden Sie dem Administrator den genauen Hostnamen, die Clientversion, das Betriebssystem, den Zeitpunkt des Fehlers und die spezifische Zertifikatsfehlermeldung – senden Sie niemals Passwörter oder private Schlüssel. Wenn die ownCloud-Weboberfläche funktioniert, aber alle kompatiblen Desktop-Apps weiterhin nicht funktionieren, stellen Sie die Server-URL und die TLS-Diagnoseausgabe bereit, damit der Administrator den Proxy oder die Zertifikatskette untersuchen kann.
Das Desktop-Synchronisierungskonto ist verbunden und meldet, dass die Dateien nach Behebung des Zertifikatsproblems auf dem neuesten Stand sind.