Startseite
» Gewusst wie
»
Beheben Sie den WOPI-Host-Check von CODE, indem Sie den Hostursprung abgleichen.
Beheben Sie den WOPI-Host-Check von CODE, indem Sie den Hostursprung abgleichen.
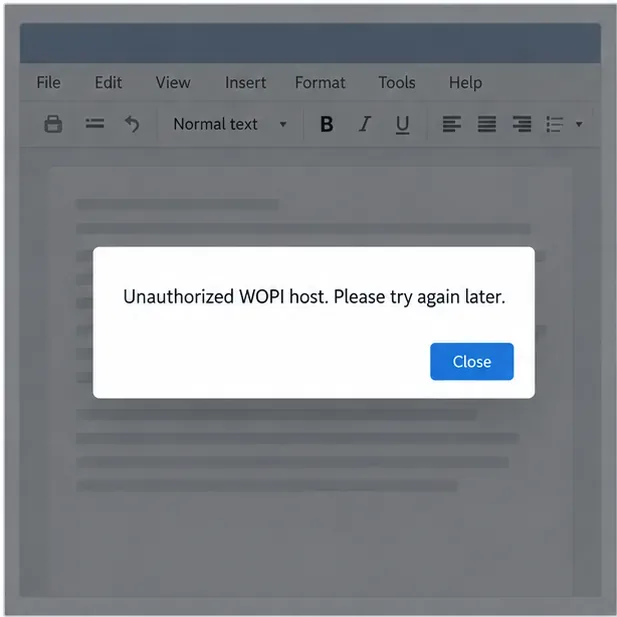
Wenn Collabora Online CODE „Nicht autorisierter WOPI-Host“ meldet, fügen Sie den tatsächlichen Dateispeicher-Host – üblicherweise Ihre Nextcloud-Ursprungsadresse – zur WOPI-Host-Zulassungsliste von CODE hinzu. Der Host muss mit der Ursprungsadresse übereinstimmen, die CODE in der WOPI-Anfrage empfängt, nicht mit der öffentlichen URL des Collabora-Servers. In Docker wird dies üblicherweise über die aliasgroup1Umgebungsvariable konfiguriert.
Diese Warnung weist auf die fehlgeschlagene WOPI-Host-Autorisierungsprüfung hin.
Welcher Code wird abgelehnt?
WOPI steht für Web Application Open Platform Interface und ist das Protokoll, das ein Büroserver zum Öffnen und Speichern von Dateien über eine Speicherplattform verwendet. Der WOPI-Host ist diese Speicherplattform, beispielsweise Nextcloud. CODE prüft den im WOPI-Request genannten Host anhand der Liste vertrauenswürdiger Hosts. Wenn der Request einen Hostnamen cloud.example.comenthält, CODE aber nur diesem vertraut office.example.com, kann der Editor die Sitzung ablehnen, bevor sie geöffnet wird.
Bei einer selbstgehosteten Umgebung kann der Hostname in der Anfrage ein interner Docker-Name sein, anstatt nextclouddes im Browser sichtbaren Hostnamens. Ein Reverse-Proxy, ein anderer Port oder separate öffentliche und interne URLs können ebenfalls zu einer anderen Herkunft führen. Konfigurieren Sie den tatsächlich verwendeten Servernamen für die Anfrage, nicht den scheinbar „Haupt“-Servernamen.
Finden Sie heraus, welcher Host-Code die Verbindung ablehnt.
Reproduzieren Sie den Fehler einmal und überprüfen Sie anschließend das Protokoll des CODE-Containers um diesen Zeitpunkt. Führen Sie mit Docker Compose den Befehl aus und docker compose logs --since=10m collaboraersetzen Sie dabei ` collabora<servicename>` durch Ihren Dienstnamen.
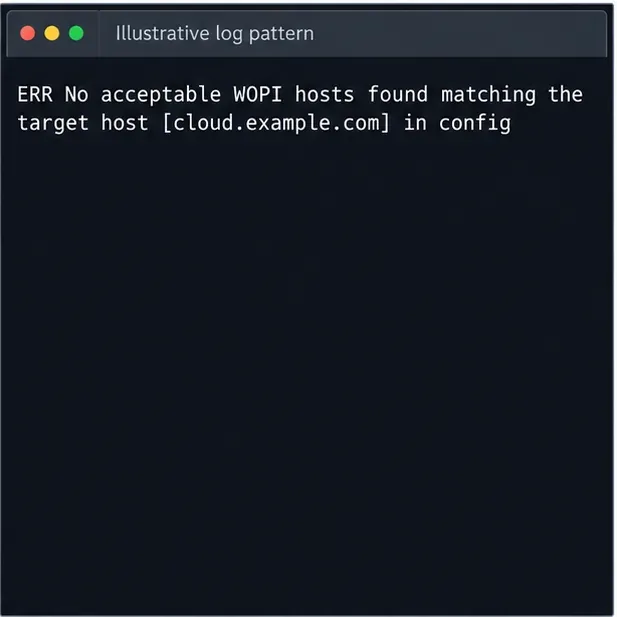
Suchen Sie nach einer Meldung wie dieser No acceptable WOPI hosts found matching the target host [cloud.example.com] in config. Notieren Sie sich den in Klammern angegebenen Zielhost. Kopieren oder teilen Sie keine vollständige WOPI-URL: Sie kann ein kurzlebiges Zugriffstoken enthalten.
Vergleichen Sie Hostname und Schema mit der URL, die Ihre Speicherintegration an CODE übermittelt. In der Fehlerbehebung von Nextcloud wird empfohlen, zu prüfen, ob die konfigurierte URL die Nextcloud-URL ist und ob CODE diese erreichen kann. Prüfen Sie den WOPISrcHost, sofern verfügbar, in Ihren Integrationsprotokollen. Achten Sie dabei auf die Vertraulichkeit aller Abfragezeichenfolgen-Token.
Der in Klammern gesetzte Zielhost ist der Wert, der mit den in CODE konfigurierten WOPI-Hosts verglichen werden soll; dies ist ein beispielhaftes Protokollmuster.
Erlauben Sie den korrekten Ursprung im Code.
Für das offizielle CODE-Docker-Image muss aliasgroup1der exakte, vertrauenswürdige WOPI-Ursprung angegeben werden. Für eine einzelne Nextcloud-Installation kann ein Compose-Dienst Folgendes umfassen:
Ersetzen Sie das Beispiel durch Ihren tatsächlichen Nextcloud-Host sowie das Schema und den Port, die die WOPI-Anfrage verwendet. Behalten Sie das bestehende Image-Tag, die Administratoreinstellungen, das Netzwerk und alle anderen Dienstoptionen in Ihrer Compose-Datei bei. Das Beispiel verwendet einen HTTPS-Ursprung mit Port 443; eine andere Bereitstellung kann einen anderen Port oder einen internen Ursprung verwenden.
Bei einem einzelnen Nextcloud-Ursprung sollte die Docker-Aliasgruppe 1 von CODE mit dem Host übereinstimmen, der in der WOPI-Anfrage verwendet wird.
Nach der Bearbeitung der Compose-Datei muss der CODE-Container neu erstellt werden, damit er die aktualisierte Umgebung erhält:
docker compose up -d --force-recreate collabora
Verwenden Sie anstelle von `<servicename>` Ihren tatsächlichen Compose-Dienstnamen collabora. Ein einfacher Neustart lädt möglicherweise nicht die geänderten Containerumgebungswerte; durch das Neuerstellen des Dienstes wird die aktualisierte Konfiguration angewendet. Wenn Sie CODE über die zugehörige XML-Datei konfigurieren, überprüfen Sie storage.wopistattdessen die Aliasgruppen in der effektiven Konfiguration. Das offizielle Collabora SDK-Handbuch dokumentiert Docker-Aliasgruppen und WOPI-Host-Aliase; beachten Sie die Syntax für die von Ihnen verwendete CODE-Version.
Halten Sie die beiden Zulassungslisten getrennt.
Collabora und Nextcloud können jeweils eine WOPI-bezogene Einschränkung durchsetzen, beantworten aber unterschiedliche Fragen:
Einstellung
Was es prüft
Typische Korrektur
CODE WOPI Host-Zulassungsliste ( aliasgroup1)
Welchen Speicherhostnamen akzeptiert CODE in einer WOPI-Anfrage?
Erlauben Sie, dass der tatsächliche Nextcloud-Ursprung an CODE gesendet wird.
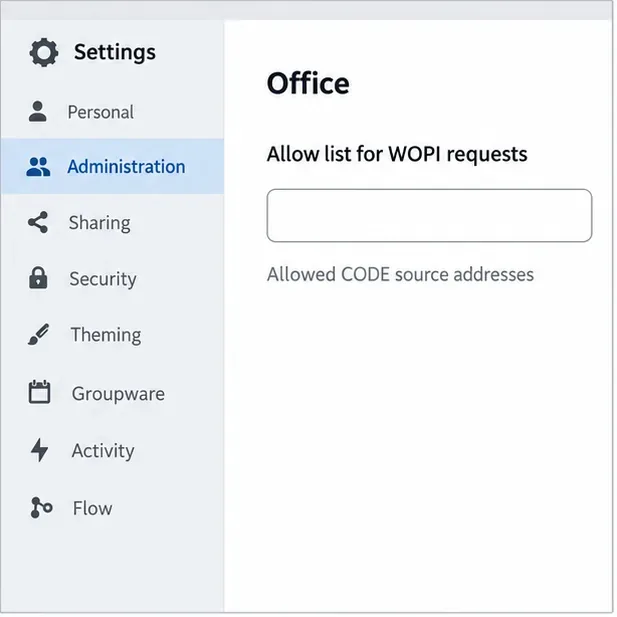
Nextcloud „Zulassungsliste für WOPI-Anfragen“
Welche Quell-IP-Adressen senden möglicherweise WOPI-Anfragen an Nextcloud?
Erlauben Sie die Adresse, die Nextcloud für den CODE-Container oder Proxy sieht.
Diese separate Nextcloud-Einstellung beschränkt die Quelladressen, die WOPI-Anfragen senden dürfen; es handelt sich nicht um die Liste der vertrauenswürdigen WOPI-Hostnamen von CODE.
Das Ändern der Quell-IP-Zulassungsliste von Nextcloud behebt nicht das Problem, dass CODE einen Hostnamen ablehnt. Umgekehrt autorisiert das Hinzufügen eines Hostnamens zu CODE dessen Quell-IP nicht in Nextcloud. Die Nextcloud-Dokumentation empfiehlt, WOPI-Anfragen auf die IP-Adressen des Collabora-Servers zu beschränken; verwenden Sie die von Nextcloud ermittelte Adresse, die sich bei Verwendung von Containern oder eines Reverse-Proxys unterscheiden kann.
Kurze Überprüfungen vor Abschluss des Vorfalls
Target sagt cloud.example.com: Erlauben Sie diesen Nextcloud-Host und den entsprechenden Ursprung im CODE.
Target meldet nextcloud: CODE empfängt wahrscheinlich einen Docker-Netzwerk-Hostnamen; entscheiden Sie, ob dieser interne Ursprung beabsichtigt ist, konfigurieren Sie dann den entsprechenden vertrauenswürdigen Host und stellen Sie die DNS-/Netzwerkerreichbarkeit sicher.
Ziel stimmt überein, aber die gleiche Ablehnung bleibt bestehen: Bestätigen Sie, dass die bearbeitete Variable zum laufenden CODE-Dienst gehört, dass Compose den Container neu erstellt hat und dass keine spätere Umgebungs- oder XML-Konfiguration die Einstellung überschreibt.
Der Protokolleintrag ändert sich zu einem DNS-, TLS-, Timeout- oder CheckFileInfo-Fehler: Die Host-Autorisierungsprüfung ist möglicherweise nun erfolgreich. Untersuchen Sie die Namensauflösung, die Zertifikatsvertrauenswürdigkeit, das Routing oder die Dateiinformationsantwort der Speicherintegration, anstatt die WOPI-Hostliste zu erweitern.
Nextcloud meldet eine nicht autorisierte Anfrageadresse: Überprüfen Sie die Quell-IP-Zulassungsliste von Nextcloud und die Client-IP, die tatsächlich angezeigt wird.
Beheben Sie Inkompatibilitäten nicht, indem Sie in einer Produktionsumgebung jedem Host vertrauen oder uneingeschränkte Platzhalter verwenden. Beschränken Sie die Zulassungsliste auf bekannte Speicherquellen. Wenn mehrere Speicherhosts beabsichtigt sind, konfigurieren Sie die dokumentierten Aliasgruppen für Ihre installierte CODE-Version, anstatt das Verhalten von Platzhaltern zu erraten.
Überprüfen Sie die Korrektur
Öffnen Sie ein Dokument über dieselbe Nextcloud-Integration, die den Fehler verursacht hat. Überprüfen Sie anschließend die aktuellen CODE-Protokolle: Die Fehlermeldung „Keine akzeptablen WOPI-Hosts“ sollte nun nicht mehr angezeigt werden. Stellen Sie sicher, dass das Dokument geladen und gespeichert werden kann. Falls ein neuer Fehler auftritt, verwenden Sie dessen Meldung, um die nächste Ebene zu identifizieren. Informationen zu den beiden Host-Prüfungen und dem Nextcloud-Fehlerbehebungsprozess finden Sie in der Nextcloud Office-Fehlerbehebung und der Nextcloud Office-Konfiguration . Informationen zu CODE-Docker-Aliasgruppen finden Sie im Handbuch zum Collabora Online SDK 25.04 . Verwenden Sie die Dokumentation Ihrer installierten Version, falls sich die Konfiguration unterscheidet.