Hinweis zur aktuellen Version: Die aktuelle ownCloud-Dokumentation führt Classic 11.0 als stabile Version auf und gibt an, dass Classic 11 ausschließlich Docker-basierte Installationen unterstützt. Der zuverlässige Automatisierungspunkt für diese Bereitstellung ist ein Cronjob auf dem Host, der ein Skript aus dem Docker-Compose-Projektverzeichnis ausführt. Bei einem MariaDB-basierten Stack aktiviert das Skript kurz den Wartungsmodus, stoppt den Webdienst, exportiert die Datenbank mysqldump, validiert die komprimierte Datei und startet ownCloud neu. ownCloud dokumentiert den Wartungsmodus und die Datenbank-Tool-Dumps als Teil seines Backup-Verfahrens .
Dieses Beispiel verwendet die offiziellen Compose-Dienstnamen owncloud. mariadbWenn Sie ownCloud Server 10.16, eine Nicht-Docker-Installation oder PostgreSQL verwenden, nutzen Sie die Dienstnamen und datenbankspezifischen Befehle für diese Bereitstellung, anstatt das Skript unverändert zu kopieren.
1. Bereiten Sie ein geschütztes Datenbank-Client-Geheimnis vor.
Führen Sie die Sicherung vom Host aus, auf dem Docker Compose läuft, nicht innerhalb des ownCloud-Webcontainers. Erstellen Sie im Compose-Projektverzeichnis eine Client-Optionsdatei, die der MariaDB-Client lesen kann, ohne dass ein Passwort im Sicherungsskript oder in der Crontab hinterlegt werden muss.
mkdir -p secrets
nano secrets/db-backup-client.cnf
Geben Sie das für die Dumps verwendete Datenbankkonto ein. Beim offiziellen Beispiel-Stack ist das MariaDB-Root-Passwort bereits in der Produktionsumgebung konfiguriert; für den Produktivbetrieb empfiehlt sich ein dediziertes Backup-Konto mit nur den für Ihre MariaDB-Version erforderlichen Berechtigungen.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Die Datei auf dem Host so einschränken, dass nur der Bereitstellungsadministrator sie lesen kann:
chmod 600 secrets/db-backup-client.cnf
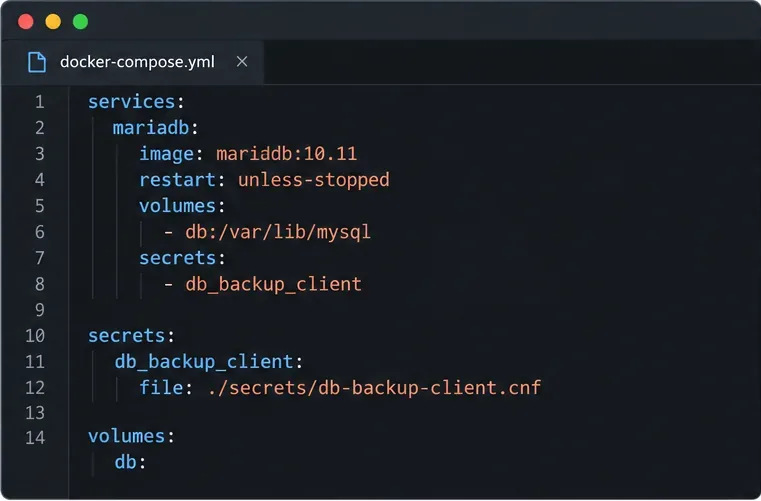
Binden Sie die Datei als Compose-Secret in den MariaDB-Dienst ein. Fügen Sie den secretsEintrag unter dem bestehenden mariadbDienst hinzu und deklarieren Sie das Secret auf oberster Ebene. Behalten Sie alle anderen Einstellungen in Ihrer Compose-Datei bei.
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose stellt diese Datei im MariaDB-Container unter bereit /run/secrets/db_backup_client. Erstellen oder starten Sie diesen Dienst neu, falls Ihre Compose-Implementierung dies für die Anwendung der neuen Einbindung erfordert. Verwenden Sie in einer Produktivinstallation keine Beispielpasswörter aus der Dokumentation.
2. Installieren Sie ein geschütztes Backup-Skript.
Als Root erstellen /usr/local/sbin/owncloud-db-backup. Diese Version geht davon aus, dass sich das Projekt unter dem angegebenen Pfad befindet /srv/owncloudund die Speicherabbilder in ein separates Hostverzeichnis geschrieben werden. Passen Sie beide Pfade an Ihren Server an. Der Wartungsmodus und das Anhalten des Anwendungsdienstes führen zu einer kurzen nächtlichen Unterbrechung, verhindern aber, dass Webanfragen die Daten während des Exports verändern. Die Bereinigungsfunktion versucht, den Dienst neu zu starten und den Wartungsmodus zu deaktivieren, falls ein Befehl fehlschlägt.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT
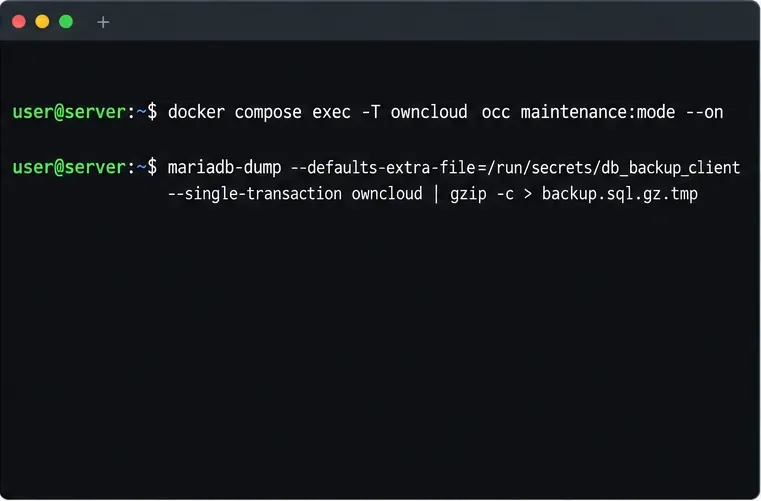
--single-transactionDies ist die Datenbankoption, die im MariaDB/MySQL-Backup-Beispiel von ownCloud verwendet wird. Der temporäre Dateiname verhindert, dass ein unvollständiges Backup wie ein fertiges Backup aussieht; gzip -tdie test -sSicherung muss erfolgreich sein, bevor die Datei umbenannt wird. Die Sperre verhindert, dass ein langsamer Lauf den nächsten geplanten Lauf überschneidet. Wenn Ihr Compose-Projekt einen anderen Datenbanknamen verwendet, ändern Sie das letzte owncloudArgument entsprechend.
3. Planen Sie das Skript mit dem Host-Cronjob.
Installieren Sie das Skript und machen Sie es ausführbar. Führen Sie es anschließend einmal manuell aus, bevor Sie es planen. Durch die manuelle Ausführung können Sie die Compose-Pfade, die geheime Einbindung, den verfügbaren Speicherplatz und die Wiederherstellung im Wartungsmodus überprüfen und gleichzeitig die Protokolle überwachen.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Sobald der Vorgang abgeschlossen ist und ownCloud wieder normal funktioniert, öffnen Sie die Crontab des Root-Benutzers und fügen Sie einen täglichen Job um 2:30 Uhr hinzu. Cron verwendet die lokale Zeitzone des Hosts; passen Sie den Zeitplan an einen ruhigen Zeitpunkt in Ihrer Umgebung an.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1

Der Job wird als Root ausgeführt, da er Docker steuern, in das geschützte Backup-Verzeichnis schreiben und die Sperrdatei erstellen muss. Skript und Datenbankgeheimnis dürfen nur von Administratoren gelesen werden. Konfigurieren Sie die Protokollrotation und eine Warnung oder Überwachung für Job-Exits ungleich null; die alleinige Cron-Protokollierung beweist nicht, dass ein brauchbares Backup existiert.
4. Überprüfen Sie den Speicherabbild und testen Sie die Wiederherstellung.
Überprüfen Sie nach dem manuellen Lauf und erneut nach dem ersten geplanten Lauf, ob eine neue, mit einem Zeitstempel versehene Datei existiert, nicht leer ist und einen gzip-Integritätscheck besteht:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
Ein erfolgreicher gzip -tWiederherstellungsvorgang bestätigt, dass der komprimierte Datenstrom lesbar ist; er beweist jedoch nicht, dass MariaDB die SQL-Anweisungen wiederherstellen kann oder dass die wiederhergestellte ownCloud-Instanz funktioniert. Stellen Sie regelmäßig eine Kopie in einem temporären Staging-Stack gemäß den ownCloud-Wiederherstellungsanweisungen wieder her . Testen Sie niemals durch Importieren in die Live-Datenbank.
Speichern Sie Datenbank-Dumps außerhalb des Compose-Projekts und sichern Sie eine verschlüsselte Kopie auf einem separaten Speichermedium. Legen Sie die Aufbewahrungsdauer anhand Ihrer Wiederherstellungsanforderungen und der verfügbaren Kapazität fest und überwachen Sie das Zielmedium, um ein unbemerktes Füllen zu verhindern. Ein Datenbank-Dump allein stellt kein vollständiges ownCloud-Backup dar: Die aktuelle Wiederherstellungsanleitung benötigt zusätzlich die Docker-Volume-Daten, die die Ordner `<file1> apps`, `<file2> config` und files`<file3>` sowie alle benutzerdefinierten Designdateien oder separat gespeicherten Verschlüsselungsschlüssel enthalten.
Wenn Ihre ownCloud-Installation PostgreSQL verwendet, wechseln Sie bitte zum dokumentierten pg_dumpFormat pg_restore. Die aktuelle Serveranleitung unterstützt MySQL/MariaDB und PostgreSQL für den Produktiveinsatz. SQLite wird für Testzwecke, nicht für den Produktiveinsatz, beschrieben. Beachten Sie außerdem, dass sich der Abschnitt „Backup Cron Jobs“ von ownCloud auf das Sichern einer bestehenden www-dataCrontab bezieht; es wird kein wiederkehrender Datenbank-Dump erstellt.




